
 #1
Tools zum Abfangen, Analysieren und Modifizieren von Web-Traffic für Sicherheitstests.
Kitploit empfohlen
 wkeeling/selenium-wire
Erweitert die Python-Bindings von Selenium, damit Sie die vom Browser gesendeten Anfragen untersuchen können.
 nccgroup/autorepeater
Automatisiertes Wiederholen von HTTP-Anfragen mit Burp Suite
 codextf2/burp2malleable
Kurzes Python-Dienstprogramm, das ich geschrieben habe, um HTTP-Anfragen aus Burp Suite in Cobalt Strike Malleable C2-Profile umzuwandeln.
 xiaolichan/redcaddy
C2-Redirector auf Basis von caddy
 bishopfox/ca-clone
Skripte zum Klonen von CA-Zertifikaten für den Einsatz bei HTTPS-Client-Angriffen.
 alejandro-llanes/http_bridge
SOCKS5-zu-HTTP-Proxy-Brücke, die beliebige TCP-Streams (SSH, SMTP, TLS) durch standardmäßige HTTP-Anfragen tunnelt, was…
 nu11secur1ty/burpsuite-grand-master-tools
Modulares Toolkit für Pentester, das von Burp Suite erfasste HTTP-Anfragen in durchsuchbare URLs umwandelt und Workflow-Aktionen mit überprüfbaren…
 confused-binary/waf-fu
Terminal-UI zum Durchsuchen und Wiedergeben von AWS WAF v2-Logs aus CloudWatch, S3 und der Sampling-API, mit YAML-Filterung,…
 jlinebau/cve-2025-55315-scanner-monitor
Schnelle und einfache Skripte zum Scannen nach verwundbaren Servern und Paket-Level-Monitoren
 metrodango/pip3line
Schweizer Taschenmesser für Rohbyte-Manipulation & -Abfang
 mthbernardes/houseproxy
Schützen Sie Ihre Eltern vor Phishing
 weirdmachine64/redom
Eine Burp Suite-Erweiterung, die vollständige DOM-Rendering-Funktionen direkt in Burp einbringt und so effektive Sicherheitstests moderner…
 ajinabraham/oauth-request-crafter
OAuth Request Crafter
 d0ge/sign-saboteur
SignSaboteur ist eine Burp Suite Erweiterung zum Bearbeiten, Signieren und Verifizieren verschiedener signierter Web-Tokens.
 stolenusername/cowitness
CoWitness ist ein leistungsstarkes Testwerkzeug für Webanwendungen, das die Genauigkeit und Effizienz Ihrer Testbemühungen verbessert. Es ermöglicht…
 nccgroup/jwt-reauth
Cachet JWT-Authentifizierungstokens von einer Auth-URL und fügt sie als Header an In-Scope-Anfragen in Burp Suite an, um Sitzungen automatisiert zu…
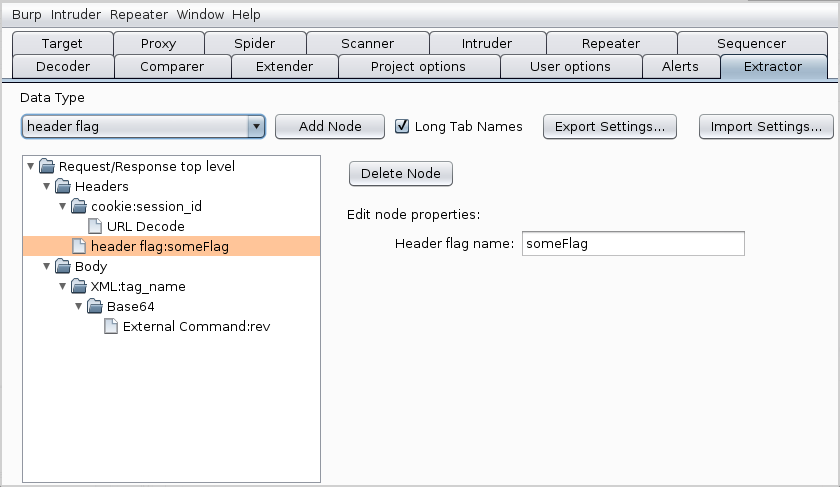 nccgroup/extractor
Extension fügt einen neuen Tab in Burp Suite namens Extractor hinzu
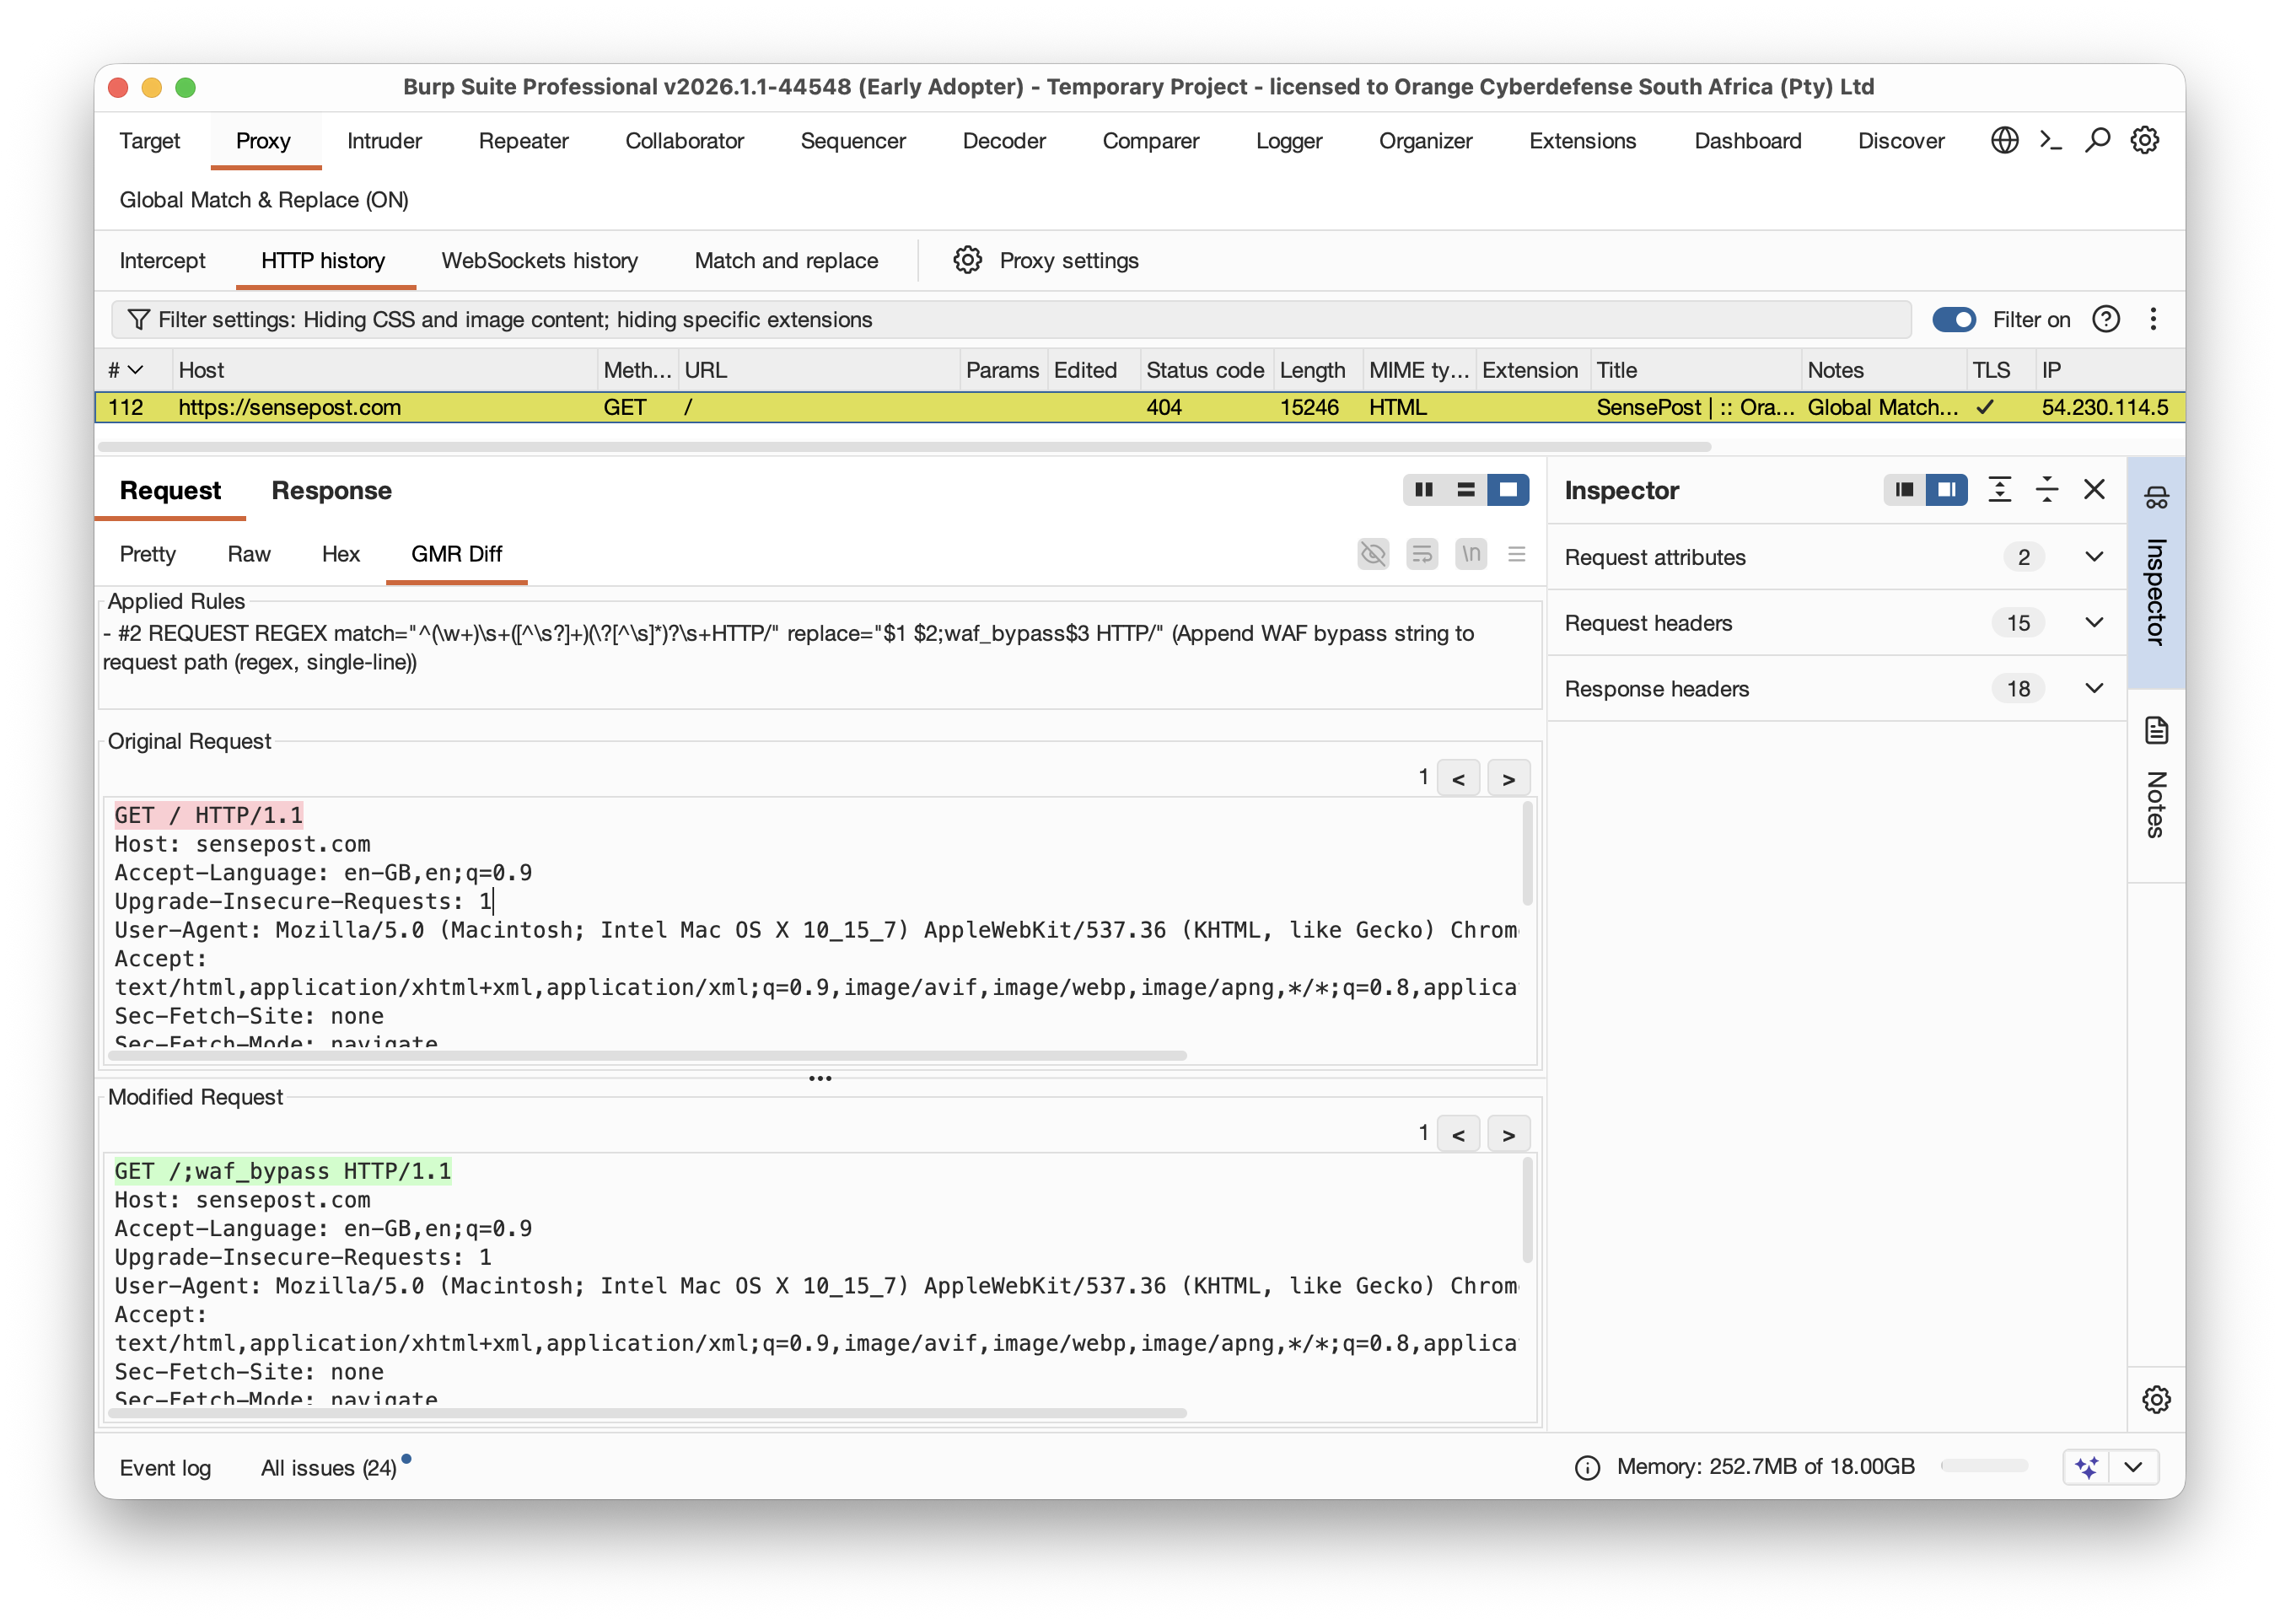 singe/burp_global_match_replace
Match-&-Replace-Regeln für Portswiggers Burp, die global über alle Dienstprogramme hinweg wirken.








