

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
jwt-reauth — Cachet JWT-Authentifizierungstokens von einer Auth-URL und fügt sie als Header an In-Scope-Anfragen in Burp Suite an, um Sitzungen automatisiert zu verwalten. | Kitploit
Tools/GitHubGitHub/nccgroup/jwt-reauth
Penetrationstest-FrameworksWeb-Proxys & AbfangenWebsicherheitPenetrationstestsAuthentifizierungAPI-Sicherheit
GitHubnccgroup/jwt-reauth

jwt-reauth

Cachet JWT-Authentifizierungstokens von einer Auth-URL und fügt sie als Header an In-Scope-Anfragen in Burp Suite an, um Sitzungen automatisiert zu verwalten.

Repository anzeigen
1061539vor 3 JahrenVon Kitploit geprüft
Teilen

JWT Re-auth

Burp-Plugin zum Zwischenspeichern von Authentifizierungstokens von einer „auth“-URL, die dann als Header zu allen Anfragen an einen bestimmten Scope hinzugefügt werden.

Funktionen

Das Plugin ermöglicht es, Einstellungen über Kontextmenüs aus verschiedenen Menüs an es zu senden. Dazu gehört auch, eine vollständig erfasste Anfrage zu verwenden, um neue Authentifizierungstokens zu erhalten.

Screenshot, der ein Dropdown-Kontextmenü in Burp Suite zeigt, mit dem Text „Send to JWT re-auth (set auth token)“

Alle Einstellungen des Plugins können über das Hauptfenster der Benutzeroberfläche gesteuert werden:
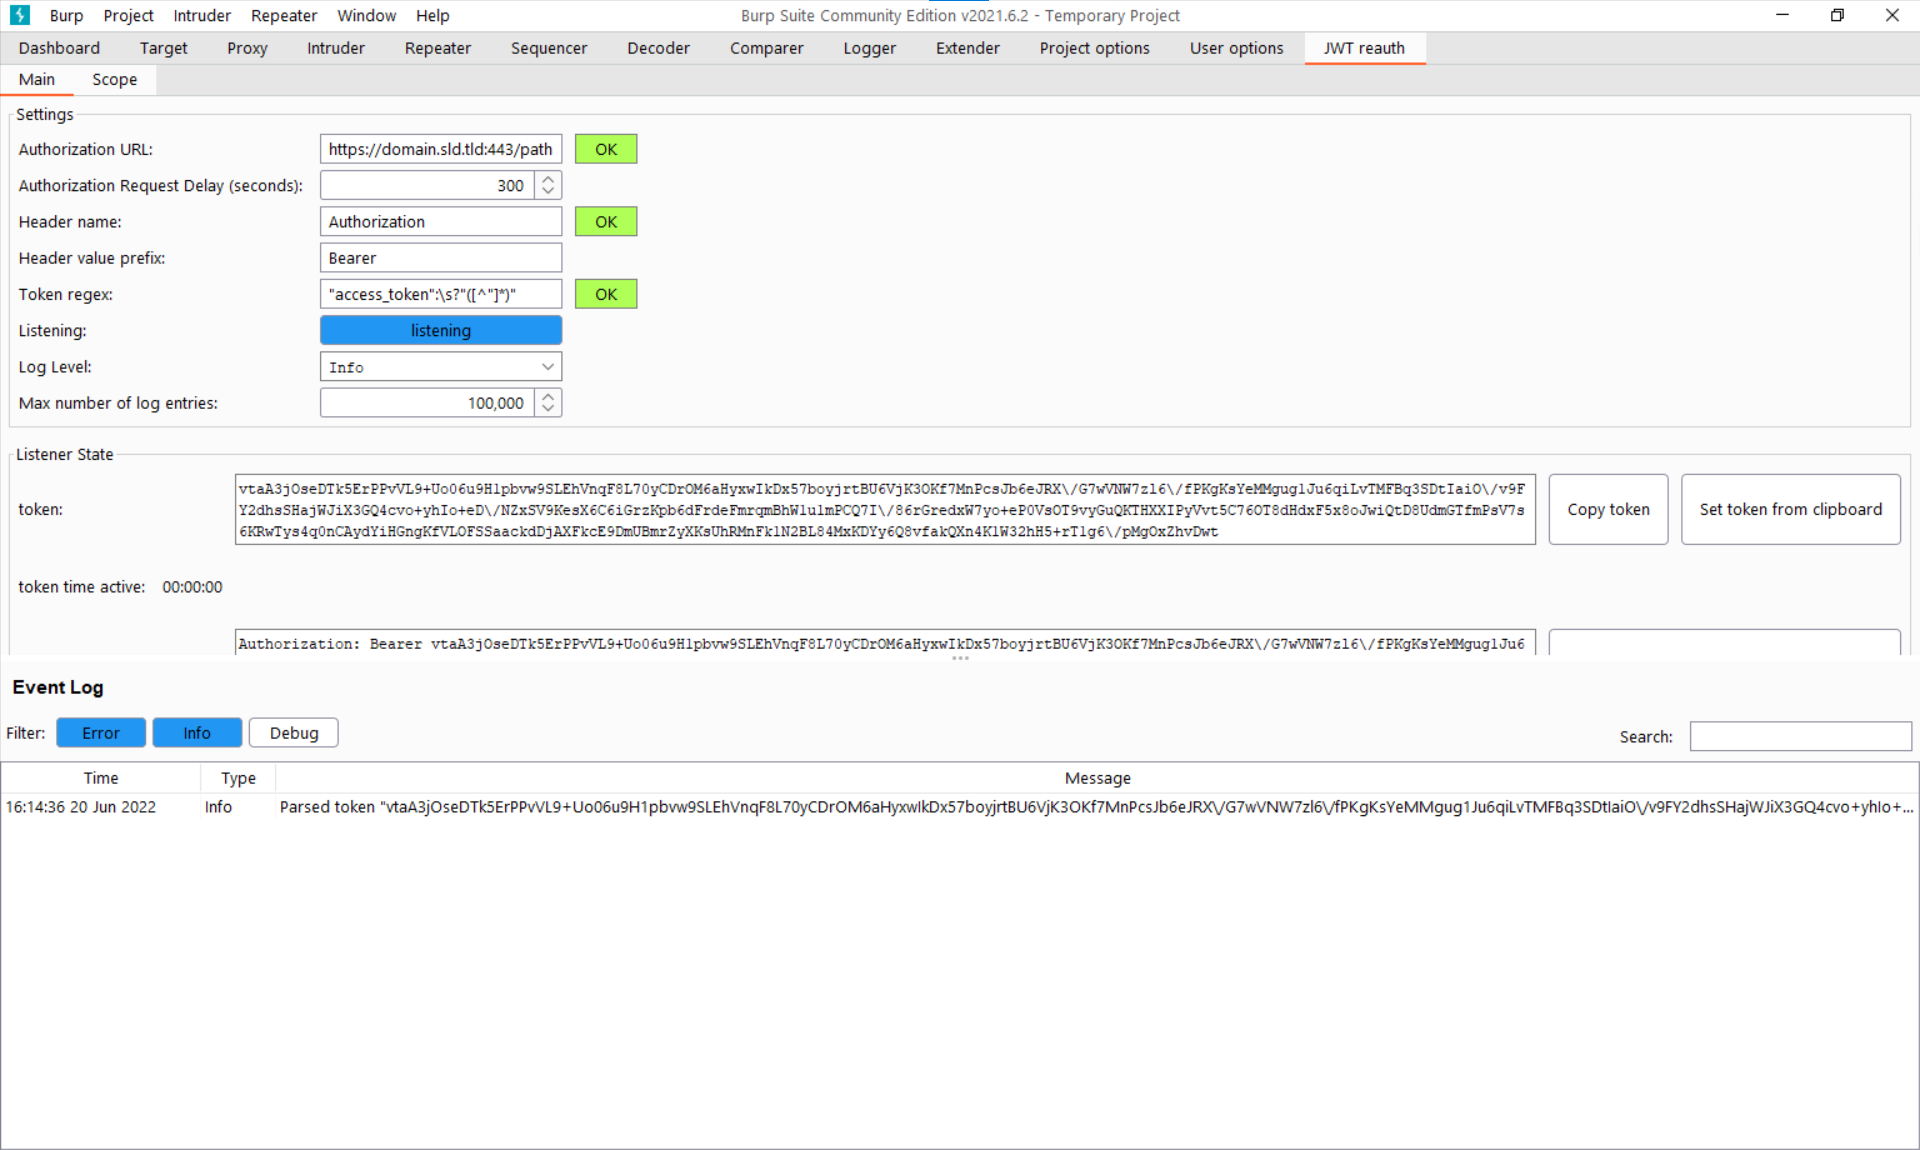
Screenshot, der die Hauptoberfläche zeigt, mit mehreren Einstellungszeilen, jeweils mit einem Namen neben einem Textfeld, das die Einstellung beschreibt.
Darunter befinden sich drei Zeilen, die den Status des Listeners und die zuletzt geparsten Tokens anzeigen, mit einer Schaltfläche zum Kopieren des Tokens.
Im unteren Drittel des Bildschirms befindet sich ein Protokoll mit Ereignissen des Plugins sowie Schaltflächen zum Filtern und ein Suchfeld.

Es gibt ein separates Bedienfeld, das den Scope anzeigt:
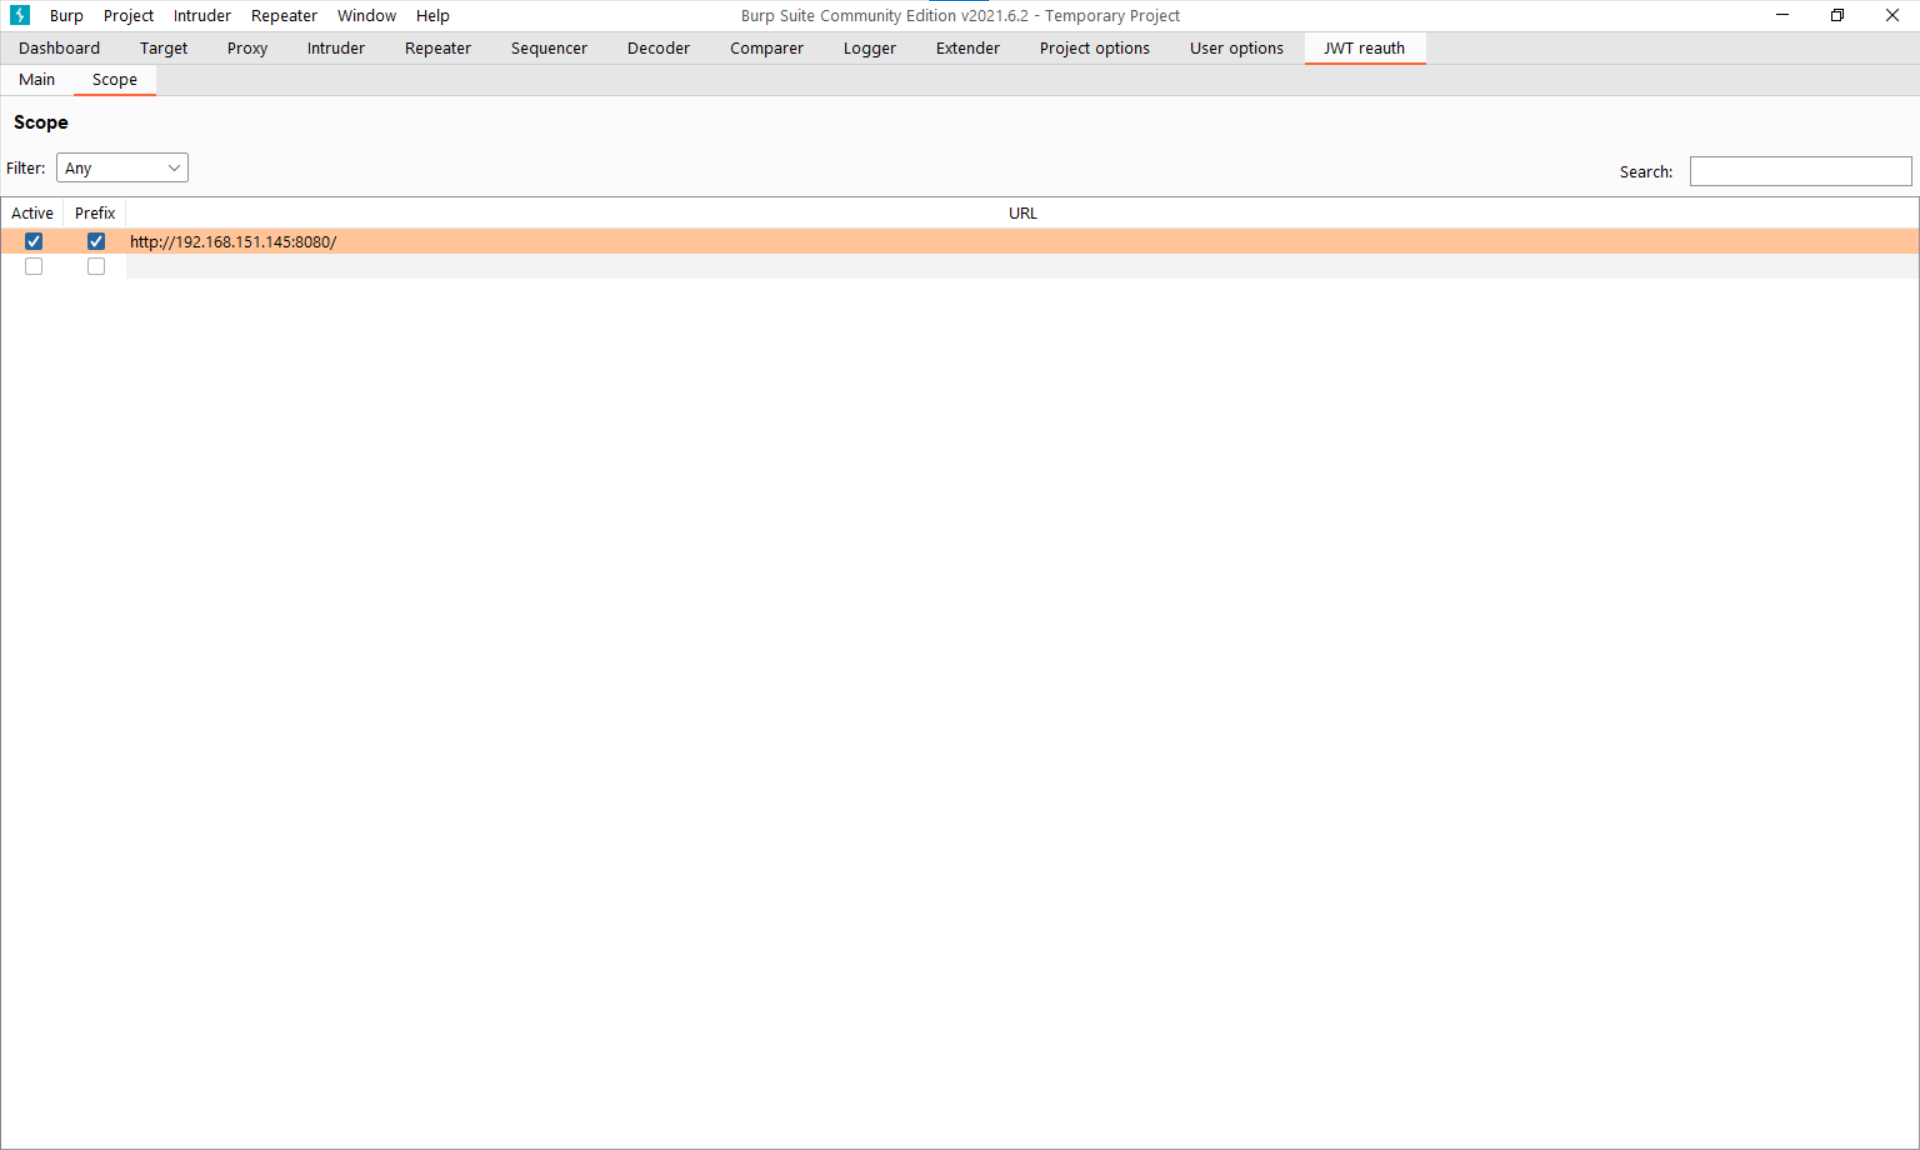
Screenshot, der ein weitgehend leeres Bedienfeld zeigt, mit einem Dropdown-Auswahlfeld zum Filtern der Scope-Elemente, einem Suchfeld,
und darunter einer Zeile mit einer In-Scope-URL sowie einer leeren Zeile.

Schließlich sehen wir, wie das Plugin ein zwischengespeichertes Authentifizierungstoken als Header anhängt.
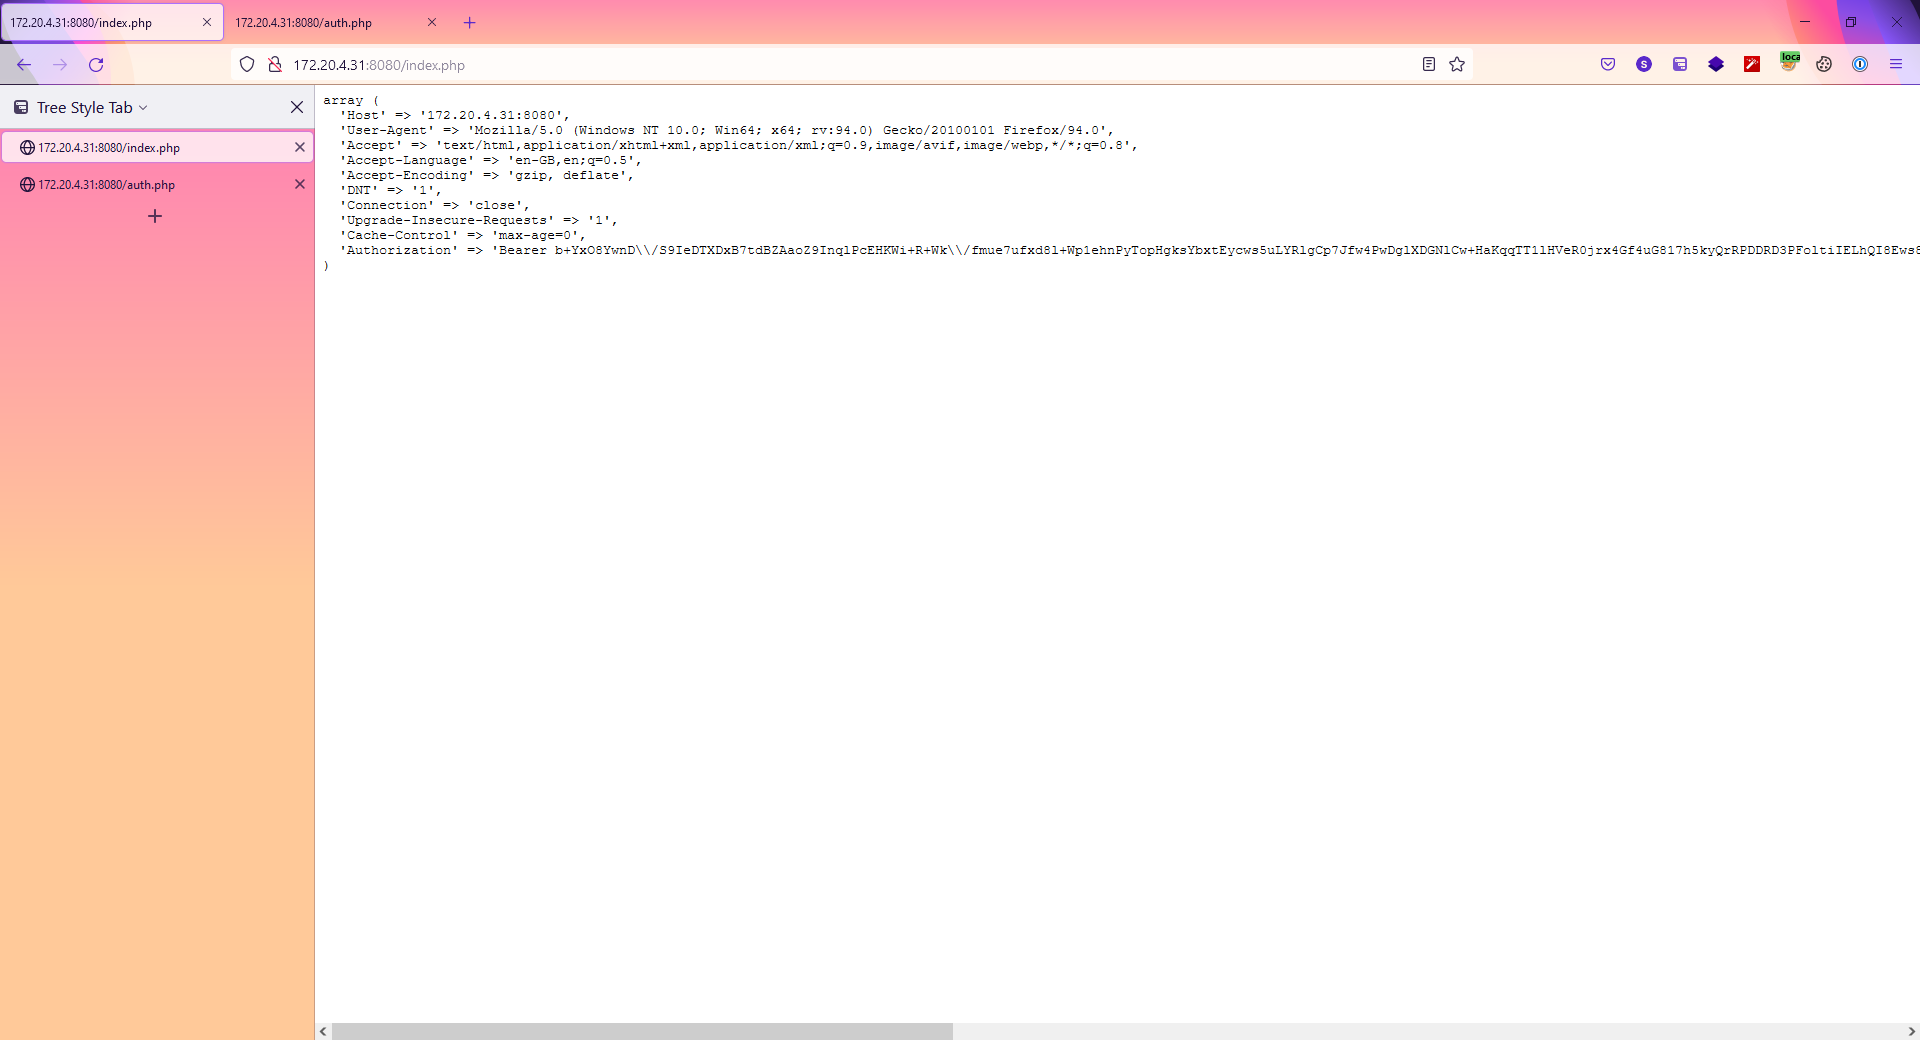

Screenshot zeigt Firefox mit einer Webseite, die die an die Website gesendeten Header auflistet; darunter ist ein Header namens Authorization zu sehen, der das zwischengespeicherte Auth-Token enthält.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





