
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
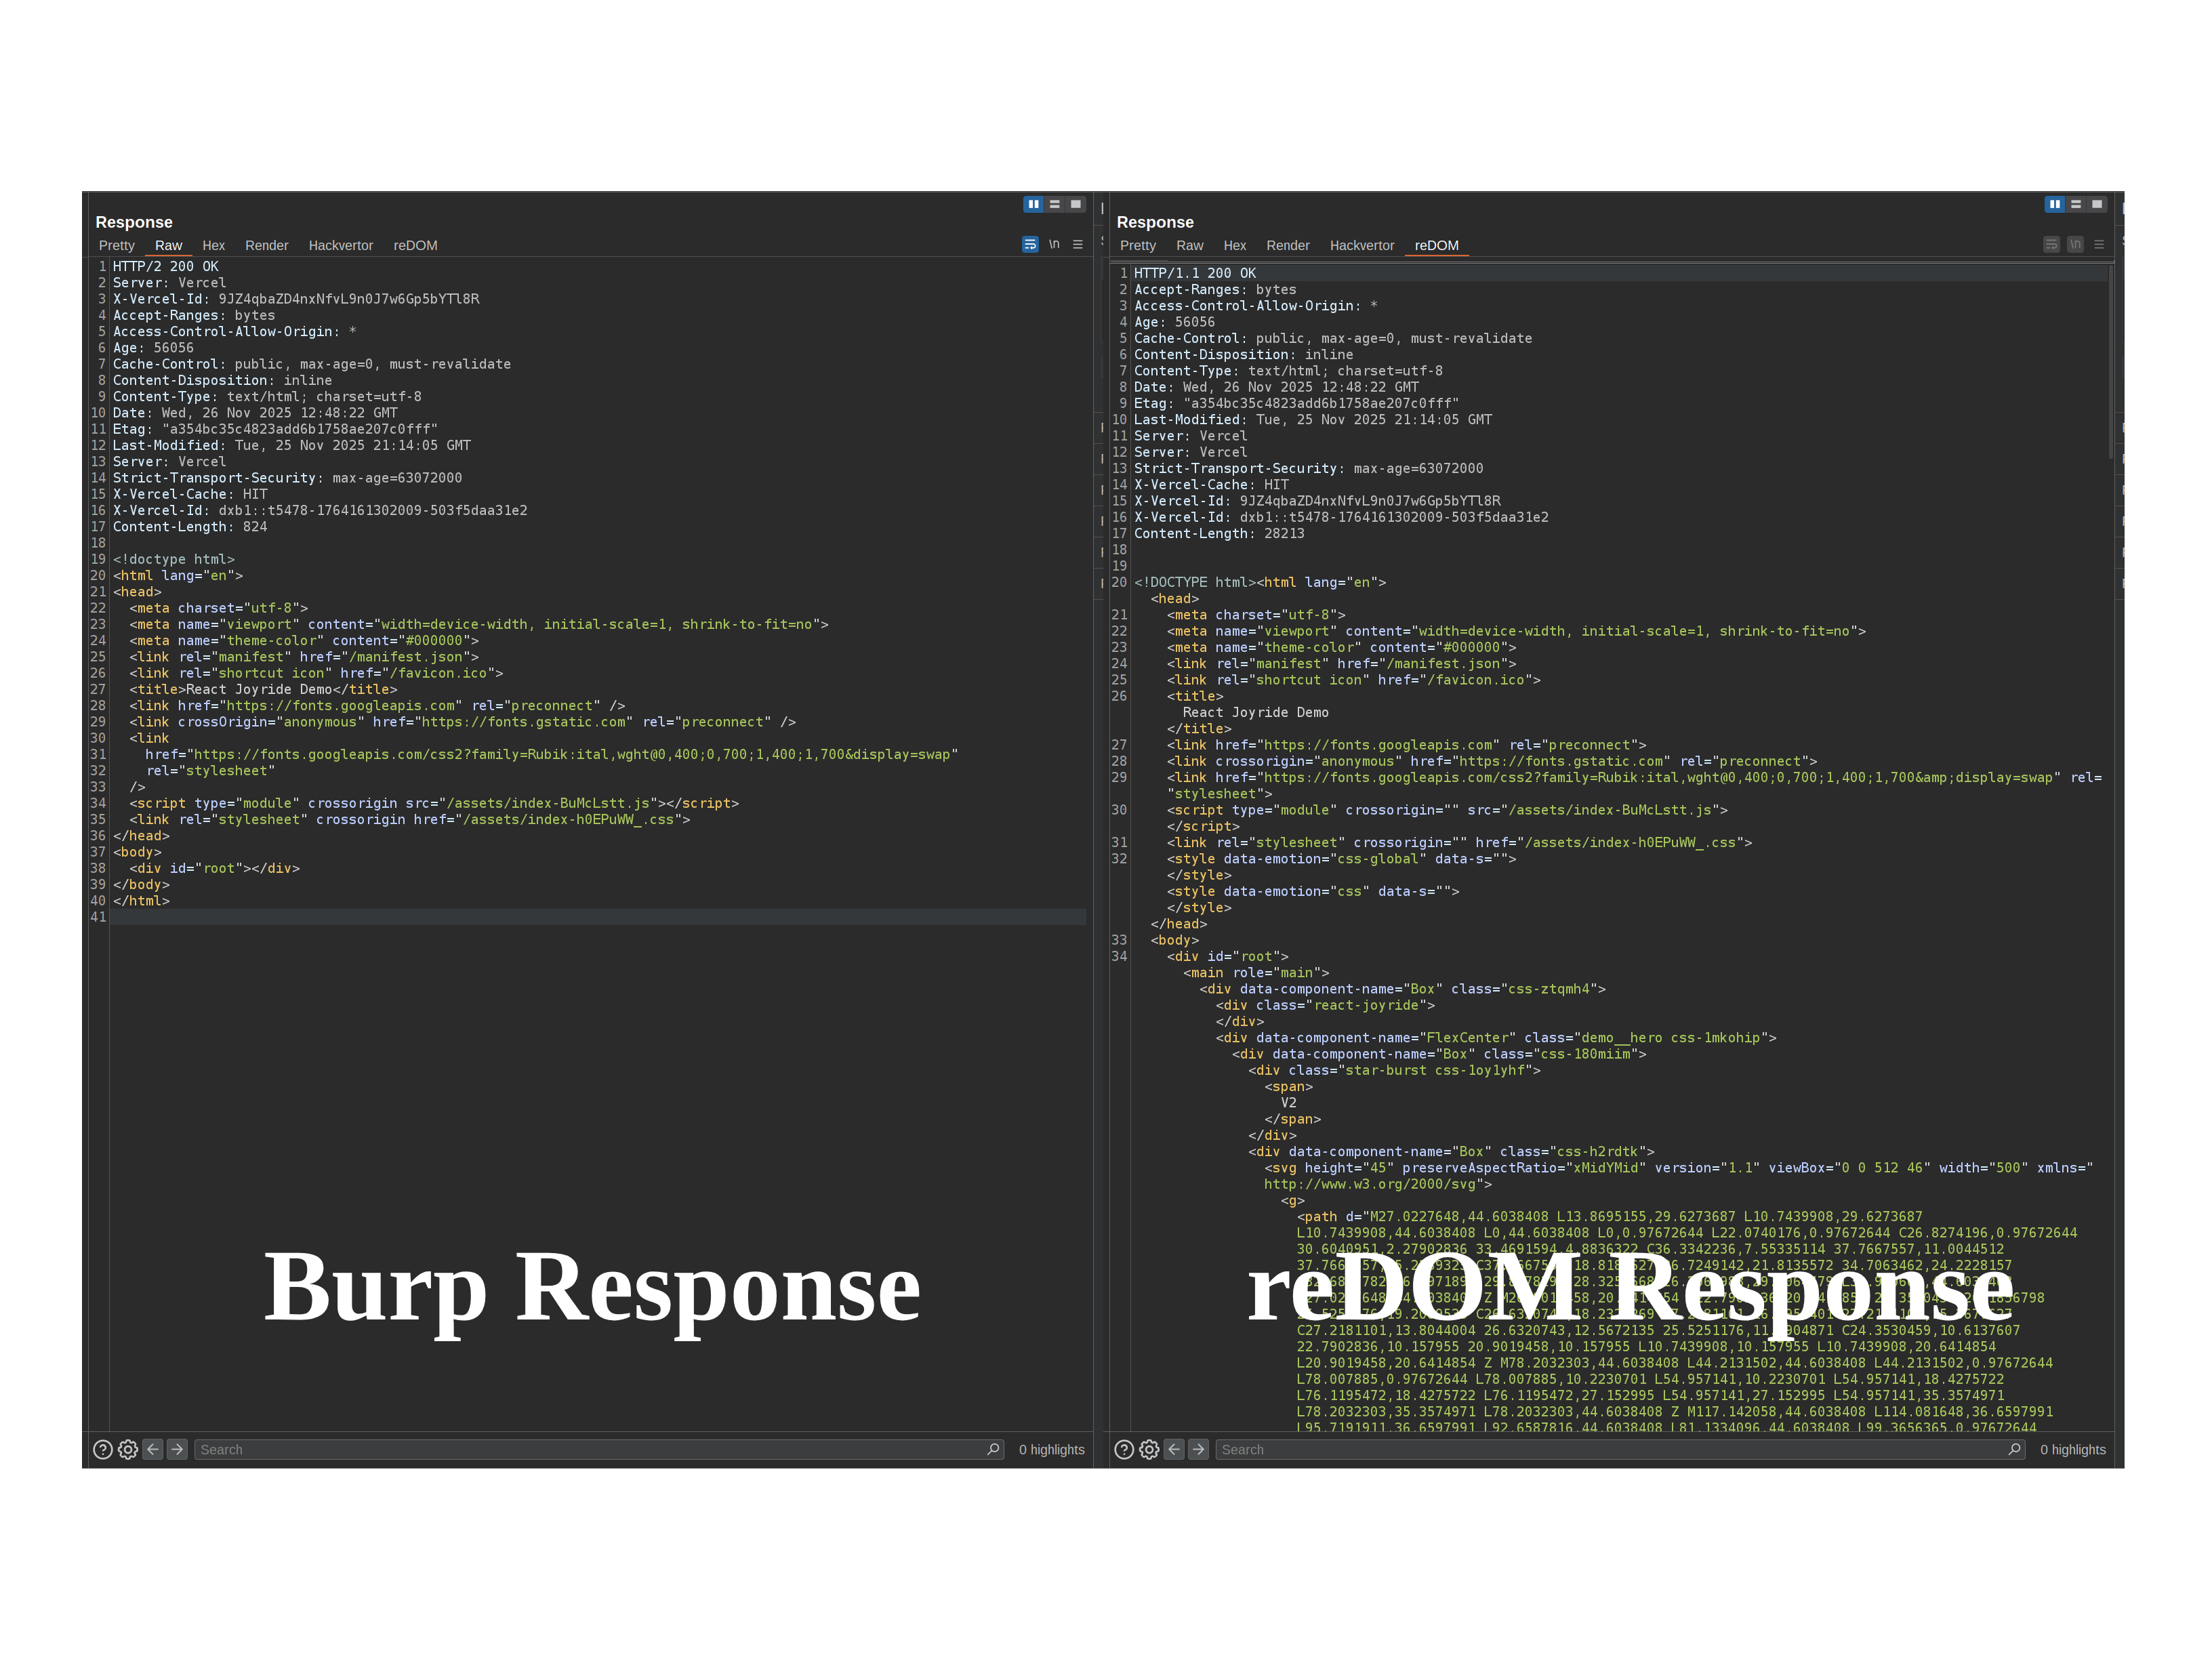
 weirdmachine64/redom
Eine Burp Suite-Erweiterung, die vollständige DOM-Rendering-Funktionen direkt in Burp einbringt und so effektive Sicherheitstests moderner…
 cckuailong/log4shell_1.x
log4j 1.x RCE Poc -- CVE-2021-4104
 sinsinology/cve-2024-29847
Exploit für CVE-2024-29847
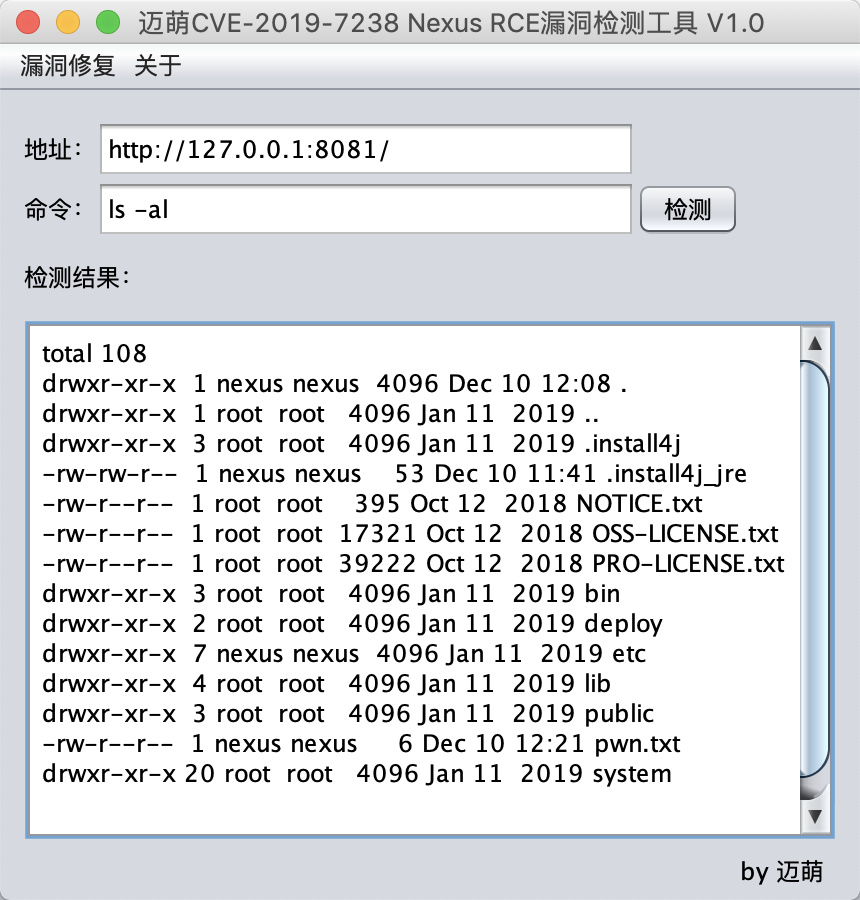 magicming200/cve-2019-7238_nexus_rce_tool
Grafisches Ein-Klick-Erkennungstool für die Nexus-RCE-Schwachstelle CVE-2019-7238. CVE-2019-7238 Nexus RCE-Schwachstellen-PoC-Tool.
 godylockz/cve-2024-42327
POC für CVE-2024-42327: Zabbix Privilegienerweiterung -> RCE
 hash3lizer/cve-2019-9978
CVE-2019-9978 - (PoC) RCE im Social WarFare Plugin (<=3.5.2)
 redrays-io/cve-2025-31324
CVE-2025-31324, SAP Exploit
 ekultek/strutter
Proof of Concept für CVE-2018-11776
 sofianeelhor/cve-2023-22621-poc
CVE-2023-22621: SSTI zu RCE durch Ausnutzung von E-Mail-Vorlagen, die Strapi-Versionen <=4.5.5 betrifft
 opensecurityresearch/flash-xdomain-xploit
ActionScript Proof of Concept zur Durchführung von Cross-Domain-Reads.
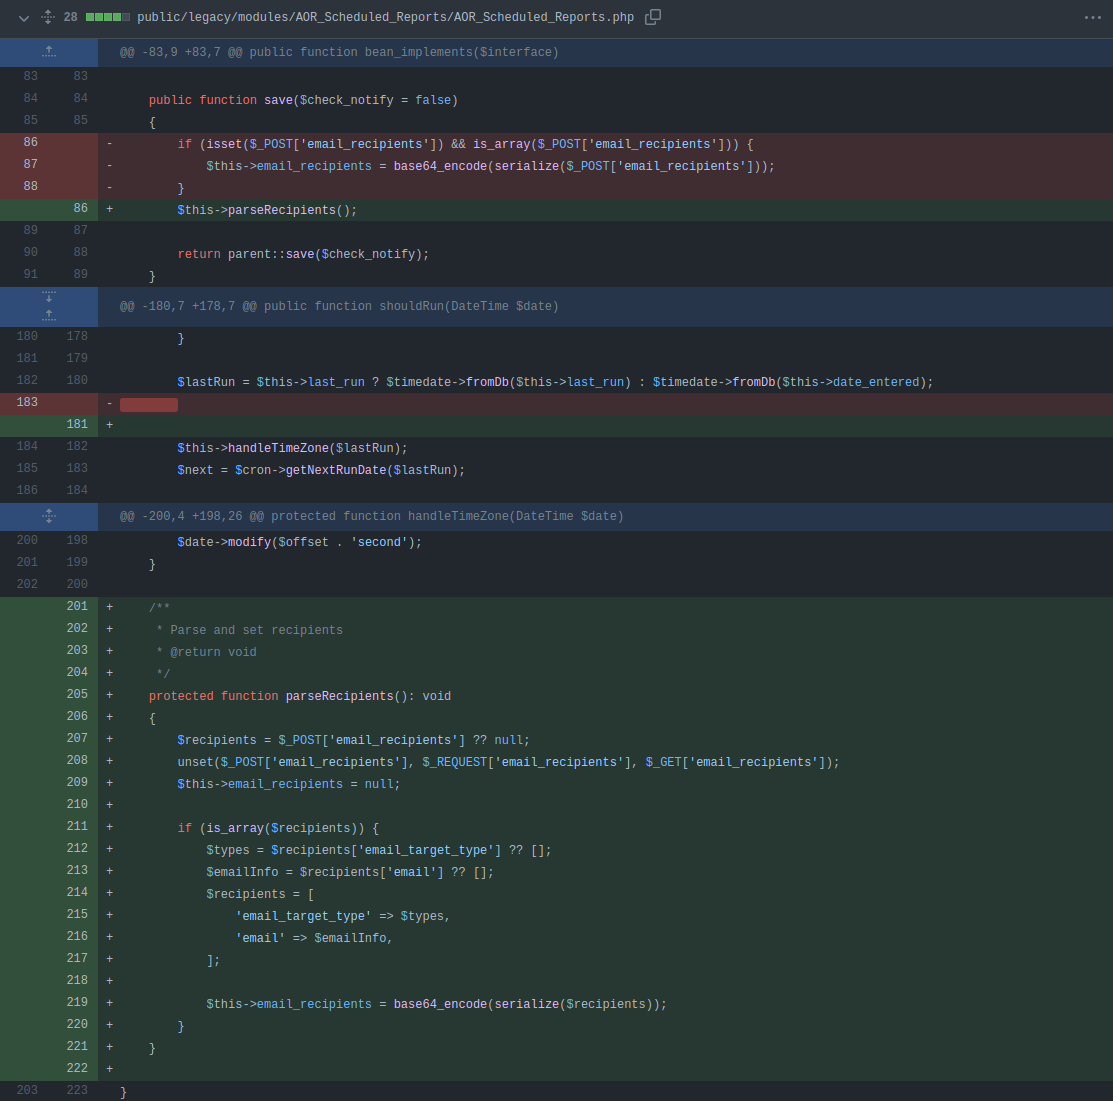 manuelz120/cve-2022-23940
PoC für CVE-2022-23940
 p3nt3st3r-star/cve-2026-42945-poc
Proof-of-Concept-Exploit für CVE-2026-42945, einen kritischen Heap-Pufferüberlauf im Rewrite-Modul von NGINX, der nicht authentifizierte…
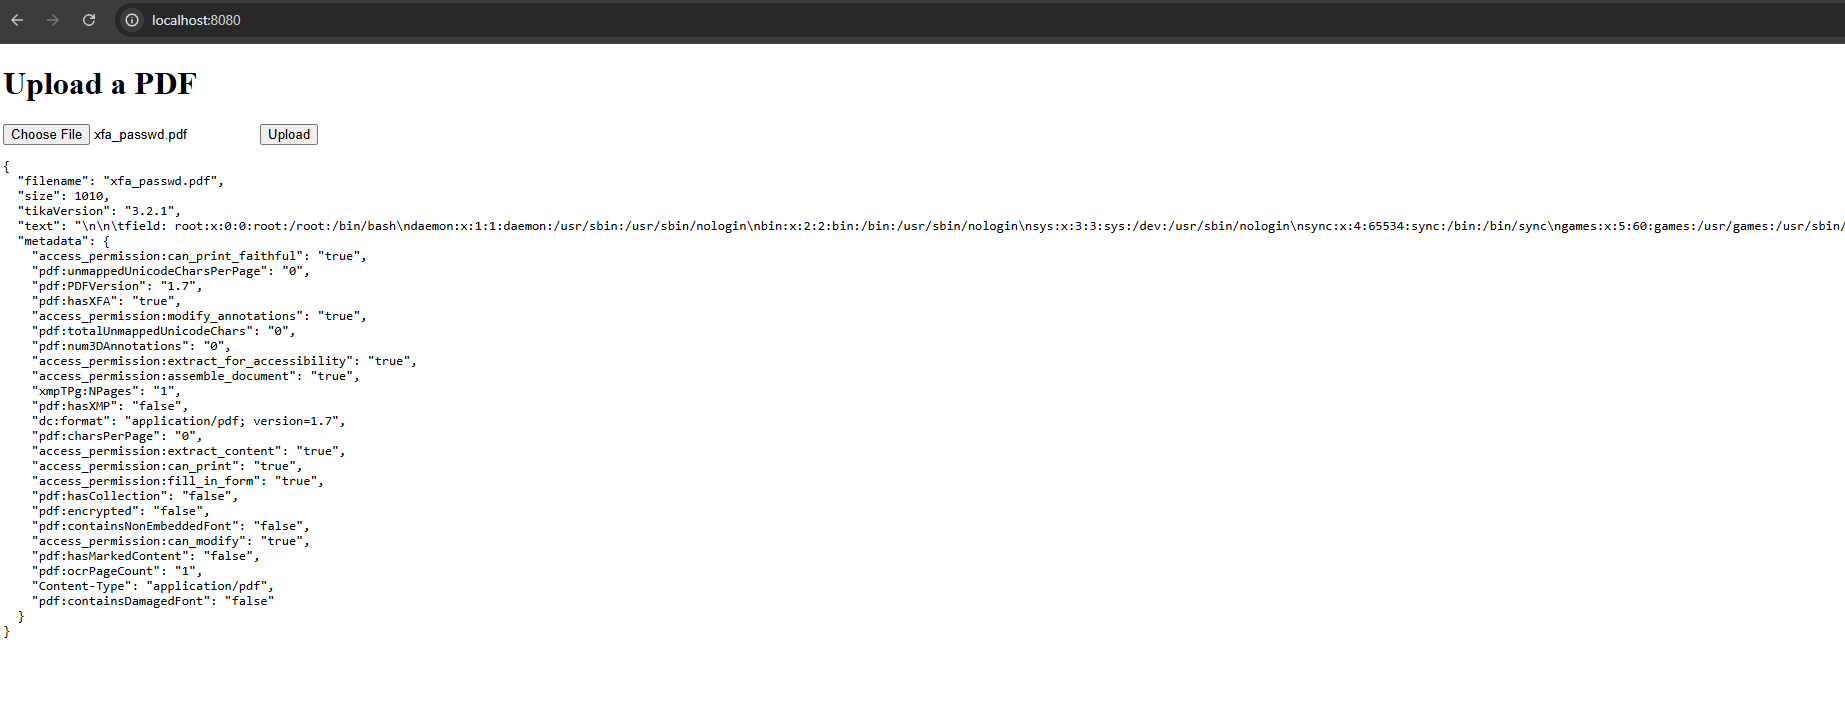 mgthuramoemyint/poc-cve-2025-54988
Ein PDF-Generator für CVE-2025-54988
 akhilkoradiya/cve-2022-29455
Wordpress Sicherheitslücke - XSS ( Cross-Site Scripting )
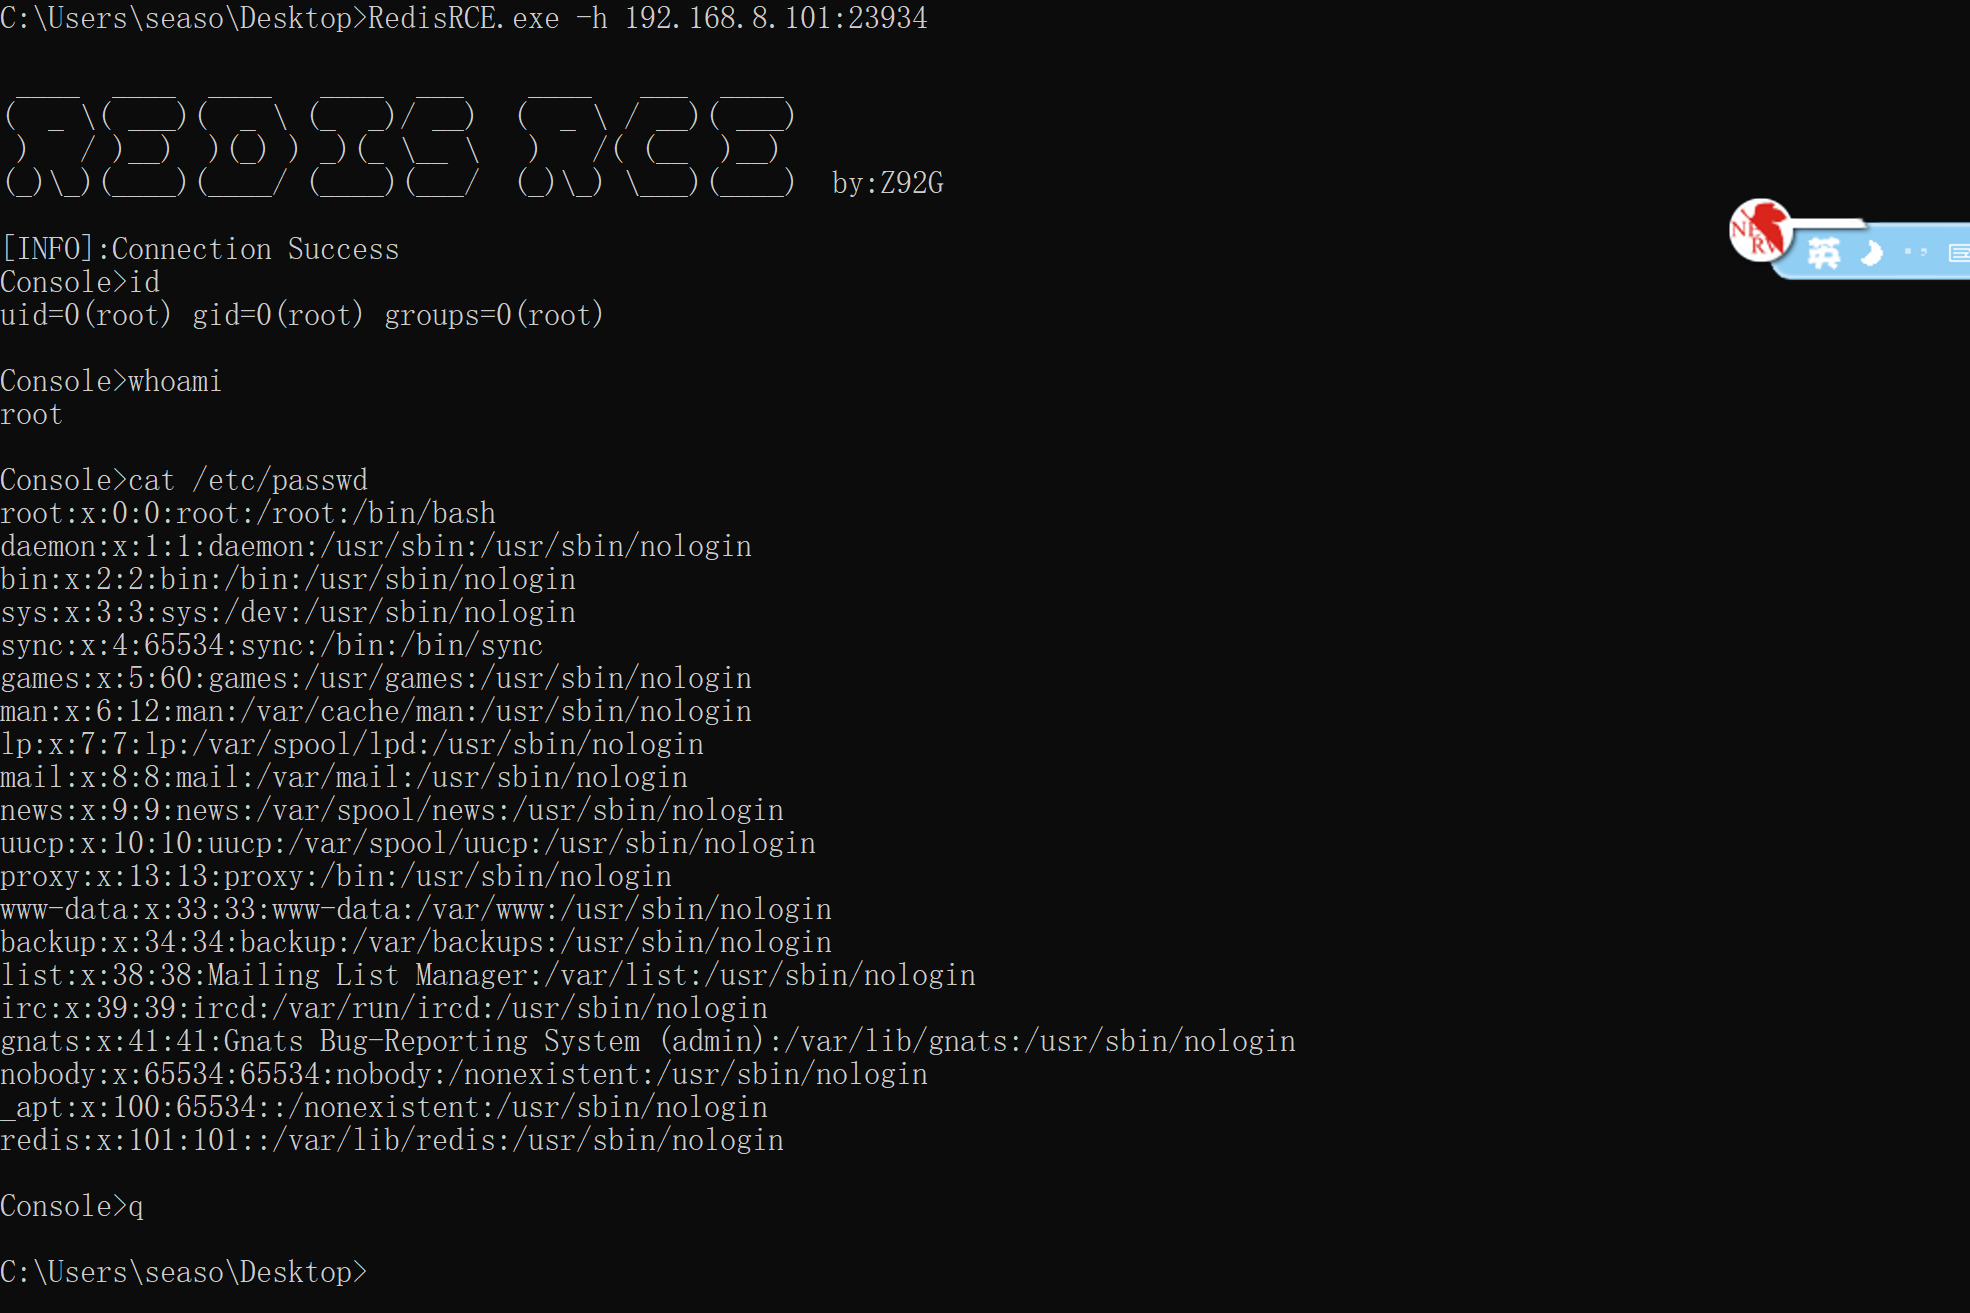 z92g/cve-2022-0543
Redis-Sandbox-Escape (CVE-2022-0543) POC&EXP
 sevck/cve-2017-12149
CVE-2017-12149 JBoss as 6.X Deserialisierung (Reverse-Shell-Version)
 turtlesec-software/crlf-desyncs
Nuclei-Templates und Exploit-Ressourcen für CRLF-basierte Desync-Angriffe
 dinosn/apache-activemq-rce-research
Apache ActiveMQ Classic RCE Forschung: CVE-2026-34197 / CVE-2026-42588 Bypass-Kette + hardened-6.2.6 Prüfungsergebnisse + Crowdfense Vergleich








