
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 sirpedrotavares/proxylogon-exploit
proxylogon exploit - CVE-2021-26857
 jas502n/cve-2018-3191
Exploit für CVE-2018-3191, der Oracle WebLogic Server über das T3-Protokoll angreift und nicht authentifizierte Remote-Codeausführung mit…
 vainlystrain/vailyn
Ein phasenweises, ausweichendes Tool zum Scannen und Ausnutzen von Path Traversal und LFI in Python
 dobin/burpsentinel
GUI-Burp-Plugin zur einfacheren Erkennung von Sicherheitslücken in Webanwendungen
 ajnik/joomla-bruteforce
Python-Skript, das Joomla-Administrator-Anmeldedaten mithilfe von Wortlisten per Brute-Force angreift, mit Proxy- und Verbose-Optionen für…
 horizon3ai/proxyshell
Proof of Concept für CVE-2021-34473, CVE-2021-34523 und CVE-2021-31207
 0x09al/cve-2017-11882-metasploit
Dies ist ein Metasploit-Modul, das CVE-2017-11882 mithilfe des hier veröffentlichten POC ausnutzt:…
 svdwi/oswe-labs-poc
Dockerisierte Labs für die Web Expert (OSWE)-Zertifizierung. Vorbereitung auf das anstehende AWAE-Training ...
 horizon3ai/cve-2022-47966
Proof-of-concept-Exploit für CVE-2022-47966, eine Pre-Authentication-Remote-Code-Execution-Schwachstelle in mehreren ManageEngine-Produkten durch…
 w01fh4cker/screenconnect-authbypass-rce
Exploit-Skript für CVE-2024-1708 und CVE-2024-1709 in ConnectWise ScreenConnect, das Authentifizierungsumgehung und Remote-Codeausführung mit…
 devploit/put2win
Skript zur Automatisierung der Ausnutzung der PUT-HTTP-Methode zur Erlangung einer Shell.
 saelo/jscpwn
PoC-Exploit für CVE-2016-4622
 w01fh4cker/cve-2024-22120-rce
Zeitbasierte SQL-Injektion im Zabbix Server Audit Log --> RCE
 arthurgervais/mapta
Multiagenten-LLM-System, das die Sicherheit von Webanwendungen autonom bewertet, eine toolgestützte Ausführung orchestriert und Exploits durchgängig…
 gabrielg/cve-2014-1266-poc
Proof-of-Concept-Exploit für die Apple-SSL/TLS-Verifizierungsschwachstelle (CVE-2014-1266) in iOS und OS X, der die HTTPS-Abfangung über einen…
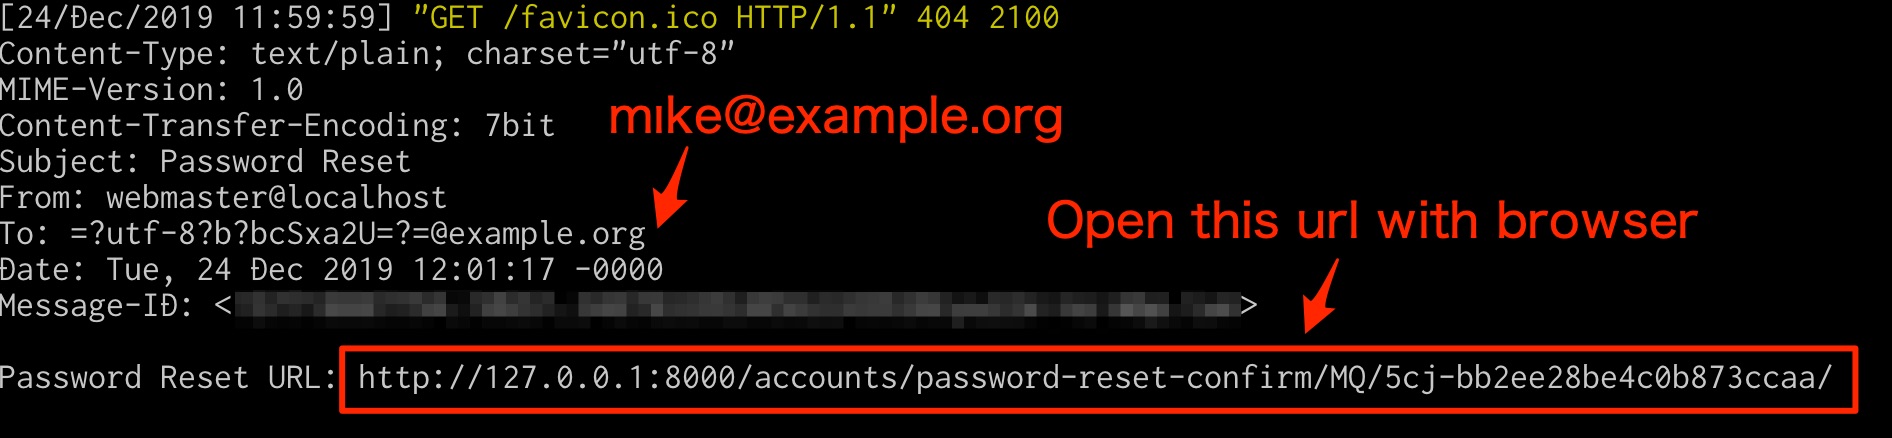 ryu22e/django_cve_2019_19844_poc
PoC für CVE-2019-19844 (https://www.djangoproject.com/weblog/2019/dec/18/security-releases/)
 jas502n/kibana-rce
kibana < 6.6.0 Nicht autorisierte Remote-Code-Befehlsausführung (Benötigt Timelion And Canvas),CVE-2019-7609
 w01fh4cker/cve-2024-21683-rce
CVE-2024-21683 Confluence RCE nach Authentifizierung








