
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 squ1shification/grafana-plugin-enumerator-cve-2021-43798
Bash-basierter Scanner, der Grafana-Plugin-IDs aufzählt und auf CVE-2021-43798 Directory Traversal testet, indem er versucht, /etc/passwd oder…
 0xmarik/aresius
Nativer HTTP/HTTPS-Interception-Proxy für Penetrationstester und Bug-Bounty-Jäger mit Live-Request-Manipulation, Request-Replay,…
 mishakorzik/allhackingtools
All-in-One-Hacking-Tools für Hacker! Und noch mehr Hacking-Tools! Für Termux.
 winrarzipsexploit/cve-2026-87930
Joomla-Multi-CVE-RCE-Suite mit sieben Exploit-Modulen für Balbooa Forms, Page Builder CK, SP Page Builder, JCE, iCagenda, Helix3 und SP LMS sowie…
 winrarzipsexploit/cve-2026-27540
Python-Exploit-Suite für CVE-2026-27540, eine nicht authentifizierte Datei-Upload-RCE im WooCommerce Wholesale Lead Capture-Plugin, mit…
 winrarzipsexploit/cve-2026-48908
Python-Exploit-Suite für CVE-2026-48908, eine unauthentifizierte ZIP-Upload-RCE in Joomla SP Page Builder (<=6.6.1), mit Fingerprinting, Batch-Modus…
 hemlock-lyk/cve-2026-88533
PoC und Lab-Reproduktion für CVE-2026-88533, ein unauthentifizierter beliebiger Dateischreibvorgang, der über Path Traversal im Upload-Endpunkt zu…
 s3v3n-jg/cve-2026-76461
Absichtlich verwundbares Python-Lab, das unsichere YAML-Deserialisierung demonstriert, die zur Codeausführung führt, mit drei Schwierigkeitsstufen,…
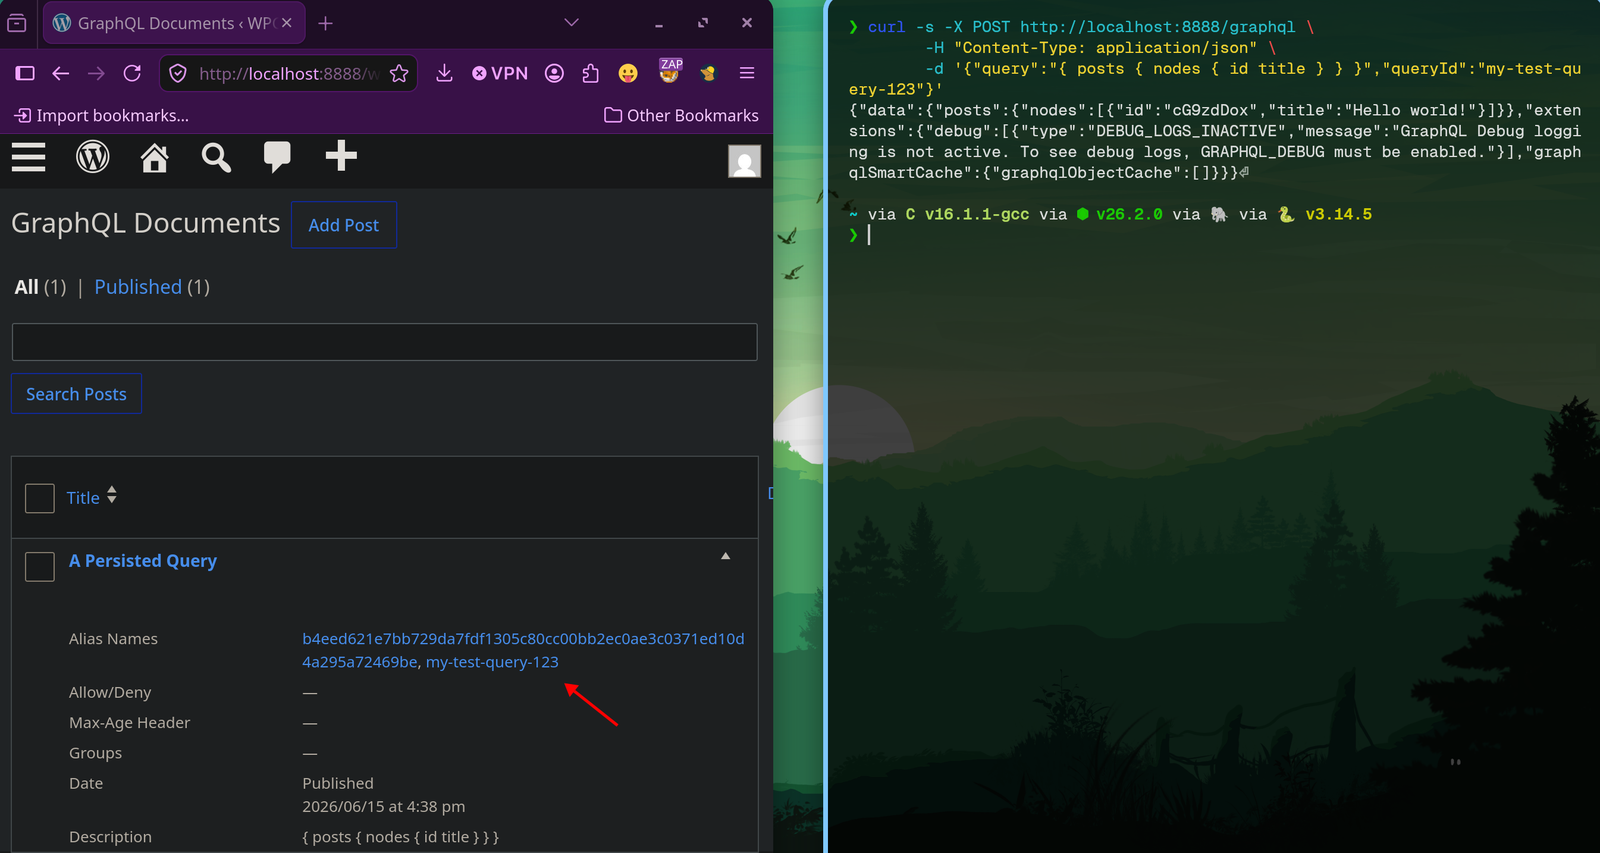 ms-0x404/cve-2026-92099
Proof-of-Concept und Exploit-Skript für CVE-2026-92099 in WPGraphQL Smart Cache (<= 2.3.1), das unauthentifizierte Datenbankschreibzugriffe und…
 imbas007/cve-2026-67401
Proof-of-Concept für CVE-2026-67401, eine cPanel/WHM EmailTrack SQL-Injection, die beliebiges Dateischreiben und Root-RCE ermöglicht, mit…
 horkimhab/cve-2026-19975
Proof-of-Concept- und Recherche-Repository für CVE-2026-19975 in Azuriom, mit Einrichtungsanweisungen und einem verlinkten technischen Writeup für…
 shivammittal2403/cve-2026-59827-metabase-cyber-range
Bildungs-Cyber-Range für CVE-2026-59827 (Metabase H2 unsichere Deserialisierung / CWE-502). Isoliertes Docker-Lab — nur für Schulungen, nicht für…
 shivammittal2403/cve-2026-80428-ctf
Containerisiertes Lehr-CTF-Lab zur Emulation von CVE-2026-80428 (CWE-502 Deserialisierung) für sicheres, isoliertes Üben von Studierenden und…
 shivammittal2403/cve-2025-57819-freepbx-range
Isolierte, zu Bildungszwecken dienende, FreePBX-kompatible Cyber-Range für CVE-2025-57819 (CWE-89/CWE-288). Docker-Lab — kein offizielles Sangoma…
 isaca0315/cve-2026-44840-poc
Docker-Lab zur Reproduktion von CVE-2026-44840, einer DQL-Injection in Dgraphs checkUserPassword GraphQL-Abfrage, mit Exploit-Skript und Vergleich…
 p34nut2/cve-2025-32432-exploit-by-p34nut
Zuverlässiger CVE-2025-32432 Pre-Auth-RCE-Exploit für Craft CMS 3.x/4.x/5.x, funktioniert dort, wo andere öffentliche PoCs versagen
 capivara-research/wordpress-path-traversal-cve-2019-11447
Detaillierter Penetrationstest-Bericht, der nicht authentifiziertes Path Traversal (CVE-2019-11447) im WordPress Simple Backup Plugin demonstriert,…
 higorgabrieldcf/gocd_poc_supply_chain_attack
CVE-2021-43287 CVE-2021-43288 CVE-2021-43289 CVE-2021-43290








