
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
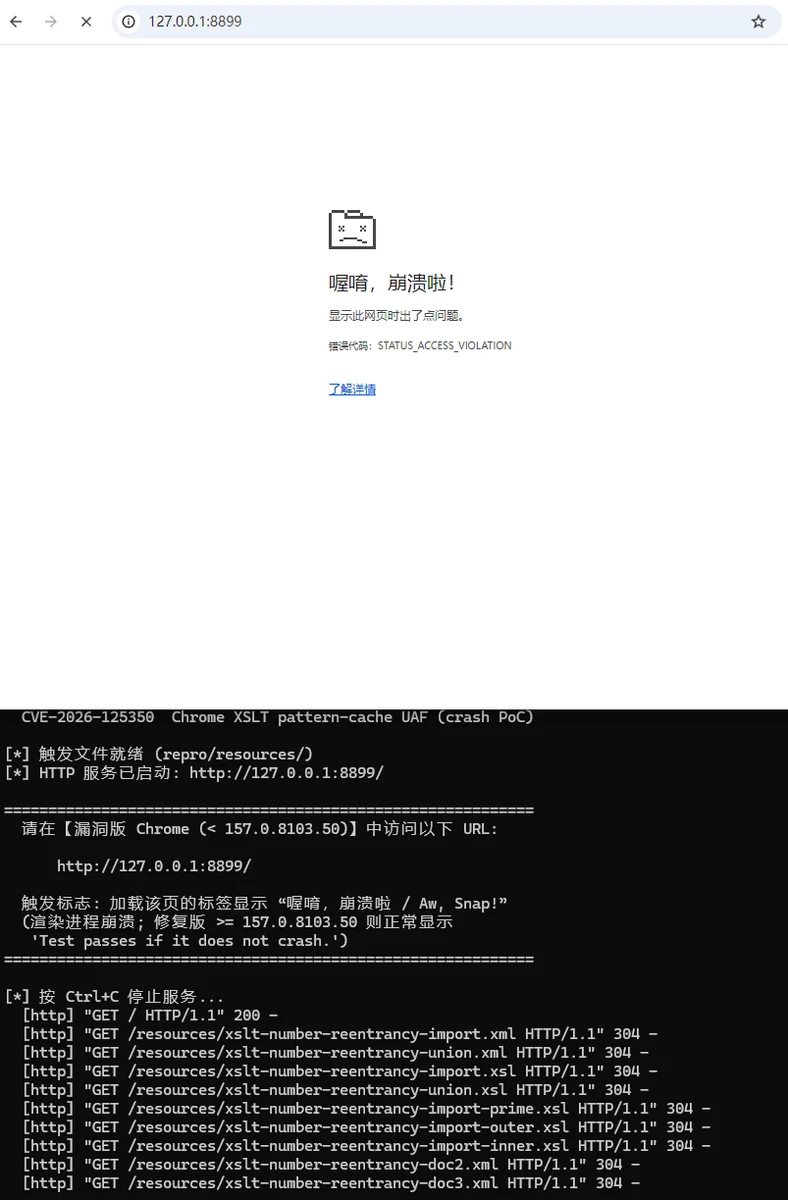
 tjt001/cve-2026-125350-poc
Google Chrome XSLT pattern-cache Use-After-Free (CVE-2026-125350) crash PoC — affected < 157.0.8103.50
 xsscx/fuzz
Commodity-Injection-Signaturen, bösartige Eingaben, XSS, HTTP-Header-Injection, XXE, RCE, JavaScript, XSLT
 renniepak/cspbypass
CSPBypass.com, ein Tool, das ethischen Hackern dabei hilft, restriktive Content Security Policies (CSP) zu umgehen und XSS-Schwachstellen (Cross-Site…
 cybersecurity91/redforge
Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und…
 jenderal92/metapwn-mass
CVE-2026-72898 — Toolkit für Massenausnutzung und Post-Exploitation für Metabase. Session-Forgery, SQLi, PostgreSQL-RCE über COPY TO PROGRAM,…
 zeetee1235/cve-2026-124040
Proof-of-Concept und Analyse für CVE-2026-124040, eine CivetWeb HTTP/2 HPACK-Header-Namenskorruption durch Use-after-Free, die Literal-Header-ACLs…
 timothyckl/cve-2026-63686
Lab environment and Python PoC reproducing CVE-2026-63686, a NULL pointer dereference DoS in Apache mod_xml2enc, with vulnerable and fixed VM setups.
 rwmicro/cve-2022-23943
Exploit-Notizen und Proof-of-Concept-Material für CVE-2022-23943, einen mod_sed-Pufferüberlauf im Apache HTTP Server 2.4.0-2.4.52, mit…
 abraxas/webmin-batch-home-prefix
Webmin 2.670 – Mittel 6.5 – Remote – Pfadpräfix – Batch-Home-ACL von Benutzern /home/a trifft auch auf /home/ab zu
 abraxas/webmin-apache-show-idor
Webmin 2.670 – Mittel 6.5 – Remote – IDOR – apache show.cgi liest verweigerte vhost-Direktiven
 abraxas/webmin-postfix-opts-acl
Webmin 2.670 Hohe 8.1 Remote-ACL-Bypass. Ein Postfix-Benutzer mit general=0/startstop=0 schreibt dennoch main.cf über save_opts_misc.cgi. Ein…
 abraxas/webmin-mysql-csv-write
Webmin 2.670 – Hoch 8.8 – Remote – Pfad-Schreibzugriff – MySQL csv.cgi schreibt CSV außerhalb von bpath
 abraxas/webmin-detach-xss
Webmin 2.670 – Hoch 8.0 – Remote – Gespeichertes XSS – anonyme Mail; detach.cgi liefert nicht geschlossenes Skript als text/html aus
 abraxas/webmin-filemin-cpio
Webmin 2.670 – Hoch 8.8 – Remote – Pfad-Schreibzugriff – File Manager entpackt RPM, dessen cpio-Member ein absoluter Pfad ist
 abraxas/webmin-ldap-mv-quote
Webmin 2.670 – Kritisch 9.1 – Remote – Command Injection – LDAP-Benutzer mit verweigertem move führt mv dennoch über ein Anführungszeichen im…
 abraxas/webmin-sessiondb-cookie
Webmin 2.670 – Kritisch 9.1 – Remote – Session-Diebstahl – list_sessions gibt den sessiondb-Schlüssel aus; miniserv akzeptiert ihn als sid. Ein…
 abraxas/webmin-firewalld-csrf
Webmin 2.670 – Hoch 8.0 – Remote – CSRF – firewalld index.cgi referer-exempt setzt Standardzone auf trusted
 abraxas/webmin-fastrpc-unauth
Webmin 2.670 – Hoch 8.1 – Remote – Unauth. Datei R/W – erster Peer am RPC-Datenport, keine SID, 30-Sekunden-Fenster








