
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 craigsblackie/cve-2026-88771-netscaler
Firmware-Diff-Analyse, Root-Cause-Bericht und funktionierender PoC für die unauthentifizierte NetScaler-ADC-Command-Injection (CVE-2026-88771), die…
 arensballiu/cve-2026-33017-langflow-rce
Proof-of-Concept für CVE-2026-33017, das unauthentifizierte Remote-Code-Ausführung in anfälligen Langflow-Versionen durch bösartige…
 arensballiu/flowise-cve-2025-58434-passwordreset
Unauthentifizierter Passwort-Reset-Exploit für Flowise AI ≤ 3.0.5. Missbraucht den Endpunkt /api/v1/account/forgot-password, um das Passwort eines…
 arensballiu/flowise-rce-cve-2025-59528
Python-PoC-Exploit für CVE-2025-59528, das authentifizierte RCE auf Flowise AI <= 3.0.4 über den customMCP-Endpunkt und Node.js…
 milo2012/cve-2020-14882
CVE-2020-14882
 anirbala98/cve-2026-3576
Proof-of-Concept-Exploit für CVE-2026-3576
 harry178945/cve-2026-38526
Python-PoC, das CVE-2026-38526 in Krayin CRM <= 2.2.x ausnutzt: authentifizierter PHP-Webshell-Upload über /admin/tinymce/upload, der zu…
 si13nttt/cve-2026-22777
Proof-of-Concept-Exploit, der eine CRLF-Injection im Konfigurations-Endpunkt von ComfyUI-Manager mit einer beliebigen Git-Installation verkettet, um…
 cyberalp0/smartermail-cve-2026-24423
Unauthentifizierte RCE-PoC für CVE-2026-24423 in SmarterTools SmarterMail (ConnectToHub). Nur für autorisierte Sicherheitstests, CTFs und Forschung.
 yairhinkis/cve-2026-56096
Proof of Concept und technischer Write-up für CVE-2026-56096, eine blinde Solr-Query-Injection in TYPO3 EXT:solr, die unauthentifizierte…
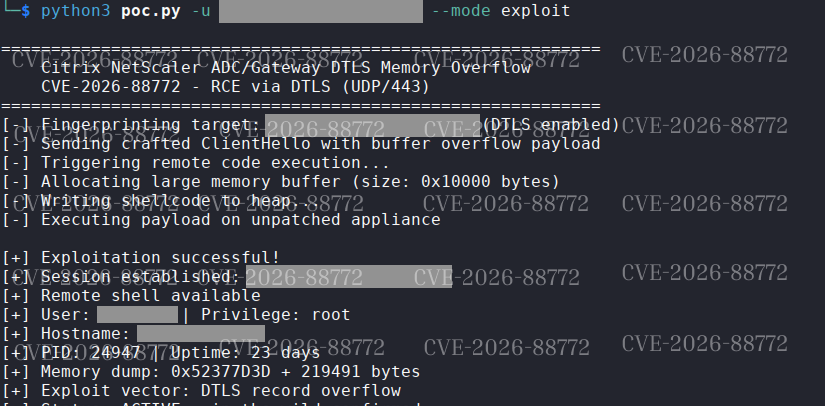 followerseize/cve-2026-88772-poc
CVE-2026-88772 – Citrix NetScaler ADC/Gateway DTLS-Speicherüberlauf (RCE/DoS)
 murrez/cve-2026-100721
Python-PoC für CVE-2026-100721: erkennt und nutzt die Umgehung der externen Allowlist von vm2 <3.12.2 NodeVM aus, erreicht Sandbox-Escape und…
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88771
Erkennungsartefakt-Generator für Citrix NetScaler CVE-2026-88771, der eine Pre-Auth-Befehlsinjektion ausnutzt, um Remote-Code-Ausführung gegen ADC-…
 murrez/cve-2026-82384
Python-PoC für CVE-2026-82384: erkennt und nutzt unauthentifizierte XML-RPC-Java-Deserialisierung in Apache Roller 6.1.5 über ysoserial-Payloads aus,…
 4ybrick/cve-2026-100903
PoC- und Enumeration-Skript für CVE-2026-100903, eine Schwachstelle durch fehlende Authentifizierung in der GEO.RITM REST API, die Objekt- und…
 4minx/cve-2026-48842
Python-PoC für CVE-2026-48842, eine Pre-Auth-SQL-Injection im virtuser_query-Plugin von Roundcube. Bestätigt die Schwachstelle über zeitbasierte…
 eqstlab/cve-2026-85706
PoC und Docker-Lab für CVE-2026-85706, ein unauthentifizierter beliebiger Datei-Lesezugriff in GitLab CE/EE über die Umgehung der Commits-API-Route…
 symphony2colour/htb-pterodactyl-rce-cve-2025-49132
Dieses Repo enthält einen RCE-Exploit für die Pterodactyl-HTB-Maschine.








