
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 zz-socmap/cve-2021-26084
Proof-of-Concept-Exploit für CVE-2021-26084, eine OGNL-Injection-Schwachstelle in Atlassian Confluence Server und Data Center, die…
 z3yr0xx/cve-2026-1560-authenticated-remote-code-execution-in-lazy-blocks-4.2.0
Proof-of-concept-Exploit für CVE-2026-1560, eine authentifizierte Remote-Code-Execution-Schwachstelle im WordPress-Plugin Lazy Blocks, die es…
 yunfeige18/cve-2026-1281-cve-2026-1340-ivanti-epmm-rce
Eine einfache Demo-Anwendung, die zeigt, wie die Ivanti-EPMM-Pre-Auth-RCE-Schwachstelle (CVE-2026-1281 / CVE-2026-1340) zu Bildungs- und…
 yukik4z3/cve-2025-24893
Python-Exploit-Skript für CVE-2025-24893, das auf Webanwendungen abzielt. Führt einen Proof-of-Concept aus, um die Schwachstelle auf einer…
 y2f05p2w/cve-2025-24893
Proof-of-Concept-Exploit für CVE-2025-24893, eine SSTI-Schwachstelle in XWiki, die eine interaktive Shell für die Remote-Befehlsausführung…
 xmyronn/cve-2026-7401-xss
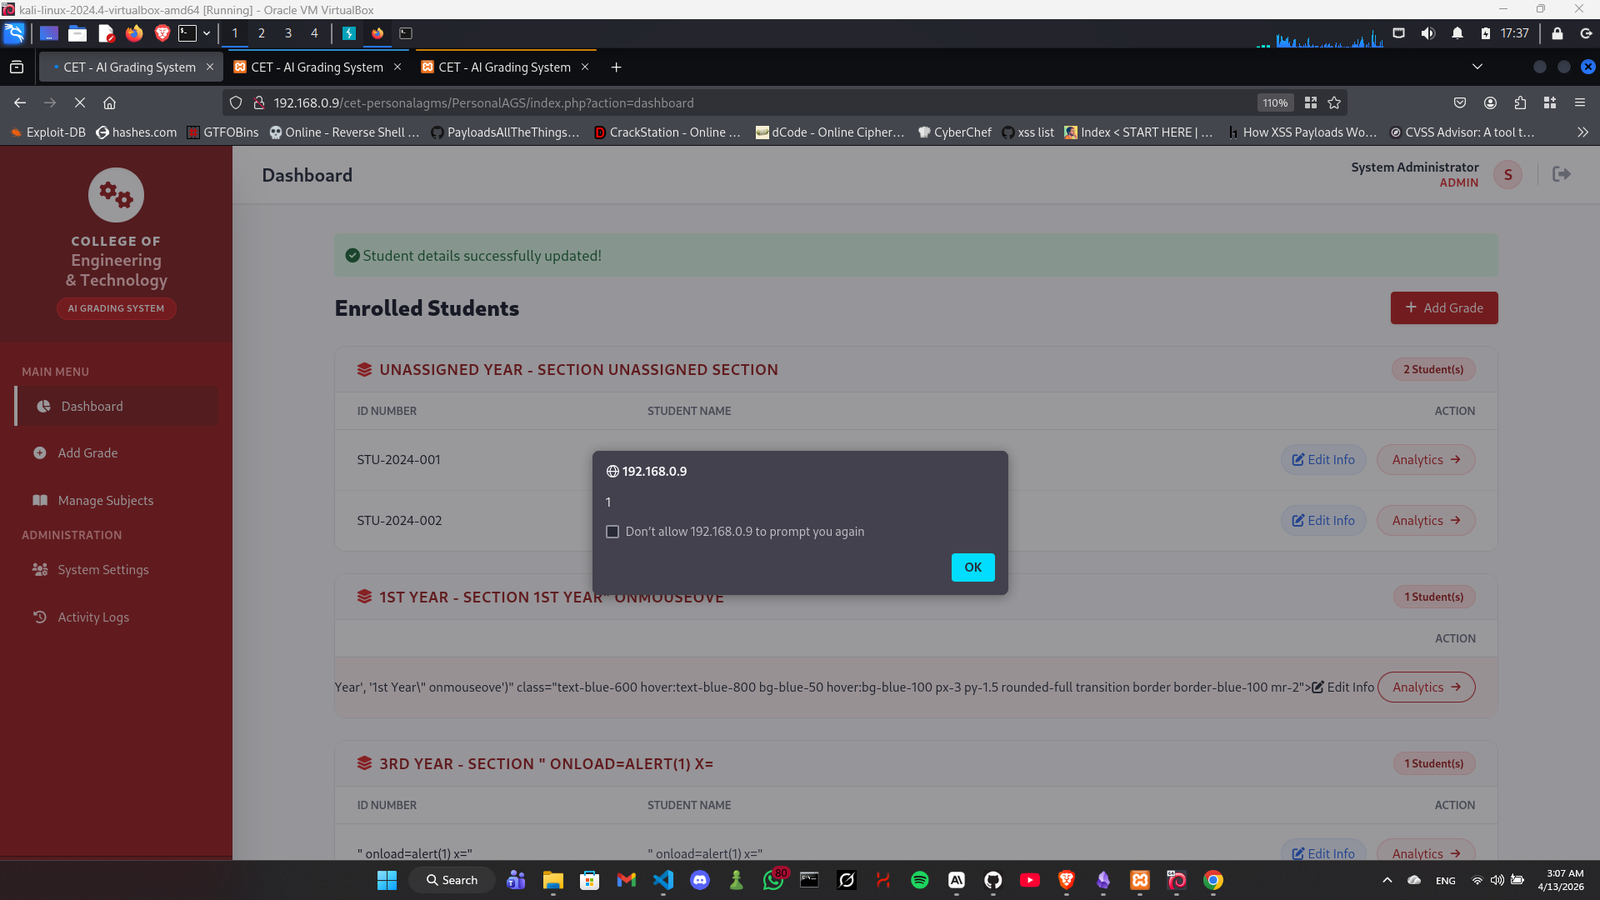
Proof-of-Concept für gespeichertes XSS in SourceCodester CET Automated Grading System 1.0, das die nicht authentifizierte Payload-Injektion über die…
 xmyronn/cve-2026-7229-sqli
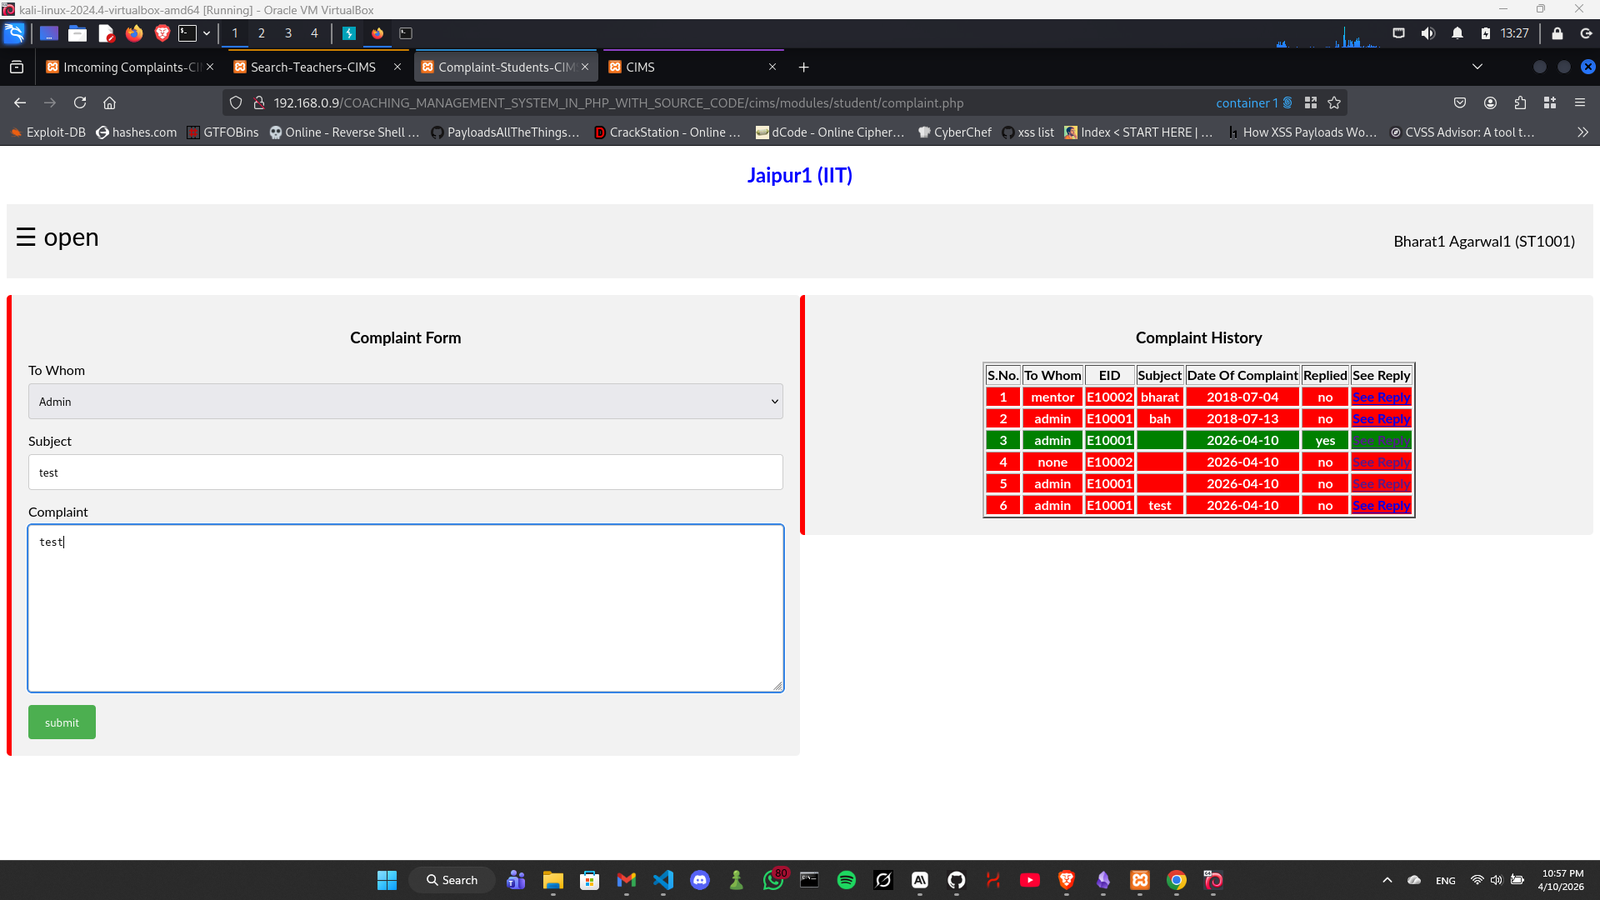
Proof of Concept für authentifizierte SQL-Injection im Coaching Management System, das den Datenbank-Dump über den nicht bereinigten…
 xmyronn/cve-2026-6184-stored-xss
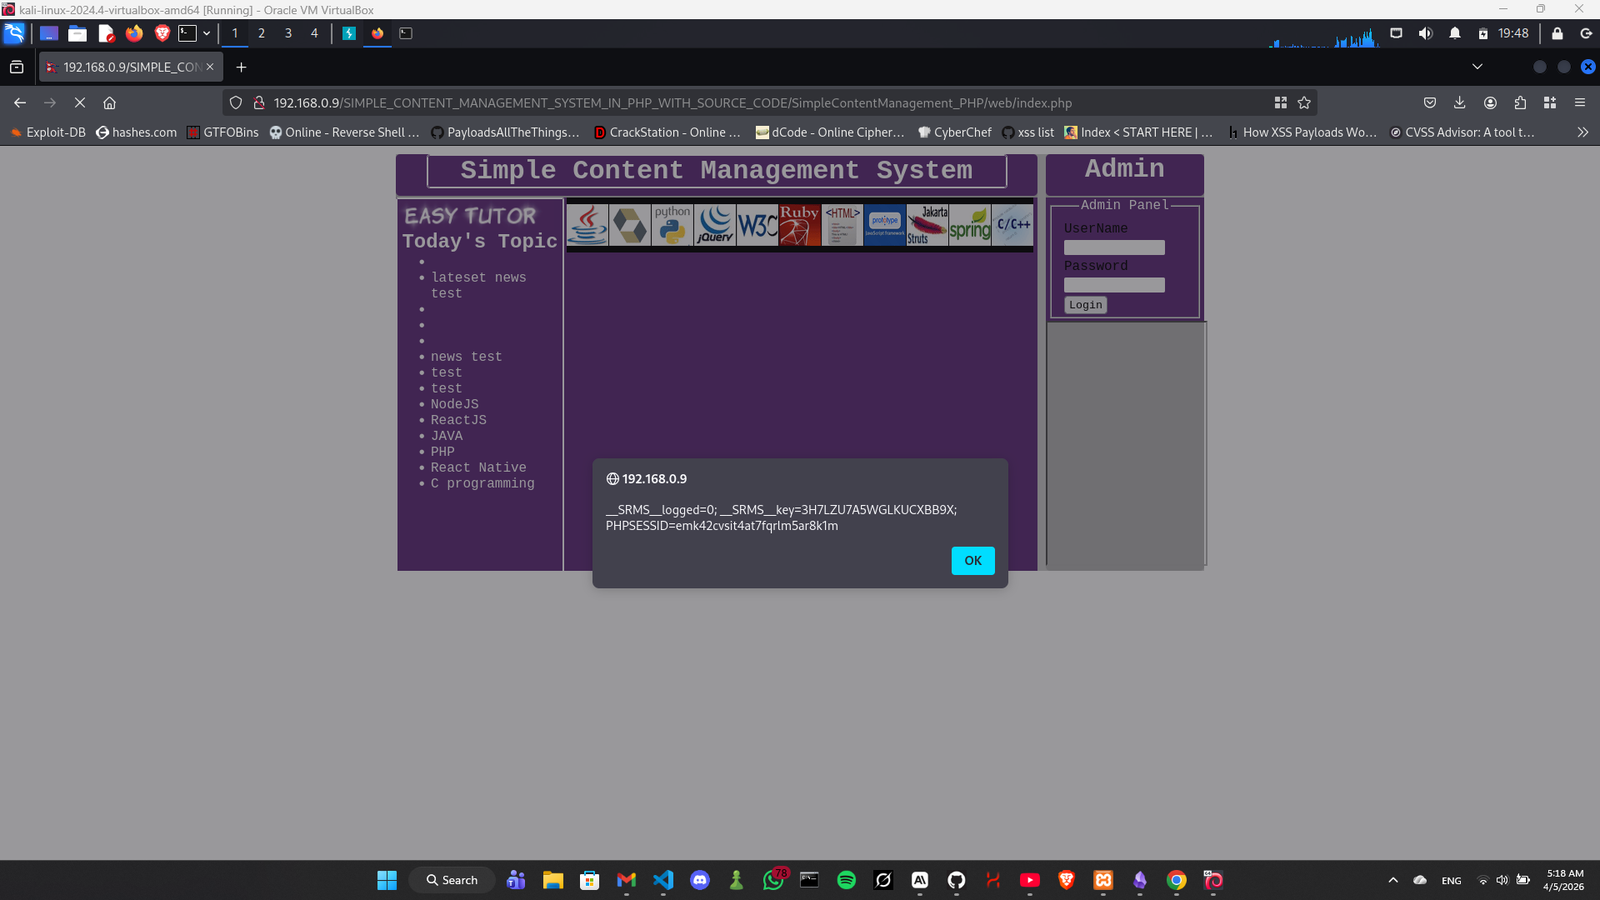
Proof-of-Concept für eine gespeicherte XSS-Schwachstelle in Simple Content Management System PHP, die den Diebstahl von Session-Cookies über eine…
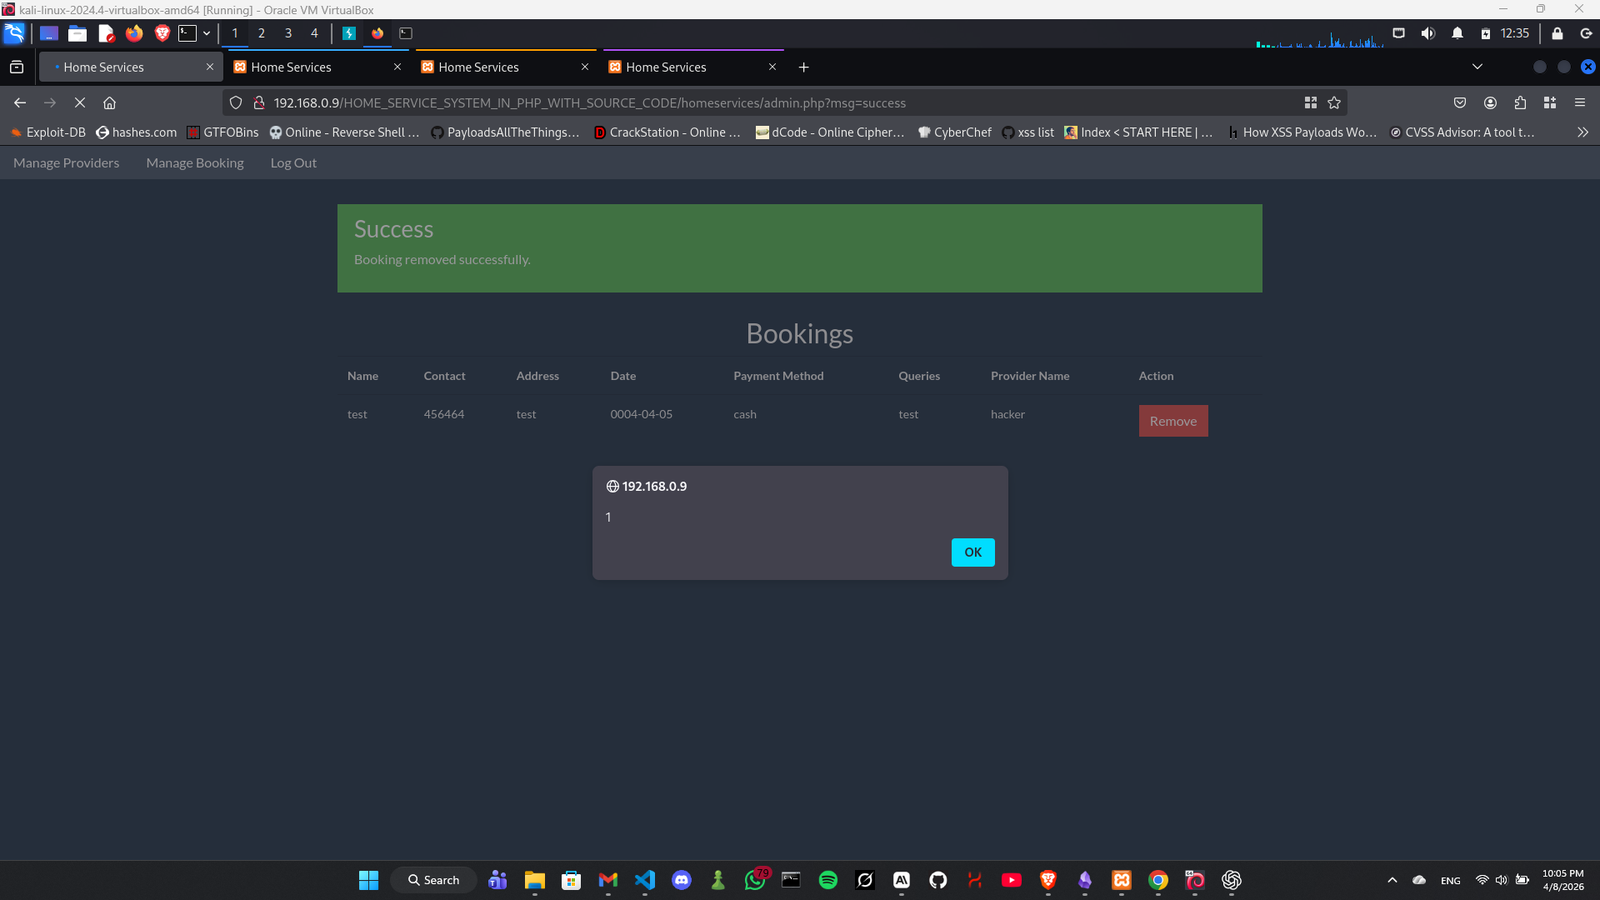 xmyronn/cve-2026-7089-xss
Proof-of-Concept für CVE-2026-7089, eine gespeicherte XSS-Schwachstelle in Home Service System PHP 1.0, die eine nicht authentifizierte Übernahme der…
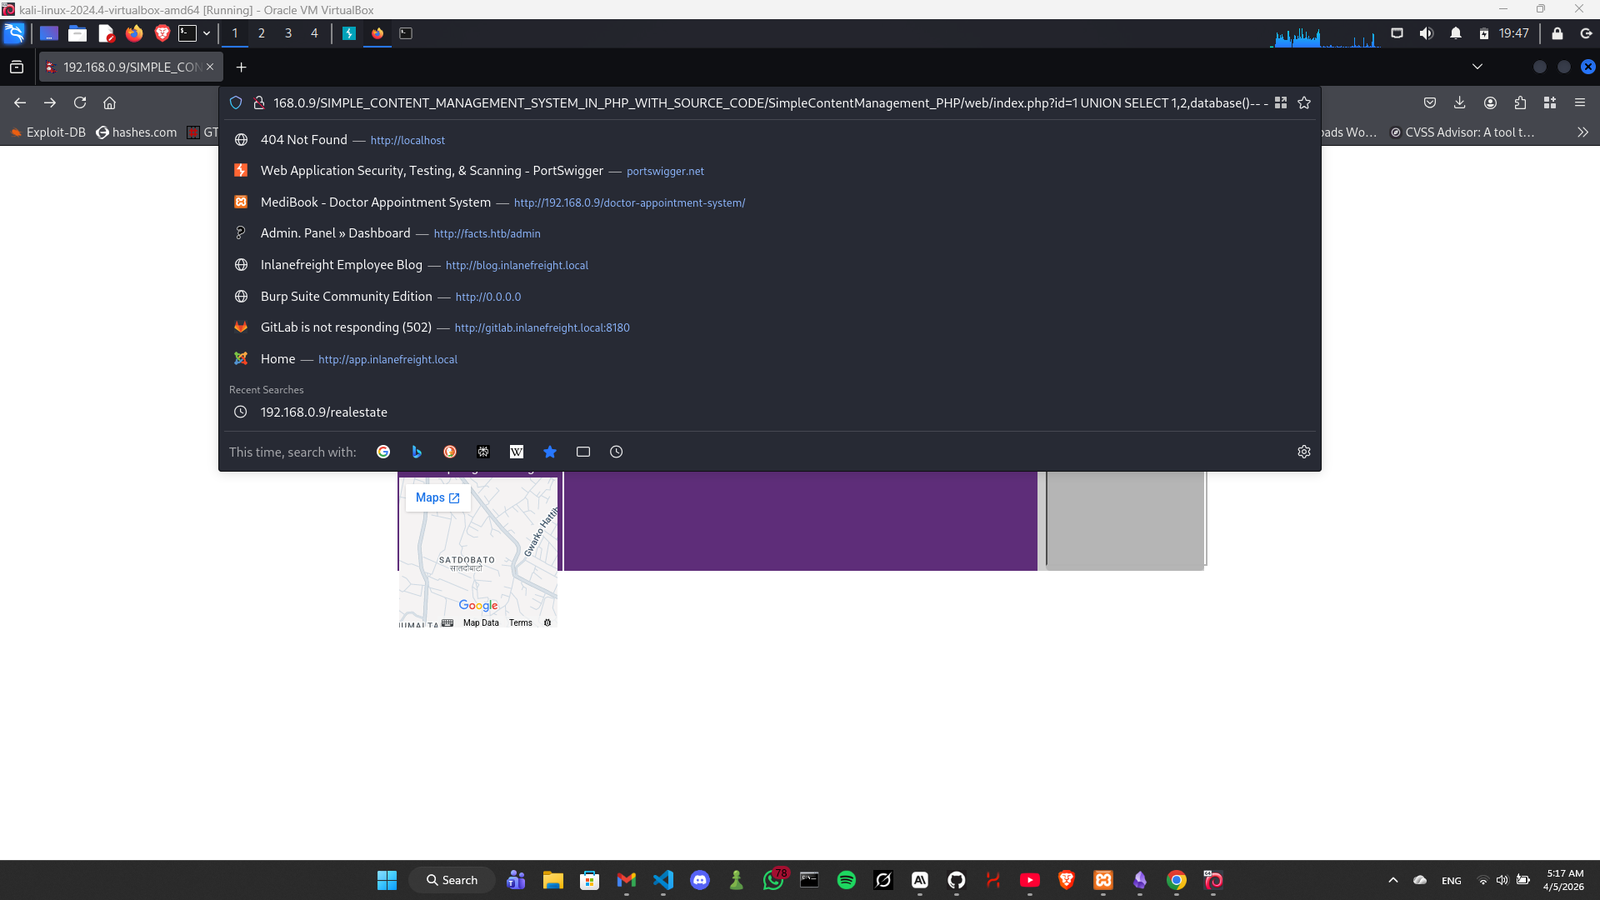 xmyronn/cve-2026-6183-sqli
Proof-of-Concept-Exploit für SQL-Injection in Simple Content Management System PHP, der die UNION-basierte Datenextraktion über den id-Parameter in…
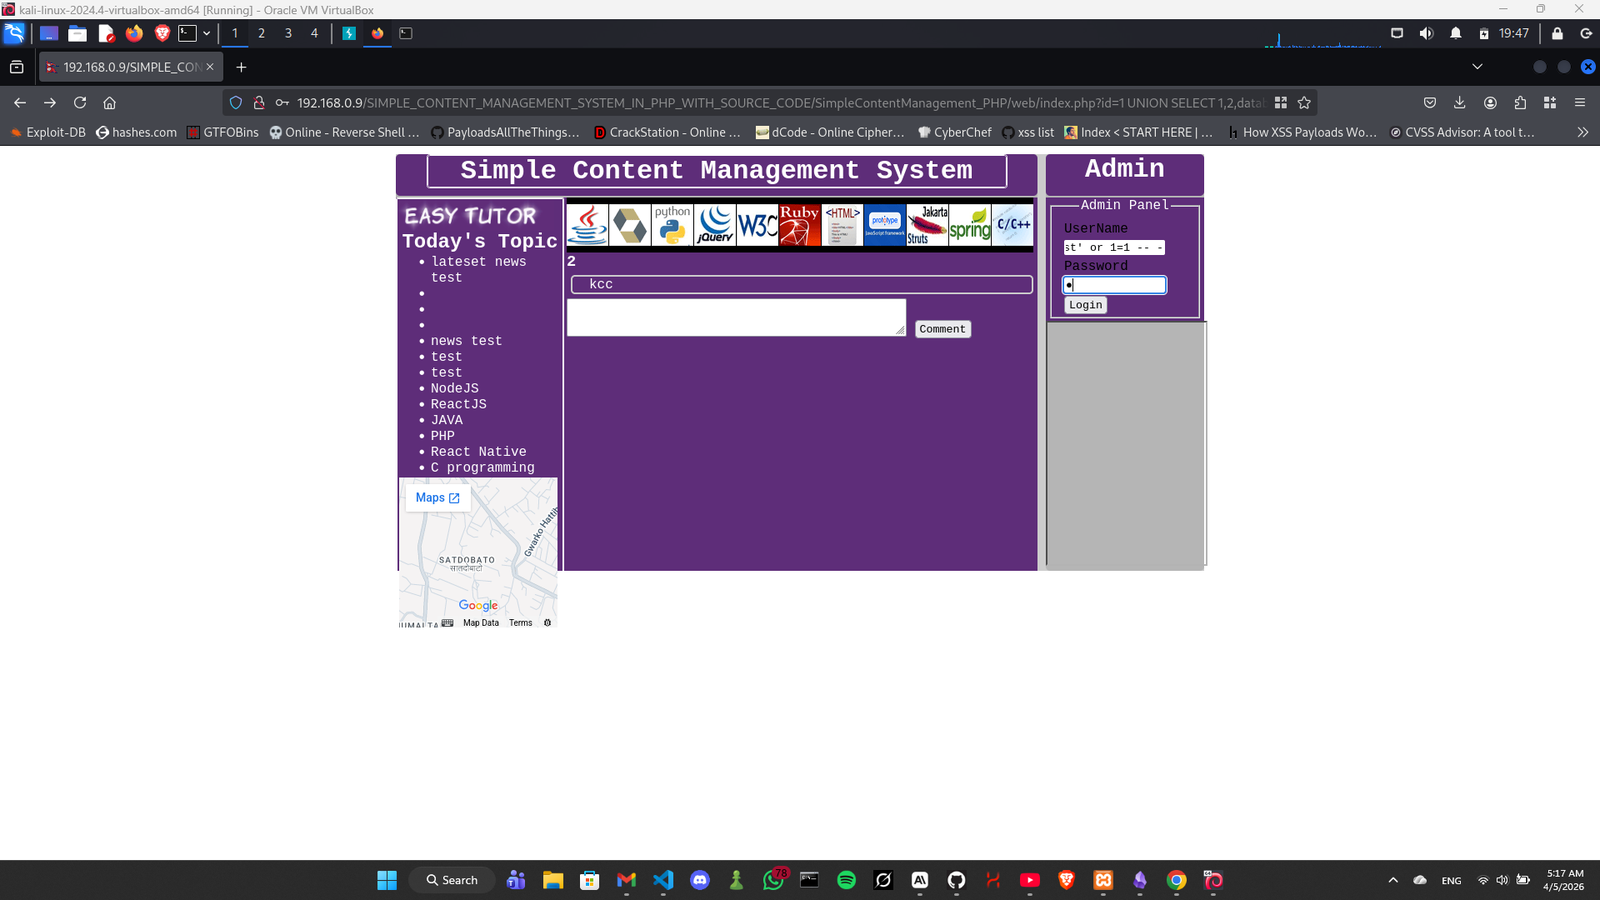 xmyronn/cve-2026-6182-sqli-auth
Proof-of-Concept für die Umgehung der Authentifizierung per SQL-Injection im Simple Content Management System PHP, das nicht authentifizierten…
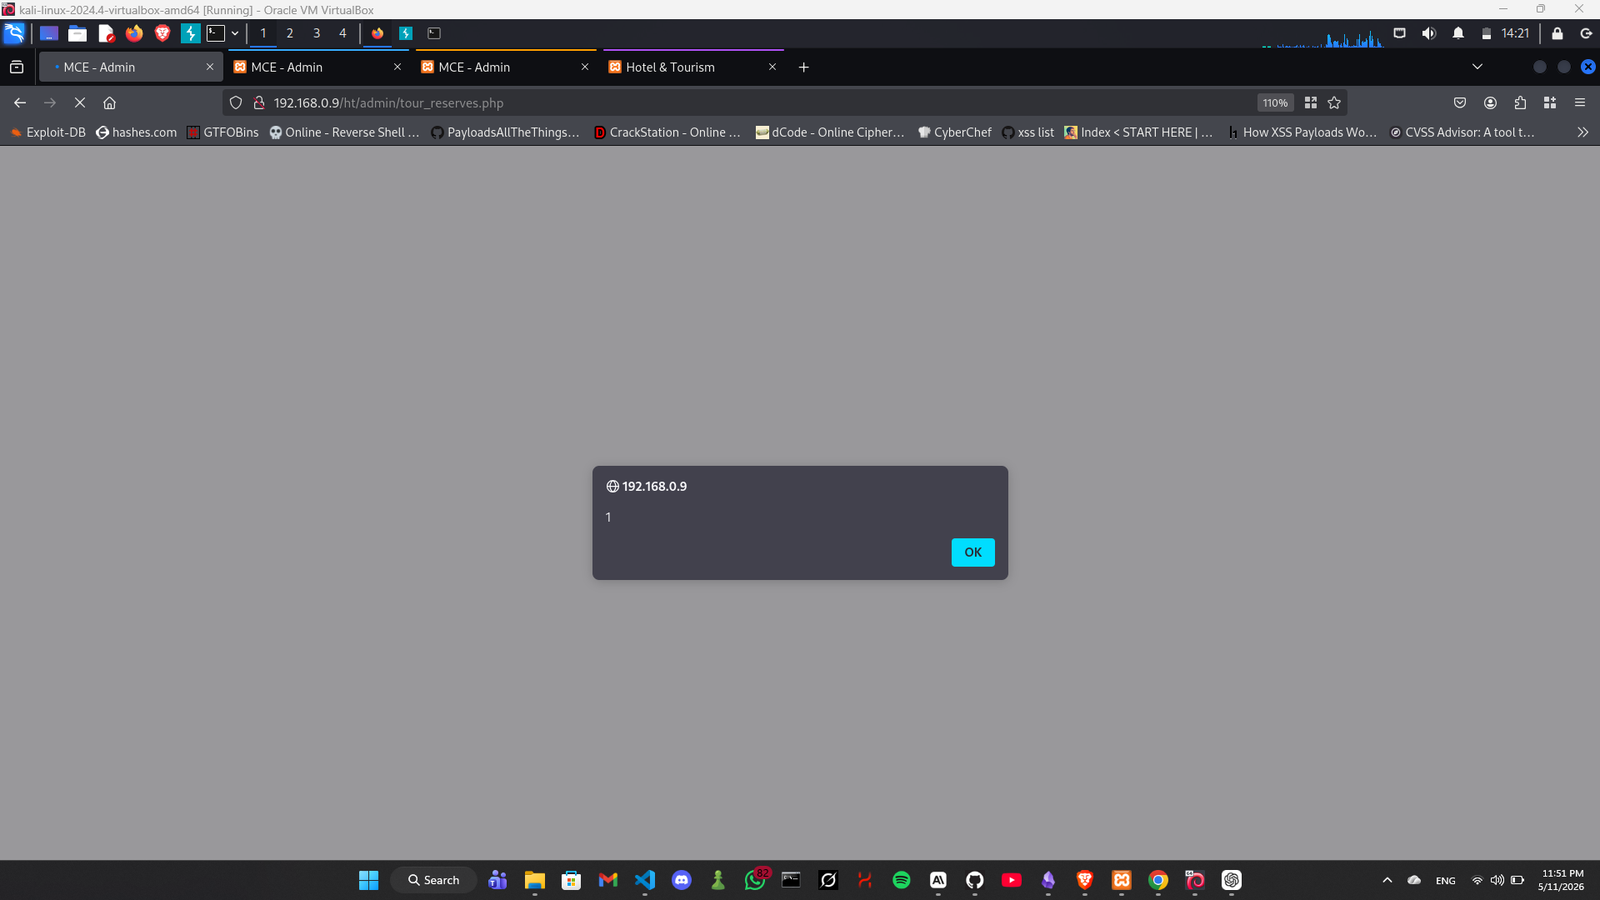 xmyronn/cve-2026-10289-xss
Proof-of-Concept für eine gespeicherte XSS-Schwachstelle im Hotel and Tourism Reservation System 1.0, das die nicht authentifizierte Injektion und…
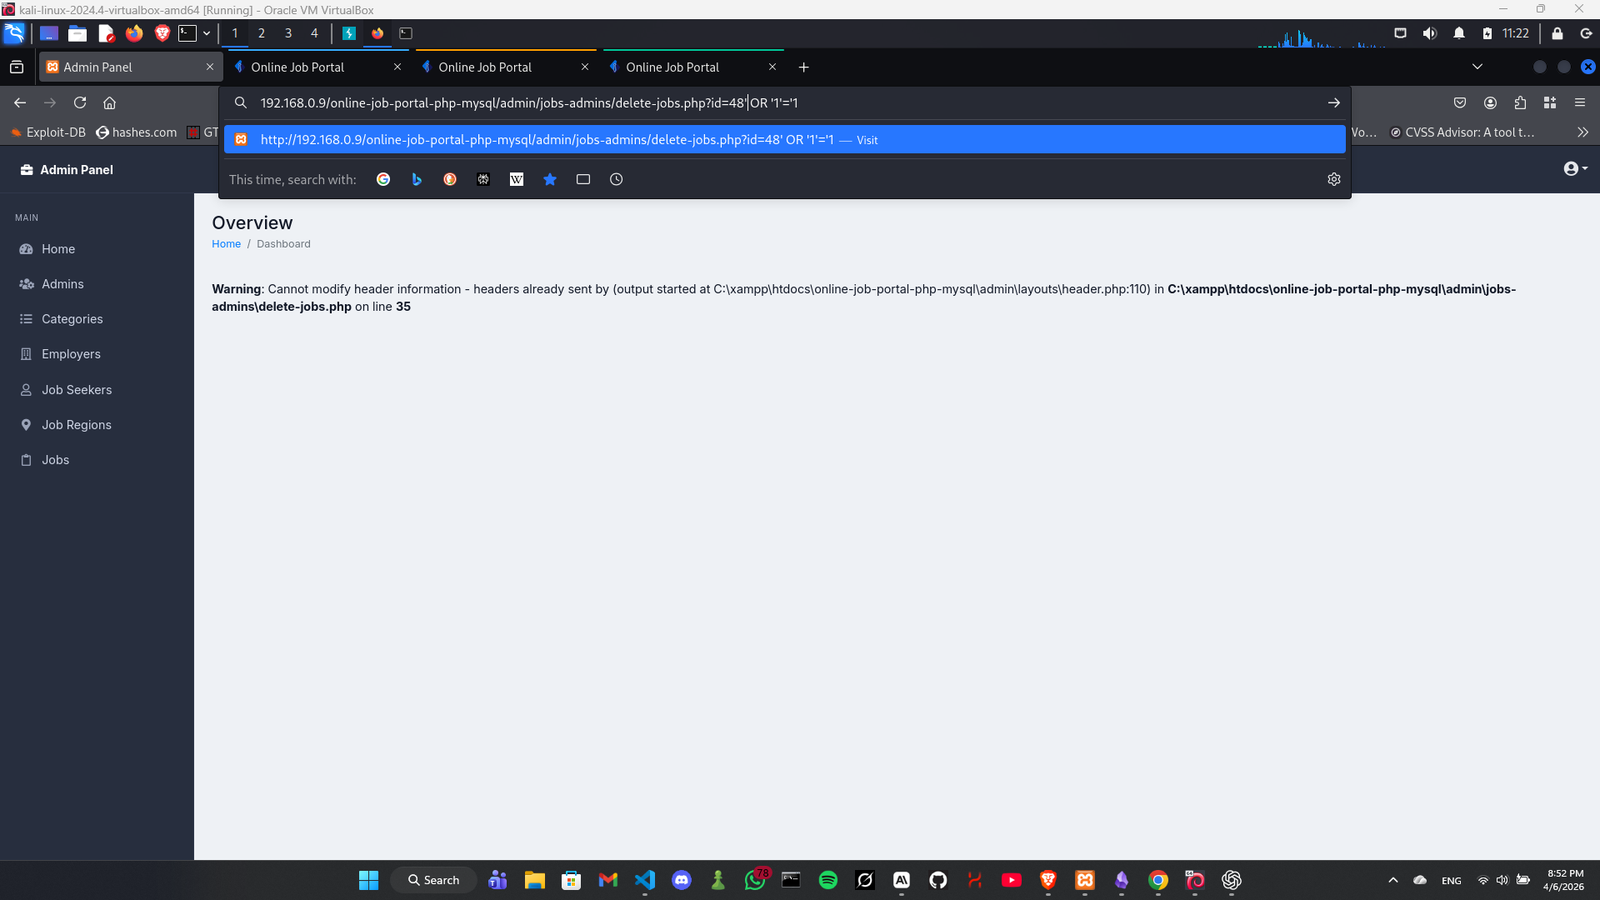 xmyronn/cve-2026-7028-sqli
Proof-of-Concept-Exploit für SQL-Injection im CodeAstro Online Job Portal, der das authentifizierte Löschen aller Job-Datensätze über eine…
 xmyronn/cve-2026-10243-auth
Proof of Concept, der den nicht authentifizierten Zugriff auf kritische Admin-Funktionen im Smart Parking System 1.0 demonstriert und die Erstellung…
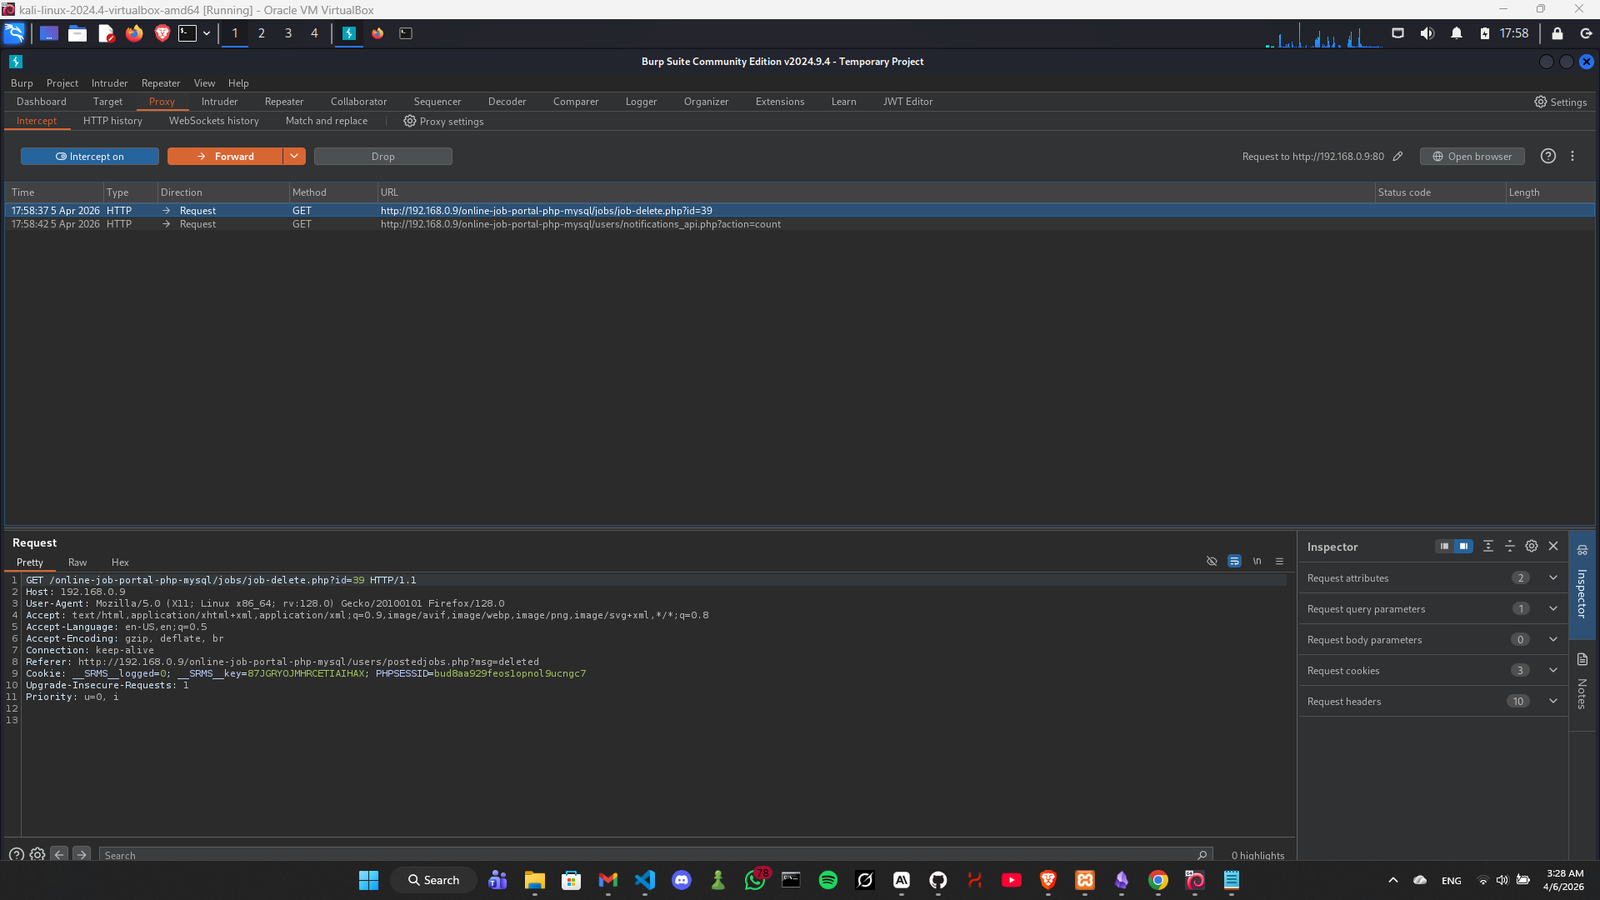 xmyronn/cve-2026-6201-idor
Proof-of-Concept, das eine IDOR-Schwachstelle im CodeAstro Online Job Portal demonstriert und es authentifizierten Arbeitgebern ermöglicht, beliebige…
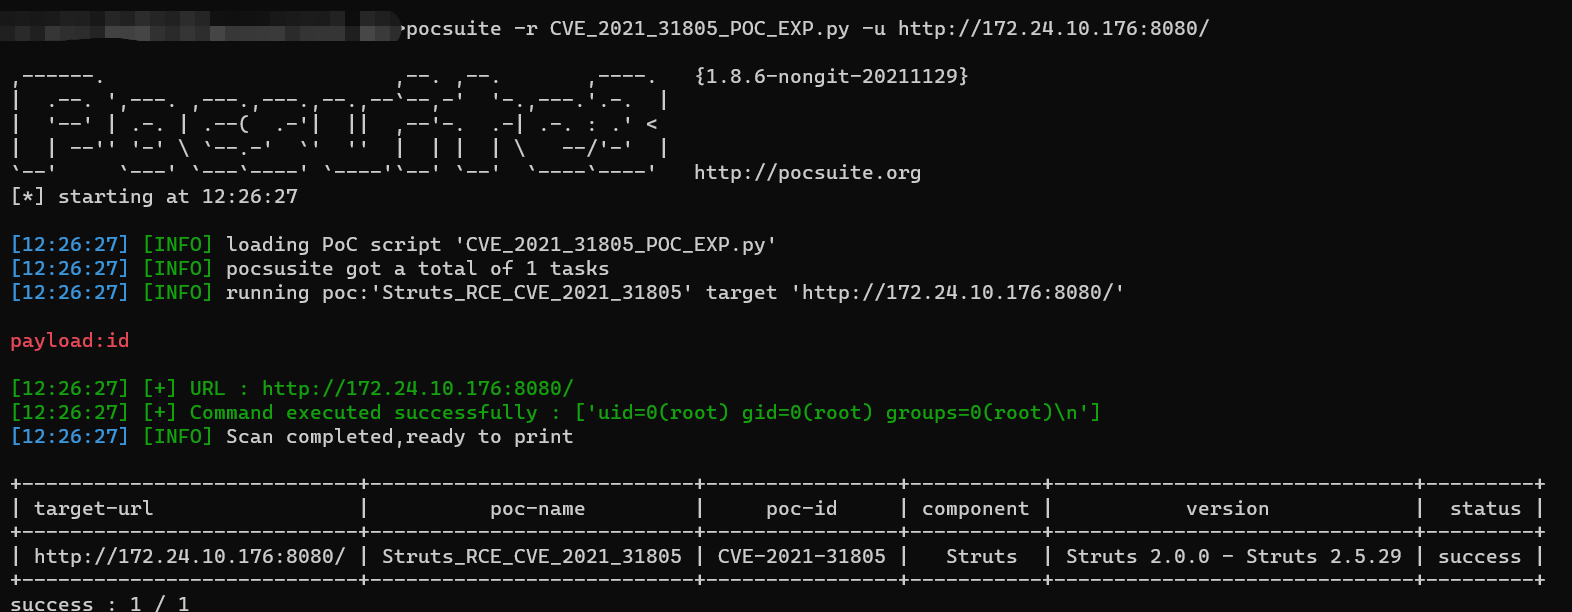 wrin9/cve-2021-31805
Python-basierter Proof-of-Concept und Exploit für Apache Struts2 RCE (CVE-2021-31805), der die Ausführung von Befehlen über OGNL-Injection…
 woodenklaas/cve-2021-44521
Automatisierter Proof-of-Concept-Exploit für CVE-2021-44521, der Remote-Code-Ausführung auf Apache Cassandra über benutzerdefinierte Funktionen…
 vozec/cve-2023-22527
Proof-of-Concept-Exploit für CVE-2023-22527, eine serverseitige Template-Injection in Confluence, die Remote-Code-Ausführung ermöglicht. Enthält ein…








