
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 tansique-17/cve-2025-61456
Öffentliche Offenlegung und Proof-of-Concept für eine reflektierte XSS-Schwachstelle (CVE-2025-61456) in einem E-Commerce-Projekt, einschließlich…
 tecxx/cve-2025-59287-wsus
PowerShell-Proof-of-Concept-Exploit für CVE-2025-59287, der auf WSUS-Server abzielt. Automatisiert die Payload-Erzeugung mit ysoserial.net und löst…
 tansique-17/cve-2025-61454
Öffentliche Offenlegung und Proof-of-Concept für CVE-2025-61454, eine reflektierte XSS-Schwachstelle in der search.php des E-Commerce-Projekts v1.0,…
 syphonetic/cve-2026-30345
Proof-of-Concept-Exploit für CVE-2026-30345, ein beliebiges Dateischreiben beim CTFd-Backup-Import, das einen persistenten Hintertür-Einbau über…
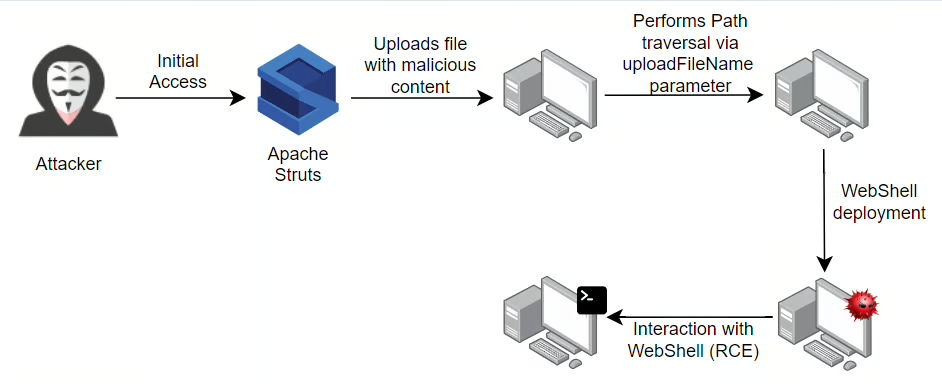 sunnyvale-it/cve-2023-50164-poc
CVE-2023-50164 (Apache Struts Path-Traversal-zu-RCE-Schwachstelle) – Proof of Concept
 suljov/cve-2026-23744-remote-code-execution-poc
Proof-of-Concept-Exploit für CVE-2026-23744, eine Remote-Codeausführung-Schwachstelle im MCPJam-Inspektor <=1.4.2, ausgelöst über manipulierte…
 sm1ee/cve-2026-39324
Proof-of-Concept-Exploit für die Rack::Cookie-Authentifizierungsumgehung (CVE-2026-39324), das die Sitzungsfälschung über einen Fallback-Coder…
 shubham0d/cve-2021-30853
Proof-of-Concept-Skript, das die Umgehung von macOS Gatekeeper-, Notarisierungs- und XProtect-Prüfungen durch Ausnutzung von CVE-2021-30853…
 shinycolumn/cve-2025-56799
# Schwachstelle für OS-Befehlsinjektion über den Cache-Bereinigungsplaner in der Reolink-Desktopanwendung
 shinigami-777/poc_cve-2025-2568
Proof-of-Concept-Exploit für CVE-2025-2568, das unbefugten Zugriff und die Änderung von Optionen des WordPress-Plugins Vayu Blocks über fehlende…
 shinycolumn/cve-2025-56800
Lokale Authentifizierungs-Bypass-Schwachstelle in der Reolink-Desktop-Anwendung
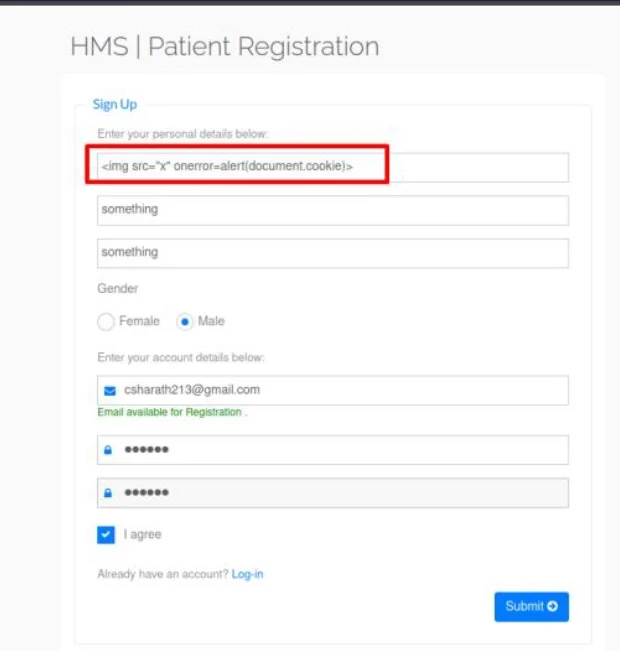 sharathc213/cve-2023-7173
Proof-of-Concept für CVE-2023-7173, eine gespeicherte XSS im Hospital Management System 1.0, mit Docker-Setup und Reproduktionsschritten.
 sharathc213/cve-2023-7172
# Absichtlich verwundbares Krankenhausverwaltungssystem zur Demonstration von SQL-Injection (CVE-2023-7172) mit Docker-Setup und PoC für pädagogische…
 sec-dojo-com/cve-2026-21858
Exploit-Kette für nicht authentifizierte Remote-Codeausführung in n8n, die Content-Type-Verwirrung und Ausdrucksinjektion kombiniert, um Dateien zu…
 sastraadiwiguna-purpleeliteteaming/sastra-adi-wiguna-cve-2026-21858-holistic-audit
# Technische Prüfung und Reproduktion von CVE-2026-21858, einer n8n-RCE-Kette, die Content-Type-Verwirrung für beliebiges Dateilesen,…
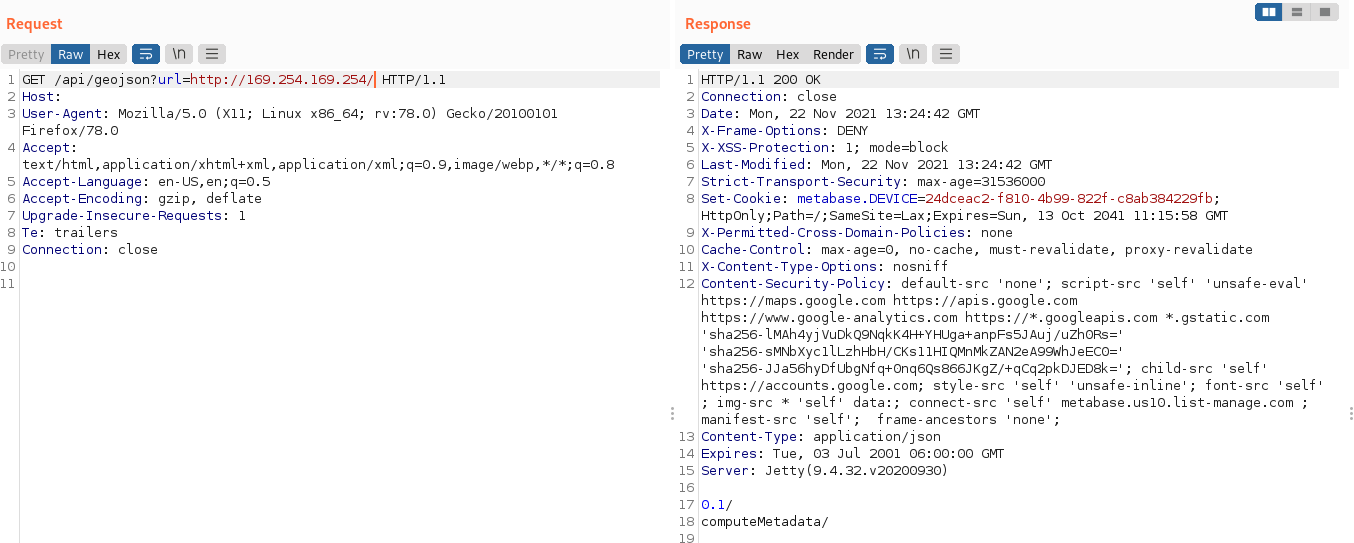 sasukeourad/cve-2021-41277_ssrf
Proof-of-Concept, das SSRF und LFI in Metabase-Versionen < 0.40.5 (CVE-2021-41277) demonstriert, einschließlich internem Netzwerk-Scanning und…
 ryanmroth/orbit-fox_ssrf_cve-2025-10874
Demonstriert SSRF mit Null-Byte-Injection-Bypass für CVE-2025-10874
 sak110/cve-2026-20131
Erkennung und Proof-of-Concept-Exploit für CVE-2026-20131, eine kritische, nicht authentifizierte Java-Deserialisierungs-RCE in Cisco Secure FMC.…








