
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 oscerd/cve-2026-95629
Lauffähiger Proof-of-Concept-Reproduzierer für CVE-2026-95629, eine Path-Traversal-Schwachstelle in Apache Camel camel-docling, bei der der…
 oscerd/cve-2026-95664
Lauffähiger Spring Boot- und Quarkus-Reproducer für CVE-2026-95664, der die Simple-Expression-Injection über den CamelAwsS3Key-Header in…
 gmh5225/plex2shell
CVE-2026-96652 CVE-2026-96654 CVE-2026-96655 CVE-2026-96656
 baarai/artex
LLM multi-agent autonomous penetration testing platform with planner/worker agents, asset and exploration graphs, MITM traffic recording, and…
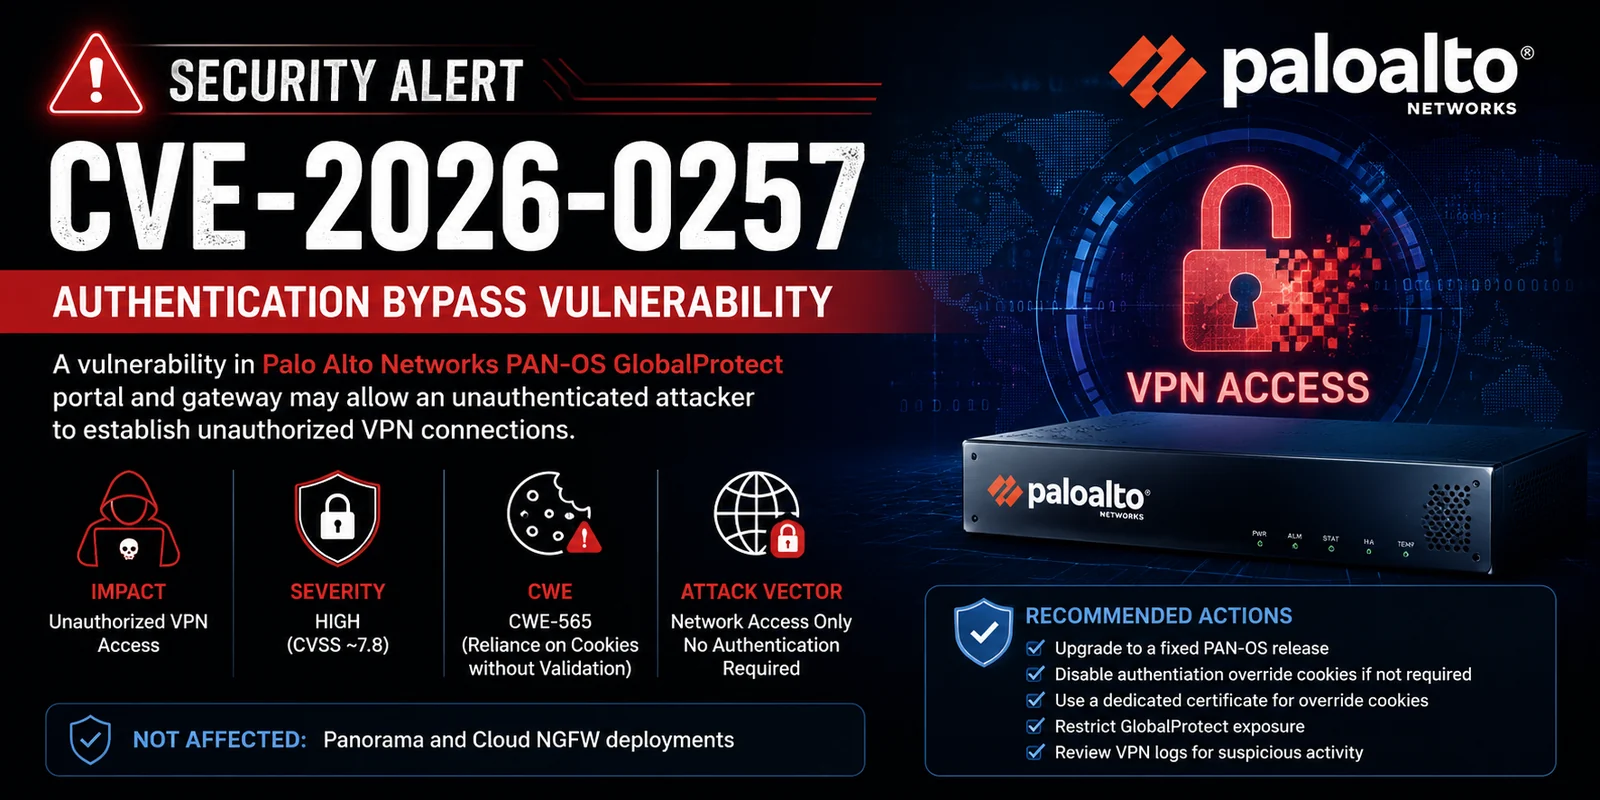 0xredash/cve-2026-0257
Python-Exploit für CVE-2026-0257, das GlobalProtect-Authentifizierungs-Override-Cookies fälscht, um die Authentifizierung von PAN-OS-Portal und…
 ricardojoserf/axis-rce
Nicht authentifizierte RCE auf Axis Camera Station (Verkettung von CVE‑2025‑30026 und CVE‑2025‑30023)
 az0x7/vulnerability-checklist
Kuratierte Sammlung von Checklisten für Web- und API-Schwachstellen, die XSS, SQLi, CSRF, IDOR, Authentifizierungsumgehung, Datei-Upload und Tipps…
 d4t4s3c/offensivereverseshellcheatsheet
Kuratierte Cheat-Sheet mit Reverse-Shell-Payloads in Bash, Netcat, PHP, PowerShell, Python, Perl, Ruby und msfvenom sowie Webshells, Log Poisoning…
 caveeroo/cve-2026-111497-wordpress-poc
CVE-2026-111497 RCE-PoC für ein gepinntes offizielles Docker-Image für WordPress
 inforcqb-self/cve-2026-0013-exploit
Proof-of-Concept-Exploit-Code für CVE-2026-0013, der die Schwachstelle zu Forschungs- und Validierungszwecken demonstriert.
 iamlucif3r/cve-2026-109618-exploit
[PHP2Shell] Golang-Exploit für CVE-2026-109618 / CVE-2026-109619: Nicht authentifizierte RCE in PHP 5.4–8.5.11 über OOM-Korruption +…
 mordavid/bruteforceai
Fortgeschrittenes LLM-gestütztes Brute-Force-Tool, das KI-Intelligenz mit automatisierten Login-Angriffen kombiniert
 guila95/cve-2026-86426
Proof-of-Concept- und Recon-Framework für CVE-2026-86426, eine Authentifizierungsumgehung der LibreNMS-API durch Typverwechslung, die…
 thejesterrrr/cve-2026-19632
Proof-of-Concept-Code und Reproduktionsdetails für CVE-2026-19632, die die Auslösebedingungen und Auswirkungen der Schwachstelle demonstrieren.
 0xgh057r3c0n/php2shell
Ein-Klick-Exploit-PoC für CVE-2026-109618 und CVE-2026-109619 gegen anfällige PHP + Apache mod_php (prefork)-Ziele.
 ilias1988/hacking-cheatsheets
Eine umfassende Sammlung von Cheatsheets, Leitfäden und Tools für Penetrationstests.
 abraxas/ats-esi-unix-recvport
Apache Traffic Server 10.2.0 – Hoch – Remote – SSRF – ESI unix recvport
 abraxas/ats-ipallow-method-case
Apache Traffic Server 10.2.0 – Hoch – Remote – Verbliebene Berechtigung – ip_allow-Methoden-Groß-/Kleinschreibung








