
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 teovmp/cve-2026-33439
Pre-Auth-RCE-Exploit für OpenAM <=16.0.5 über Java-Deserialisierung des Parameters jato.clientSession, mit Comparator-Gadget-Chain und…
 stapat1245/cve-2026-33439_poc
Proof of Concept für CVE-2026-33439 RCE in OpenAM
 duohnson/cve-2026-33439-poc
Eine Schwachstelle für Remote-Codeausführung vor der Authentifizierung, die OpenIdentityPlatform OpenAM in Versionen gleich oder früher als 16.0.5…
 basesixtythree/b63-poc-cve-2026-33186
CVE-2026-33186 (grpc-go): Umgehung der Autorisierung über einen HTTP/2-:path ohne Schrägstrich -- b63-Demonstration, im Labor verifiziert mit…
 trx-0/cve-2026-33157-craftcms-rce
Craft CMS CVE-2026-33157 filter-hud Verhaltens-Injection RCE PoC
 djad04/php2shell-deep-dive
Ausführliche technische Erläuterung von PHP2Shell: Verkettung zweier PHP-Core-CVEs – von einem Out-of-Memory-Absturz und Use-after-free über Heap…
 ashrafzaryouh/cve-2026-34197
Sicherheitshinweis zu CVE-2026-34197, einer authentifizierten RCE in Apache ActiveMQ Jolokia MBeans, mit Ursachenanalyse, betroffenen Versionen,…
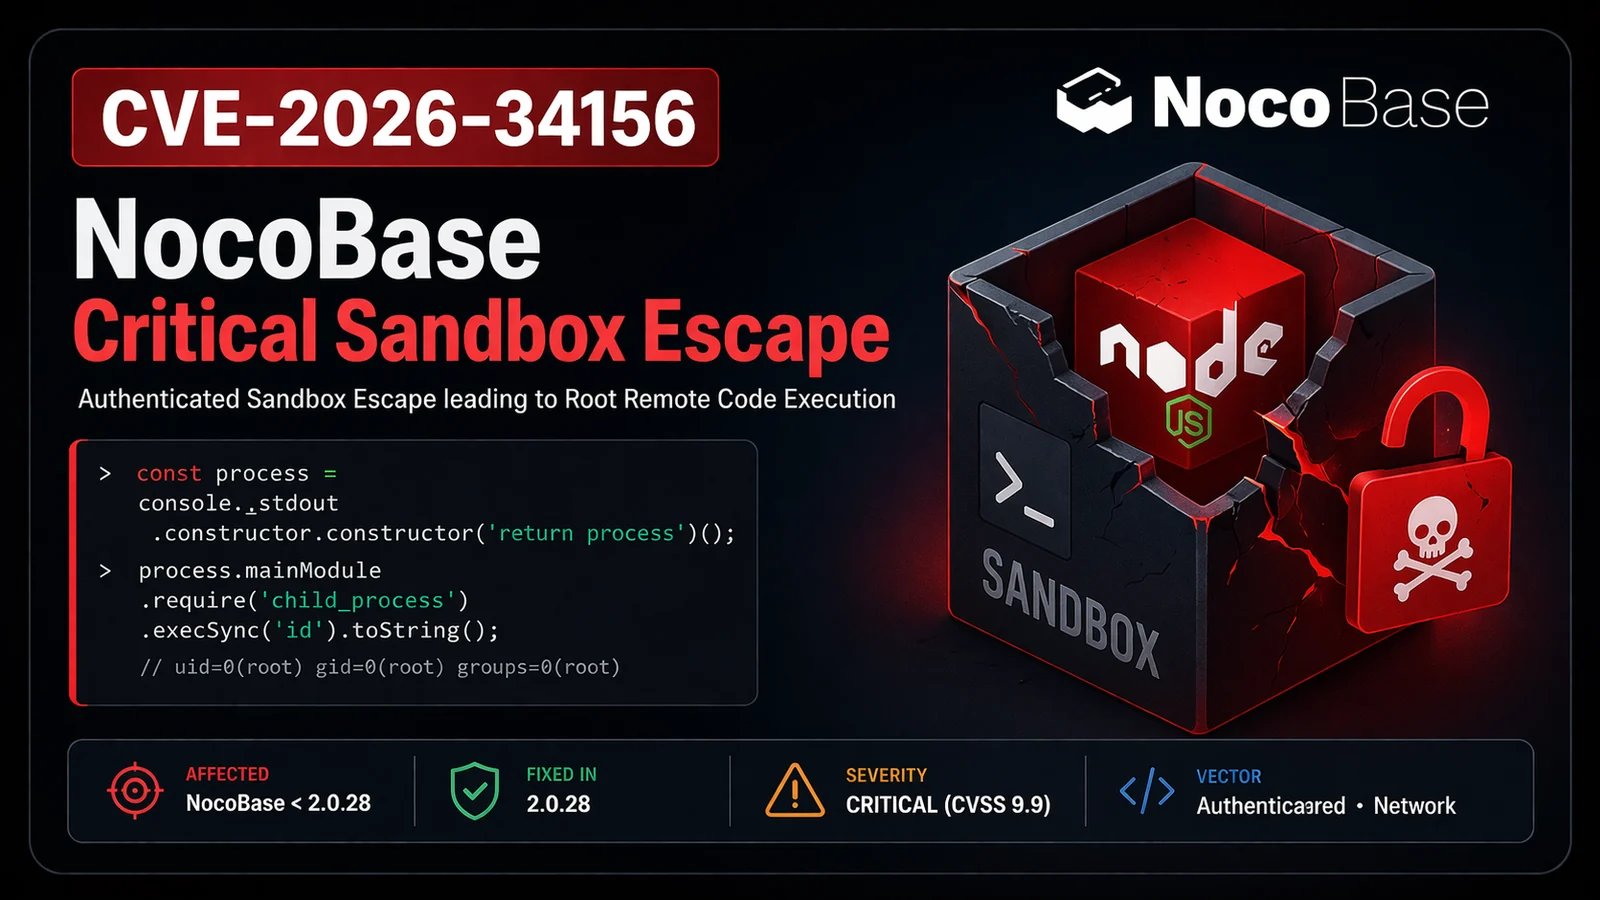 ashrafzaryouh/cve-2026-34156
PoC-Exploit und Nuclei-Template für CVE-2026-34156, eine NocoBase-Workflow-Sandbox-Escape, die unauthentifizierte Remote-Code-Ausführung als root…
 iam-s21-caece/poc-cve-2026-33871
Proof-of-Concept-Python-Skripte, die eine Denial-of-Service-Schwachstelle in Keycloak 20.0.3 demonstrieren, mit konfigurierbaren Zielen und…
 grayhatkiller/keyeroo
Leitet erzwungene NTLM-Authentifizierung an LDAP weiter und führt Schreibvorgänge als das Opfer aus, indem der Sitzungsschlüssel über einen…
 wgpsec/aboutsecurity
Alles für Pentest. | Eine Wissensdatenbank für Penetrationstests, die Sicherheitsmethodiken in einem für KI-Agenten ausführbaren Format festhält.
 rayo0009/cve-2026-35273-oracle-peoplesoft-peopletools-zero-day-
Repository, das CVE-2026-35273 referenziert, einen Zero-Day in Oracle PeopleSoft PeopleTools, für Schwachstellenanalyse und Exploit-Forschung.
 laremontada12/cve-2026-35223-joomla-access-control
Proof of Concept für CVE-2026-35223 – Joomla unsachgemäße Zugriffskontrolle
 trx-0/cve-2026-44011-craftcms-rce
Python-Proof-of-Concept für CVE-2026-44011, eine authentifizierte Craft CMS FieldLayout-Condition-Injection-RCE, die Befehle auf anfälligen…
 0xyngtg/craftcms-cve-2026-44011-poc-rce
Python-Proof-of-Concept-Exploit für CVE-2026-44011, eine authentifizierte Remote-Code-Execution-Schwachstelle in Craft CMS, die eine bösartige…
 porcumarcooo/thm-cve-2026-42945-nginx-rift-exploit
Technische Analyse und Ausnutzung der Schwachstelle CVE-2026-42945 (Nginx Rift) zur Kompromittierung eines Webservers in einer kontrollierten…
 richard-rodriguez26/cve-2026-42945
Proof-of-Concept-RCE-Exploit für CVE-2026-42945, einen Heap-Buffer-Overflow im rewrite-Modul von NGINX, mit einer Docker-Lab-Umgebung und einem…
 basesixtythree/b63-poc-cve-2026-42945
PoC- und Verifikationsmaterial für CVE-2026-42945 (CWE-122 Heap-Overflow im ngx_http_rewrite_module -> vom Angreifer gesteuerter Cleanup-Hijack ->…








