

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Kategorien

Webanwendungs-Exploitation

Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).

Kitploit empfohlen
Top-Tools

10 ausgewählt
sqlmap preview#1

sqlmap

GitHubsqlmapproject/sqlmap
38.2kvor 1 Tag
beef preview#2

beef

GitHubbeefproject/beef
11.0kvor 3 Tagen
nuclei preview#3

nuclei

GitHubprojectdiscovery/nuclei
30.4kvor 18h 38m
zaproxy preview#4

zaproxy

GitHubzaproxy/zaproxy
15.6kvor 1 Tag
XSStrike preview#5

XSStrike

GitHubs0md3v/xsstrike
15.1kvor 1 Jahr
ffuf preview#6

ffuf

GitHubffuf/ffuf
16.5kvor 1 Monat
dirsearch preview#7

dirsearch

GitHubmaurosoria/dirsearch
14.6kvor 16 Tagen
feroxbuster preview#8

feroxbuster

GitHubepi052/feroxbuster
8.0kvor 7 Tagen
nikto preview#9

nikto

GitHubsullo/nikto
10.6kvor 3 Monaten
wpscan preview#10

wpscan

GitHubwpscanteam/wpscan
9.7kvor 19h 8m
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
14888 Ergebnisse
CVE-2026-81780-Hash-Form preview

CVE-2026-81780-Hash-Form

GitHub0xterror/cve-2026-81780-hash-form

Exploit für CVE-2026-81780: nicht authentifizierter Datei-Upload im WordPress-Hash-Form-Plugin, der über manipulierte PHP-Payloads zu…
vulnerability-analysisexploitationweb-application-exploitation+2
1vor 2 Monaten
CVE-2026-75865 preview

CVE-2026-75865

GitHubghostpels/cve-2026-75865

Nicht authentifizierter beliebiger Datei-Upload -> RCE in WPLP Cookie Consent (gdpr-cookie-consent) <= 4.4.1 - technischer Bericht und PoC
vulnerability-analysisexploitationweb-application-exploitation+3
vor 2 Monaten
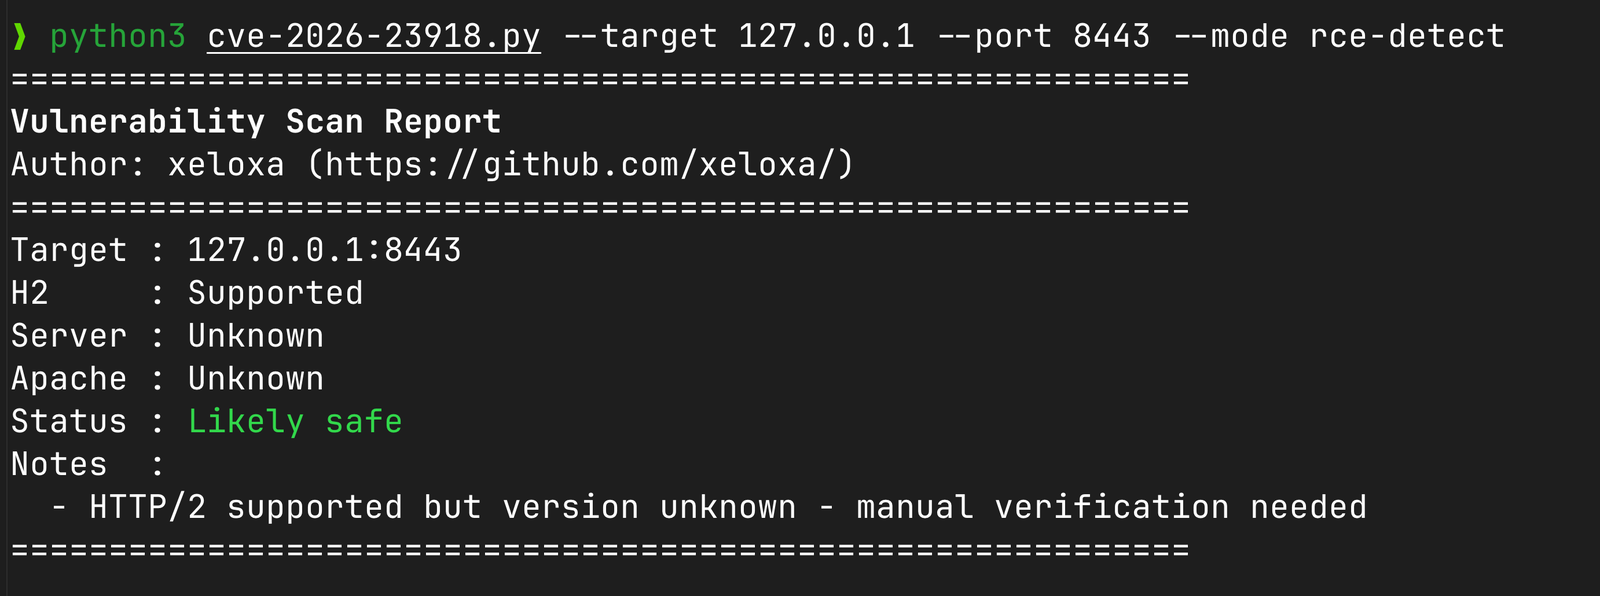
halo-2.25.4-backup-write-CVE-2026-67920 preview

halo-2.25.4-backup-write-CVE-2026-67920

GitHubunpredictable21/halo-2.25.4-backup-write-cve-2026-67920

Proof-of-Concept-Exploit für eine Schwachstelle mit beliebigem Dateischreiben bei der Backup-Wiederherstellung von Halo CMS, die RCE über den…
vulnerability-analysiscode-analysisexploitation+3
vor 4 Monaten
CVE-2026-23918-Apache-H2-PoC preview

CVE-2026-23918-Apache-H2-PoC

GitHubxeloxa/cve-2026-23918-apache-h2-poc

Proof-of-Concept-Exploit für CVE-2026-23918 (Apache mod_http2 Double-Free). Bietet Multi-Mode-DoS (Rapid-RST, Slow-Drip) und passive…
vulnerability-analysisexploitationweb-application-exploitation+2
23vor 6 Monaten
SASTRA-ADI-WIGUNA-CVE-2026-21858-Holistic-Audit preview

SASTRA-ADI-WIGUNA-CVE-2026-21858-Holistic-Audit

GitHubsastraadiwiguna-purpleeliteteaming/sastra-adi-wiguna-cve-2026-21858-holistic-audit

# Technische Prüfung und Reproduktion von CVE-2026-21858, einer n8n-RCE-Kette, die Content-Type-Verwirrung für beliebiges Dateilesen,…

vulnerability-analysisexploitationweb-application-exploitation+4
vor 10 Monaten
CVE-2026-3395-Lab preview

CVE-2026-3395-Lab

GitHubrootdirective-sec/cve-2026-3395-lab

# Bildungs-Docker-Lab zur Demonstration von CVE-2026-3395, einer nicht authentifizierten RCE in MaxSite CMS über das run_php-Plugin, mit verwundbaren…
vulnerability-analysisexploitationweb-application-exploitation+2
2vor 8 Monaten
CVE-2026-34197 preview

CVE-2026-34197

GitHubkeraattin/cve-2026-34197

Erkennt Apache ActiveMQ Classic RCE (CVE-2026-34197) über die Jolokia-API mit Python- und Nmap-NSE-Skripten und prüft dabei unauthentifizierten…

vulnerability-scannersvulnerability-analysisexploitation+4
2vor 7 Monaten
CVE-2026-20180 preview

CVE-2026-20180

GitHubkaleth4/cve-2026-20180

Tiefgehende technische Analyse der Cisco-ISE-RCE-Schwachstellen, einschließlich Exploitation-Techniken, Umgehungsmethoden und Abhilfestrategien für…
reconnaissancevulnerability-analysisexploitation+6
1vor 7 Monaten
Ashwesker-CVE-2026-21858 preview

Ashwesker-CVE-2026-21858

GitHubbgarz929/ashwesker-cve-2026-21858

Exploit für CVE-2026-21858, einen kritischen, nicht authentifizierten Content-Type-Parsing-Fehler in n8n, der beliebiges Dateilesen, den Diebstahl…

vulnerability-analysisexploitationweb-application-exploitation+3
vor 10 Monaten
CVE-2026-33017 preview

CVE-2026-33017

GitHubjorrit-vm/cve-2026-33017

# Bildungslabor zur Demonstration von nicht authentifiziertem RCE in Langflow über CVE-2026-33017, mit automatisiertem VM-Setup und einem PoC-Exploit…
vulnerability-analysisexploitationweb-application-exploitation+6
1vor 6 Monaten
CVE-2026-30945-PoC preview

CVE-2026-30945-PoC

GitHubfilipegaudard/cve-2026-30945-poc

Proof-of-Concept-Exploit für CVE-2026-30945, eine IDOR-Schwachstelle in StudioCMS, die das willkürliche Widerrufen von API-Tokens und Denial of…

vulnerability-analysisexploitationweb-application-exploitation+3
vor 8 Monaten
CVE-2026-29000 preview

CVE-2026-29000

GitHubclayofgilgamesh/cve-2026-29000

# CTF-Lab und Exploit-Toolkit für CVE-2026-29000, eine pac4j-jwt JWE-Authentifizierungsumgehung. Enthält ein verwundbares Flask-Ziel, eine…
vulnerability-analysisexploitationweb-application-exploitation+5
vor 7 Monaten
CVE-2026-34910-unifi-poc preview

CVE-2026-34910-unifi-poc

GitHubgagaltotal/cve-2026-34910-unifi-poc

Proof-of-Concept-Exploit für UniFi OS CVE-2026-34910 Authentifizierungs-Bypass, der Befehlsinjizierung/RCE ermöglicht, sowie CVE-2026-34909…
vulnerability-analysisexploitationweb-application-exploitation+2
vor 3 Monaten
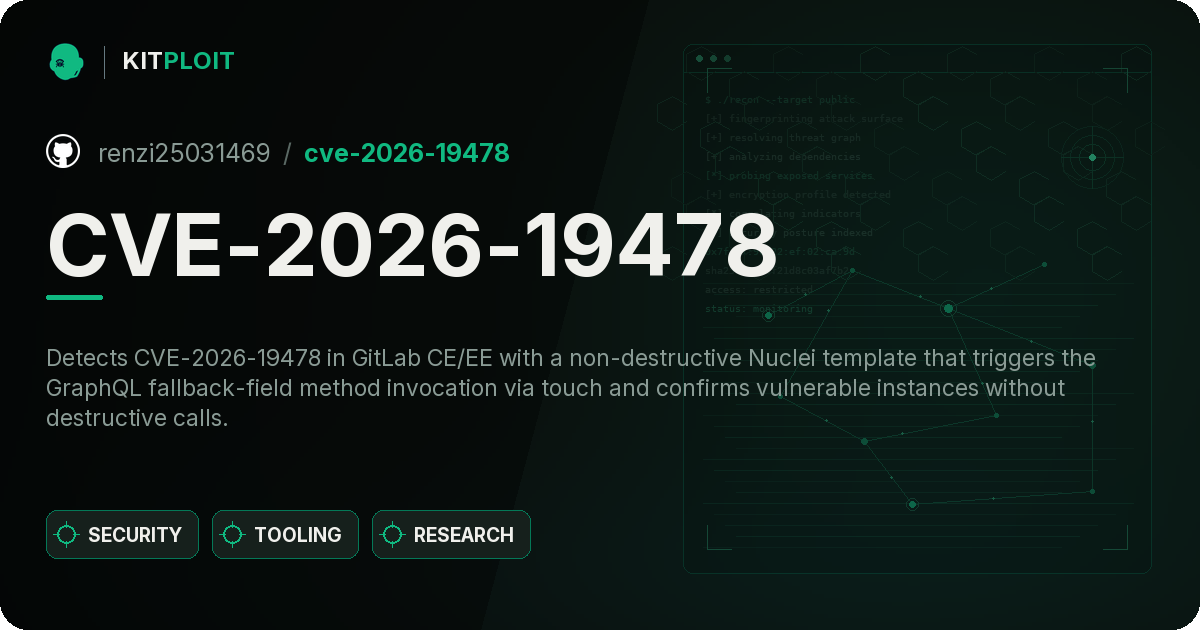
Elementor-Pro-Unauthenticated-Arbitrary-File-Upload-to-RCE preview

Elementor-Pro-Unauthenticated-Arbitrary-File-Upload-to-RCE

GitHubabsholi7ly/elementor-pro-unauthenticated-arbitrary-file-upload-to-rce

CVE-2026-32475 Das Datei-Upload-Feld der Elementor-Pro-Formulare führt die Validierung und Dateiverarbeitung in zwei getrennten Schleifen mit…
payload-generationvulnerability-analysisexploitation+2
14vor 3 Monaten
CVE-2026-19478 preview

CVE-2026-19478

GitHubrenzi25031469/cve-2026-19478

Erkennt CVE-2026-19478 in GitLab CE/EE mit einer nicht-destruktiven Nuclei-Vorlage, die die GraphQL-Methodeninvokation des Fallback-Felds über touch…
web-vulnerability-scannersvulnerability-analysisweb-application-exploitation+4
1vor 3 Monaten
CVE-2023-44487 preview

CVE-2023-44487

GitHubimabee101/cve-2023-44487

PoC-Skript für HTTP/2 Rapid Reset (CVE-2023-44487), das manipulierte HTTP/2-Streams sendet, um Denial-of-Service-Bedingungen auf anfälligen Servern,…

exploitationweb-application-exploitationweb-security+1
56vor 3 Jahren
Log4ShellAuditor preview

Log4ShellAuditor

GitHubc00ln3t/log4shellauditor

Ein autonomer reflexiver Go-Agent für vollständige Sicherheitsaudits, WAF-Umgehung, OOB-LDAP-Verifizierung, Selbstreparatur (automatisches Patchen)…
vulnerability-scannerspayload-generationport-scanning+6
1vor 3 Monaten
CVE-2026-18366 preview

CVE-2026-18366

GitHubnxploited/cve-2026-18366

Events Manager < 7.4.1 - Nicht authentifizierte Privilegieneskalation zum Administrator

privilege-escalationweb-vulnerability-scannersexploitation+3
2vor 3 Monaten
Zurück1…909192…100Weiter








