
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 sangsenimanwartefak/cve-2026-7458
Python-Proof-of-Concept-Exploit für CVE-2026-7458, eine nicht authentifizierte Authentifizierungsumgehung im WordPress-Plugin PickPlugins User…
utkusen/leviathanBreit angelegtes Massen-Audit-Toolkit
 depthfirstdisclosures/nginx-rift
NGINX RCE Exploits
 bishopfox/gadgetprobe
Untersucht Endpunkte, die Java-serialisierte Objekte verarbeiten, um Klassen, Bibliotheken und Bibliotheksversionen auf entfernten Java-Classpaths zu…
 harsh-bothra/securityexplained
#SecurityExplained ist eine neue Serie nach der vorherigen Lernherausforderungsreihe #Learn365. Das Ziel der #SecurityExplained-Serie ist es,…
 benso-io/posta
Browsererweiterung zum Verfolgen, Inspizieren und Ausnutzen von Cross-Document-PostMessage-Schwachstellen mit Replay- und…
 codewatchorg/sqlipy
SQLiPy ist ein Python-Plugin für Burp Suite, das SQLMap über die SQLMap-API integriert.
 firefart/wordpresspingbackportscanner
WordpressPingbackPortScanner
 kaist-hacking/cve-2023-6702
Chrome Renderer 1day RCE durch Type Confusion im Async Stack Trace (v8ctf-Einreichung)
 traceforce/mcp-xray
Vereinigter Sicherheitsscanner für MCP-Server mit Konfigurations-, Pentest- und Repo-Scan-Modi. Erzeugt SARIF-Berichte für CI/CD-Integration, erkennt…
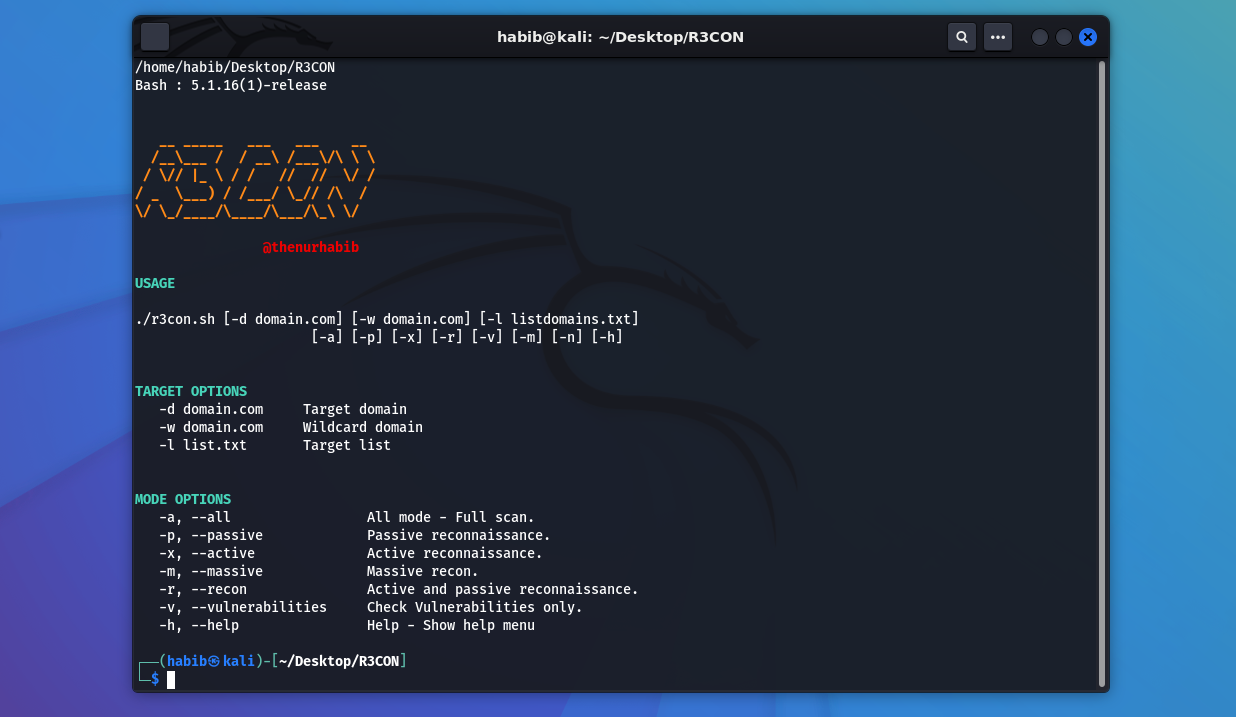 thenurhabib/r3con
Multifunktionales Web-Recon- & Vulnerability-Scanner-Tool
 tin-z/cve-2025-27363
Integer-Überlauf in der FreeType-Software, der auch Chrome betrifft
 elbertavares/routers-exploit
Proof-of-Concept-Exploits für TP-Link-Router, einschließlich Schwachstellen für Remote-Codeausführung und Authentifizierungsumgehung.
 amesianx/cve-2026-53435
Ein offensiver Sicherheitsforscher + eine KI gegen einen frischen n-day: Bau des ersten öffentlichen PoC für CVE-2026-53435 an einem Freitagabend.…
 tess-ss/sap-memory-pipes-desynchronization-vulnerability-mpi-cve-2022-22536
Proof-of-concept-Exploit für CVE-2022-22536, der HTTP-Request-Smuggling und Cache-Poisoning gegen SAP-NetWeaver-Server demonstriert, um…
 cirocosta/lighty-sqlinj-demo
Pädagogische Exploit-Demonstration von CVE-2014-2323 SQL-Injection in lighttpd's mod_mysql_vhost, mit Docker-basiertem Labor für praktische…
 zzhorc/cve-2025-55182
CVE-2025-55182 Reproduktionsumgebung und RCE-Echo-poc
 joaquinrrr/cve-2023-6019
PoC-Exploit für CVE-2023-6019, der nicht authentifizierte Remote-Codeausführung im Anyscale Ray Dashboard über die Jobs-API ausnutzt. Liefert eine…









