
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 exfil0/cve-2024-55591-poc
Ein umfassendes All-in-One-Python-basiertes Proof-of-Concept-Skript zum Erkennen und Ausnutzen einer kritischen Schwachstelle zur…
 synacktiv/itsm-exploit
Exploits für Ivanti Neurons for ITSM (On Premise)
 jendmaoul/xss2shell-cve-2026-64638
CVE-2026-64638 — WordPress Pre-Auth Reflektiertes XSS → RCE über DOM Clobbering + Diebstahl von Anwendungspasswörtern + REST-API-Plugin-Aktivierung.…
 x1ongsec/cve-2021-44228-log4j-jndi
CVE-2021-44228 Vulnerability Reproduction Environment CVE-2021-44228-Schwachstellen-Reproduktionsumgebung
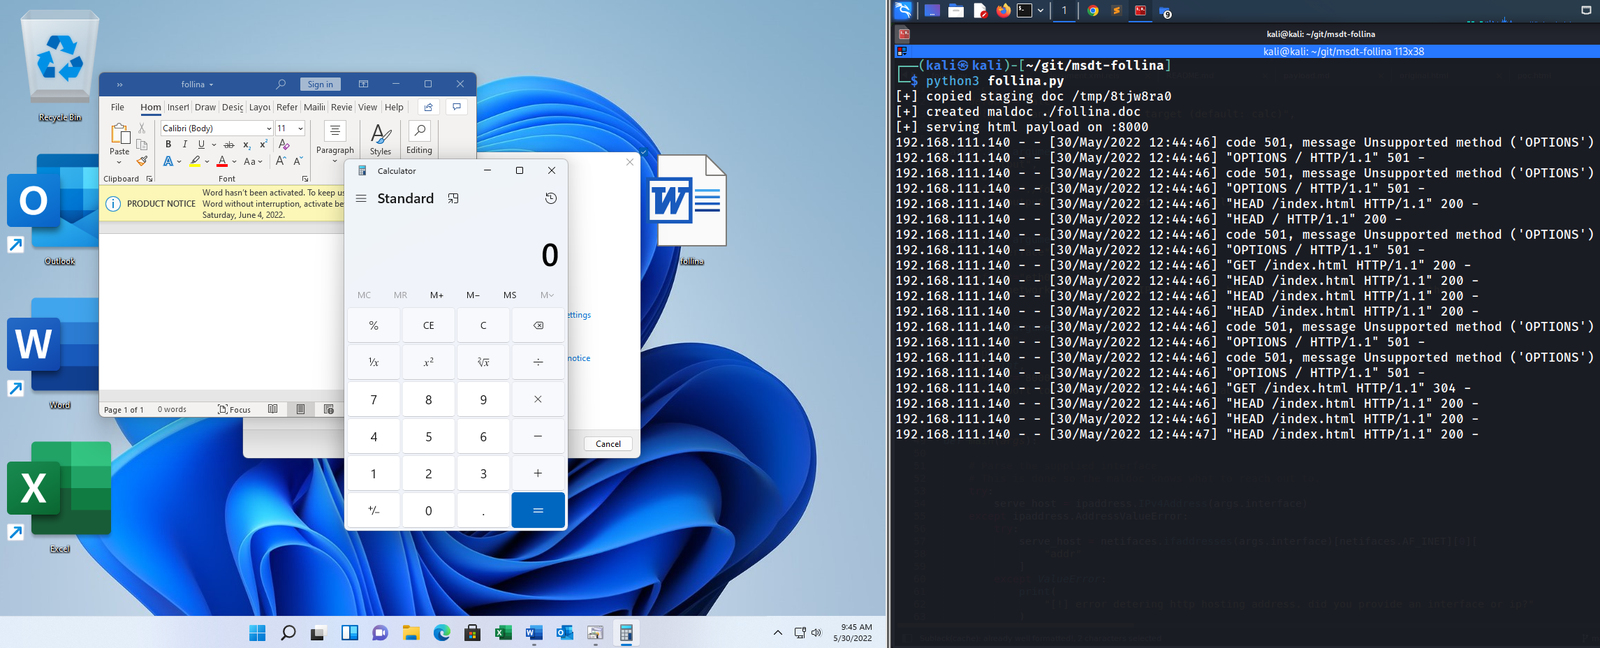 johnhammond/msdt-follina
Generiert ein bösartiges Microsoft Word-Dokument, das die MS-MSDT-„Follina“-Schwachstelle ausnutzt, um beliebige Befehle auszuführen oder Payloads…
 assetnote/kiterunner
Hochgeschwindigkeits-Tool zur Entdeckung von API- und Webinhalten, das Routen mit kompilierten Swagger-Datensätzen bruteforct und Tiefenscanning,…
 xkiian/awswaf
AWS WAF Solver, vollständig reverse-engineered und zu 100 % in Python & Golang implementiert.
 xthalach/cve-2024-11318
Dieses Repository beschreibt eine IDOR-Schwachstelle in AbsysNet 2.3.1, die es einem entfernten Angreifer ermöglicht, Sitzungs-IDs über den Endpunkt…
 principlebreach/waybend
Selbstgehostete SSRF-Redirect-, Payload-, Callback- und DNS-Workbench
 ressl/cve-2026-87902-poc
PoC für CVE-2026-87902 — unauthentifizierter Path Traversal in der WordPress-Seitentemplate-Auflösung (lokale PHP-Inklusion, bedingte RCE) mit einem…
 corazawaf/coraza
Go-basierte Web Application Firewall-Bibliothek, kompatibel mit ModSecurity SecLang-Regeln und dem OWASP Core Rule Set v4, die Echtzeit-Überprüfung…
 fkasler/cuddlephish
Bewaffneter Browser-in-the-Middle (BitM) für Penetrationstester
 hughink/cve-2022-40684
PoC und Exploit für CVE-2022-40684, eine Authentifizierungsumgehung in den Verwaltungsschnittstellen von Fortinet FortiOS, FortiProxy und…
 mk-ultra-project-monarch/cve-2017-7921-writeup-2026
Schwachstellenforschungsbericht zu CVE-2017-7921 — eine kritische unauthentifizierte Authentifizierungsumgehung in Hikvision IP cameras/DVRs/NVRs,…
 gmh5225/cve-2023-24059
Grand Theft Auto V für PC ermöglicht Angreifern, eine teilweise Remote-Codeausführung zu erreichen oder Dateien auf einem PC zu modifizieren, wie sie…
 a-roshbaik/cve-2024-4577-php-rce
Exploit für CVE-2024-4577 PHP-CGI-RCE unter Windows, mit WAF-Bypass und SSRF-Unterstützung. Bietet mehrere Exploit-Varianten für Standard-, WAF- und…
 p0dalirius/joomla-webshell-plugin
Ein Webshell-Plugin und eine interaktive Shell für das Pentesting einer Joomla-Website.
 garvitv14/cve-2025-59287
Automatisierter Exploit für CVE-2025-59287, eine nicht authentifizierte RCE in WSUS, mit Payload-Erzeugung, Reverse-Shell-Listener und…








