
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen

 sho-luv/react2shell
CVE-2025-55182 Sicherheitstest-Kit: CLI-Scanner + Chrome-Erweiterung + Nuclei-Templates + Docker-Lab.
 trixsec/cve-2023-48795
Ein Python-basiertes Tool zur Überprüfung von Schwachstellen in OpenSSH-Installationen auf lokalen oder entfernten Systemen durch das Scannen…
 anonmoty/xxstrike
XSStrike-basierter XSS-Scanner mit benutzerdefinierten Funktionen. Erkennt XSS-Schwachstellen in Webanwendungen.
 penteraio/vscalation-cve-2021-22015
Scanner für vScalation (CVE-2021-22015), eine lokale Rechteausweitung in VMWare vCenter.
 sugib3o/check-vuln-cve-2019-0708
Prüfe Schwachstelle CVE 2019-0708
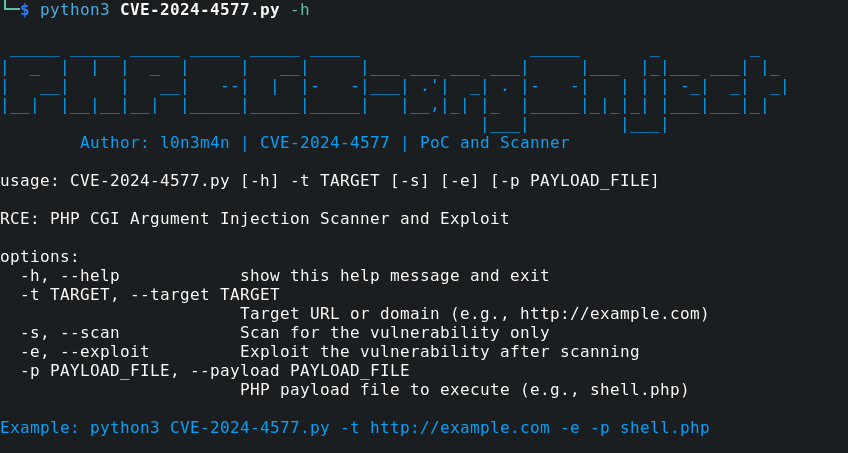 l0n3m4n/cve-2024-4577-rce
PoC - PHP CGI Argument-Injektion CVE-2024-4577 (Scanner und Exploit)
 teycir/burpwpsscan
Burp-Erweiterung für WordPress-Sicherheitsscans
 yukinime/cve-2025-34085
Automatisierter Scanner und Exploit für CVE-2025-34085, eine nicht authentifizierte RCE-Schwachstelle im WordPress Simple File List Plugin.…
 abtonc/next-cve-2025-66478
Scannt lokale Projekte auf die Schwachstelle CVE-2025-66478 und meldet betroffene Instanzen, ohne sie zu beheben.
 bhideki/cve-2026-87902
Python-PoC und Scanner für CVE-2026-87902, einen Path-Traversal in WordPress Core, der zu LFI und PEAR-basierter RCE führt, mit WAF-Bypass und…
 nhakobyan685/cve-2023-25136
OpenSSH 9.1 Schwachstellen-Massenscan und Exploit
 murrez/cve-2026-92229
Python-3-PoC-Scanner und Exploit für CVE-2026-92229, eine nicht authentifizierte Schwachstelle zur beliebigen Shortcode-Ausführung im…
 4minx/cve-2026-48842
Python-PoC für CVE-2026-48842, eine Pre-Auth-SQL-Injection im virtuser_query-Plugin von Roundcube. Bestätigt die Schwachstelle über zeitbasierte…
 javuto/nbox-pwnage
Hier kommt der Paintrain!
 davidfortytwo/cve-2023-22518
Checker für die Sicherheitslücke CVE-2023-22518 in Confluence
 rapticore/ore-mal-pkg-inspector
Multi-Ökosystem-Erkennung bösartiger Pakete und Lieferkettensicherheitsscanner
 isuruwa/log4j
Scanner und Proof-of-Concept-Exploit für Log4j RCE (CVE-2021-44228). Erstellt eine anfällige Anwendung und führt den Exploit mit einem…
 aaravmaloo/revera
Der Credit Score für npm-Pakete. Analysiere den Ruf, die Wartung, die Sicherheit, das Publisher-Vertrauen und die Gesundheit des Ökosystems eines…








