
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen
 c3rrberu5/cve-2024-24919
Nuclei-Template zur Erkennung von CVE-2024-24919, einer Path-Traversal-Schwachstelle in CheckPoint SSL VPN-Geräten, die eine schnelle…
 im-hanzou/upger
Automatisches Massentool zur Überprüfung von Schwachstellen in CVE-2022-4060 - WordPress Plugin : User Post Gallery <= 2.19 - Nicht authentifizierte…
 bahartanir/wp2shell-scanner
CVE-2026-63030 / CVE-2026-60137 - WordPress Pre-Auth RCE-Scanner
 atnetws/fail2ban-log4j
Fail2ban-Filter, der Angriffe gegen log4j CVE-2021-44228 erkennt
 qyvora/qyvora-anansi
Terminal-first-Angriffsflächen-Intelligence-Engine. Entwickelt für Geschwindigkeit, Portabilität und rohes technisches Signal.
 d4rk007/f5-big-ip-cve-2020-5902-mass-exploiter
Massen-Exploiter für CVE-2020-5902, der auf F5 Big-IP-Geräte abzielt, mit Multithread-Scan- und Exploit-Fähigkeiten für nicht authentifizierte…
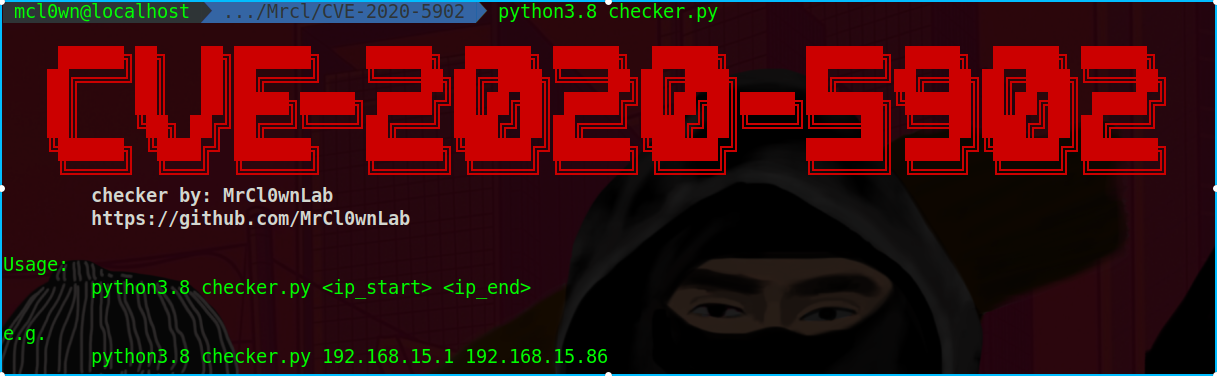 mrcl0wnlab/checker-cve-2020-5902
Checker CVE-2020-5902: BIG-IP Versionen 15.0.0 bis 15.1.0.3, 14.1.0 bis 14.1.2.5, 13.1.0 bis 13.1.3.3, 12.1.0 bis 12.1.5.1 und 11.6.1 bis 11.6.5.1…
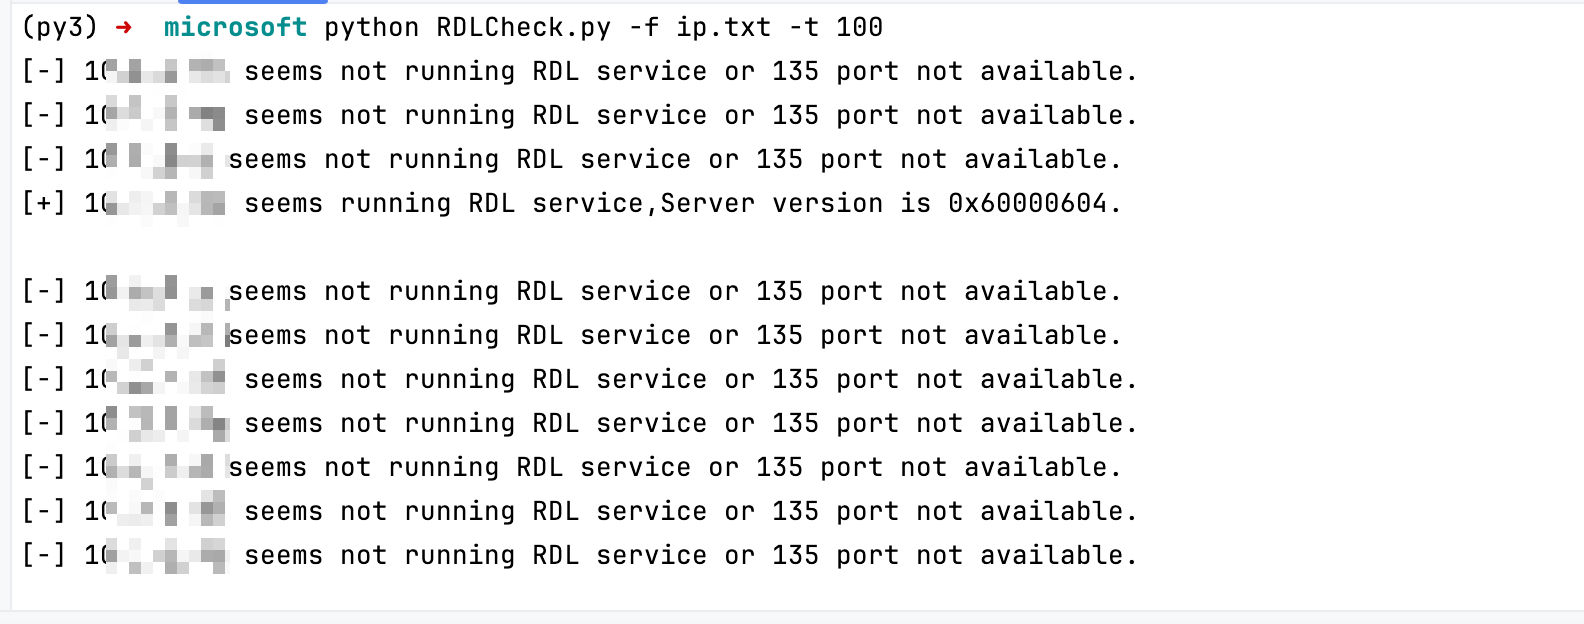 zhuxi1965/cve-2024-38077-rdlcheck
Erkennt, ob der RDL-Dienst ausgeführt wird, und überprüft schnell betroffene Assets.
 ossie-git/log4shell_sentinel
Ein intelligenter Log4Shell/Log4j/CVE-2021-44228-Scanner
 movray/meles
Malware scanner for container images: daemonless, layer-aware, ClamAV and YARA
 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
 blockchainguard/cve-2019-0708
CVE-2019-0708漏洞MSF批量巡检插件
 sh4den/cve-2022-47966
Der Manage-Engine-Massenlader für CVE-2022-47966
 jpiechowka/at-doom-fortigate
Fortigate CVE-2018-13379 – Tool zum anonymen Durchsuchen von Rapid7 Project Sonar-Daten nach anfälligen Fortigate-Hosts über das Tor-Netzwerk.
 irgoncalves/f5-waf-enforce-sig-cve-2021-44228
Dies erzwingt Signaturen für CVE-2021-44228 über alle Richtlinien auf einem BIG-IP ASM-Gerät.
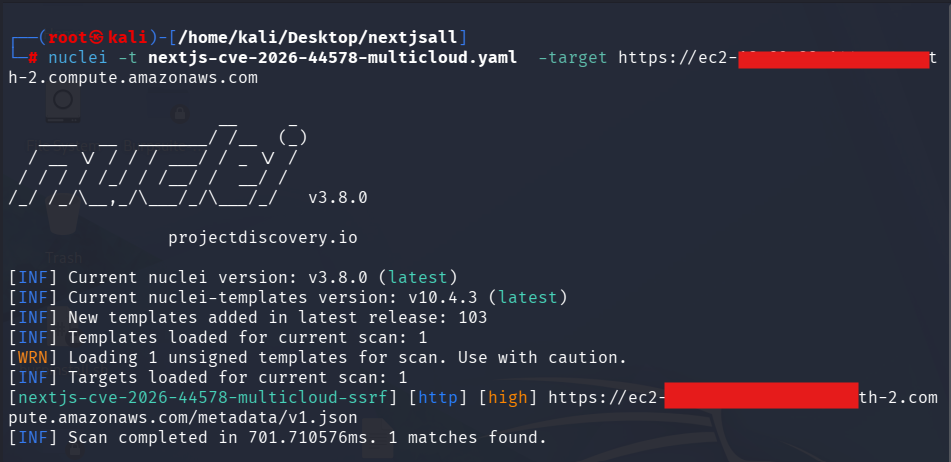 love07oj/nextjs-cve-2026-44578
Nuclei-Templates zur Erkennung von CVE-2026-44578 (Next.js WebSocket-Upgrade-SSRF) mit Multi-Cloud-Metadaten-Validierung, Next.js-Fingerprinting und…
 yoryio/cve-2023-46805
Scanner für CVE-2023-46805 - Ivanti Connect Secure
 tc4dy/cve-2026-85097-toolkit
Python-Toolkit für CVE-2026-85097: nutzt die nicht authentifizierte Datei-Upload-Schwachstelle in Bricksforge WordPress aus, um über polyglotte…








