
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen
 creadpag/cve-2021-41773-poc
Nmap-NSE-Skript zur Erkennung der Apache-2.4.49-Path-Traversal-Schwachstelle (CVE-2021-41773) durch Senden manipulierter Anfragen und Analysieren von…
 elevenpaths/atomshields
Sicherheitstest-Framework für Repositories und Quellcode
 synacktiv/action-octoscan
📦 :octocat: Eine GitHub Action, die einen Sicherheits-Scan deiner GitHub Actions durchführt.
 decalage2/detect_cve-2026-86950
Ein Python-Tool zur Erkennung von PDF-Dateien, die CVE-2026-86950 ausnutzen
 thegenetic/cve-2024-6387-exploit
CVE-2024-6387-Exploit
 soltanali0/cve-2024-40725
Exploite CVE-2024-40725 (Apache httpd) mit
 penteraio/cve-2022-22948
Scanner für CVE-2022-22948, eine Informationsoffenlegung in VMWare vCenter
 zeronine9/cve-2021-41773
Schnelles Python-Tool zum Testen von Apache-Pfad-Traversal CVE-2021-41773 in einer Liste von URLs.
 asaotomo/cve-2021-42013-apache-rce-poc-exp
Apache Remote Code Execution (CVE-2021-42013) Mass Detection Tool: Der Apache HTTP Server ist ein quelloffener Webserver der Apache Software…
 jiansiting/cve-2020-0796-scanner
Leichtgewichtiger Scanner für CVE-2020-0796 (SMBGhost), der SMBv3-Server über eine Negotiate-Anfrage auf Komprimierungsfähigkeit prüft, um anfällige…
 liamromanis101/dirtyfrag-detector
CVE-2026-43284/CVE-2026-43500 'DirtyFrag' Benign-Patch- & Mitigations-Erkennungsskript
 ochebotar/copy-fail-cve-2026-31431-detection-probe
Sicherheitserkennungs-Tooling für CVE-2026-31431 „Copy Fail" und CVE-2026-43284 „Dirty Frag" – eine lokale Rechteausweitung im algif_aead-Modul des…
 gpiechnik2/nmap-spring4shell
Nmap NSE-Skript zur Erkennung und Ausnutzung der Spring4Shell-RCE-Sicherheitslücke (CVE-2022-22965) in HTTP-Diensten mit konfigurierbarer…
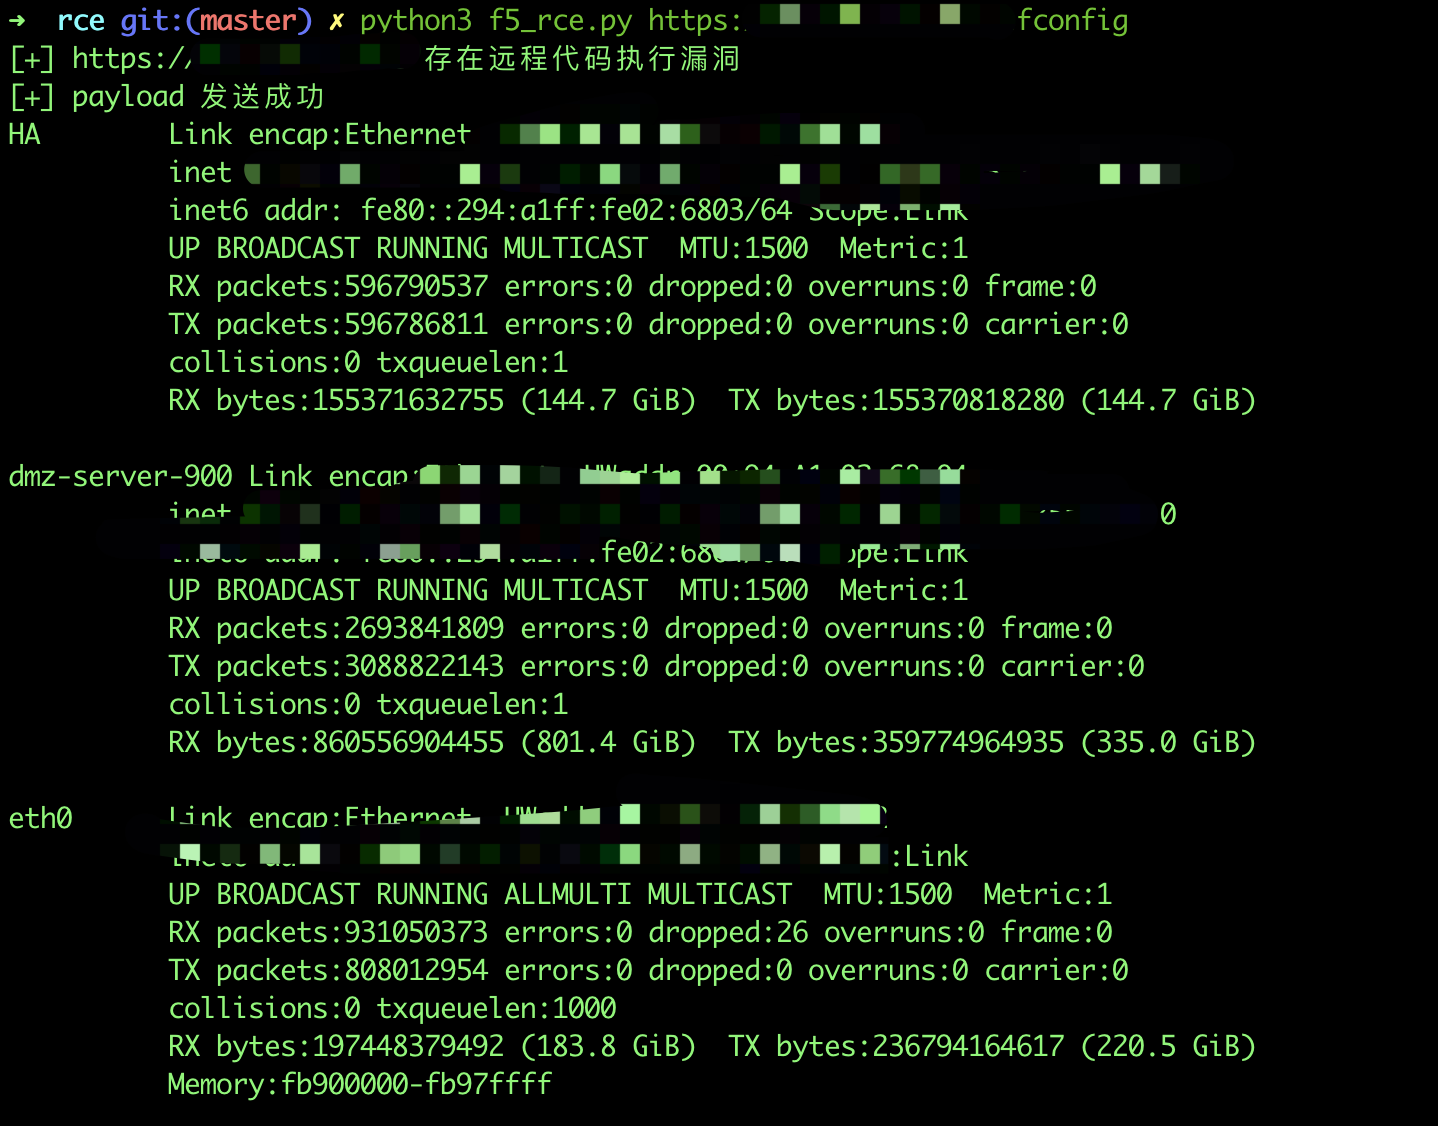 lijiaxing1997/cve-2020-5902-poc-exp
Batch-Scan für CVE-2020-5902, Remote-Codeausführung, getestet
 okaytc/superset_auth_bypass_check
Apahce-Superset身份认证绕过漏洞(CVE-2023-27524)检测工具
 bigb0x/cve-2024-4879
Bulk-Scanning-Tool für die ServiceNow-CVE-2024-4879-Schwachstelle
 m507/nmap-vulnerability-scan-scripts
nmap Erkennungsskripte für CVE-2022-45477, CVE-2022-45479, CVE-2022-45482, CVE-2022-45481
 rxerium/cve-2025-68461
Erkennung für CVE-2025-68461








