
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen

 rxerium/cve-2025-8110
Erkennungsvorlage für CVE-2025-8110
 password123456/ssl-certificate-expiry-date-checker
Scannt SSL/TLS-Zertifikate auf Ablaufdaten, Ausstellerdetails und OCSP-Status. Sendet Benachrichtigungen per Webhook, Telegram oder Slack.…
 unweb/plown
Sicherheits-Scanner-Tool für Plone CMS.
 snow0715/log4j-scan-burpsuite
Burpsuite-Erkennungsplugin für die Log4j-Sicherheitslücke (CVE-2021-44228)
 1820112015/cve-2023-29923
CVE-2023-29922 Batch-Erkennungsskript
 tc4dy/cve-2026-67279-86060-toolkit
Python-Toolkit für die MikroTrick-MikroTik-RouterOS-SSH-Preauth-Übernahmekette: exploit.py führt Rekey-Bypass und fd-2-Policy-Swap für eine…
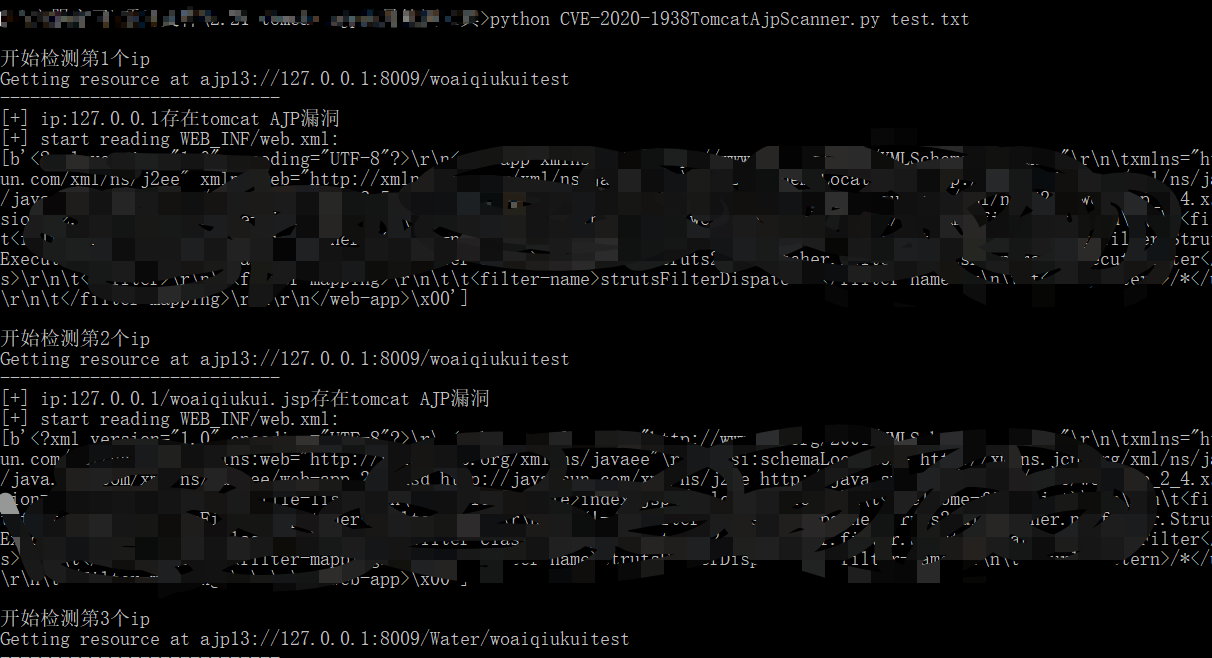 woaiqiukui/cve-2020-1938tomcatajpscanner
Batch-Scan für TomcatAJP-Schwachstelle
 sachinart/cve-2025-61882
Mehrthread-Scanner für CVE-2025-61882 in Oracle E-Business Suite, der HTTP-Request-Smuggling ausnutzt, um eine nicht authentifizierte…
 doggycheng/cnvd-2020-10487
CVE-2020-1938 / CNVD-2020-1048 Erkennungstools
 geniuszly/cve-2024-5522
PoC-Exploit-Scanner für CVE-2024-5522 in WordPress. Scannt Ziel-URLs mit benutzerdefinierten Payloads, um verwundbare Websites zu identifizieren, und…
 4minx/cve-2026-72898
CVE-2026-72898 PoC : Metabase Unauthenticated SQL Injection
 affolter-engineering/xssearch
Rust-basierter XSS-Scanner mit kontextabhängiger Payload-Auswahl, WAF-Erkennung und -Umgehung, Crawling, Blind-XSS-Callbacks und statischer…
 ooafa/bucketbuster
Durchsucht öffentliche Object-Storage-Endpunkte in Yandex, VK, Selectel, Sber, Alibaba, Tencent, Huawei und Baidu, um auflistbare Buckets und…
 eugexo/security-baseline-ubuntu
Produktionsreife Sicherheits-Baseline & Härtungsanleitung für Ubuntu 24.04/26.04 LTS. Kernel-Isolierung, Notfall-Panic-Button, benutzerdefiniertes…
 io1337/icg-autoexploiterbot
Automatisiertes Exploitationstool, das auf CMS-Schwachstellen in Joomla, WordPress, Drupal, PrestaShop und OsCommerce abzielt, mit integrierter…
 0-d3y/cve-2023-29489
Massen-Scaning-Sicherheitslücke in Cpanel [XSS]
 pennacle-security/summit
Open-Source-Plattform für Web-Sicherheitstests: Proxy, Scanner und Fuzzer in einem einzigen CLI. Von Pennacle Security.
 p33d/cve-2024-23113
Python-Skript zur Erkennung von CVE-2024-23113, einer Format-String-Sicherheitslücke im FortiGate FGFM-Dienst über TCP/541, unter Verwendung einer…








