
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen
 salehlardhi/cve-2023-3519
CVE-2023-3519 Schwachstelle für nuclei-Scanner
 mr-r3b00t/cve-2021-44228
PowerShell-basiertes Backdoor-Erkennungstool für VMware-Horizon-Verbindungsserver, das auf CVE-2021-44228 abzielt. Enthält einen Canary mit…
 cyberjez/pqc-scanner
Der PQC Network Scanner ist ein quantenfokussiertes Netzwerk-Assessment-Tool, das TLS/SSL-Zertifikate in Unternehmensumgebungen scannt, um Systeme zu…
 theori-io/reactguard
ReactGuard bietet Framework- und Schwachstellenerkennungs-Tooling für CVE-2025-55182 (React2Shell).
 ruppde/scan_cve-2020-29583
Scanner für Zyxel-Produkte, die aufgrund eines undokumentierten Benutzerkontos potenziell verwundbar sind (CVE-2020-29583)
 bankkroll/quickcheck-cve-2025-55182-react-and-cve-2025-66478-next.js
Skript zum schnellen Überprüfen von CVE-2025-55182 (React) und CVE-2025-66478 (Next.js) – Kritische nicht authentifizierte RCE-Sicherheitslücken im…
 blacktechx011/react2shell
React2Shell: Ein Exploitation-Framework für CVE-2025-55182 (Next.js/React RCE).
 im-hanzou/msaper
Automatisches Massentool zur Überprüfung und Ausnutzung der Schwachstelle in CVE-2023-3076 - MStore API < 3.9.9 - Nicht authentifizierte…
 b1anda0/cve-2021-21972
Batch-Erkennungsskript für die Remote-Code-Ausführungs-Sicherheitslücke in VMware vCenter Server (CVE-2021-21972)
 tegal1337/pocketpentester
Offline-first Android-Toolkit für offensive Sicherheit mit 21 Modulen für Recon, Port-Scanning, Subdomain-Enumeration, SQLi/XSS/JWT-Exploitation,…
 rvsh3ll/nxc-vulnscan
NetExec-Modul: alle standardmäßigen Windows-Schwachstellenprüfungen in einem Durchlauf ausführen (nur Prüfung, kein Exploit)
 aureels/cve-2026-86596
Einzeldatei-Exploit und Massenscanner für CVE-2026-86596, eine s2Member-Template-Injection-RCE über den PayPal-IPN-Parameter item_name, mit…
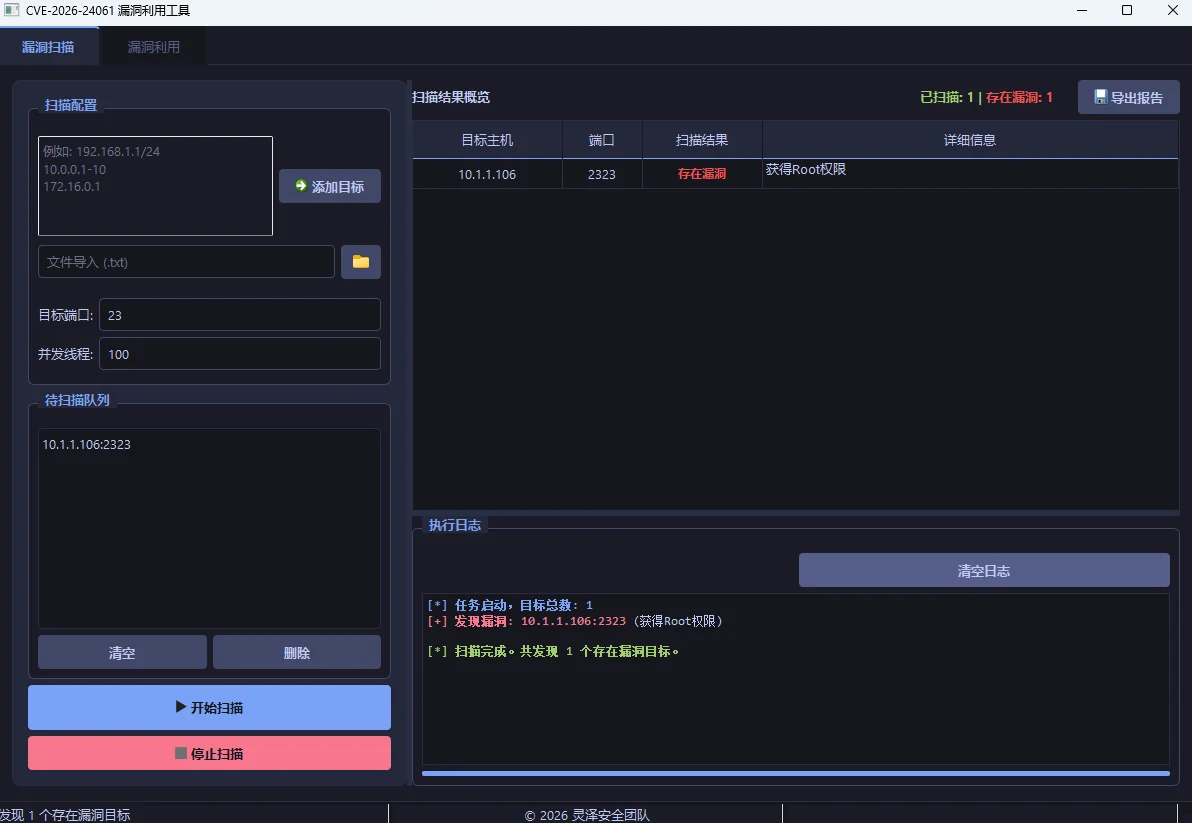 lingzesec/cve-2026-24061-gui
CVE-2026-24061 GNU Inetutils telnetd Authentifizierungs-Bypass-Schwachstellenerkennungs- und Exploit-GUI-Tool
 taptap/cve-2025-59489
Automatisierter Scanner, der die Unity-Laufzeit-Injection-Schwachstelle CVE-2025-59489 in Android-APKs erkennt, indem er die Unity-Version extrahiert…
 im-ezboy/cve-2025-55182-zoomeye
🔍 Next.js RCE Scanner (CVE-2025-55182) - Automatisierter Schwachstellenscanner, der die Zoomeye-Suchmaschine verwendet. Entdeckt Ziele mittels Dorks…
 f0ng/text4shellburpscanner
Burp Suite Erweiterung zur Erkennung der Schwachstelle CVE-2022-42889 (Text4Shell) durch passives Scannen von HTTP-Anfragen und -Antworten.
 openbreach/canop
Statisches Analyse-CLI, das KI-generierten Code auf Schwachstellen wie SQL-Injection, unsichere Reflexion und hartcodierte Secrets scannt, mit…
 tahmed11/strutsy
Strutsy - Massenausnutzung der Apache-Struts-Sicherheitslücke (CVE-2017-5638)








