
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen
 enablesecurity/wafw00f
Automatisiertes Web Application Firewall-Fingerprinting-Tool, das über 200 WAF-Produkte identifiziert und erkennt, indem es HTTP-Antworten auf…
 cloudflare/flan
Ein ziemlich cooler Schwachstellenscanner
 vaib25vicky/awesome-mobile-security
Ein Versuch, einen zentralen Ort für alle nützlichen Dinge rund um Android- und iOS-Sicherheit zu schaffen. Alle Referenzen und Werkzeuge gehören…
 fairwindsops/polaris
Validierung von Best Practices in Ihren Kubernetes-Clustern
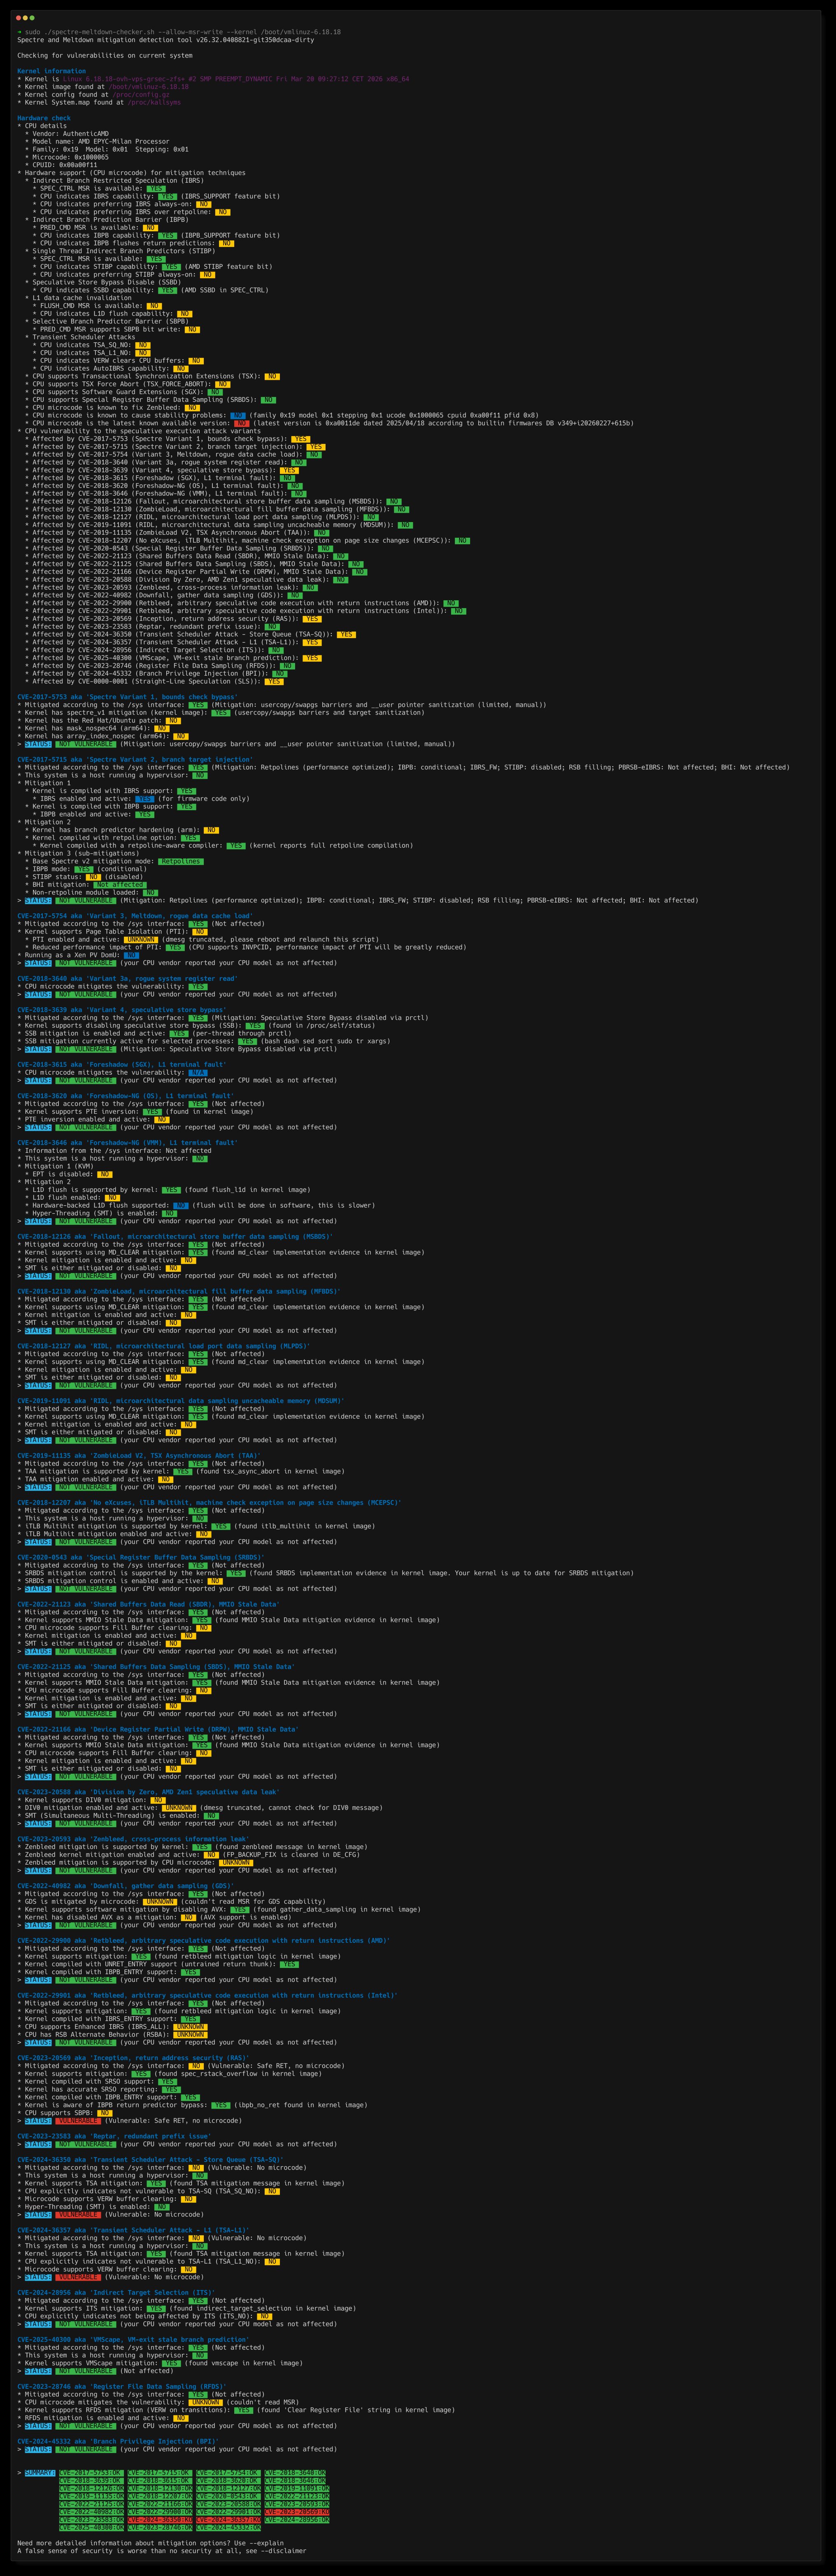 speed47/spectre-meltdown-checker
Reptar, Downfall, Zenbleed, ZombieLoad, RIDL, Fallout, Foreshadow, Spectre, Meltdown Schwachstellen-/Gegenmaßnahmen-Prüfer für Linux & BSD
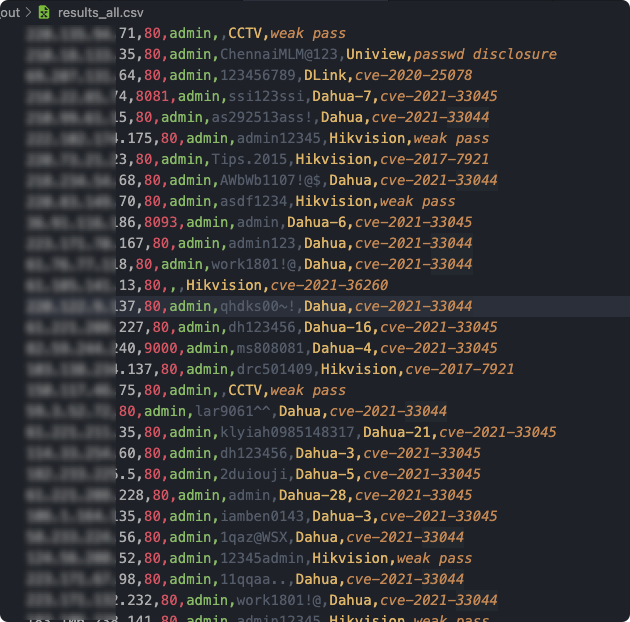 jorhelp/ingram
Webcam-Sicherheitslücken-Scanner-Tool | Webcam-Sicherheitslücken-Scanner-Werkzeug
 dwisiswant0/awesome-oneliner-bugbounty
Eine Sammlung großartiger One-Liner-Skripte, insbesondere mit Tipps für Bug Bounty.
 snyk/agent-scan
Sicherheitsscanner für KI-Agenten, MCP-Server und Agenten-Fähigkeiten.
 k8gege/ladon
Ladon – großer Intranet-Penetrationstest-Scanner, PowerShell- und Cobalt-Strike-Plugin, In-Memory-Loading, dateiloses Scannen. Enthält Port-Scanning,…
 aquasecurity/tfsec
Tfsec ist jetzt Teil von Trivy
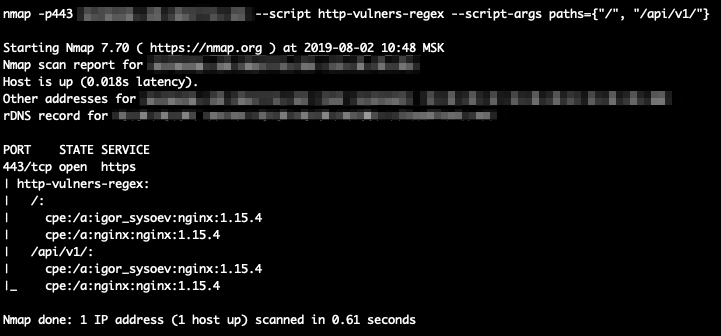 vulnerscom/nmap-vulners
Nmap NSE-Skript, das die Vulners-API abfragt, um bekannte Schwachstellen (CVEs) für erkannte Netzwerkdienste zu identifizieren und das standardmäßige…
 ghosttroops/scan4all
Offizielles Repository vuls Scan: 15000+ PoCs; 23 Arten von Anwendungspasswort-Knacken; 7000+ Web-Fingerabdrücke; 146 Protokolle und 90000+ Regeln…
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
 charles2gan/gda-android-reversing-tool
der schnellste und leistungsstärkste Android-Dekompilierer (natives Tool, das ohne Java-VM arbeitet) für APK-, DEX-, ODEX-, OAT-, JAR-, AAR- und…
 netspi/powerupsql
PowerUpSQL: Ein PowerShell-Toolkit für Angriffe auf SQL Server
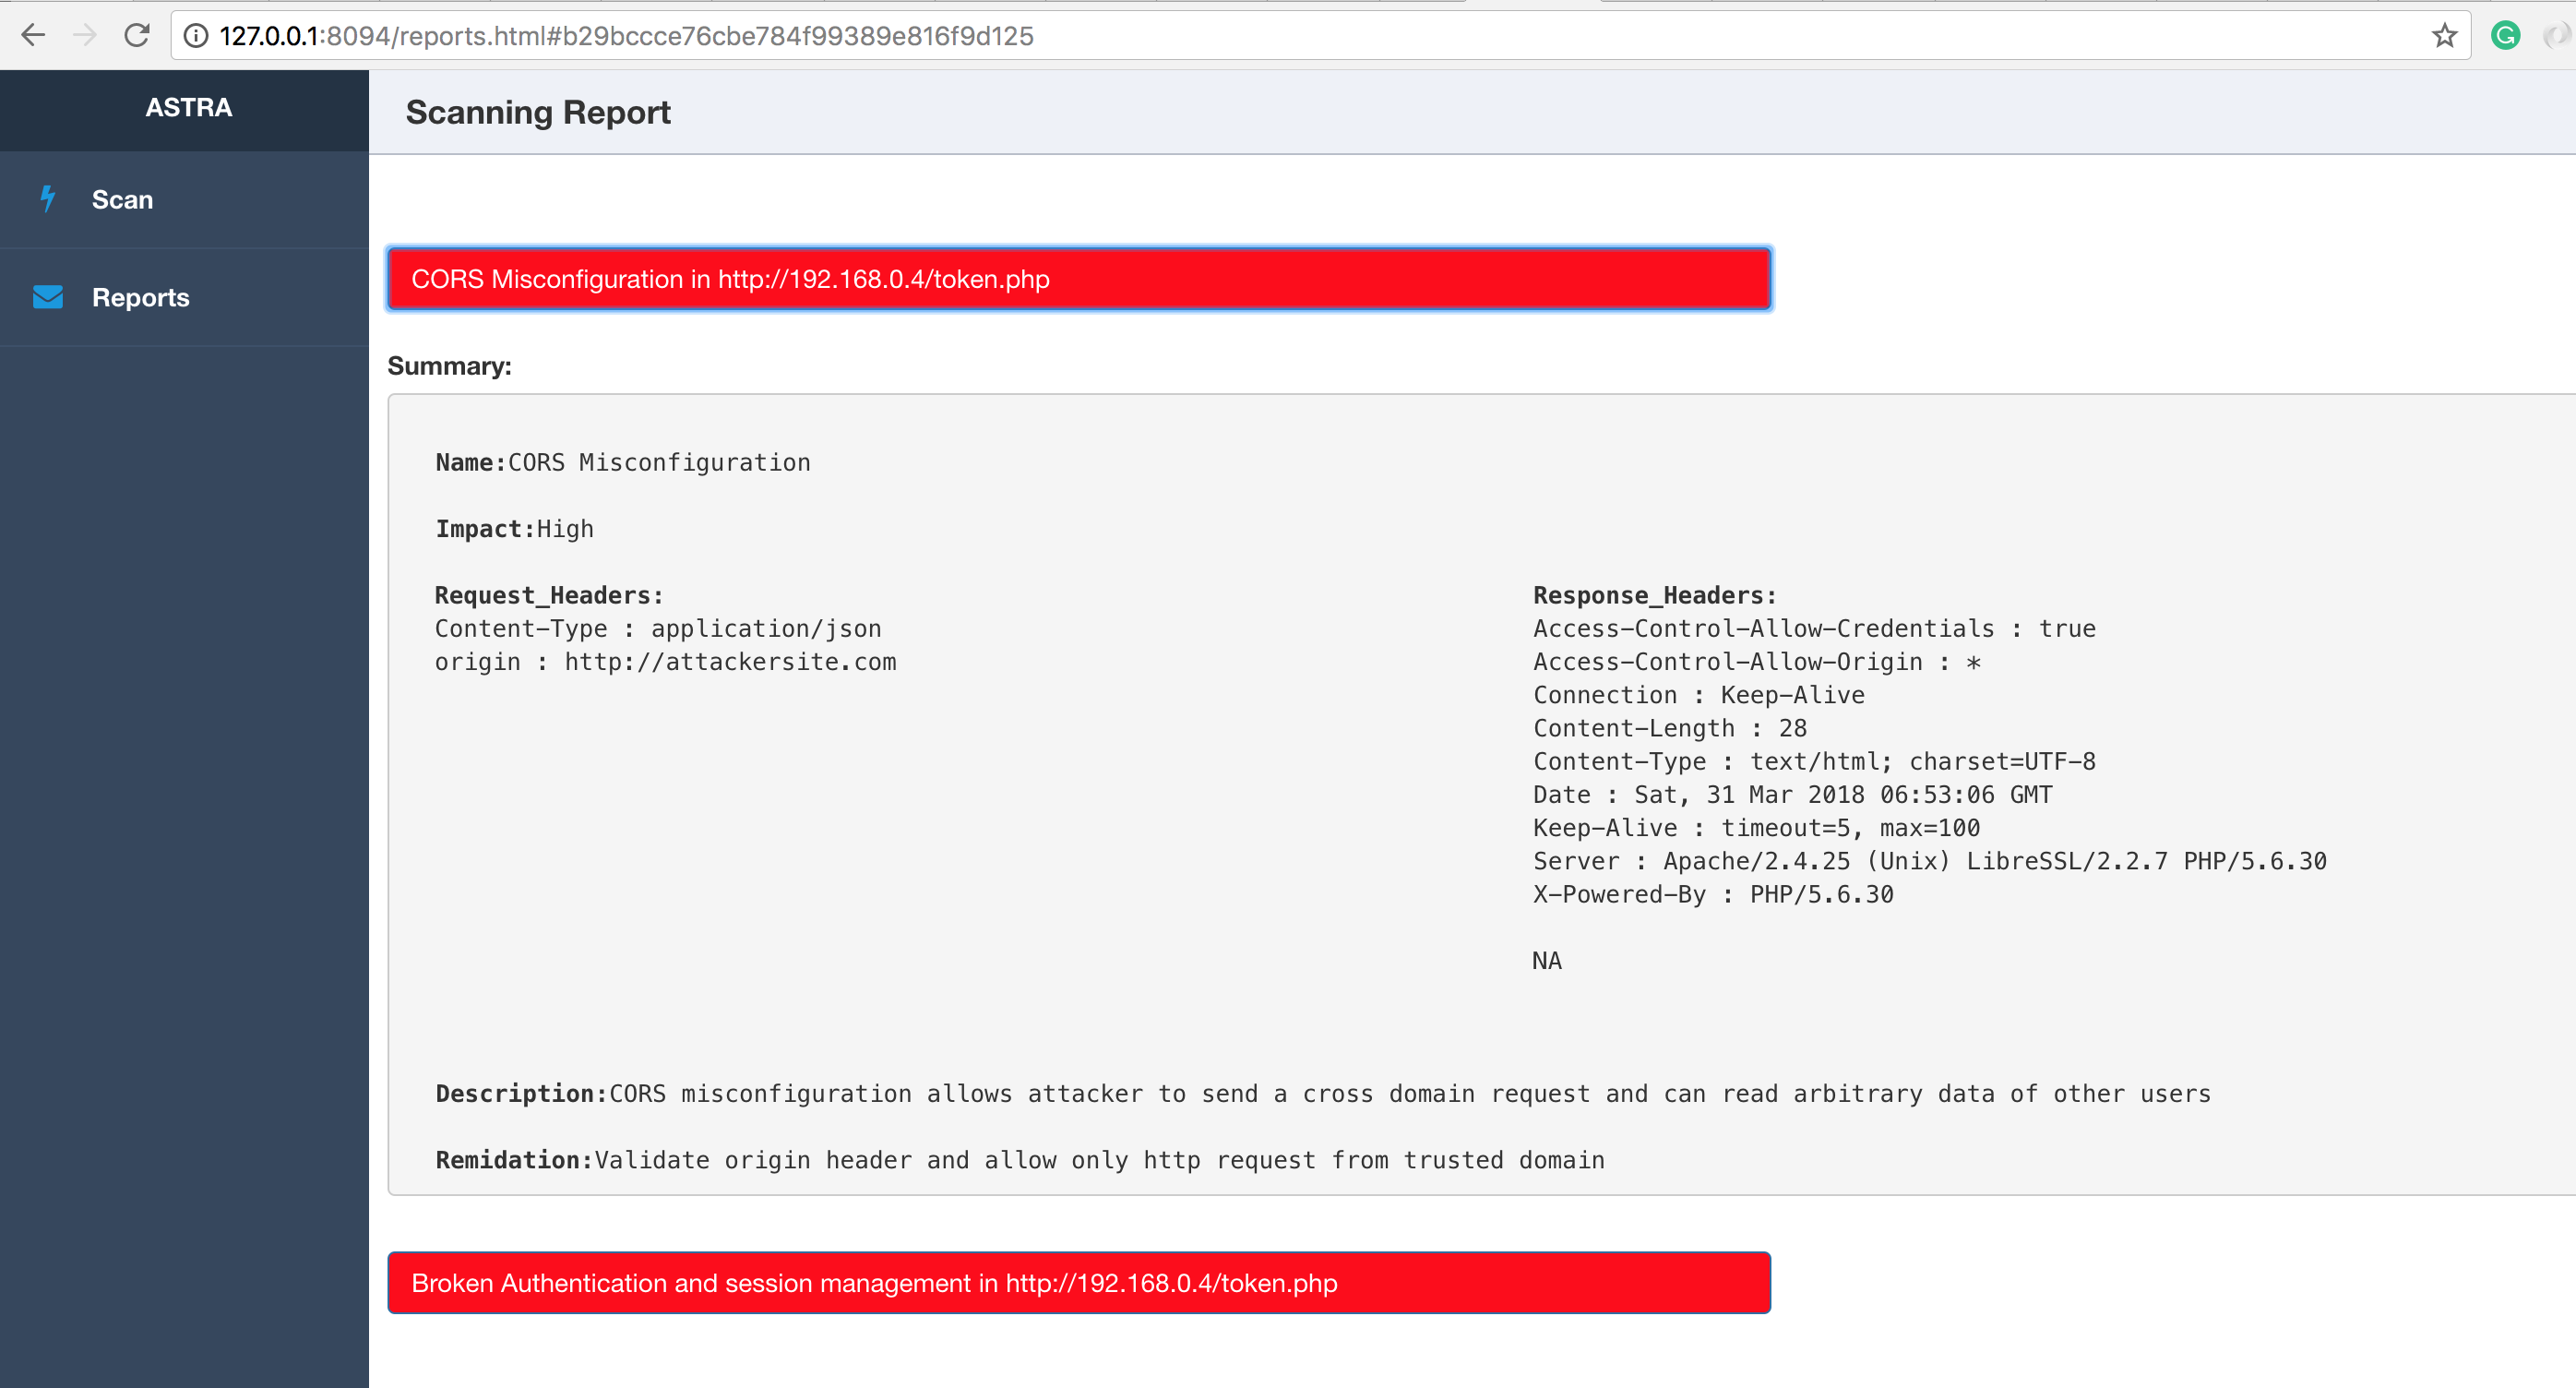 flipkart-incubator/astra
Automatisierte Sicherheitstests für REST API's
 owasp/devsecopsguideline
Die OWASP-DevSecOps-Richtlinie kann uns helfen, Sicherheit als Teil der Entwicklungspipeline zu verankern.
 ine-labs/awsgoat
AWSGoat : Eine bewusst verwundbare AWS-Infrastruktur








