
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen
 ivre/ivre
Netzwerk-Recon-Framework. Bauen Sie Ihre eigenen, selbst gehosteten und vollständig kontrollierten Alternativen zu Shodan / ZoomEye / Censys und…
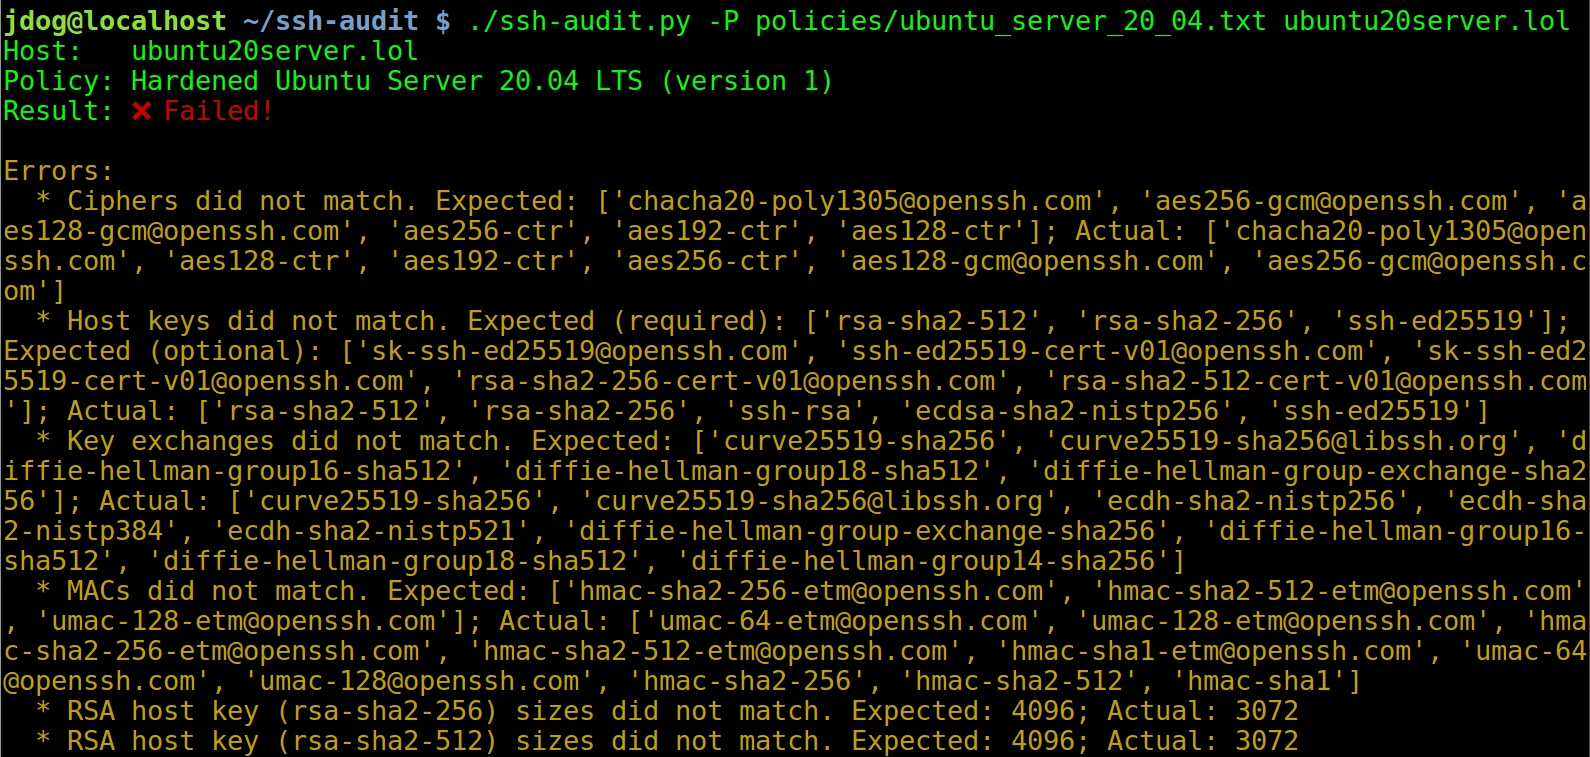 jtesta/ssh-audit
SSH server & client security auditing (banner, key exchange, encryption, mac, compression, compatibility, security, etc)
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 andresriancho/w3af
Open-Source-Sicherheitsscanner für Webanwendungen, der 200+ Schwachstellen erkennt und ausnutzt, einschließlich XSS, SQL-Injection und OS-Commanding.…
 e-m-b-a/emba
EMBA - Der Firmware-Sicherheitsanalysator
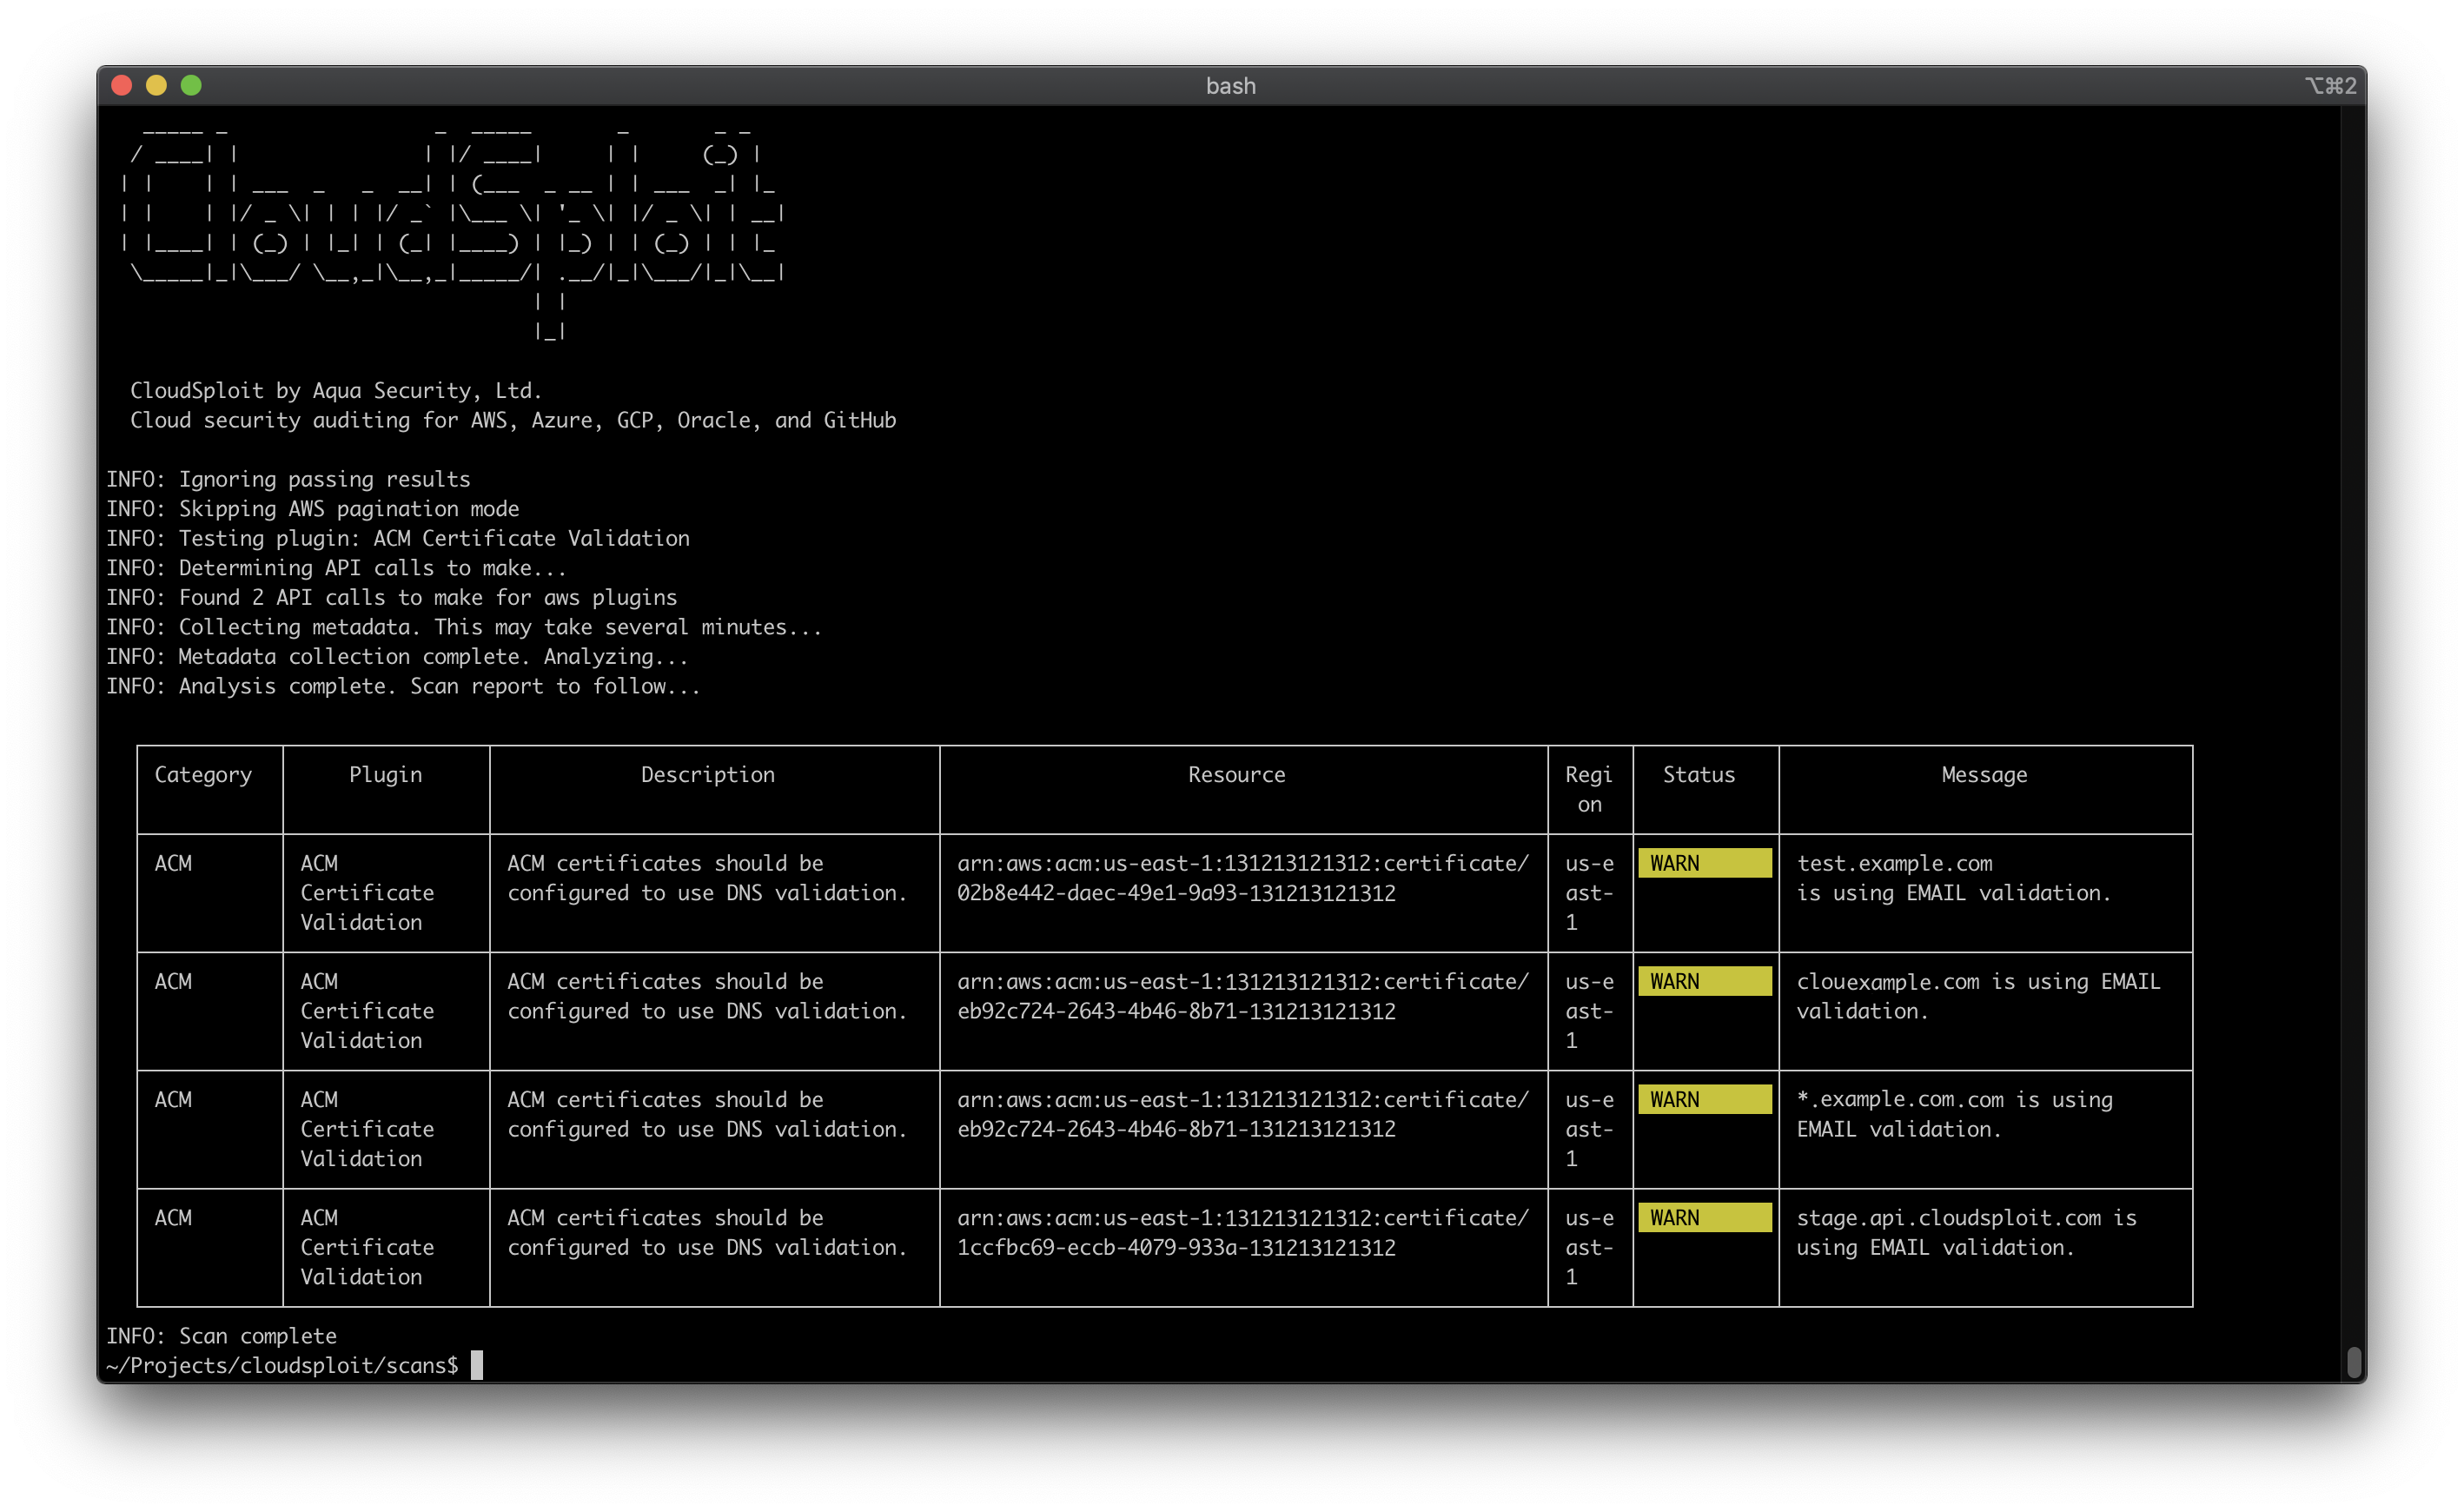 aquasecurity/cloudsploit
Multi-Cloud-Sicherheitsposture-Scanner, der AWS, Azure, GCP und OCI auf Fehlkonfigurationen, Compliance-Verstöße (HIPAA, PCI, CIS) und…
 google/osv.dev
Open-Source-Schwachstellendatenbank und Triage-Dienst.
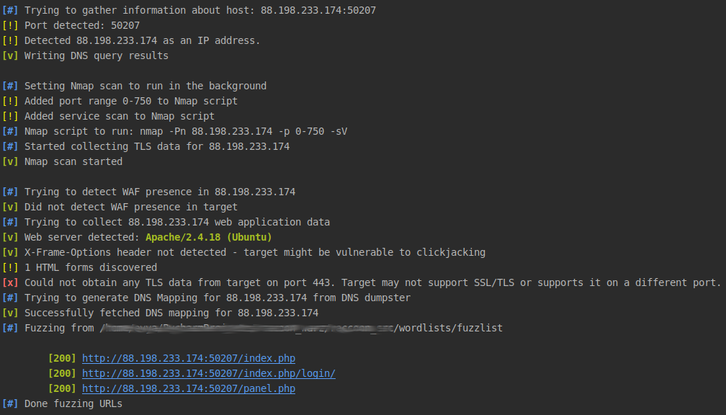 evyatarmeged/raccoon
Ein leistungsstarkes Offensiv-Sicherheitstool für Aufklärung und Schwachstellenscans
 apurvsinghgautam/dark-web-osint-tools
OSINT-Tools für das Dark Web
 cyberstrikeus/cyberstrike
Autonomer KI-Red-Team-Agent für Penetrationstests mit 13+ spezialisierten Agenten, 120+ OWASP-Testfällen und MITRE-ATT&CK-Integration. Unterstützt…
 13o-bbr-bbq/machine_learning_security
Quellcode zu maschinellem Lernen und Sicherheit.
 netwrix/pingcastle
Active Directory Sicherheitsrisiko-Bewertungstool, das Schwachstellen, Fehlkonfigurationen und Reifegrad mittels einer optimierten Methodik bewertet…
 deepfence/threatmapper
Open-Source-Cloud-Native-Anwendungsschutzplattform (CNAPP)
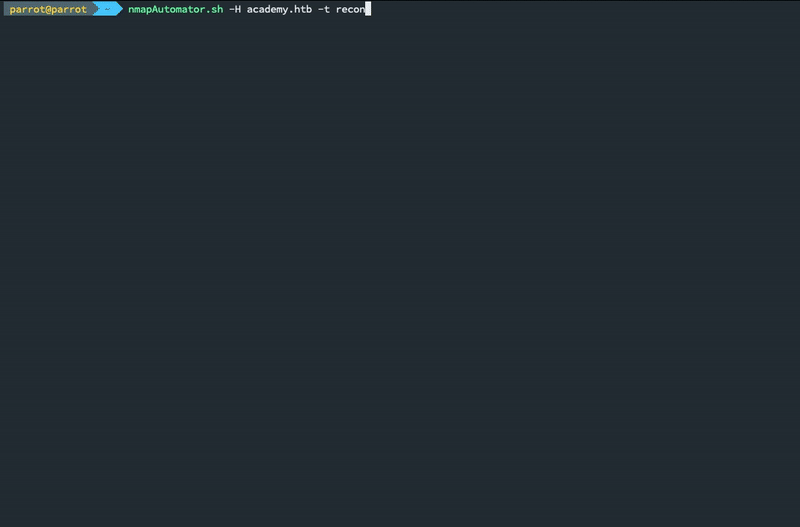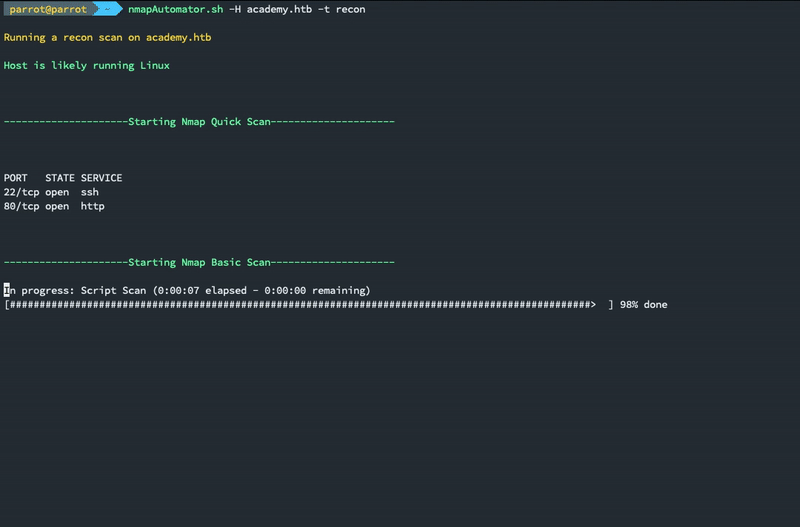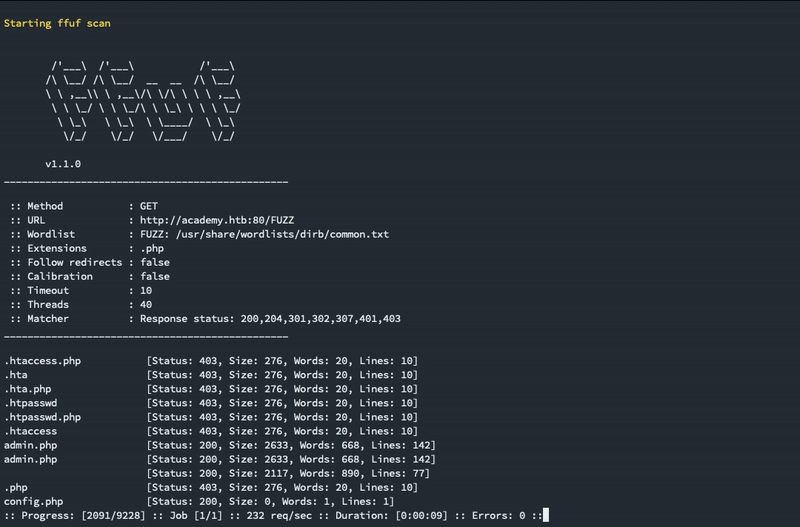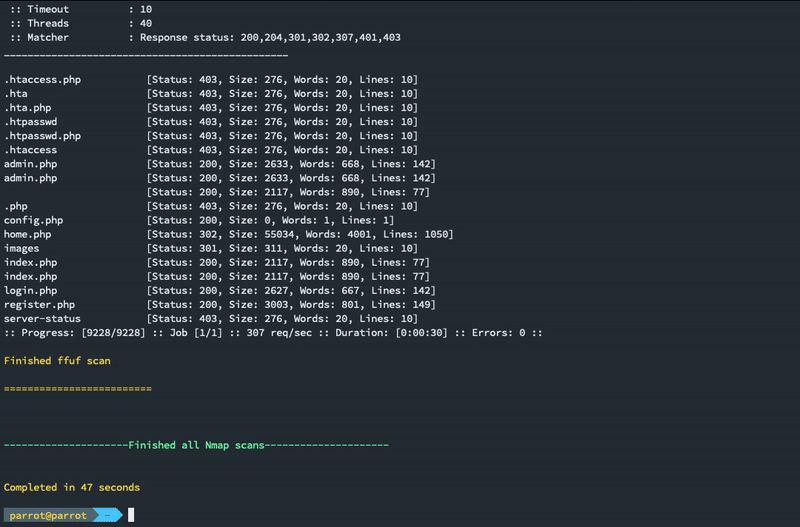 21y4d/nmapautomator
Ein Skript, das du im Hintergrund ausführen kannst!
 duo-labs/cloudmapper
CloudMapper hilft Ihnen, Ihre Amazon Web Services (AWS)-Umgebungen zu analysieren.
 opencve/opencve
CVEs aus mehreren Quellen aggregieren, filtern und verfolgen – mit Team-Zusammenarbeit, benutzerdefinierten Dashboards, Benachrichtigungen und…
 ticarpi/jwt_tool
:snake: Ein Toolkit zum Testen, Anpassen und Knacken von JSON Web Tokens
 checkmarx/kics
Statischer Analyse-Scanner für Infrastructure-as-Code, der Sicherheitslücken, Compliance-Verstöße und Fehlkonfigurationen in Terraform, Kubernetes,…








