
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen
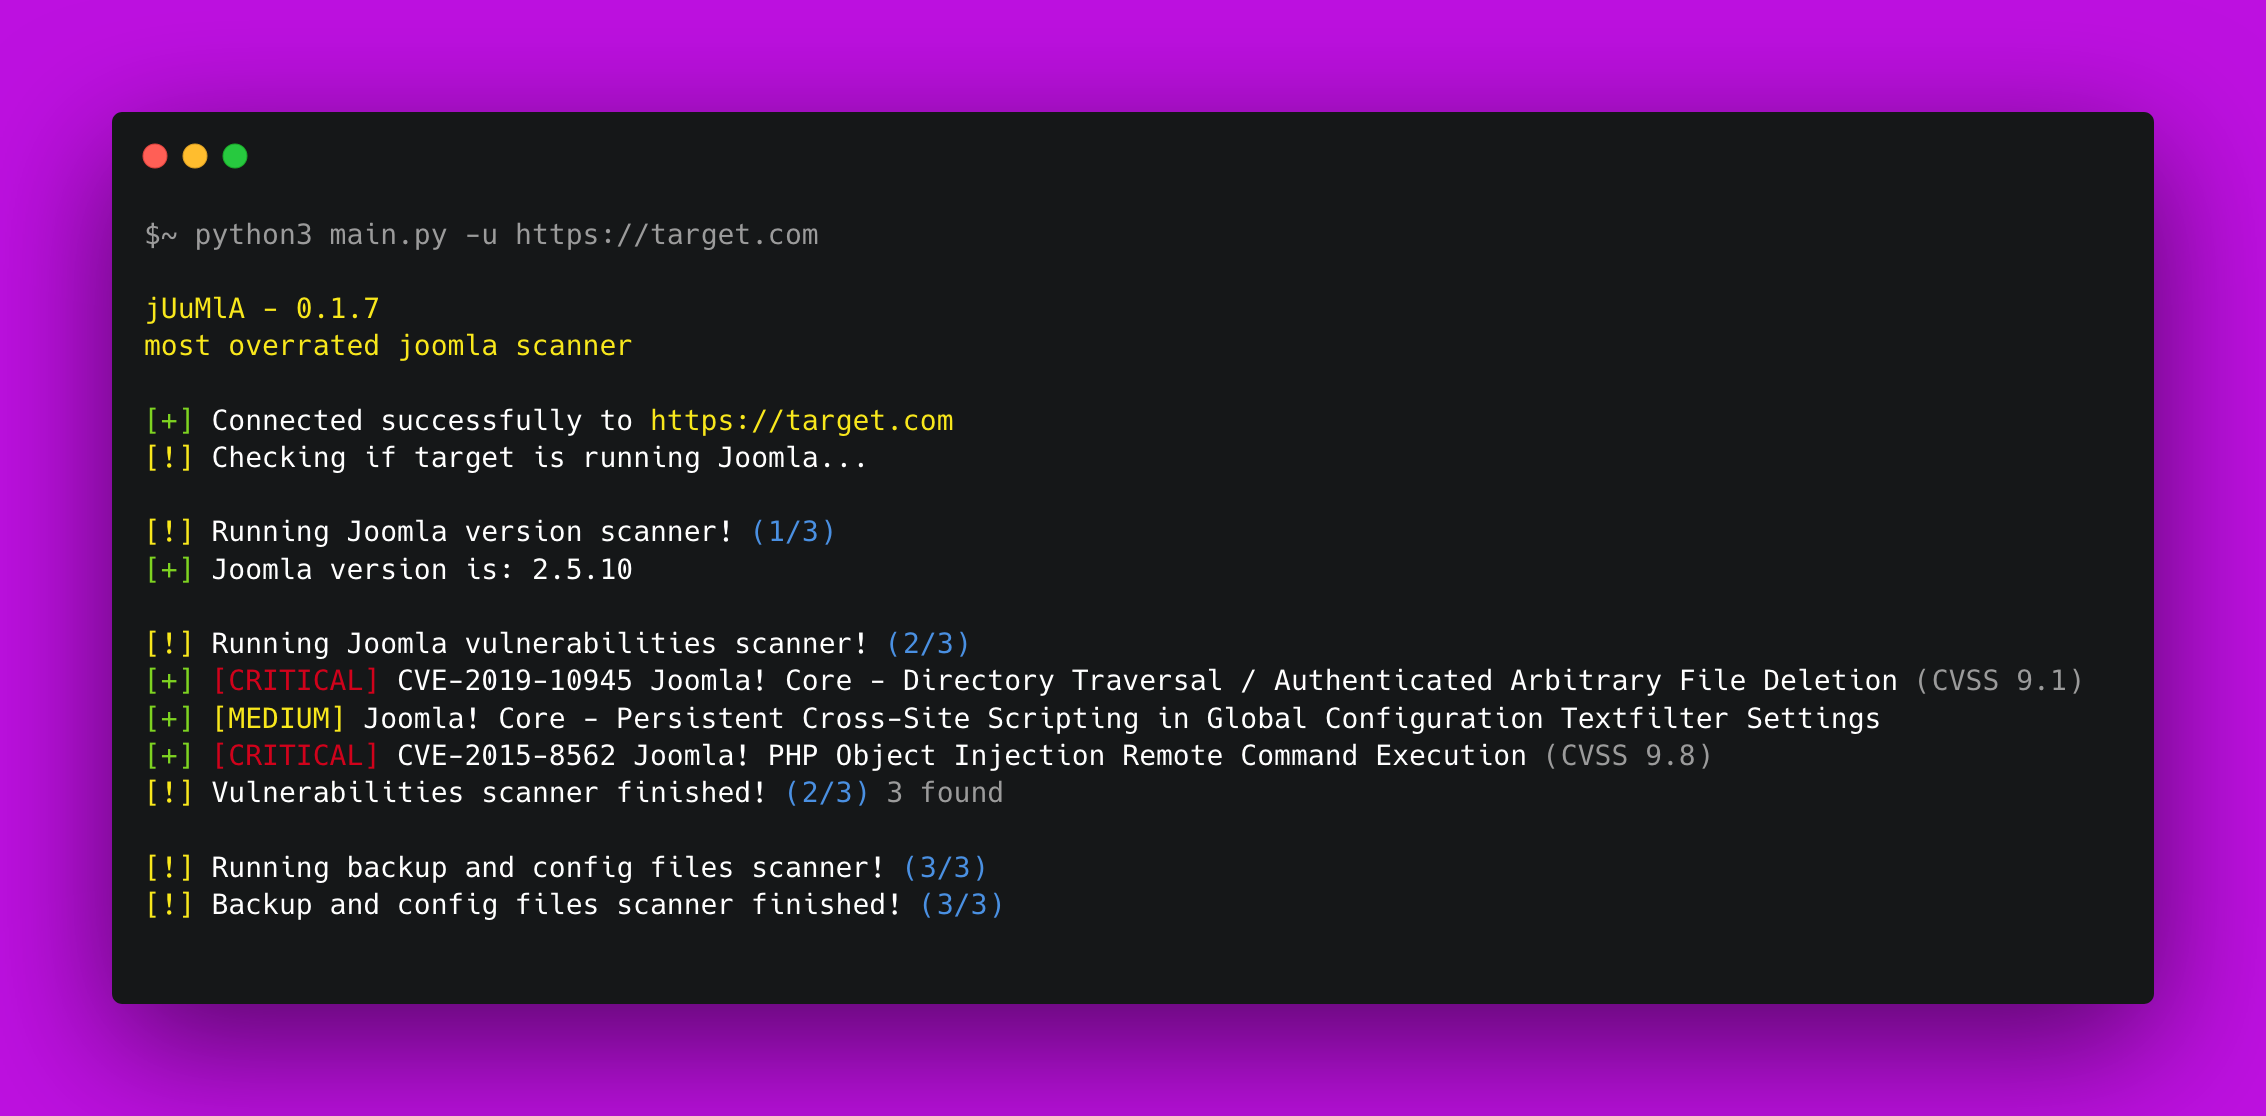
 0xdsm/juumla
🦁 Python-Projekt zur Identifizierung und Überprüfung von Schwachstellen im Zusammenhang mit dem Joomla-CMS-Projekt. Es scannt nach häufigen…
 cro-thehacker/v1ew-s0urce
Python-basiertes Penetration-Testing-Framework und Reconnaissance-Toolkit mit Modulen für Portscans, Informationssammlung und Netzwerkscans für…

 rawsec/rawsec-cybersecurity-list
Kuratiertes Inventar von Cybersicherheitswerkzeugen und -ressourcen, die Penetrationstests, Forensik, OSINT, Websicherheit, Malware-Analyse,…
 detexploit/detexploit
OSS-Schwachstellenscanner für die Windows-Plattform
 atarantini/wpbf
Testen Sie aus der Ferne die Passwortstärke von WordPress-Blogging-Software.
 s4dhulabs/vimana-framework
Vimana ist ein modulares Sicherheits-Framework zur Überprüfung von Python-APIs und Webanwendungen. Die plugin-basierte Architektur ermöglicht es…
 yashpl/mongobuster
Offene MongoDB-Instanzen aufspüren
 gach0ng/agentstalker
End-to-End-Sicherheitsaudit-Framework für LLM-Agenten: statische AST- und Taint-Modellierung, Angriffssynthese, Docker-Sandbox-Replay und…
 effortlessdevsec/ninjasworkout
Absichtlich anfällige Node.js-Webanwendung mit 19+ Sicherheitsfehlern (XSS, SSRF, Prototype Pollution, RCE) für praktische Penetrationstests und…
 buybitart/cyclepatrol
Bash-Tool für wiederholte Wi-Fi-Sicherheitsprüfungen zu Fuß, mit Nachweisberichten. (neu erdachtes WLAN-WarDriving)
 ethicalhackingplayground/erebus
Erebus ist ein schnelles Tool für parameterbasiertes Schwachstellenscanning mit einer YAML-basierten Vorlagen-Engine wie nuclei.
 agrawalsmart7/scodescanner
Befehlszeilen-Scanner für statische Analyse, der kritische Schwachstellen in PHP- und YAML-Quellcode mit benutzerdefinierten Semgrep-Regeln erkennt,…
 bigsizeme/log4j-check
log4J-Burp-Scan-Plugin, CVE-2021-44228, unterstützt dnclog.cn und das in Burp integrierte DNS, kann zusammen mit JNDIExploit Payloads generieren.
 capture0x/xshock
XSHOCK Shellshock-Exploit
 owasp/kubelight
OWASP Kubernetes-Sicherheits- und Compliance-Tool [WIP]
 offseq/threat-finder
Runtime vulnerability scanner: finds CVEs in the services actually running on a host and ranks them by network exposure.
 puzzlepeaches/log4jhorizon
Ausnutzung von CVE-2021-44228 in VMWare Horizon für Remote-Codeausführung und mehr.
 zer-far/spurt
HTTP-Stresstest-Tool, das Webserver überlasten kann.








