
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen

 nccgroup/argumentinjectionhammer
Eine Burp-Erweiterung zur Identifizierung von Argument-Injection-Schwachstellen.
 ianxtianxt/win-exp-
windwos辅助提权脚本
 lu1sdv/wafmeow
wafw00f-Signaturen. Go-Geschwindigkeit. Pipeline-nativ. WAF-Erkennung aus Live-HTTP und Offline-Captures.
 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) ist das Linux-Betriebssystem von indonesischen
 rosehgal/dockerent
Das einzige Open-Source-Tool zur Analyse von Schwachstellen und Konfigurationsproblemen bei laufenden Docker-Container(n) und Docker-Netzwerken.
 ryandamour/ssrfuzz
SSRFuzz ist ein Tool zum Auffinden von Serverseitigen Request-Forgery-Schwachstellen mit CRLF-Chaining-Fähigkeiten.
 fabiobaroni/was
Automatisches Malware-Scan-Tool für USB-Laufwerke für sicherheitsbewusste Personen.
 assetnote/cpanel2shell-scanner
Hochpräziser Scanner für CVE-2026-41940 (cPanel & WHM Authentifizierungs-Bypass)
 kostas-pa/lfitester
Python3-Tool, das Local-File-Inclusion-Schwachstellen erkennt und ausnutzt, mit Crawling, Path-Traversal- und Filter-Bypass-Payloads sowie…
 hackersatyamrastogi/react2shell-ultimate
React2Shell Ultimate – Der umfassendste CVE-2025-66478-Scanner für die Next.js-RSC-RCE-Schwachstelle. Multi-Modus-Erkennung, WAF-Bypass, lokales…
 averonesis/kubolt
Kubolt-Dienstprogramm zum Scannen öffentlicher Kubernetes-Cluster
 gabrielsoltz/metahub
Automatisiertes Tool zur Anreicherung und Bewertung der Auswirkungen von Sicherheitsergebnissen für AWS. Reichert Schwachstellendaten mit…
 sepehrdaddev/zap-scripts
Zed Attack Proxy Skripte zum Auffinden von CVEs und Geheimnissen.
 inbug-team/cve-2021-41773_cve-2021-42013
CVE-2021-41773 CVE-2021-42013 Massen-Schwachstellen-Scanner
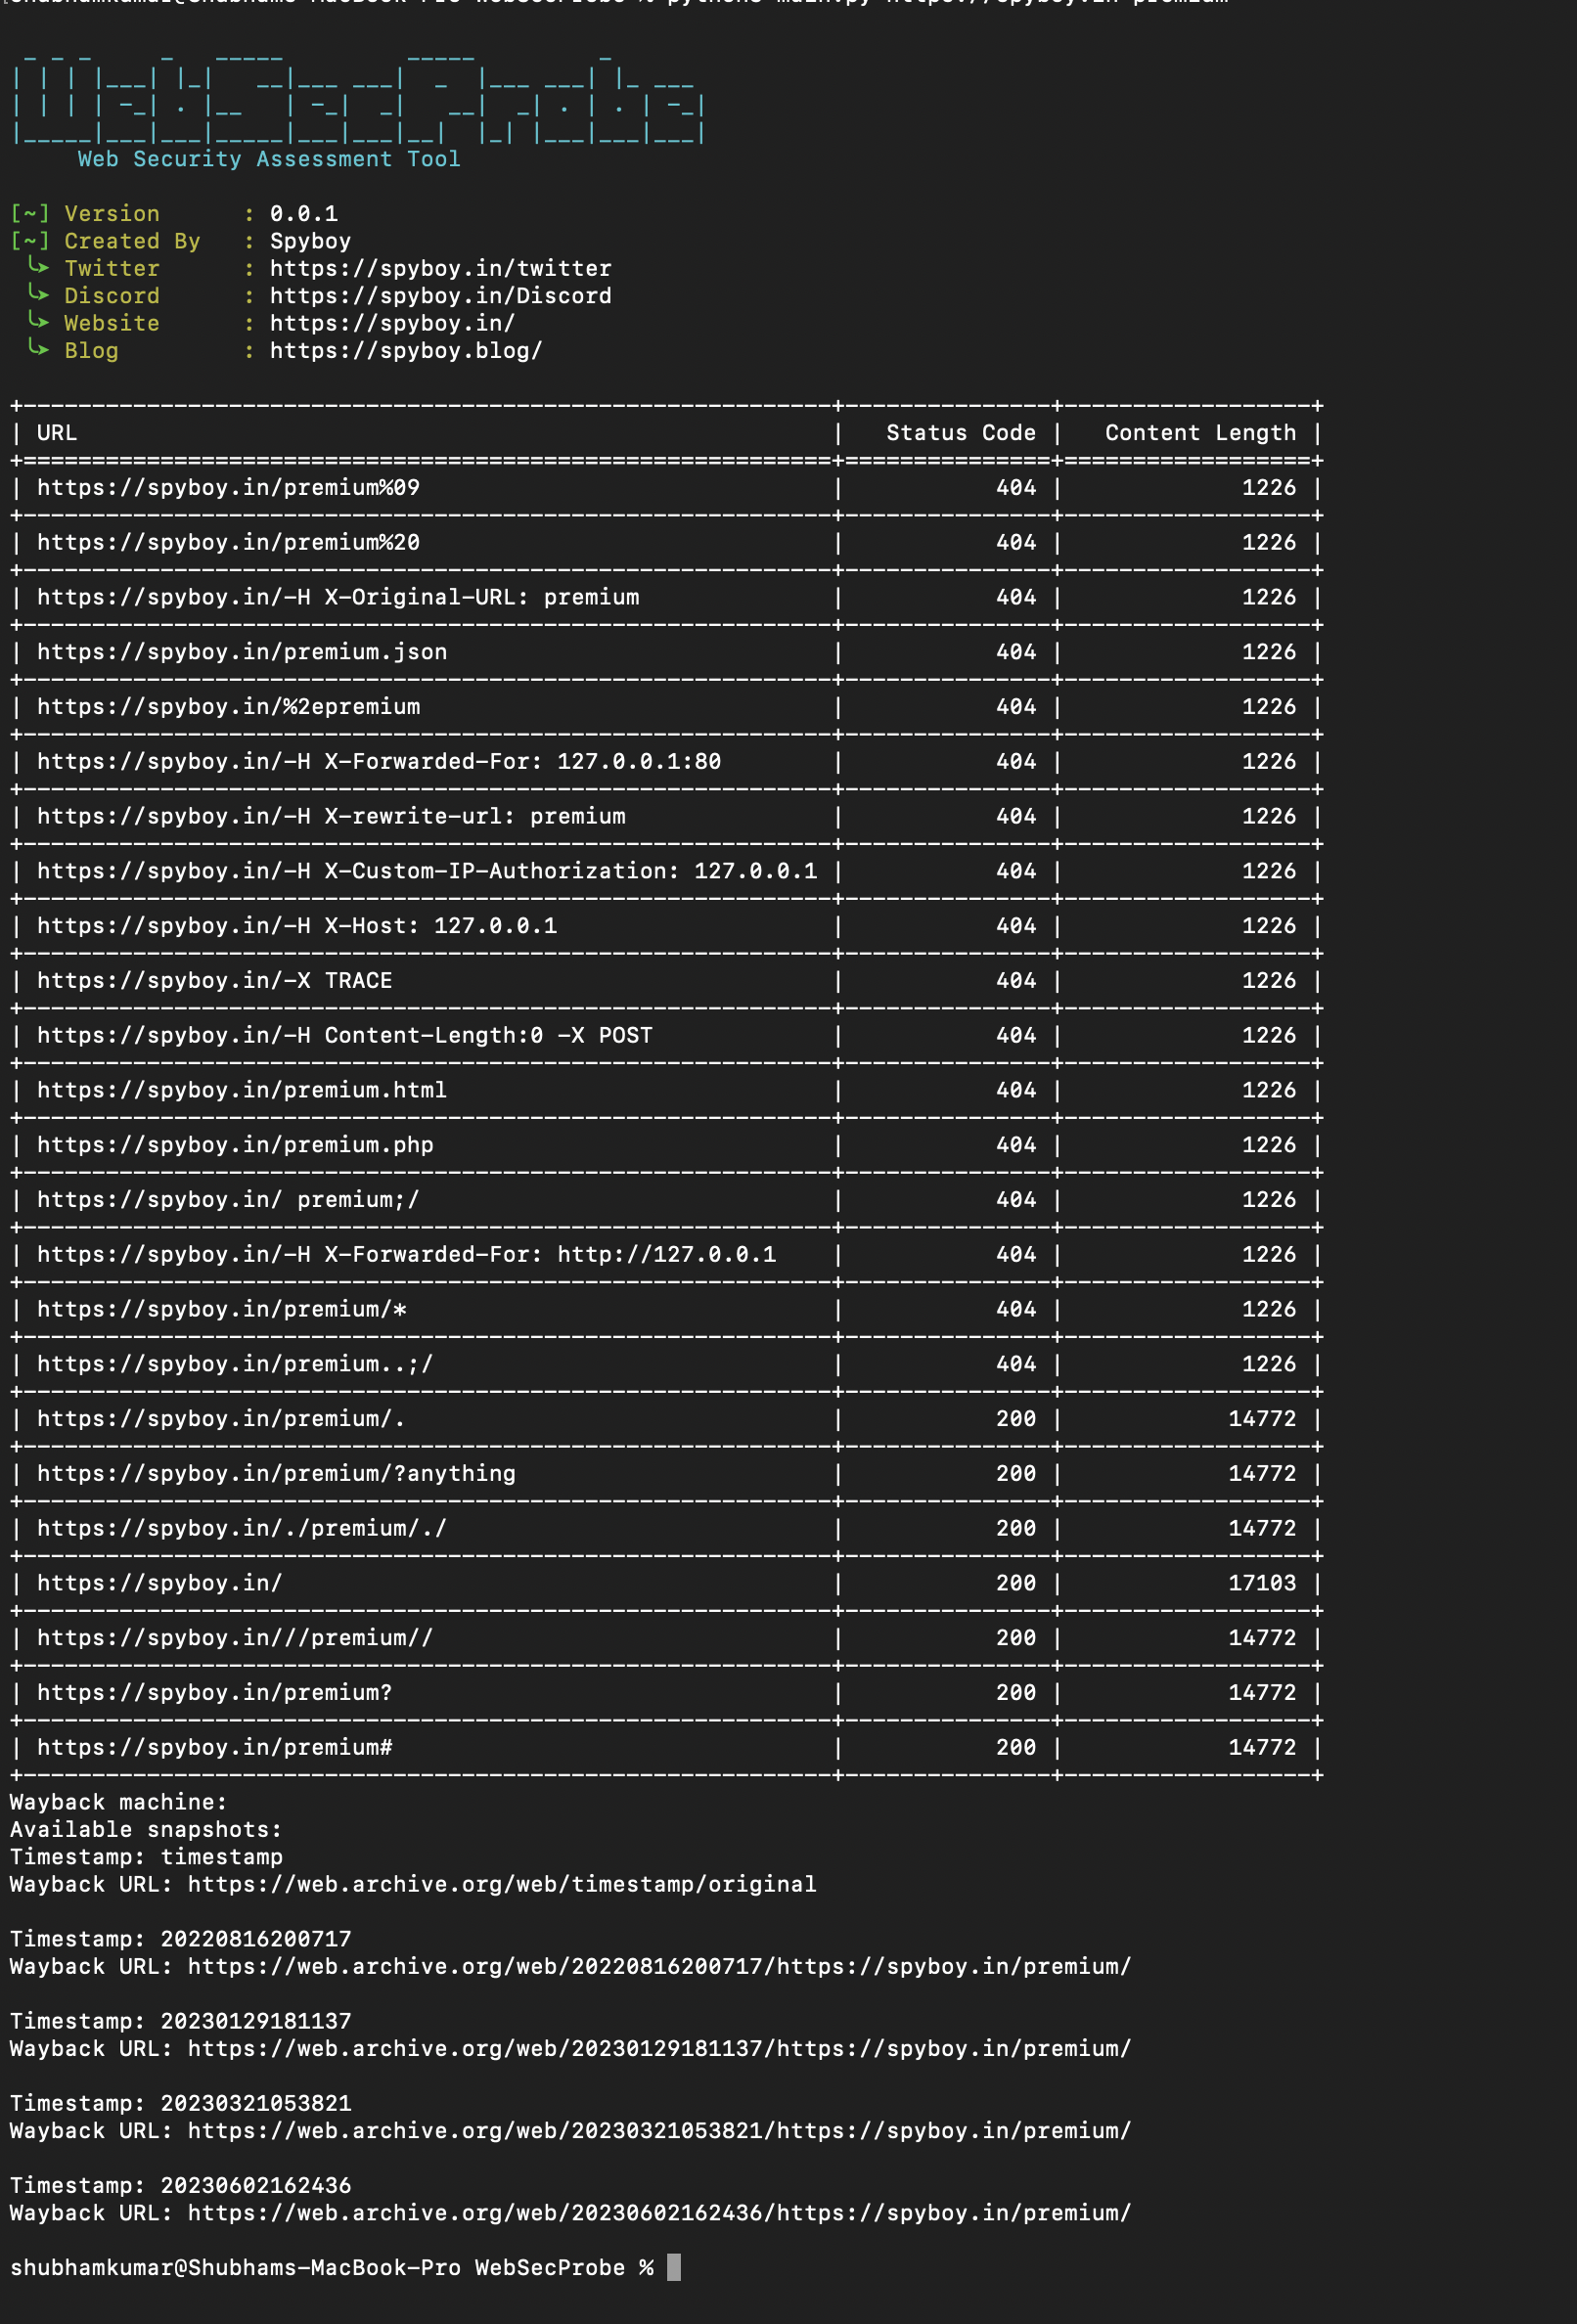 spyboy-productions/websecprobe
Sicherheitstestwerkzeug zur Analyse von HTTP-403-Antworten und Identifizierung von Zugriffskontrollfehlkonfigurationen in Webanwendungen.
 silentsignal/burp-text4shell
Text4Shell-Scanner für Burp Suite
 dwisiswant0/proxylogscan
Ein schnelles Tool zum Massenscan nach einer Sicherheitslücke auf Microsoft Exchange Server, die es einem Angreifer ermöglicht, die Authentifizierung…
 fourcorelabs/loldriverscan
Scanne anfällige Treiber unter Windows mit loldrivers.io








