
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/screetsec/dracos
Penetrationstest-FrameworksPrivilege EscalationSchwachstellenscannerPasswortangriffeExploitationReverse EngineeringWebanwendungs-ExploitationForensikInformationsbeschaffungPenetrationstestsLernen & Bildung
582752vor 9 JahrenVon Kitploit geprüft
GitHubscreetsec/dracos

DracOS

Dracos Linux ( www.dracos-linux.org ) ist das Linux-Betriebssystem von indonesischen

Repository anzeigenWebseite
Teilen

Was ist Dracos Linux?

Dracos Linux (www.dracos-linux.org) ist das Linux-Betriebssystem aus Indonesien, Open Source, basierend auf Linux From Scratch unter dem Schutz der GNU General Public License v3.0. Dieses Betriebssystem ist eine Variante von Linux-Distributionen, die zur Durchführung von Sicherheitstests (Penetrationstests) verwendet wird. Dracos Linux für ARM verfügt über Hunderte von Pentest-, Forensik- und Reverse-Engineering-Tools. Es verwendet keine GUI-basierten Tools, sondern nur Software, die die CLI (Kommandozeile) zur Ausführung ihrer Operationen nutzt. Derzeit ist Dracos bereits bei Version 2.0 mit dem Codenamen „Leak".
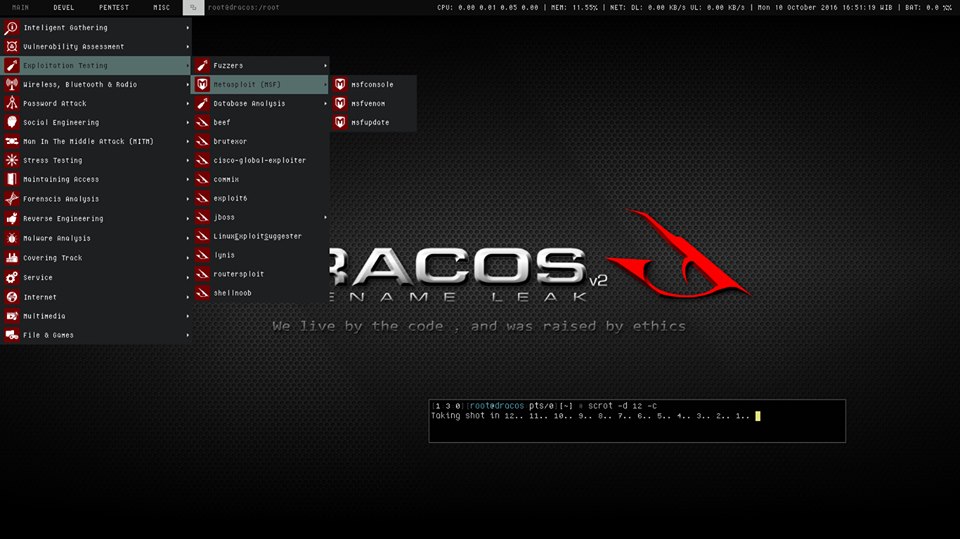
Screenshot

Teaser

Link: https://www.youtube.com/watch?v=Pk9VzPGZdas

Entwicklungsziele

Bildung

Dracos Linux ist für Bildungszwecke gedacht, insbesondere um das Betriebssystem Linux kennenzulernen, und wir respektieren ethisches Hacking.

Aus Quellcode erstellt

wurde immer aus Quellcode statt aus einem Installer erstellt; dies wird die Nutzer in Indonesien anregen, kreativ zu bleiben und den Geist von Open Source zu fördern.

Repository

Obwohl es überwiegend auf Quellcode basiert, beabsichtigt Dracos Linux dennoch, ein Repository aufzubauen, um Prozesse wie Venomizer zu entwickeln.

Strenge Kontrolle

Wir müssen erkennen, dass dieses Betriebssystem sehr schwierig ist, da Dracos aus Quellcode erstellt wird, was uns zwingt, bei der Installation eines Pakets oder einer Software zu kompilieren, was natürlich die Möglichkeit von Systemfehlern und anderen Systemsicherheitslücken mit sich bringt.

Immer über Terminal

Keines der im Betriebssystem installierten Tools verwendet eine GUI. Die CLI wird immer in Verbindung mit Openbox verwendet, um den Benutzern die Arbeit mit mehreren Terminals bei der Durchführung von Penetrationstests zu erleichtern.


Penetrationstool-Liste

  • Link: http://dev.dracos-linux.org/projects/dracoslinux/wiki/Penetration_Testing
  • Informationssammlung
  • Schwachstellenbewertung
  • Webangriff
  • Exploitation-Tests
  • Privilegieneskalation
  • Passwortangriff
  • Social Engineering
  • Man-in-the-Middle-Angriff
  • Stresstests
  • Drahtlosangriff
  • Zugriff aufrechterhalten
  • Forensische Werkzeuge
  • Reverse Engineering
  • Malware-Analyse
  • Spuren verwischen

Link

  • Link: http://dev.dracos-linux.org/projects/dracoslinux/wiki/DOWNLOAD_DRACOS
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    259
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






