
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen

 hahwul/smugglex
Rust-basierter HTTP-Request-Smuggling-Scanner.
 rub-softsec/onelogon
Code und Daten zu unserem Paper „Onelogon: Taking over Active Directory Accounts via Netlogon“ (WOOT’26).
 moopinger/smugglefuzz
Ein schneller HTTP-Downgrade-Schmuggel-Scanner, geschrieben in Go.
 akabe1/oauthscan
Burp Suite-Erweiterung zur Überprüfung der OAUTHv2- und OpenID-Sicherheit
 maldevel/intelspy
Führt automatisierte Netzwerk-Erkundungsscans durch.
 fazmin/cve-intel
Local CVE triage engine aggregating 25 sources (NVD, EPSS, CISA KEV, OSV, Shodan) into 0-100 risk scores, with CLI, REST API, MCP server and…
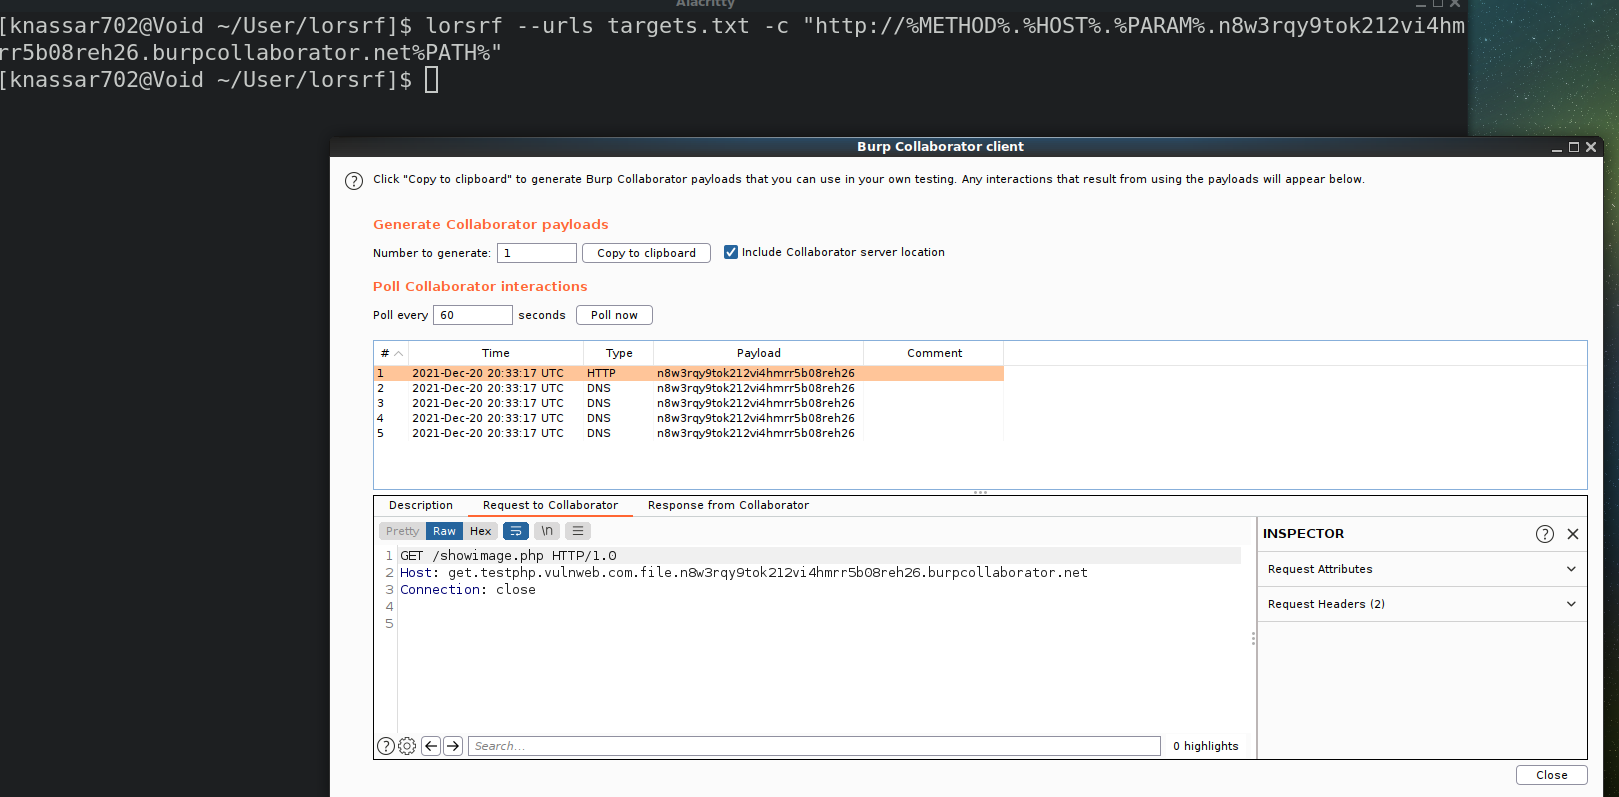 mindpatch/lorsrf
Schnelles CLI-Tool, um die Parameter zu finden, die verwendet werden können, um SSRF oder Out-of-Band-Ressourcenladung zu finden…
 androguide/dsploit
dSploit – Das umfassendste und fortschrittlichste IT-Sicherheits-Toolkit für Android.
 luke-goddard/enumy
Linux-Post-Exploitation-Enumeration zur Rechteausweitung
 sma11new/poclist
Sammlung von POC und EXP für Schwachstellen, kontinuierlich aktualisiert. Apache Druid – Lesen beliebiger Dateien (CVE-2021-36749), Confluence RCE…
 ivan-sincek/forbidden
Umgehen von 4xx-HTTP-Antwortstatuscodes und mehr. Das Tool basiert auf Python Requests, PycURL und HTTP Client.
 9rnt/poro
Scannen Sie öffentlich zugängliche Assets in Ihrer AWS-Cloud-Umgebung
 commonexploits/port-scan-automation
NMAP-Scans automatisieren und automatisch benutzerdefinierte Nessus-Richtlinien erstellen
 assetnote/node2shell-scanner
Hochpräziser Erkennungsmechanismus für node2shell (CVE-2026-111497)
 esmog/nodexp
NodeXP - Ein Tool zur serverseitigen JavaScript-Injection, das Node.js-Schwachstellen erkennen und ausnutzen kann.
 offxec/thedoc
Automatisiert die Ausnutzung von SQL-Injection mit SQLMAP, scannt nach Sicherheitslücken, extrahiert Datenbank-Anmeldedaten, findet Admin-Loginseiten…
 gr1mmie/autoenum
Automatisches Dienst-Enumeration-Skript
 ngalongc/openapi_security_scanner
Automatisierter Autorisierungs-Sicherheitsscanner für OpenAPI-basierte APIs. Testet GET-Endpunkte mit mehreren Anmeldedatensätzen, um…








