
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen

 jakehildreth/locksmith2
Ein AD CS-Toolkit für AD-Administratoren, Defensive-Security-Fachleute und verdorbene Red Teamer
 grayddq/eburst
Dieses Skript bietet hauptsächlich Funktionen zum Account-Bruteforcing gegen Exchange-Mailserver und integriert die gängigen Bruteforcing-Methoden…
 xen0vas/vscan
Schwachstellenscanner-Tool unter Verwendung von nmap und nse scripts
 root-tanishq/userefuzz
User-Agent , X-Forwarded-For und Referer SQLI Fuzzer
 nccgroup/port-scan-automation
Automatisiere NMAP-Scans und generiere automatisch benutzerdefinierte Nessus-Richtlinien
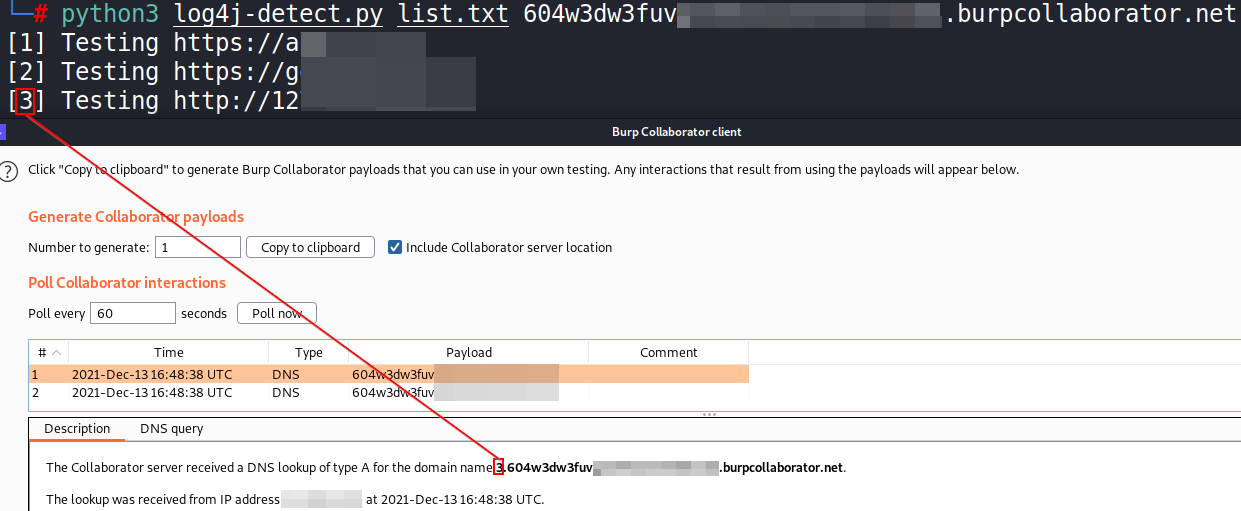 takito1812/log4j-detect
Einfaches Python-3-Skript zur Erkennung der Sicherheitslücke der Java-Bibliothek Log4j (CVE-2021-44228) für eine Liste von URLs mit Multithreading
 tenable/kaimonkey
Absichtlich verwundbare Terraform-Infrastruktur zum Erlernen von Cloud-Sicherheitsfehlkonfigurationen und zur Validierung der IaC-Scanner-Erkennung…
 snovvcrash/divideandscan
Teile die Ergebnisse eines vollständigen Portscans auf und verwende sie für gezielte Nmap-Durchläufe
 hhhrrrttt222111/dorkify
Automatisiertes Google-Dorking-Tool für OSINT-Aufklärung, Schwachstellenerkennung und Informationssammlung mittels erweiterter Suchoperatoren und…
 palindromelabs/stews
Ein Sicherheitstool zur Enumeration von WebSockets
 enemy-submarine/pidrila
Python Interaktiver, auf das Deepweb ausgerichteter, schneller intelligenter Link-Analyzer
 miladdiaz/mikrotikexploit
Scannen und Exportieren von RouterOS-Passwörtern
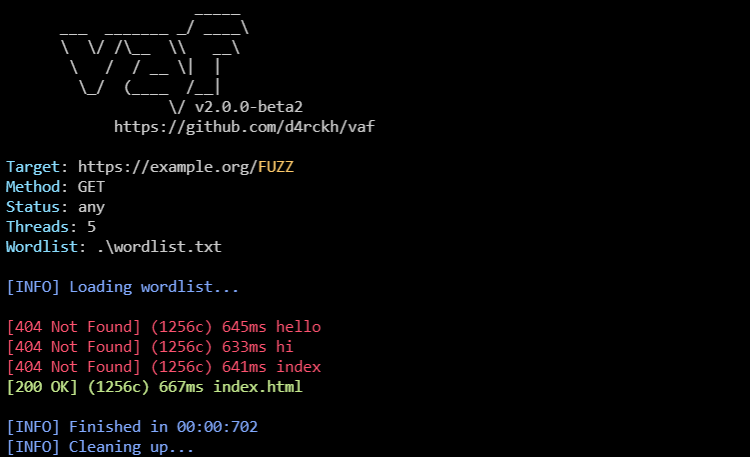 andreiverse/vaf
Mehrfädiger Web-Fuzzer für URL-Pfad-, HTTP-Header- und POST-Daten-Brute-Force-Angriffe mit Proxy-Unterstützung, Statuscode-Filterung und reflexiver…
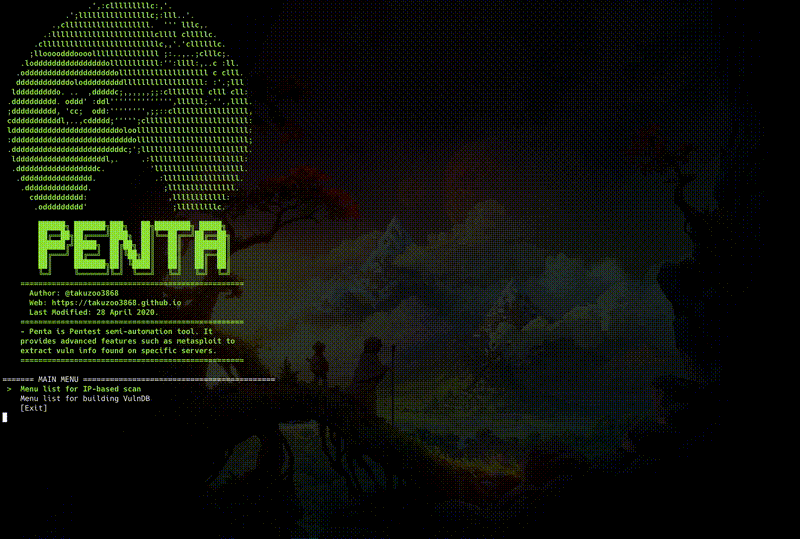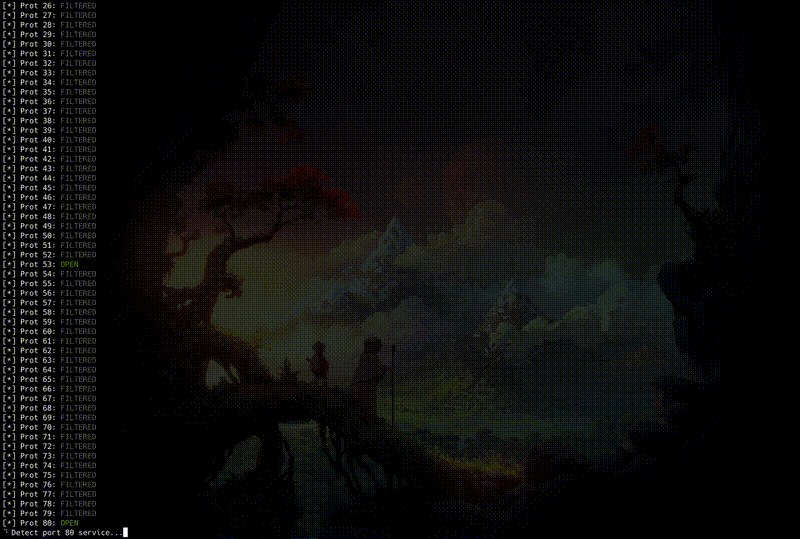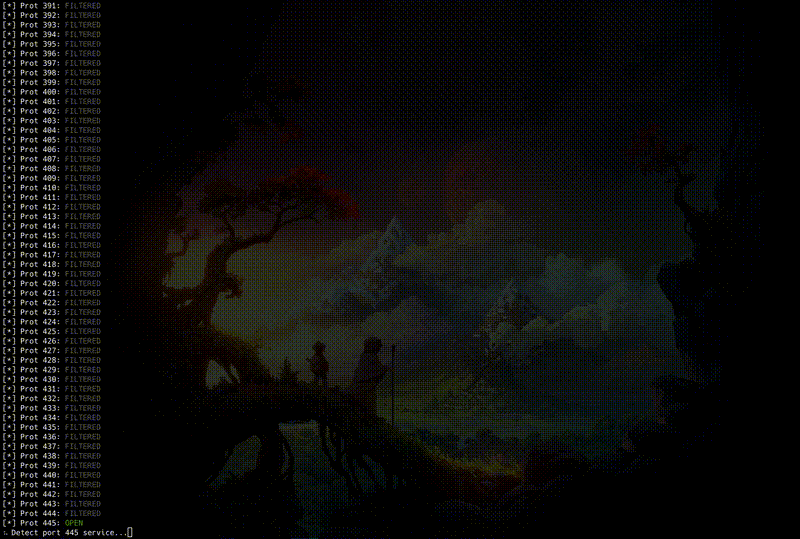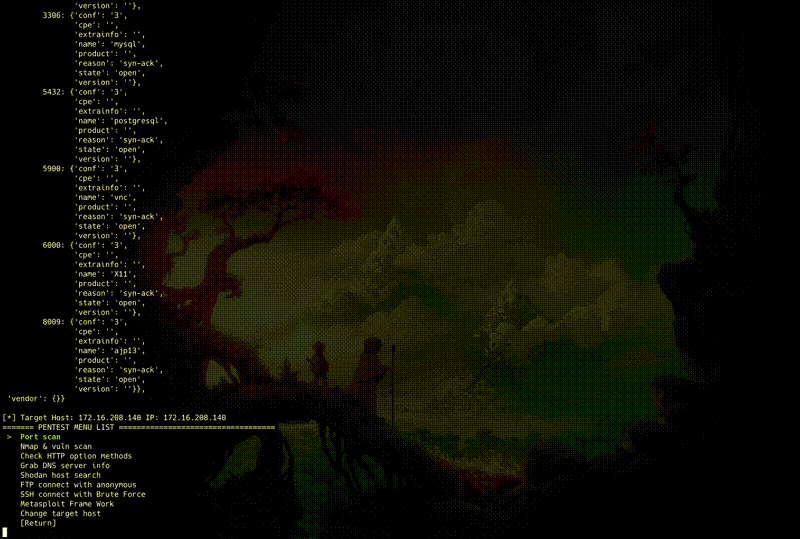 takuzoo3868/penta
Open Source All-in-One CLI-Tool zur Semi-Automatisierung von Pentests.
 jerrychan807/wspih
Website-Jäger für sensible persönliche Informationen 网站个人敏感信息文件扫描器
 portswigger/burp-extensions-montoya-api-examples
Beispielhafte Burp-Suite-Erweiterungen zur Demonstration der Montoya-API, die HTTP- und Proxy-Handler, benutzerdefinierte Scan-Prüfungen,…
 tombstoneghost/tiwap
Absichtlich verwundbare Flask-Webanwendung mit 22 Sicherheitslücken auf 3 Schwierigkeitsstufen für praktische Penetrationstests und…
 aron-tn/mega-bot
[NEU] : Mega Bot ☣ Scanner & Auto-Exploiter








