
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
log4j-detect — Einfaches Python-3-Skript zur Erkennung der Sicherheitslücke der Java-Bibliothek Log4j (CVE-2021-44228) für eine Liste von URLs mit Multithreading | Kitploit
Tools/GitHubGitHub/takito1812/log4j-detect
SchwachstellenscannerExploitationWebsicherheit
GitHubtakito1812/log4j-detect

log4j-detect

Einfaches Python-3-Skript zur Erkennung der Sicherheitslücke der Java-Bibliothek Log4j (CVE-2021-44228) für eine Liste von URLs mit Multithreading

Repository anzeigen
1955545vor 4 JahrenVon Kitploit geprüft
Teilen


log4j-detect

Einfaches Python 3 Skript zur Erkennung der „Log4j“ Java-Bibliothekssicherheitslücke (CVE-2021-44228) für eine Liste von URLs mit Multithreading


Das in Python 3 entwickelte Skript „log4j-detect.py“ dient dazu, zu erkennen, ob eine Liste von URLs anfällig für CVE-2021-44228 ist.

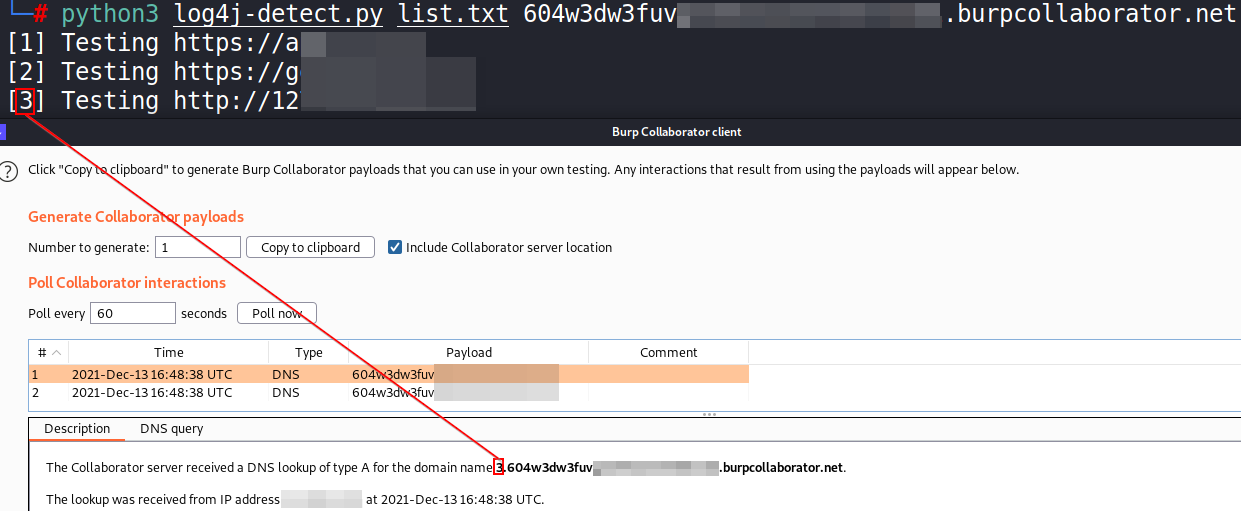
Dazu sendet es eine GET-Anfrage mit Threads (höhere Leistung) an jede der URLs in der angegebenen Liste. Die GET-Anfrage enthält ein Payload, das bei Erfolg eine DNS-Anfrage an Burp Collaborator / interactsh zurückgibt. Dieses Payload wird in einem Testparameter und in den Headern „User-Agent“ / „Referer“ / „X-Forwarded-For“ / „Authentication“ gesendet. Schließlich, wenn ein Host anfällig ist, erscheint eine Identifikationsnummer im Subdomain-Präfix des Burp Collaborator / interactsh Payloads und in der Ausgabe des Skripts, sodass bekannt ist, welcher Host per DNS geantwortet hat.

Es ist zu beachten, dass dieses Skript nur die DNS-Erkennung der Sicherheitslücke abdeckt und keine Remote-Befehlsausführung testet.

Herunterladen von log4j-detect.py

wget https://github.com/takito1812/log4j-detect/raw/main/log4j-detect.py

Ausführen von log4j-detect.py

python3 log4j-detect.py <urlFile> <collaboratorPayload>
Bild

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






