Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
vscan — Schwachstellenscanner-Tool unter Verwendung von nmap und nse scripts | Kitploit

Tools/GitHubGitHub/xen0vas/vscan
SchwachstellenscannerSchwachstellenanalyseNetzwerksicherheitPenetrationstests
GitHubxen0vas/vscan

vscan

Schwachstellenscanner-Tool unter Verwendung von nmap und nse scripts

Repository anzeigen
2085237vor 2 JahrenVon Kitploit geprüft
Teilen

vscan

Das Vulnerability-Scanner-Tool verwendet nmap und NSE-Skripte, um Schwachstellen zu finden.

Dieses Tool bietet einen Mehrwert für das Schwachstellen-Scannen mit nmap. Es nutzt NSE-Skripte, die Flexibilität bei der Erkennung und Ausnutzung von Schwachstellen bieten. Nachfolgend sind einige der Funktionen aufgeführt, die NSE-Skripte bereitstellen:

  • Netzwerkerkennung
  • Erweiterte Versionserkennung
  • Schwachstellenerkennung
  • Backdoor-Erkennung
  • Ausnutzung von Schwachstellen

Dieses Tool verwendet den Pfad /usr/share/nmap/scripts/, wo sich die NSE-Skripte in Kali Linux befinden.

Das Tool führt Folgendes durch:

  • Überprüfung der Kommunikation mit den Zielhosts durch Prüfen von ICMP-Anfragen
  • Nimmt als Eingabe einen Protokollnamen wie http und führt alle NSE-Skripte aus, die sich auf dieses Protokoll beziehen
  • Wenn eine Schwachstelle ausgelöst wird, speichert es die Ausgabe in einer Logdatei
  • Es kann alle oben genannten Aktionen für einen IP-Adressbereich durchführen

Wenn das Tool eine Schwachstelle in einem bestimmten Protokoll (z. B. http) findet, speichert es die Ausgabe in einer Logdatei, die unter folgendem Pfad erstellt und gespeichert wird: /home/vulnerabilities_enumeration/http_vulnerabilities/http_vulnerabilities/http_vulnerabilities.txt In diesem Beispiel wurden die Ordner mit dem Protokollpräfix erstellt, das im vorliegenden Fall das http-Protokoll ist.

Verwendung:

[Verwendung:] ./vscan.sh <ip_range> <protocol> <port> <Pn (optional)>

[Verwendung:] ./vscan.sh <ips_file> <protocol> <port> <Pn (optional)>

[Verwendung:] ./vscan.sh <ip> <protocol> <port> <Pn (optional)>

Ausführung:

./vscan.sh 192.168.162.90 http 80

./vscan.sh 192.168.162.10-90 http 80

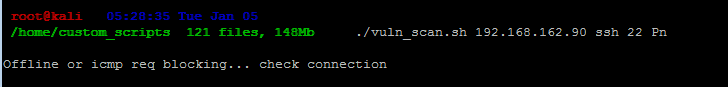
./vscan.sh 192.168.162.90 ssh 22 Pn

./vscan.sh IPs.txt smb 445
Referenzen:

  • https://nmap.org/book/nse.html
  • https://nmap.org/nsedoc/

Screenshots:

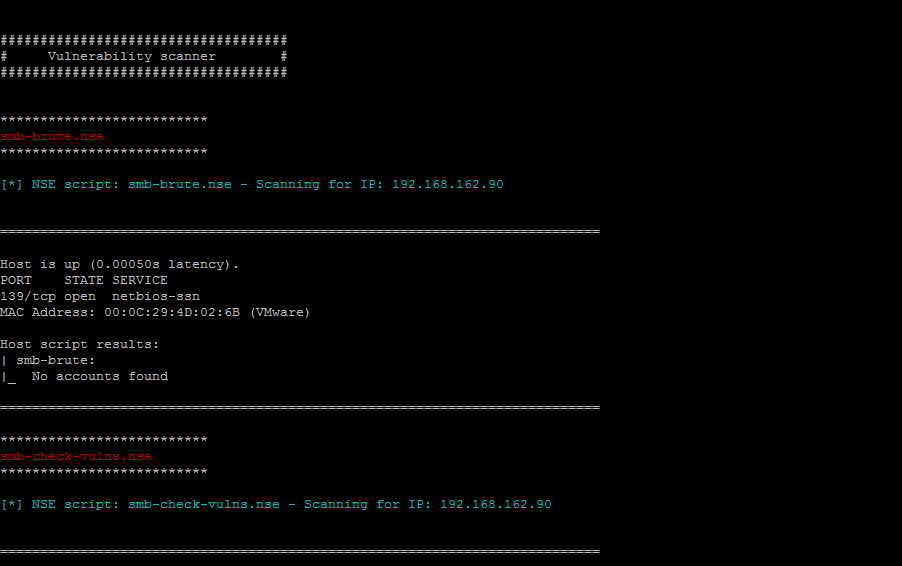
Beispiel: SMB-Scan

vuln_scan

Beispiel: Erkennung von Slowloris-Schwachstellen

slowloris

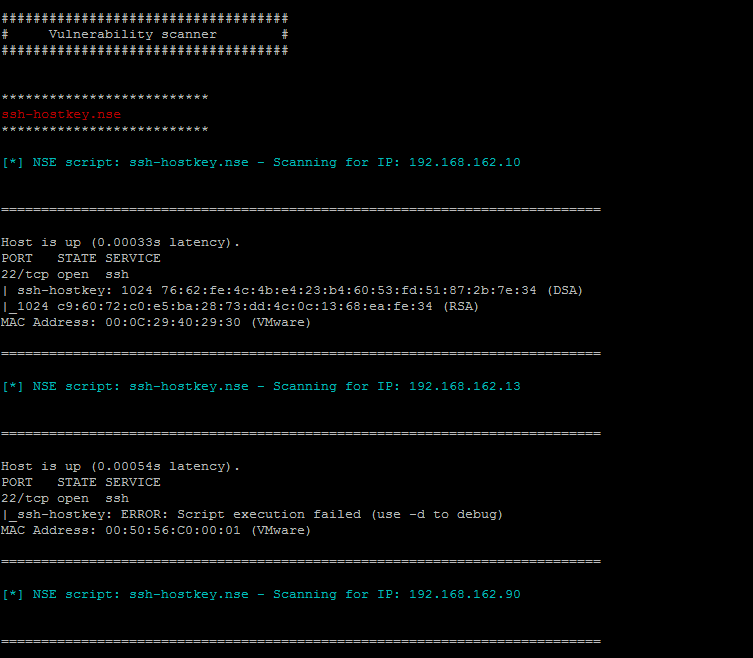
Beispiel: Mehrere IPs scannen auf SSH-Schlüssel mit schwachen Schlüsseln

range

Beispiel: Wenn das System ausfällt oder keine ICMP-Anfragen erfolgen

block

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →