
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen
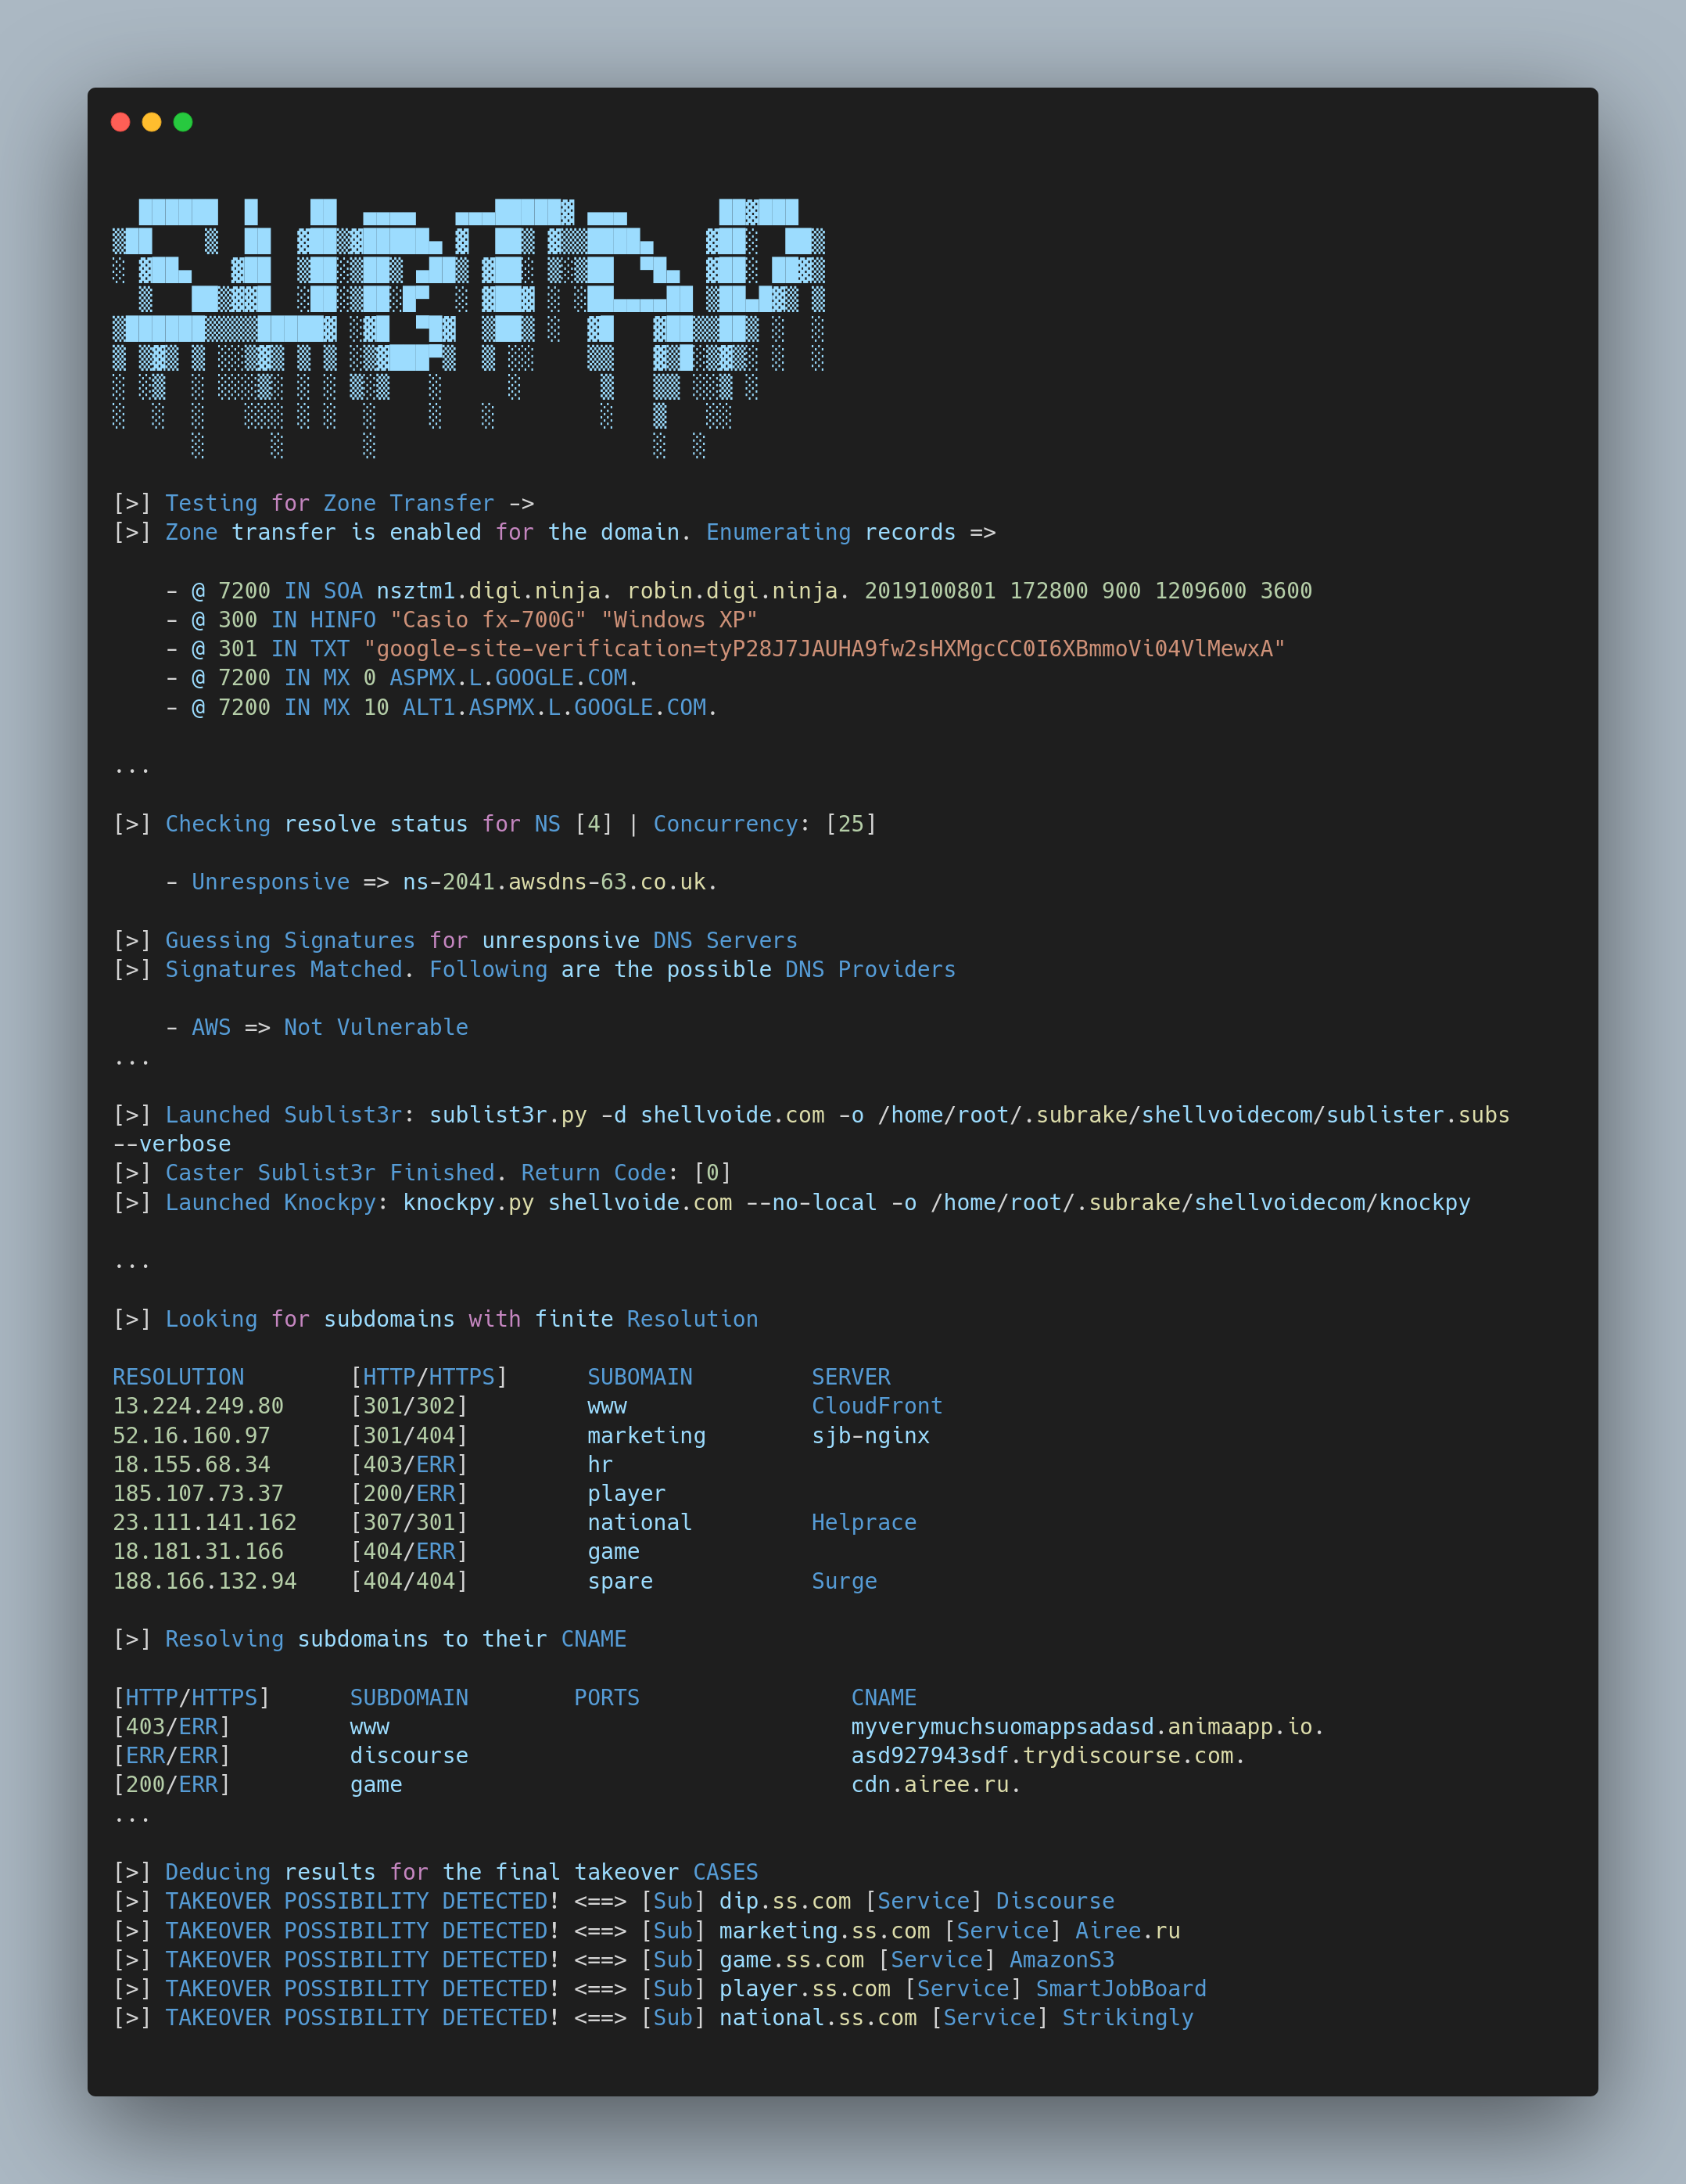
 hash3lizer/subrake
🚀 Ein automatisierter DNS-Scanner und ein Tool 🖱️ (Zone Transfer, DNS Zone Takeover, Subdomain Takeover).
 cckuailong/pocsploit
ein leichtgewichtiges, flexibles und neuartiges Open-Source-PoC-Überprüfungsframework
 postmodern/ruby-nmap
Ein Ruby-Interface zu nmap, dem Erkundungswerkzeug und Sicherheits-/Port-Scanner. Ermöglicht das Automatisieren von nmap und das Parsen von…
 atomdrift-project/scan
0-Day-Malware-Erkennung für Binärdateien, Quellcode und Skripte (die nicht schlecht ist)
 rapiddns/afuzz
Automatisiertes Web-Pfad-Fuzzing-Tool, das versteckte Verzeichnisse, Dateien und Endpunkte mithilfe intelligenter Spracherkennung,…
 strozfriedberg/ssh-weak-dh
Auditiert SSH-Server auf schwache Diffie-Hellman-Schlüsselaustauschgruppen, indem mehrere Client-Konfigurationen getestet werden, und identifiziert…
 rxerium/rxerium-templates
Nuclei-Skripte von @rxerium für Zero Days / aktiv ausgenutzte Schwachstellen.
 teler-sh/teler-waf
teler-waf ist eine Go HTTP-Middleware, die lokale Webdienste vor OWASP-Top-10-Bedrohungen, bekannten Schwachstellen, böswilligen Akteuren, Botnetzen,…
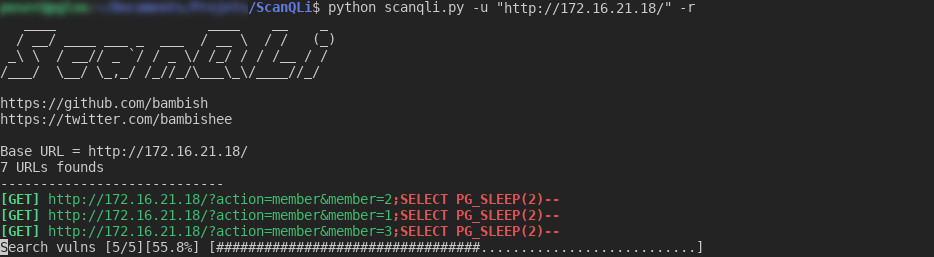 bambish/scanqli
SQLi-Scanner zur Erkennung von SQL-Schwachstellen
 monad-developers/ultrafuzz
End-to-End-Agent-basiertes Smart-Contract-Fuzzing und Bedrohungssuche
 brum3ns/firefly
Hochleistungs-Blackbox-Fuzzer für Webanwendungen mit integrierter Payload-Engine, Anfragenüberprüfung, Manipulation, Kodierung und erweiterter…
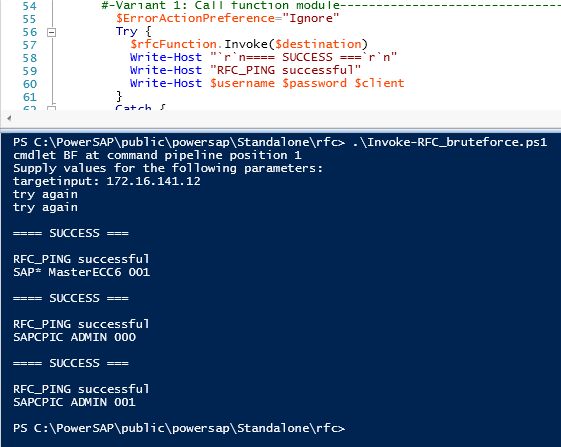 airbus-seclab/powersap
PowerShell SAP-Bewertungstool
 brinhosa/apidetector
Mehrfädiger Scanner zur Erkennung exponierter Swagger/OpenAPI-Endpunkte über Webdomänen und Subdomänen hinweg, mit automatischer XSS-Erkennung,…
 sensepost/heartbleed-poc
Test für SSL-Heartbeat-Schwachstelle (CVE-2014-0160)
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 karmakstylez/cve-2024-6387
Schwachstelle für nicht authentifizierte Remote-Codeausführung im OpenSSH-Server (CVE-2024-6387)
 botherder/kraken
Plattformübergreifender Yara-Scanner, geschrieben in Go
 preempt/ntlm-scanner
Ein einfaches python-Tool basierend auf Impacket, das Server auf verschiedene bekannte NTLM-Sicherheitslücken testet.








