
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen
 cyberark/blobhunter
Finden Sie exponierte Daten in Azure mit diesem öffentlichen Blob-Scanner
 corgea/sighthound
Tree-sitter basierter statischer Schwachstellenscanner mit Mustererkennung und Taint-Flow-Analyse für mehrsprachigen Quellcode. Gibt Ergebnisse als…
 zierax/grafana-final-scanner
Grafana-Scanner mit allen öffentlichen CVEs, die ich in einem Skript zusammengefasst habe, um das Testen von Grafana zu erleichtern.
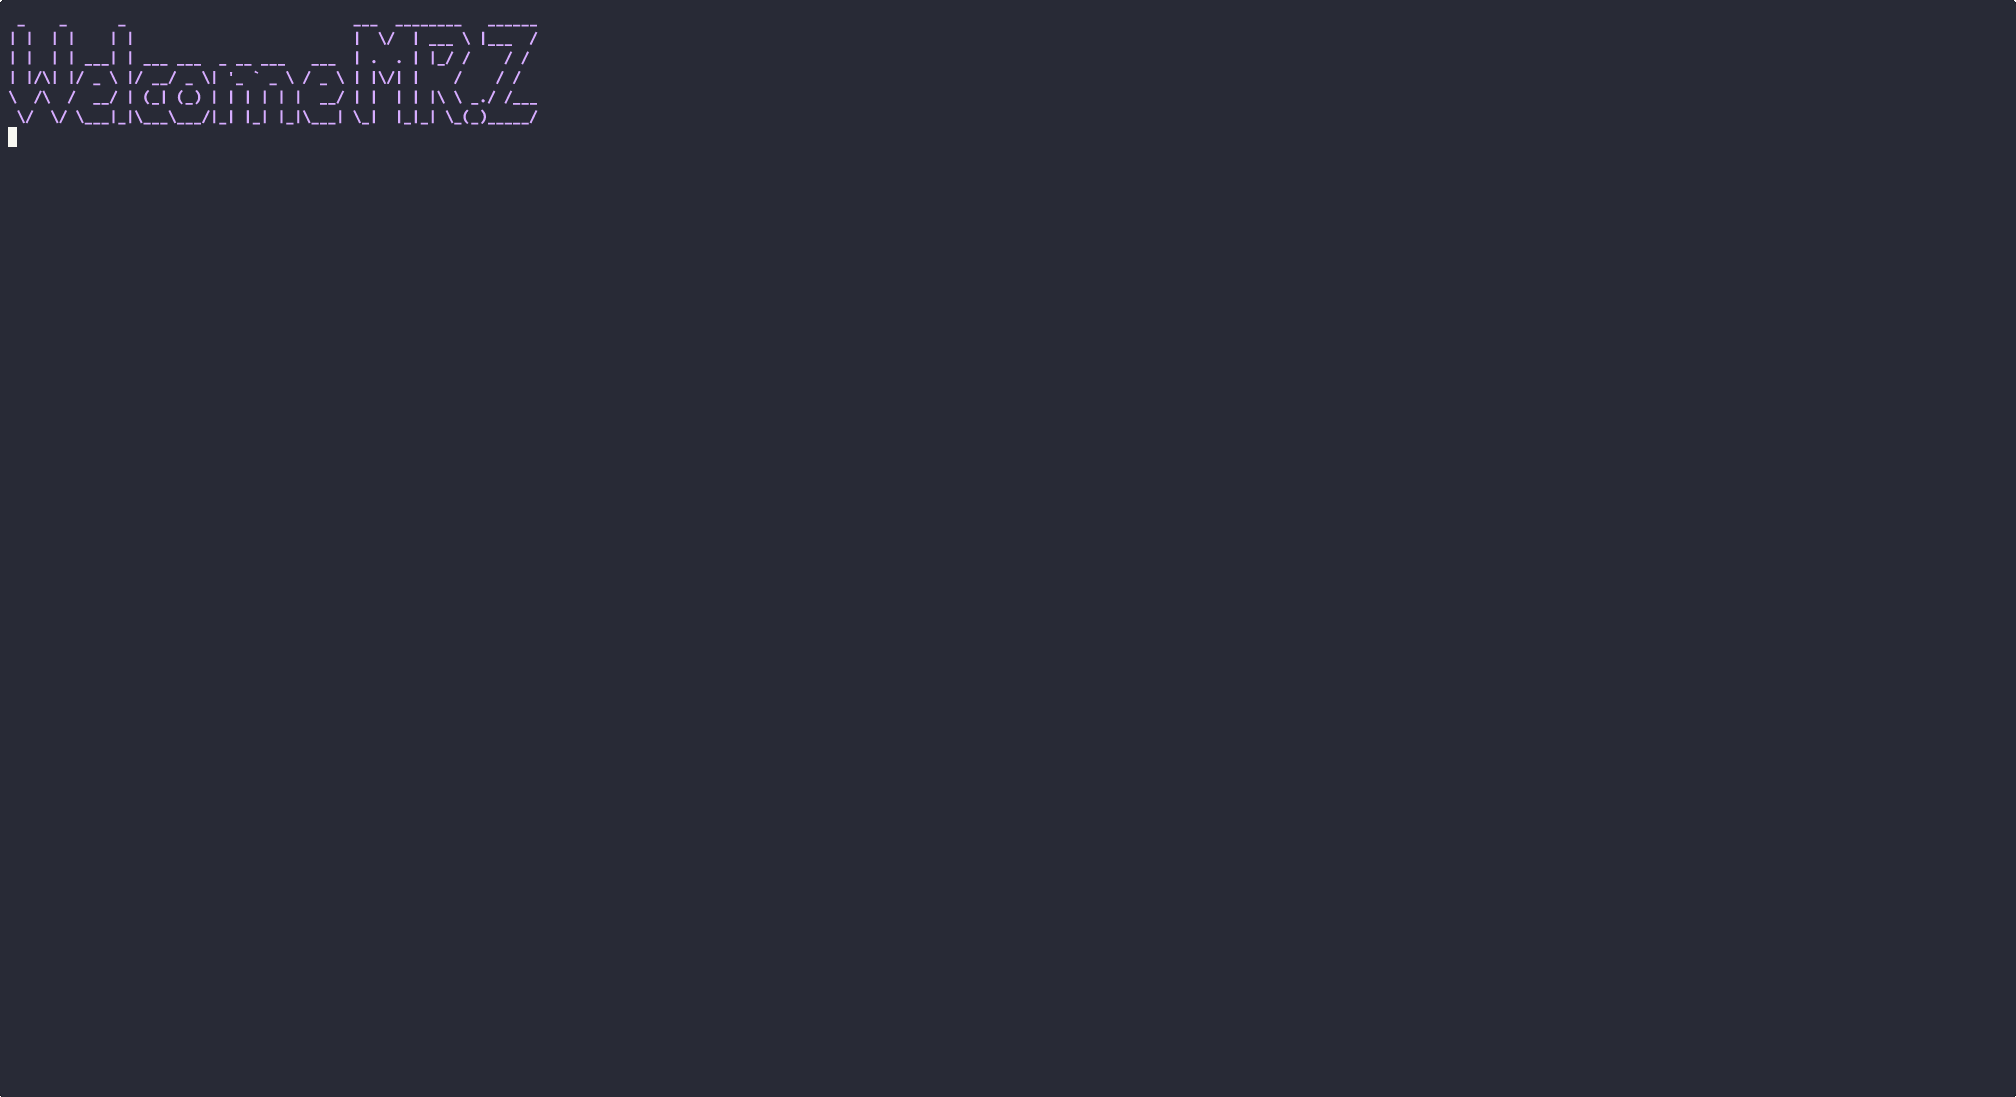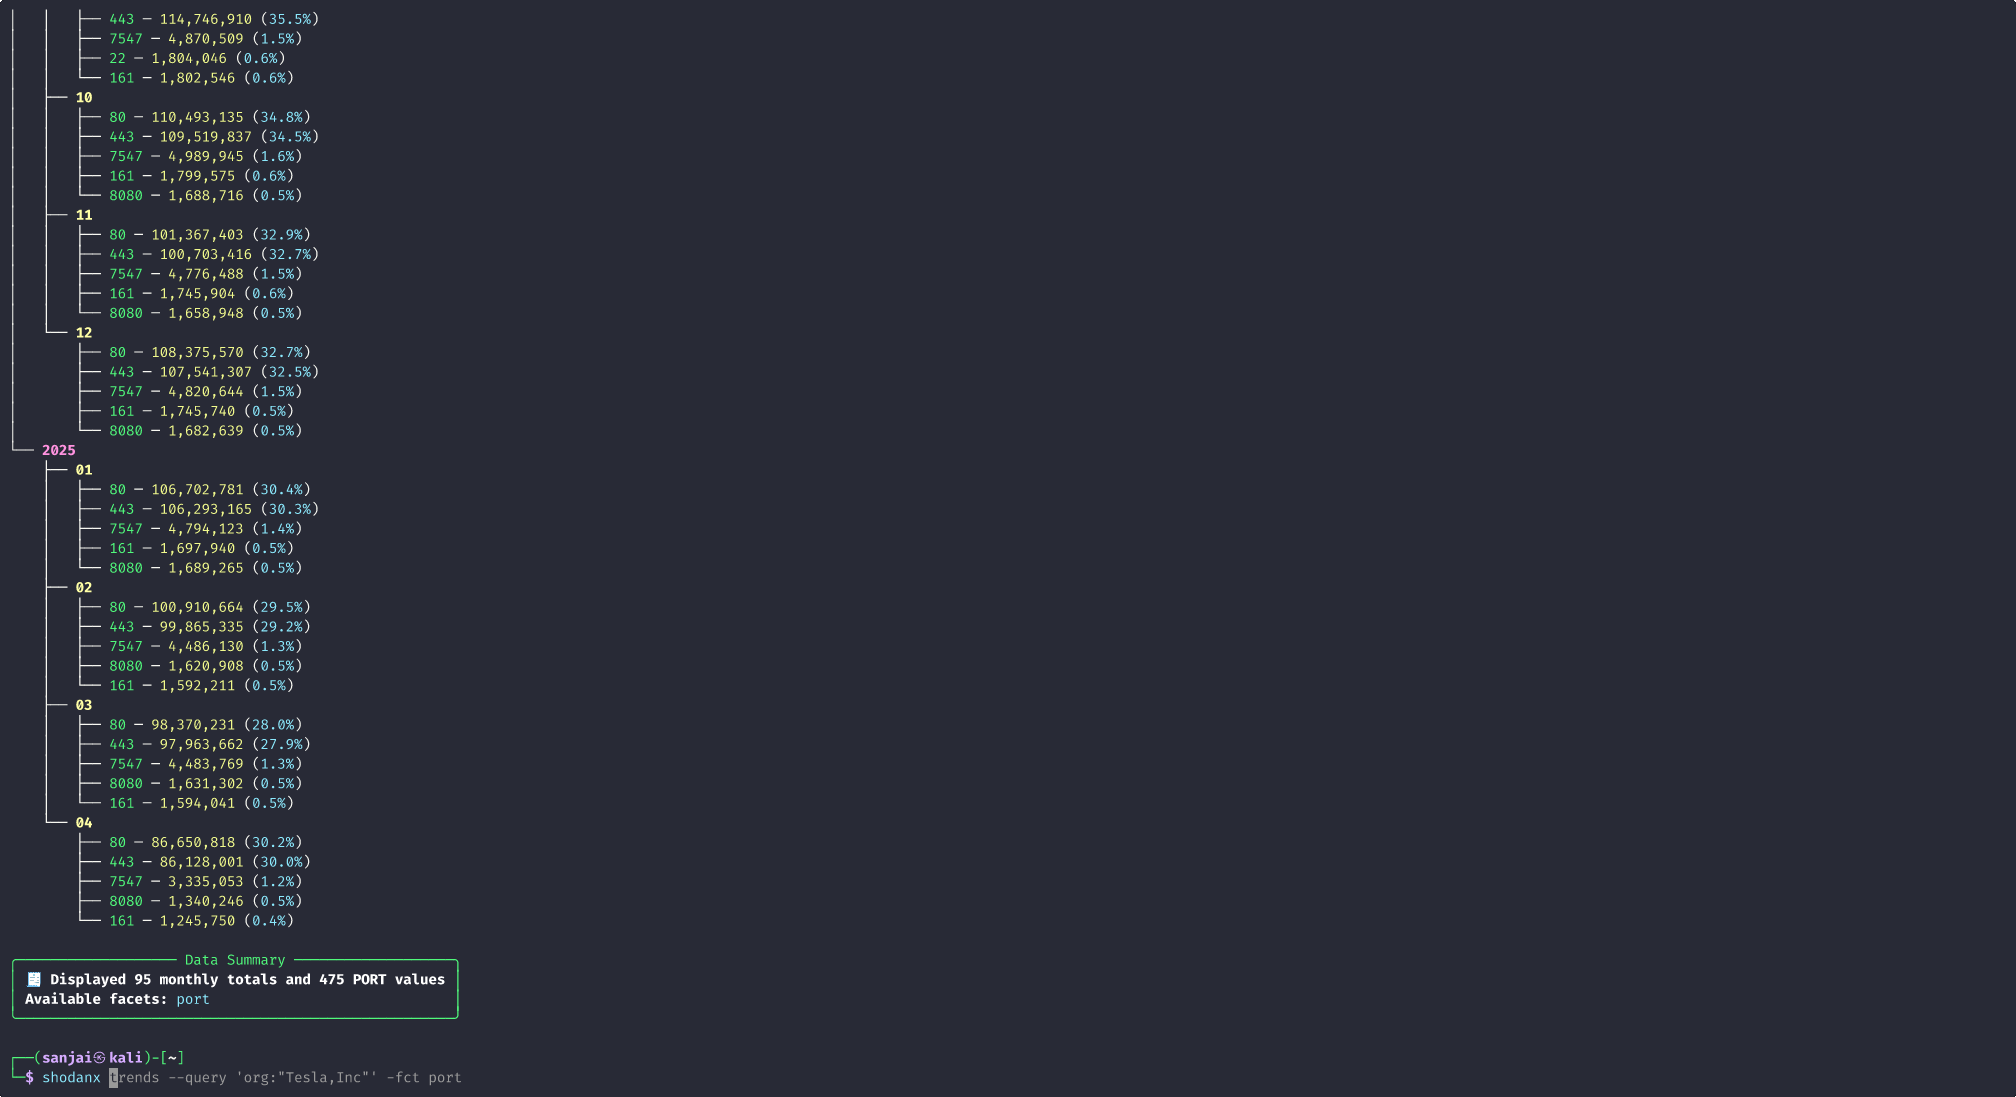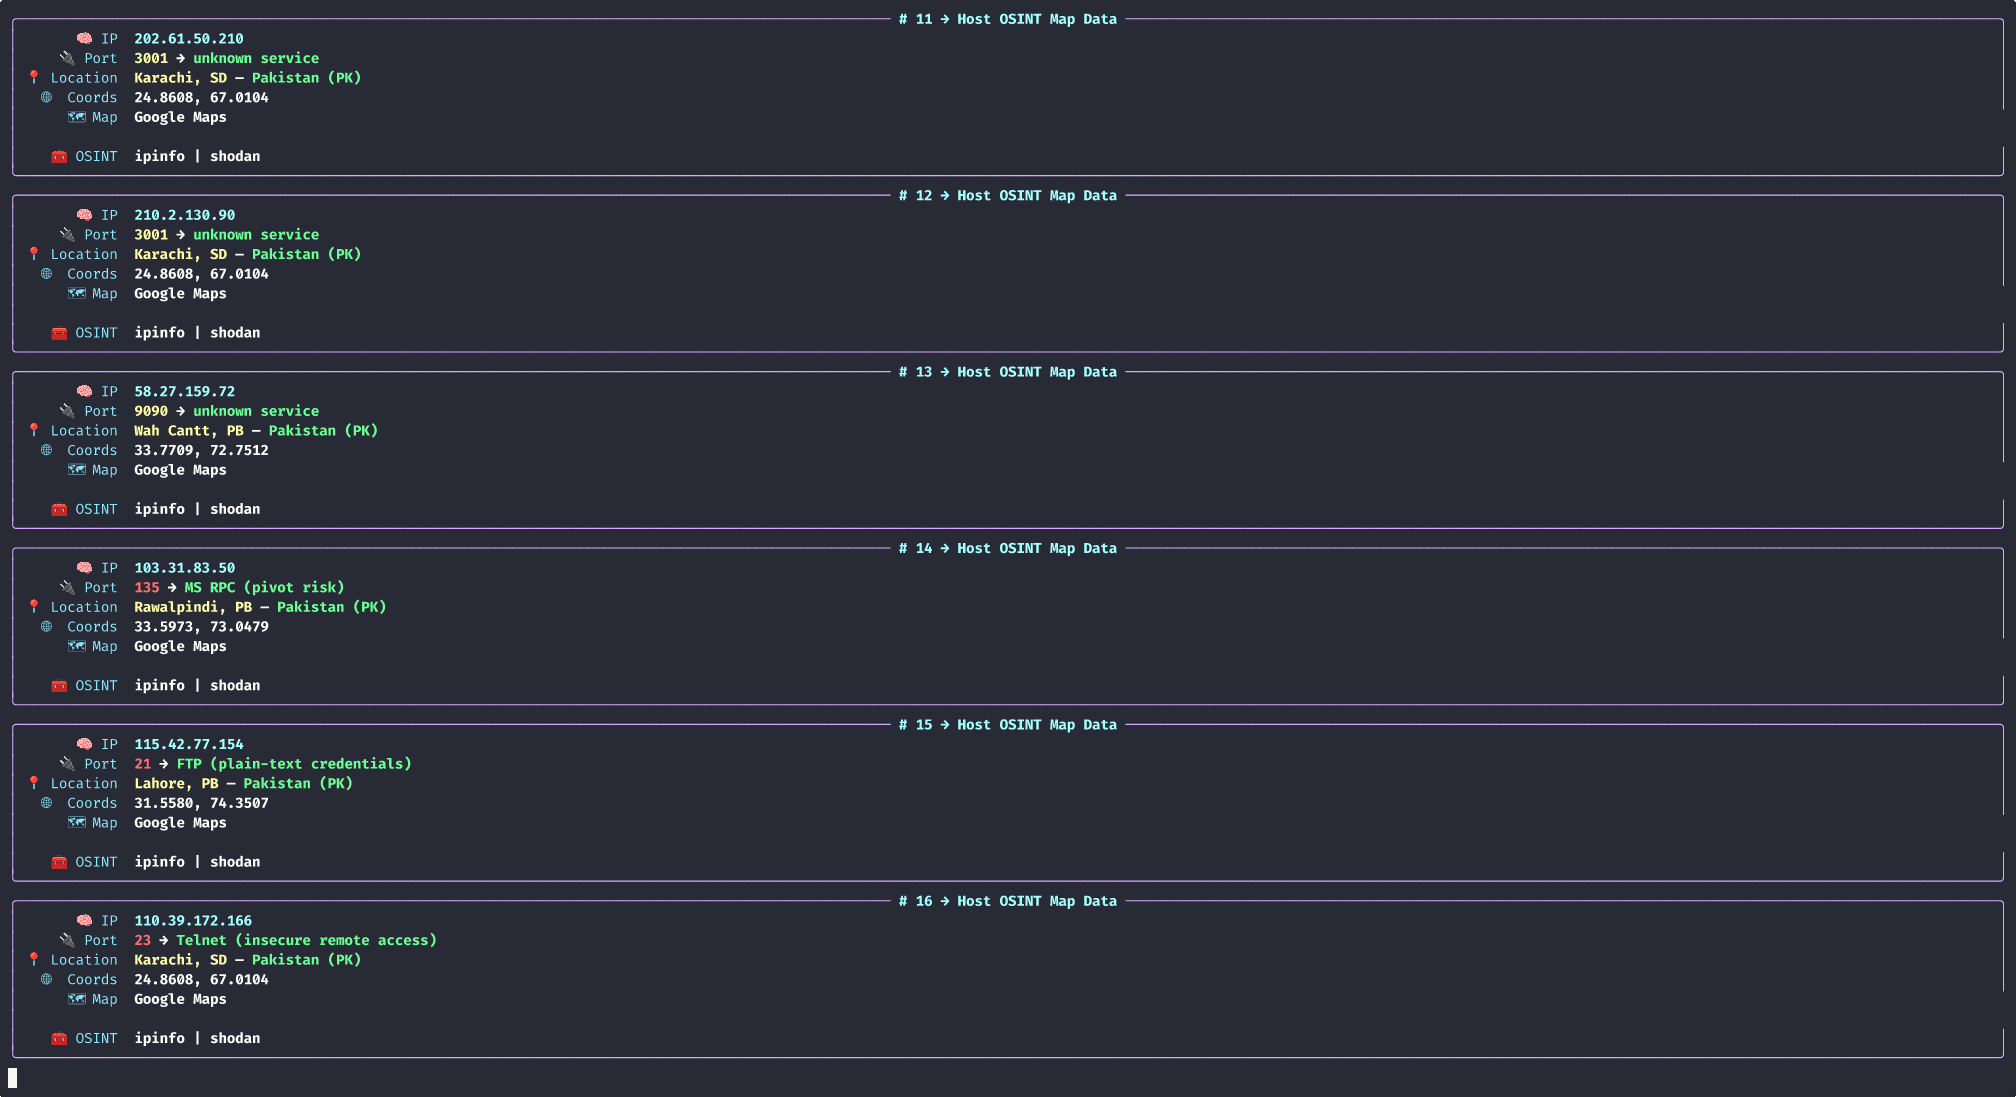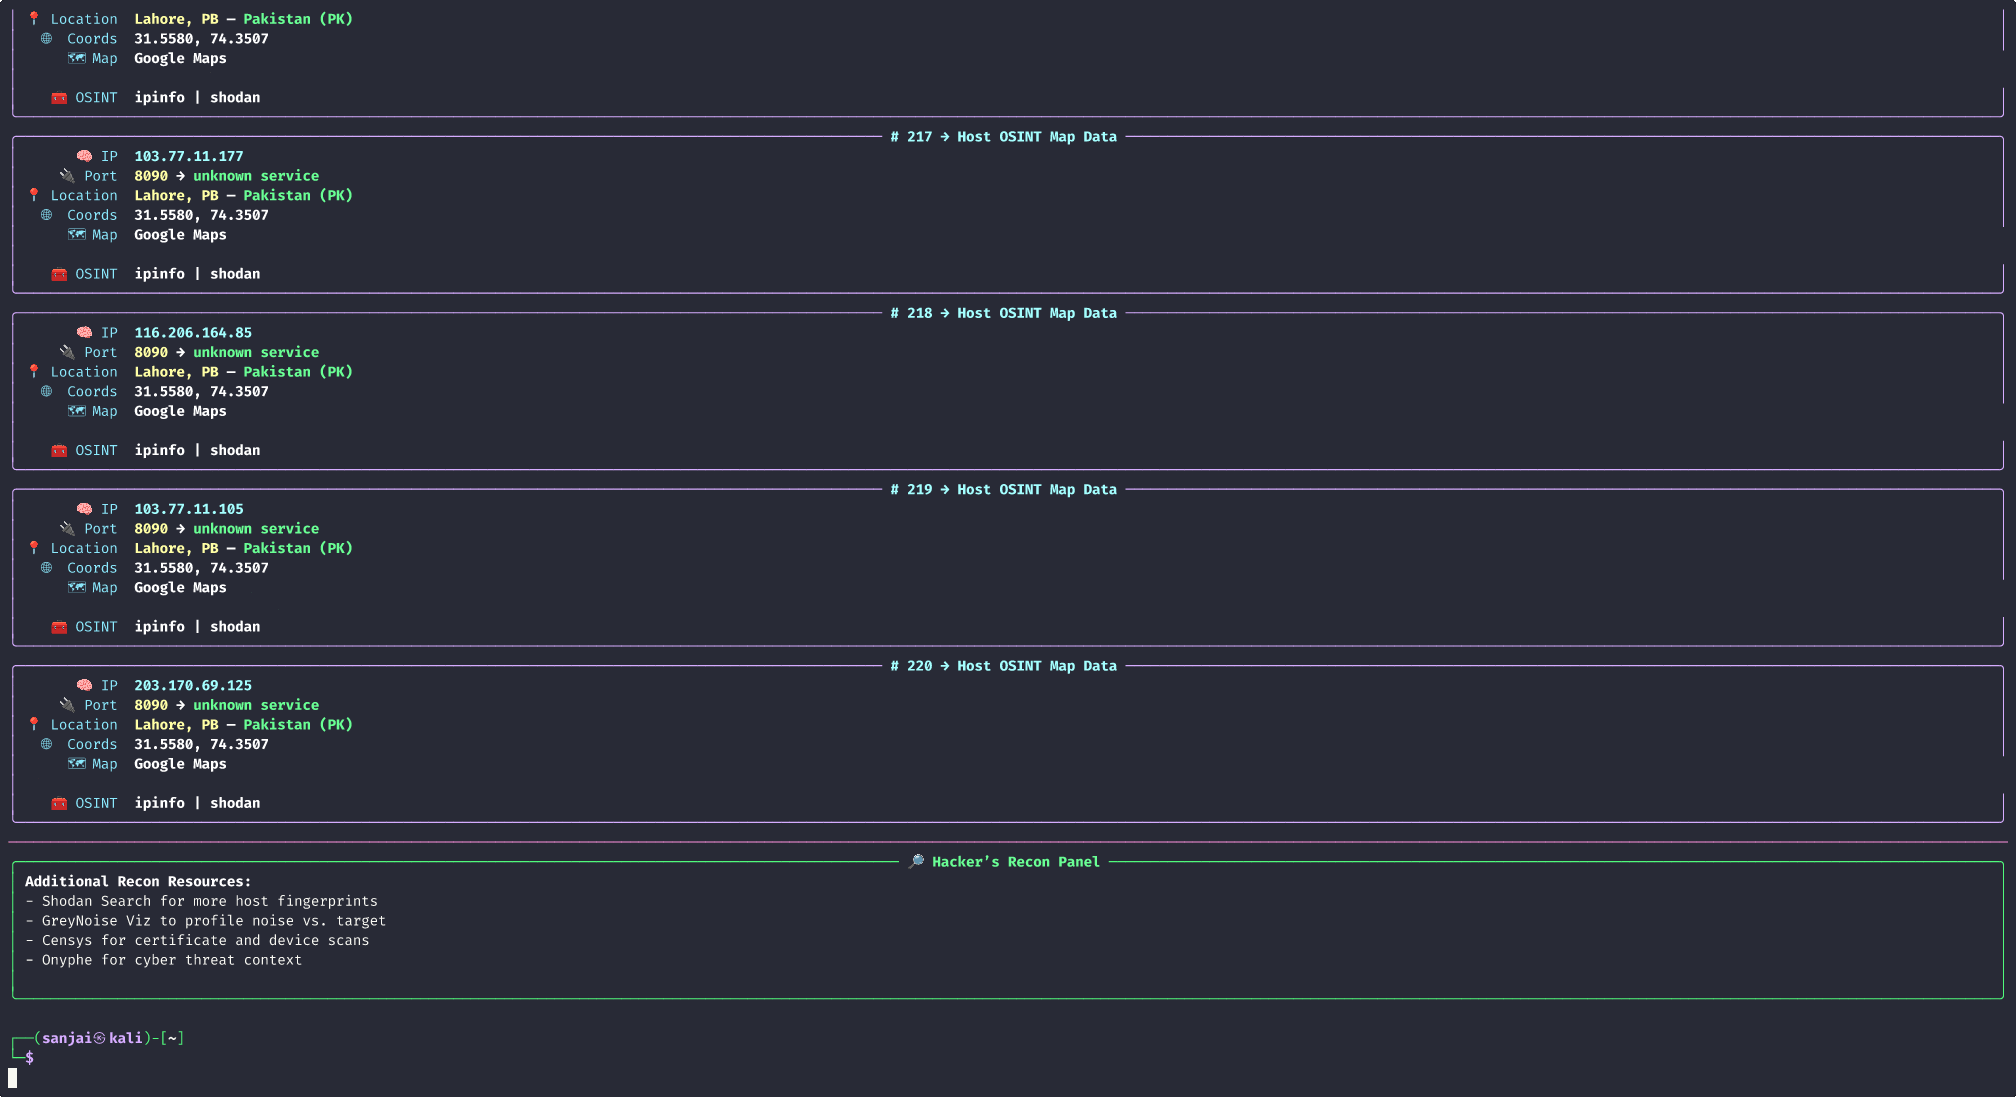 revoltsecurities/shodanx
ShodanX ist ein Tool, um Informationen über Ziele mithilfe von Shodan-Dorks zu sammeln⚡.
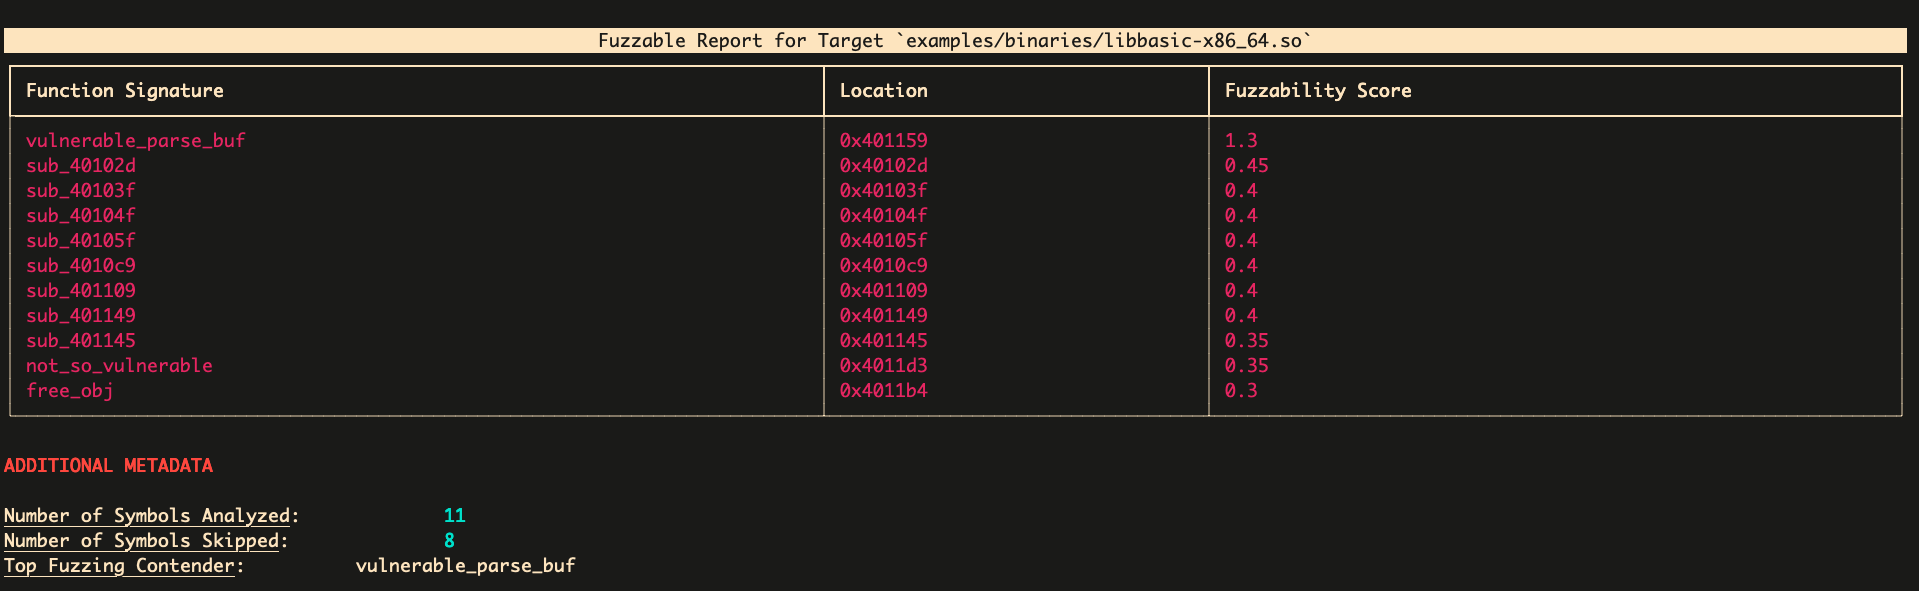 ex0dus-0x/fuzzable
Statisches Analyse-Framework, das fuzzbare Funktionsziele in Quellcode und Binärdateien identifiziert, Harness-Vorlagen generiert und sich mit AFL++…
 mindpointgroup/cloudfrunt
Ein Tool zur Identifizierung falsch konfigurierter CloudFront-Domains
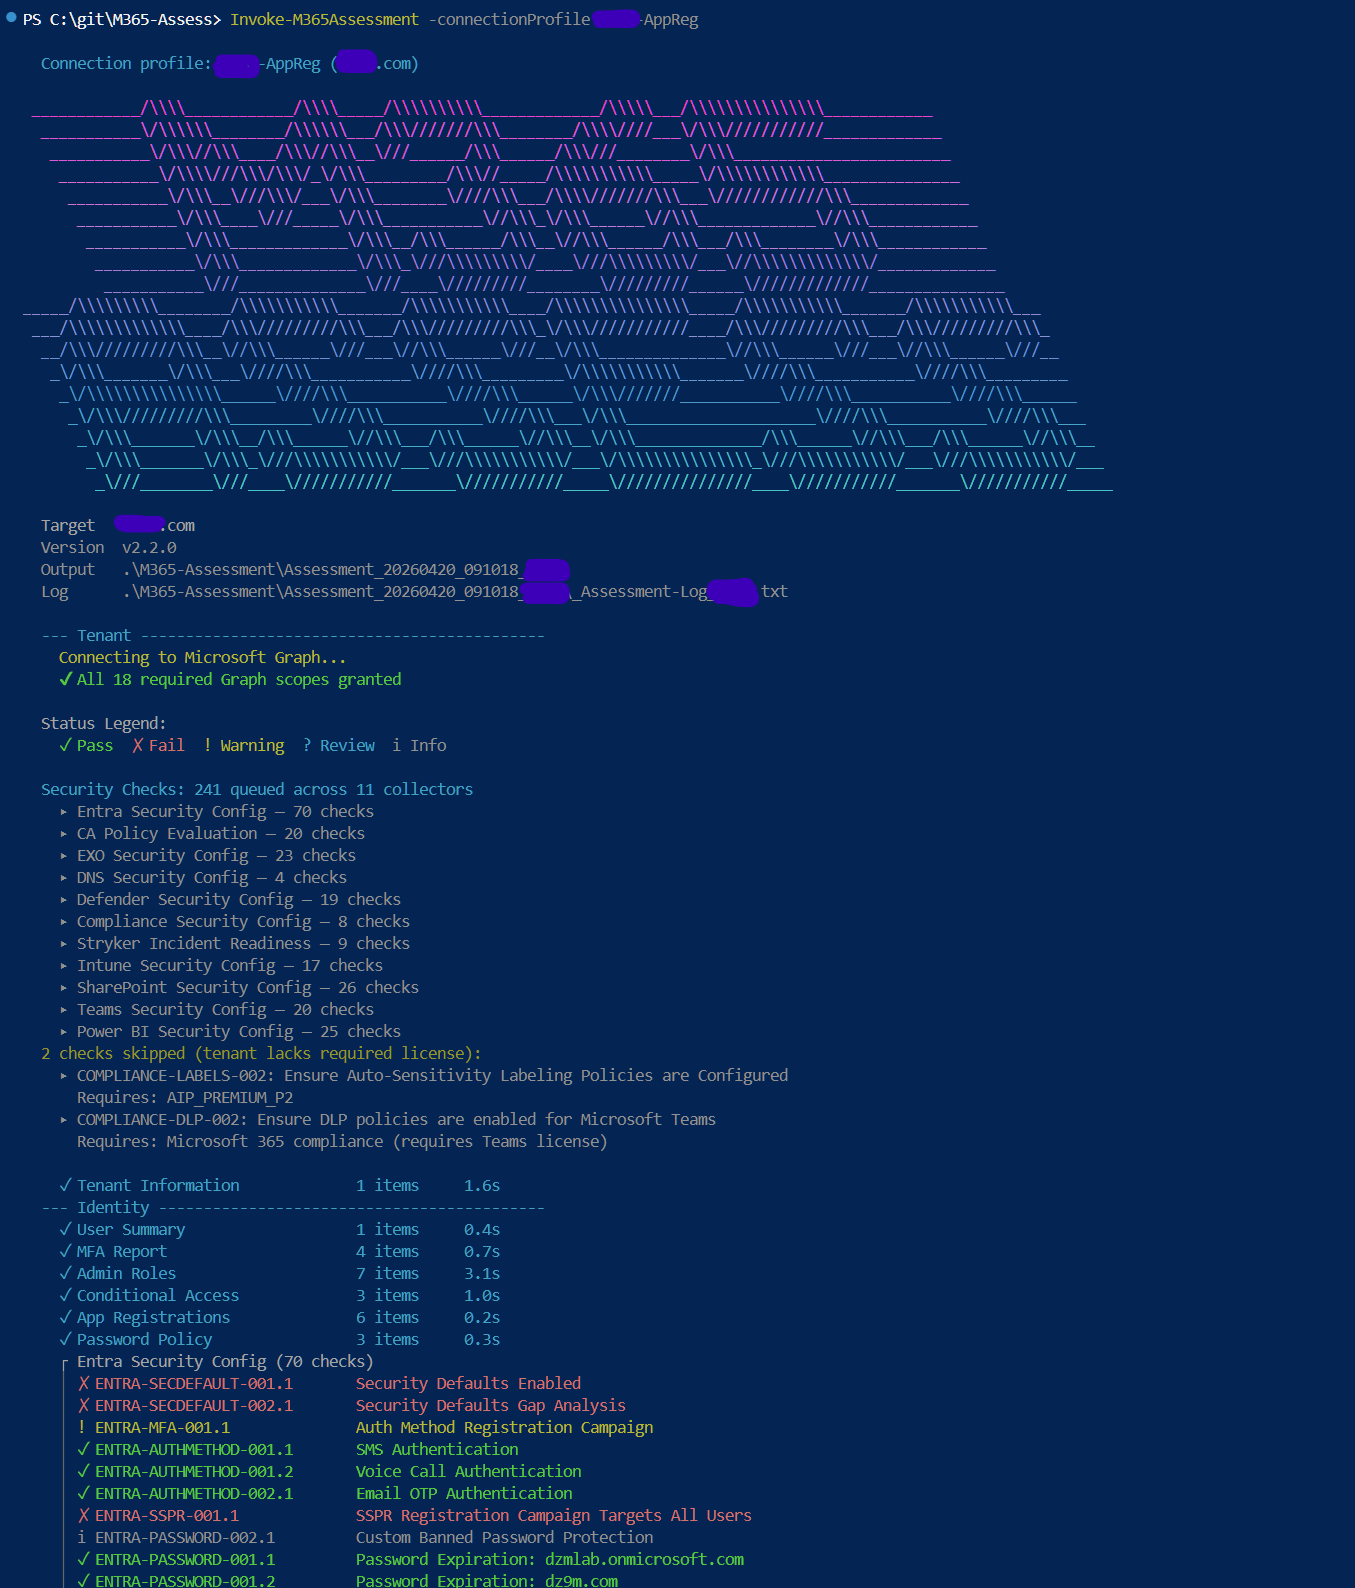 galvnyz/m365-assess
290+ automatisierte Prüfungen in 14 Compliance-Frameworks, interaktiver HTML-Bericht, keine Daten verlassen Ihren Rechner.
 fox-it/log4j-finder
Finde anfällige Log4j2-Versionen auf der Festplatte und auch in Java Archive Files (Log4Shell CVE-2021-44228, CVE-2021-45046, CVE-2021-45105)
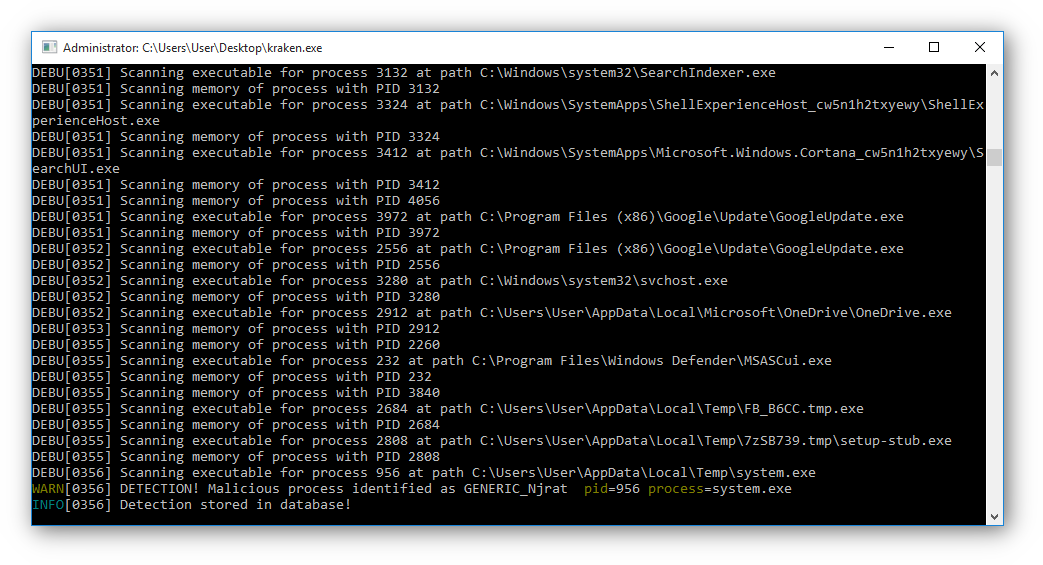 botherder/kraken
Plattformübergreifender Yara-Scanner, geschrieben in Go
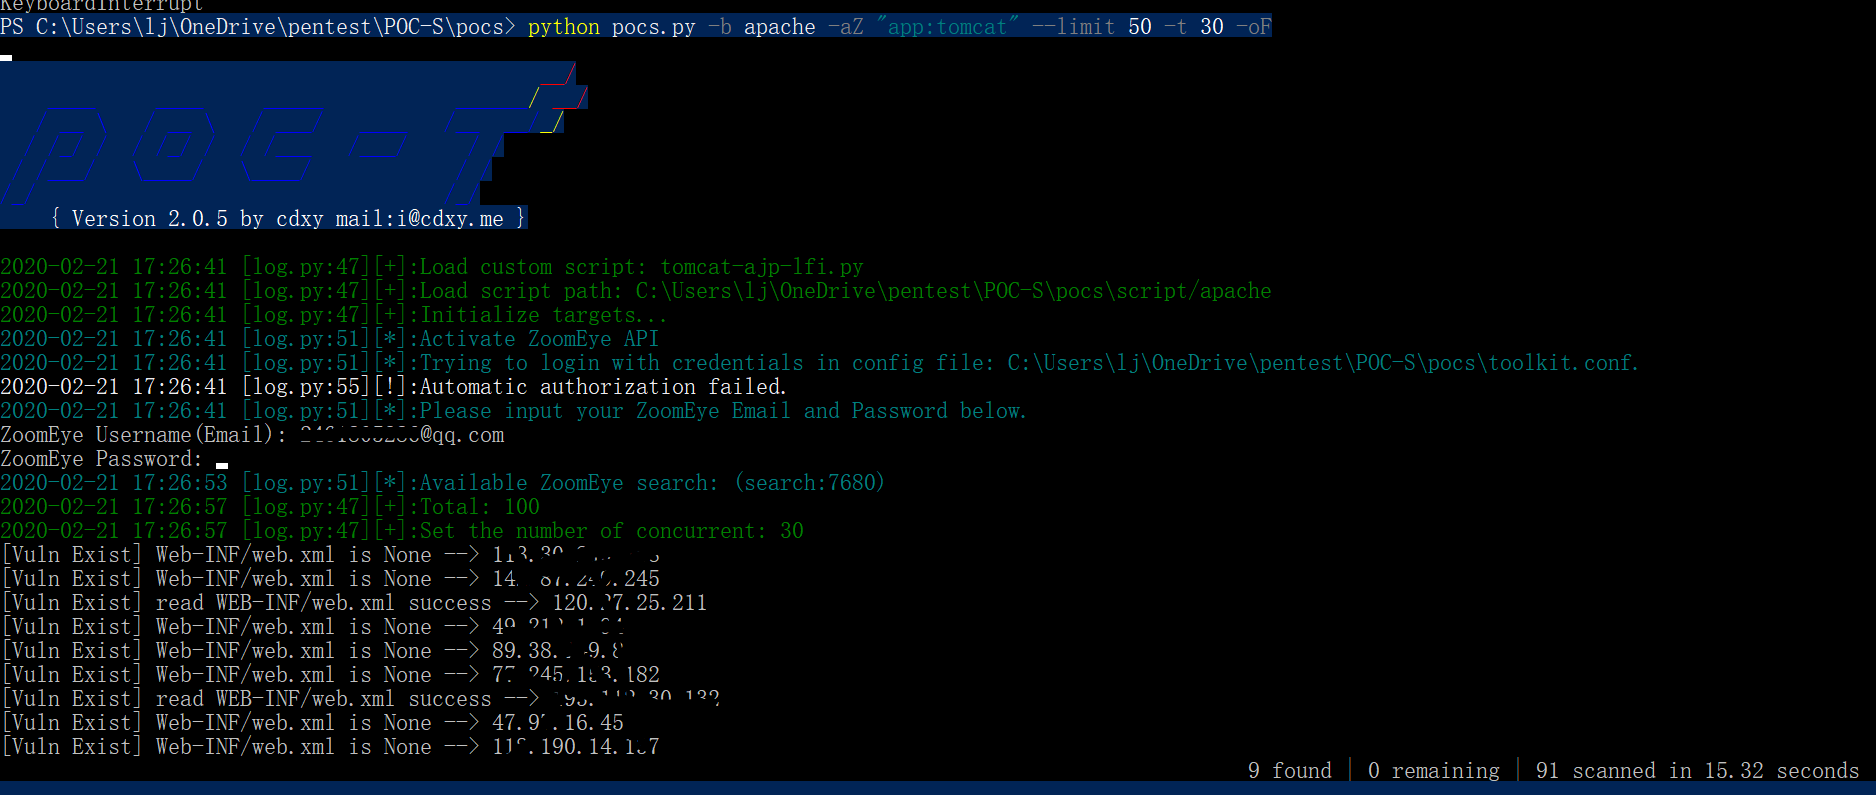 jiangsir404/poc-s
POC-T-Erweiterungsversion POC-S, zur schnellen Verifizierung von Webanwendungs-Schwachstellen in Red-Blue-Team-Übungen, mit erweiterten Funktionen…
 corretto/hotpatch-for-apache-log4j2
Ein Agent zum Hotpatchen der log4j-RCE aus CVE-2021-44228.
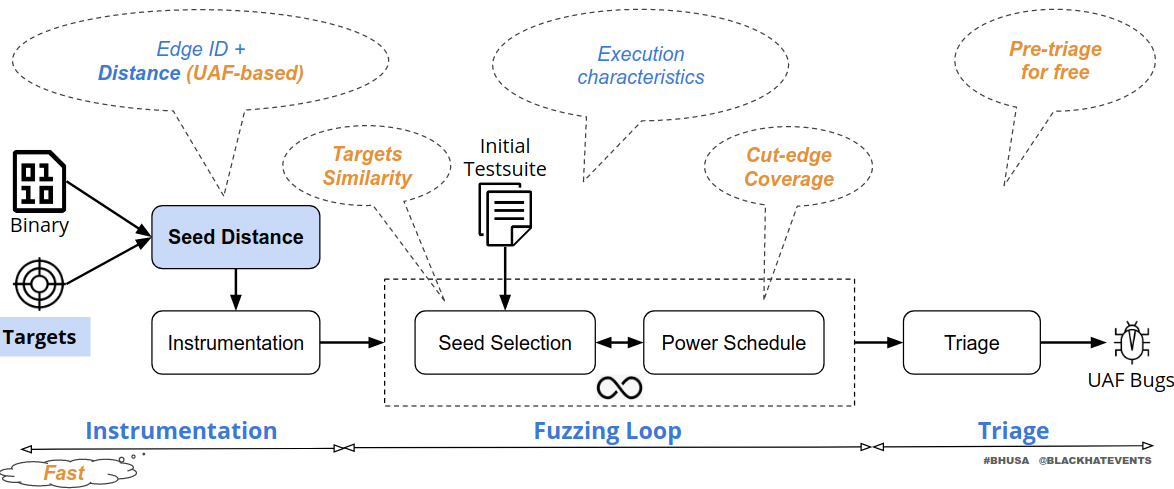 strongcourage/uafuzz
Binärer gerichteter Fuzzer, spezialisiert auf die Erkennung von Use-After-Free-Schwachstellen mittels reihenfolgebewusster Eingabemetriken und…
 zhuowei/macdirtycowdemo
Erlange Root-Rechte auf macOS 13.0.1 mit CVE-2022-46689 (das macOS-Äquivalent des Dirty-Cow-Bugs), mithilfe des aus Apples XNU-Quellcode extrahierten…
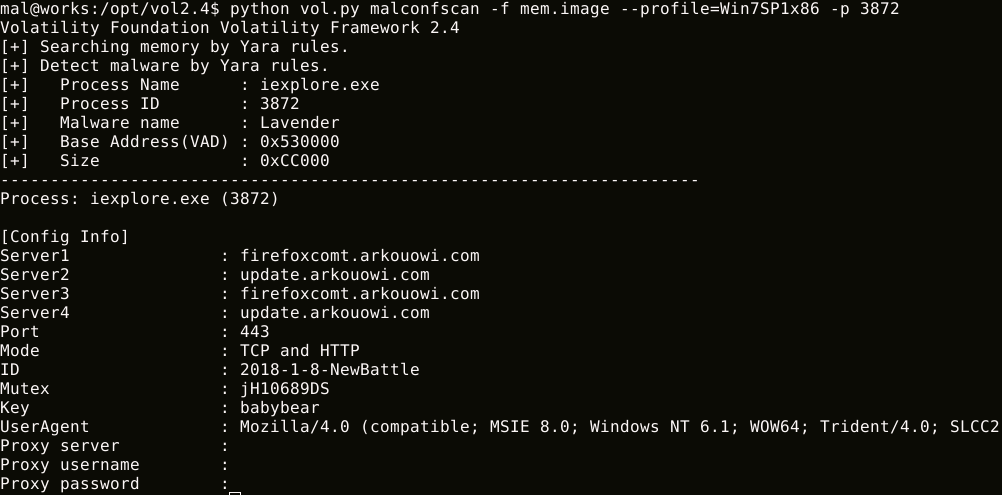 jpcertcc/malconfscan
Volatility-Plugin zum Extrahieren von Konfigurationsdaten bekannter Malware
 raghavd3v/crlfsuite
Der leistungsstärkste CRLF-Injection (HTTP Response Splitting) Scanner.
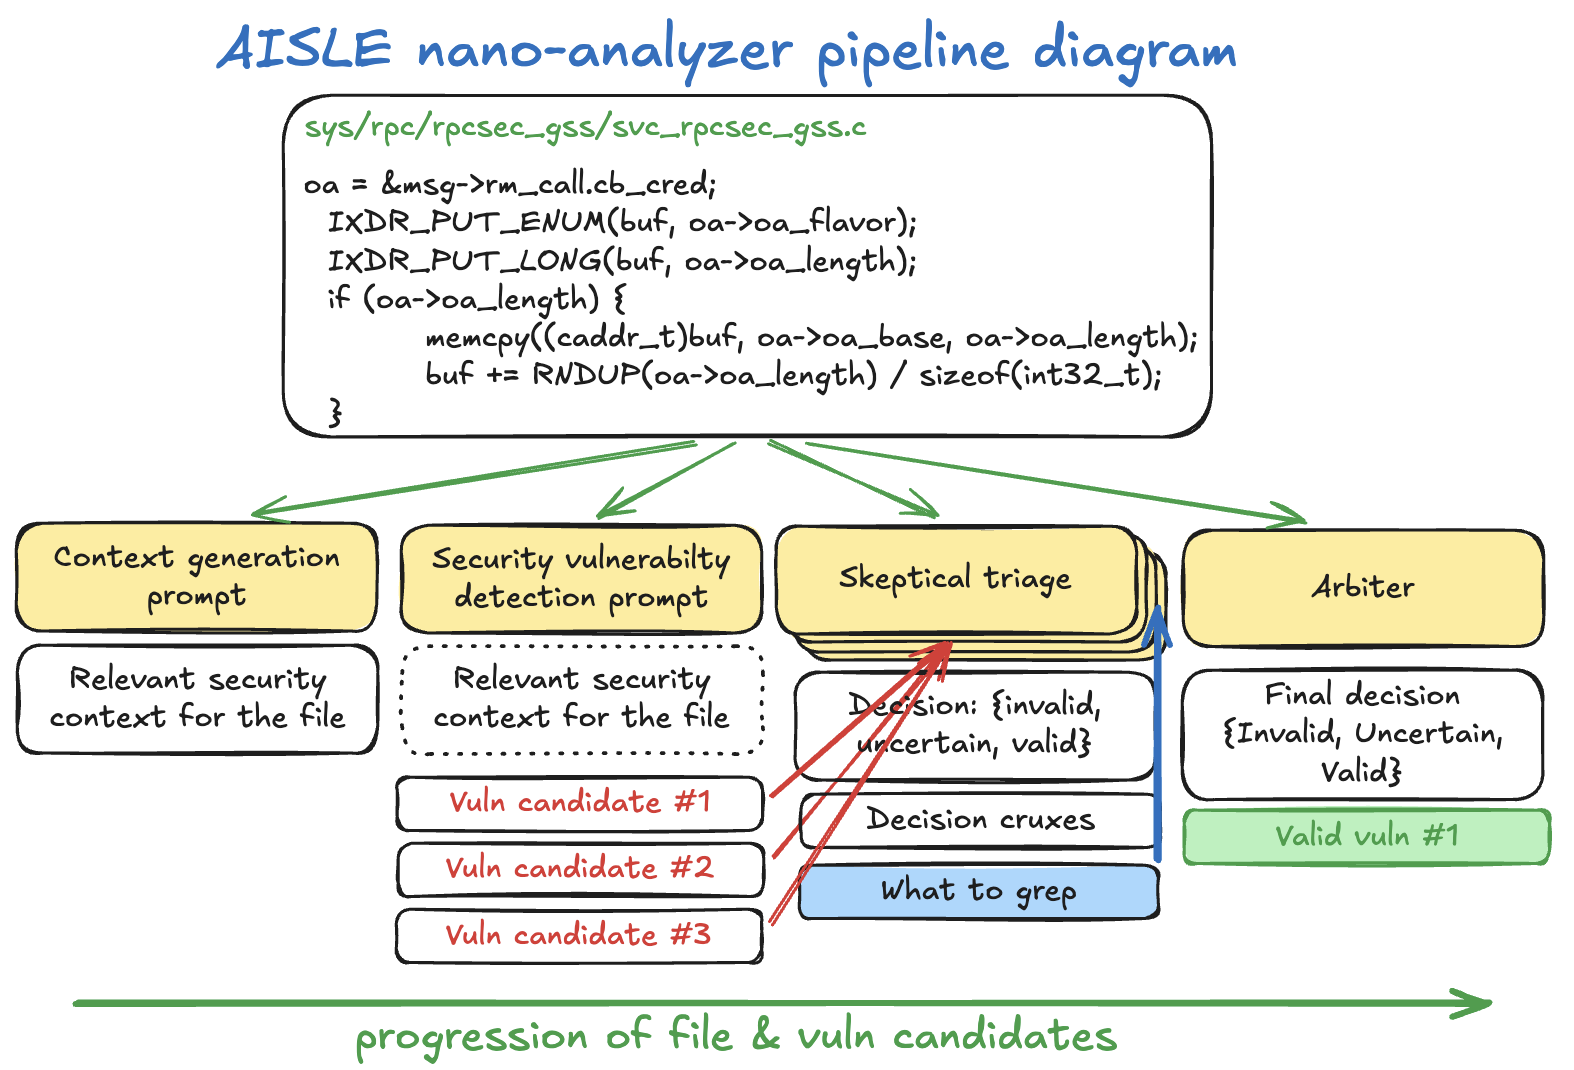 weareaisle/nano-analyzer
Ein minimaler, LLM-betriebener Zero-Day-Schwachstellenscanner von AISLE.
 codewatchorg/sqlipy
SQLiPy ist ein Python-Plugin für Burp Suite, das SQLMap über die SQLMap-API integriert.








