
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen
 soltanali0/cve-2025-53770-exploit
SharePoint WebPart-Injection-Exploit-Tool
 genai-security-project/genai-llm-top10
OWASP Top 10 für Anwendungen mit großen Sprachmodellen
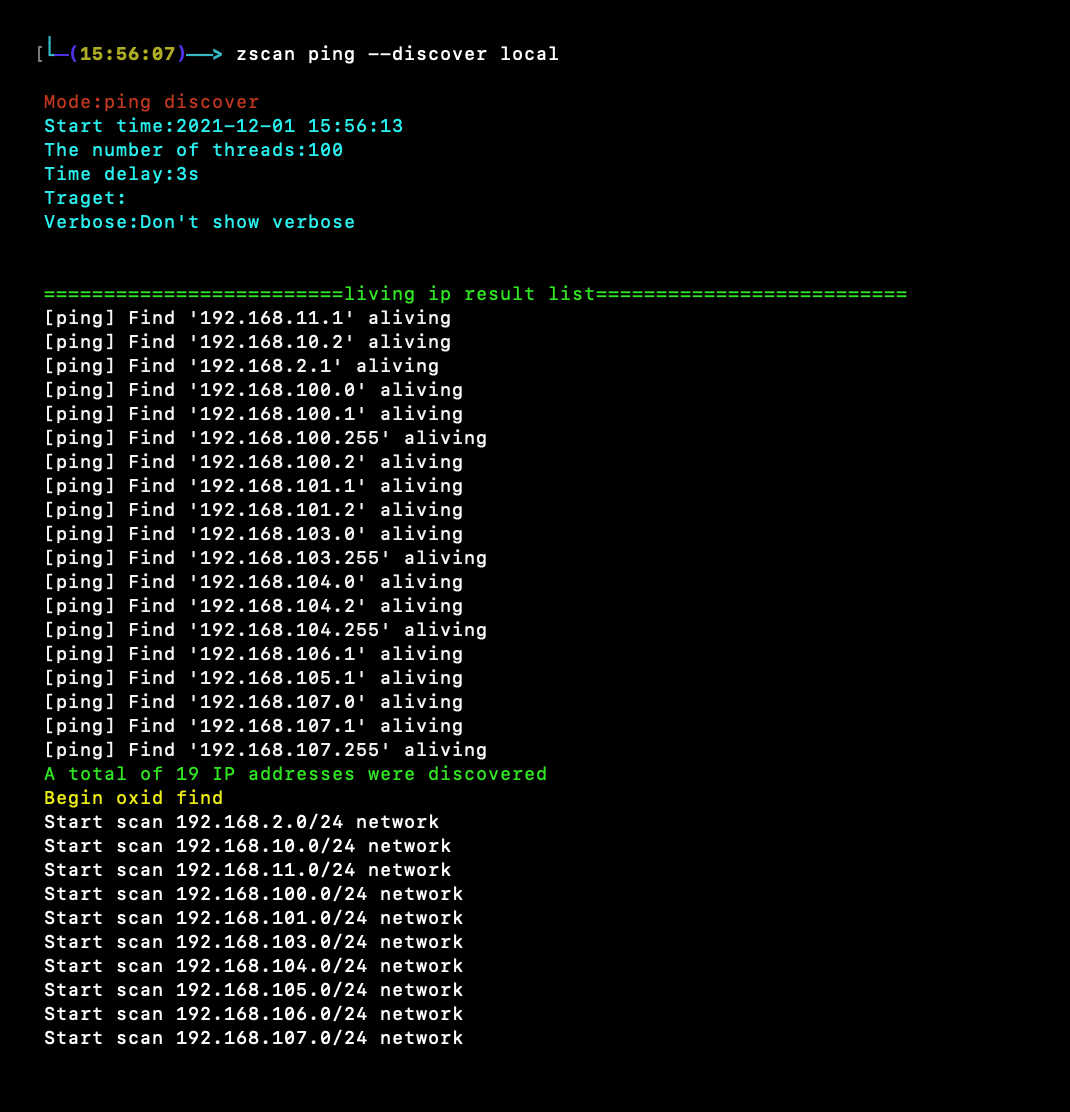 zyylhn/zscan
Zscan ein Scan-Blasting-Toolset
 cisagov/kev-data
Spiegelt CISA's Known Exploited Vulnerabilities (KEV)-Katalog als CSV und JSON mit einem JSON-Schema wider und ermöglicht so programmatischen Zugriff…
 flipkart-incubator/rta
Red team Arsenal - Ein intelligenter Scanner zur Erkennung von Sicherheitslücken in den Layer-7-Assets eines Unternehmens.
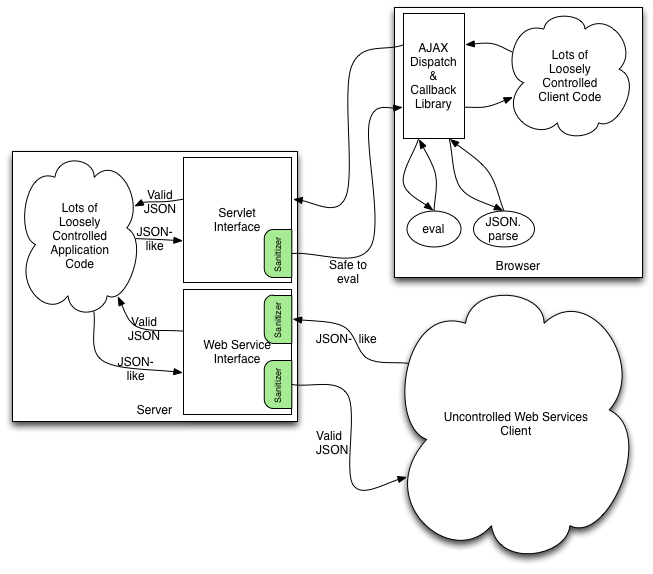 owasp/json-sanitizer
Der JSON Sanitizer konvertiert JSON-ähnlichen Inhalt in gültiges JSON.
 dmontgomery40/pentest-mcp
NOT for educational purposes: An MCP server for professional penetration testers including STDIO/HTTP/SSE support, nmap, go/dirbuster, nikto, JtR,…
 elttam/semgrep-rules
Sicherheitsregeln für die statische Analyse zur Erkennung von Schwachstellen und für auditorientierte Code-Reviews in Java, Go, Python, C#, Kotlin,…
 ethicalhackingplayground/ssrf-king
SSRF-Plugin für burp automatisiert SSRF-Erkennung in allen Anfragen
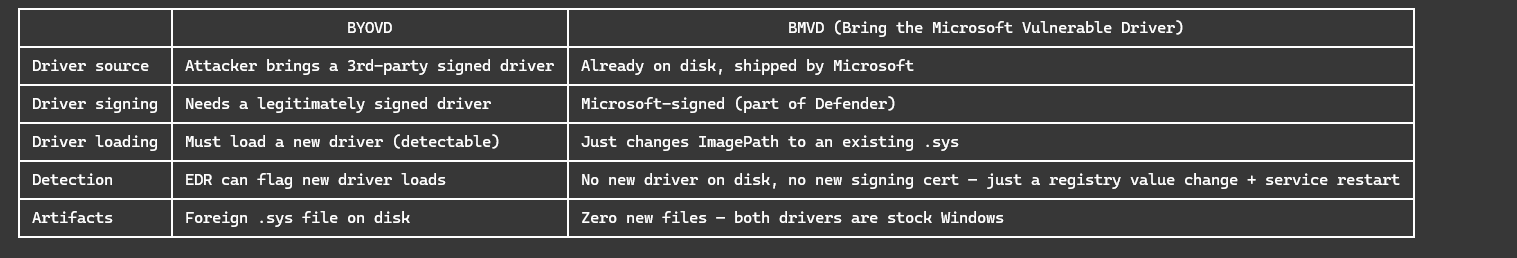 andreisss/ksldump
KslDump — Warum ein eigenes Messer mitbringen, wenn Defender bereits eines in der Küche hinterlassen hat?
 evict/poc_cve-2018-1002105
Proof-of-concept-Exploit für CVE-2018-1002105, der auf den Kubernetes-API-Server abzielt. Unterstützt authentifizierte und nicht authentifizierte…
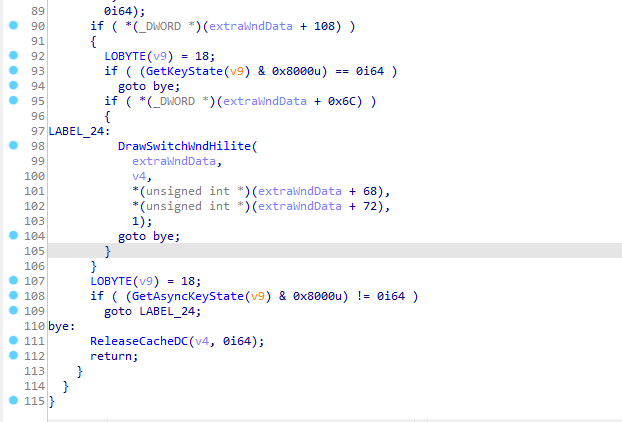 piotrflorczyk/cve-2019-1458_poc
POC für cve-2019-1458
 garatc/bitunlocker
Downgrade-Angriff für CVE-2025-48804
 zblurx/certsync
NTDS mit golden certificates dumpen und den hash UnPACen
 cyberark/blobhunter
Finden Sie exponierte Daten in Azure mit diesem öffentlichen Blob-Scanner
 corgea/sighthound
Tree-sitter basierter statischer Schwachstellenscanner mit Mustererkennung und Taint-Flow-Analyse für mehrsprachigen Quellcode. Gibt Ergebnisse als…








