
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen

 freelabz/secator
secator - das Schweizer Taschenmesser des Pentesters
 trimstray/htrace.sh
Mein einfaches Schweizer Taschenmesser für http/https-Fehlerbehebung und Profiling.
 erev0s/vampi
Verwundbare REST-API mit den OWASP Top 10 Schwachstellen für Sicherheitstests
 ron190/jsql-injection
Automatisiertes Tool zur Erkennung und Ausnutzung von SQL-Injektionen zum Extrahieren von Datenbankinformationen aus Webanwendungen, das mehrere…
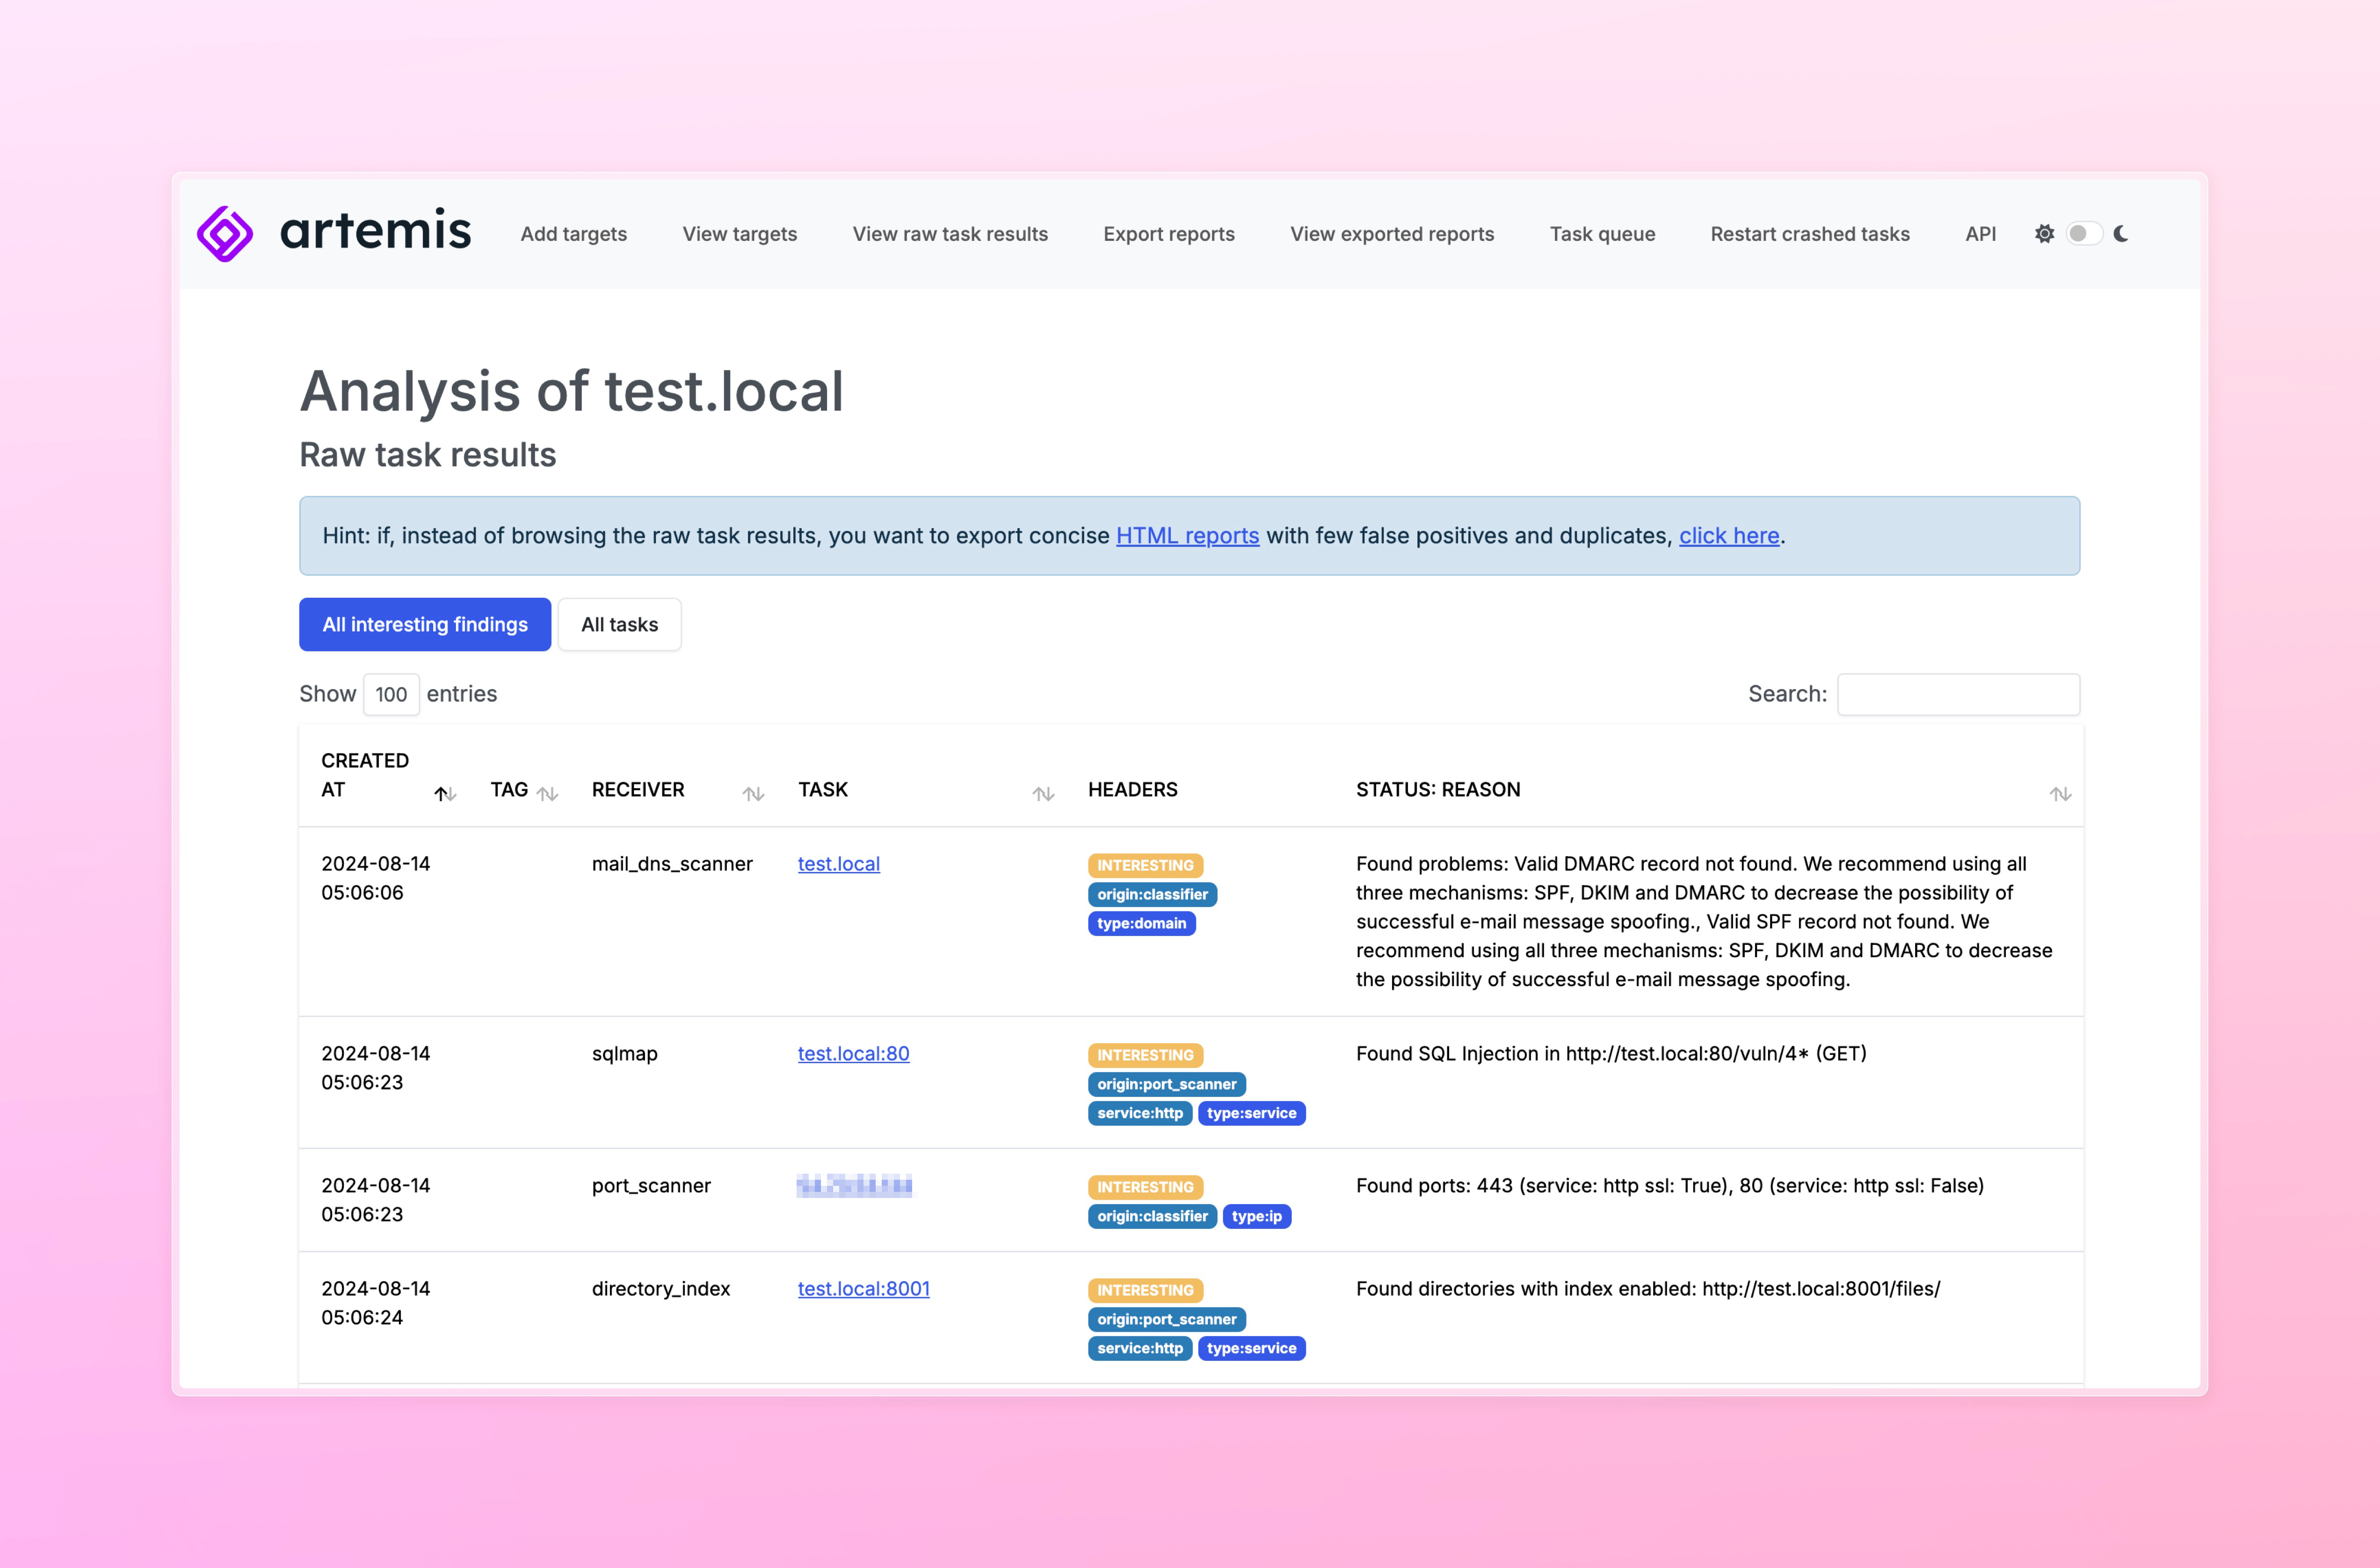 cert-polska/artemis
Ein modularer Schwachstellenscanner mit automatischer Berichtserstellung.
 rhinosecuritylabs/cves
Proof-of-Concept-Exploits für CVEs, die vom Team der Rhino Security Labs entdeckt wurden
 microcosm-cc/bluemonday
bluemonday: ein schneller HTML-Sanitizer für Golang (inspiriert vom OWASP Java HTML Sanitizer), um nutzergenerierte Inhalte von XSS zu bereinigen
 0xsteph/pentest-ai-agents
Verwandle Claude Code in deinen Assistenten für offensive Sicherheitsforschung. Spezialisierte KI-Subagenten für autorisierte Penetrationstests:…
 owasp-noir/noir
Hunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
 ivanglinkin/fast-google-dorks-scan
Das OSINT-Projekt, dessen Hauptidee darin besteht, alle möglichen Google Dorks-Suchkombinationen zu sammeln und Informationen über die jeweilige…
 xalgord/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
 subat0mik/misconfiguration-manager
Misconfiguration Manager ist eine zentrale Wissensdatenbank für alle bekannten Microsoft Configuration Manager-Tradecraft sowie zugehörige defensive…
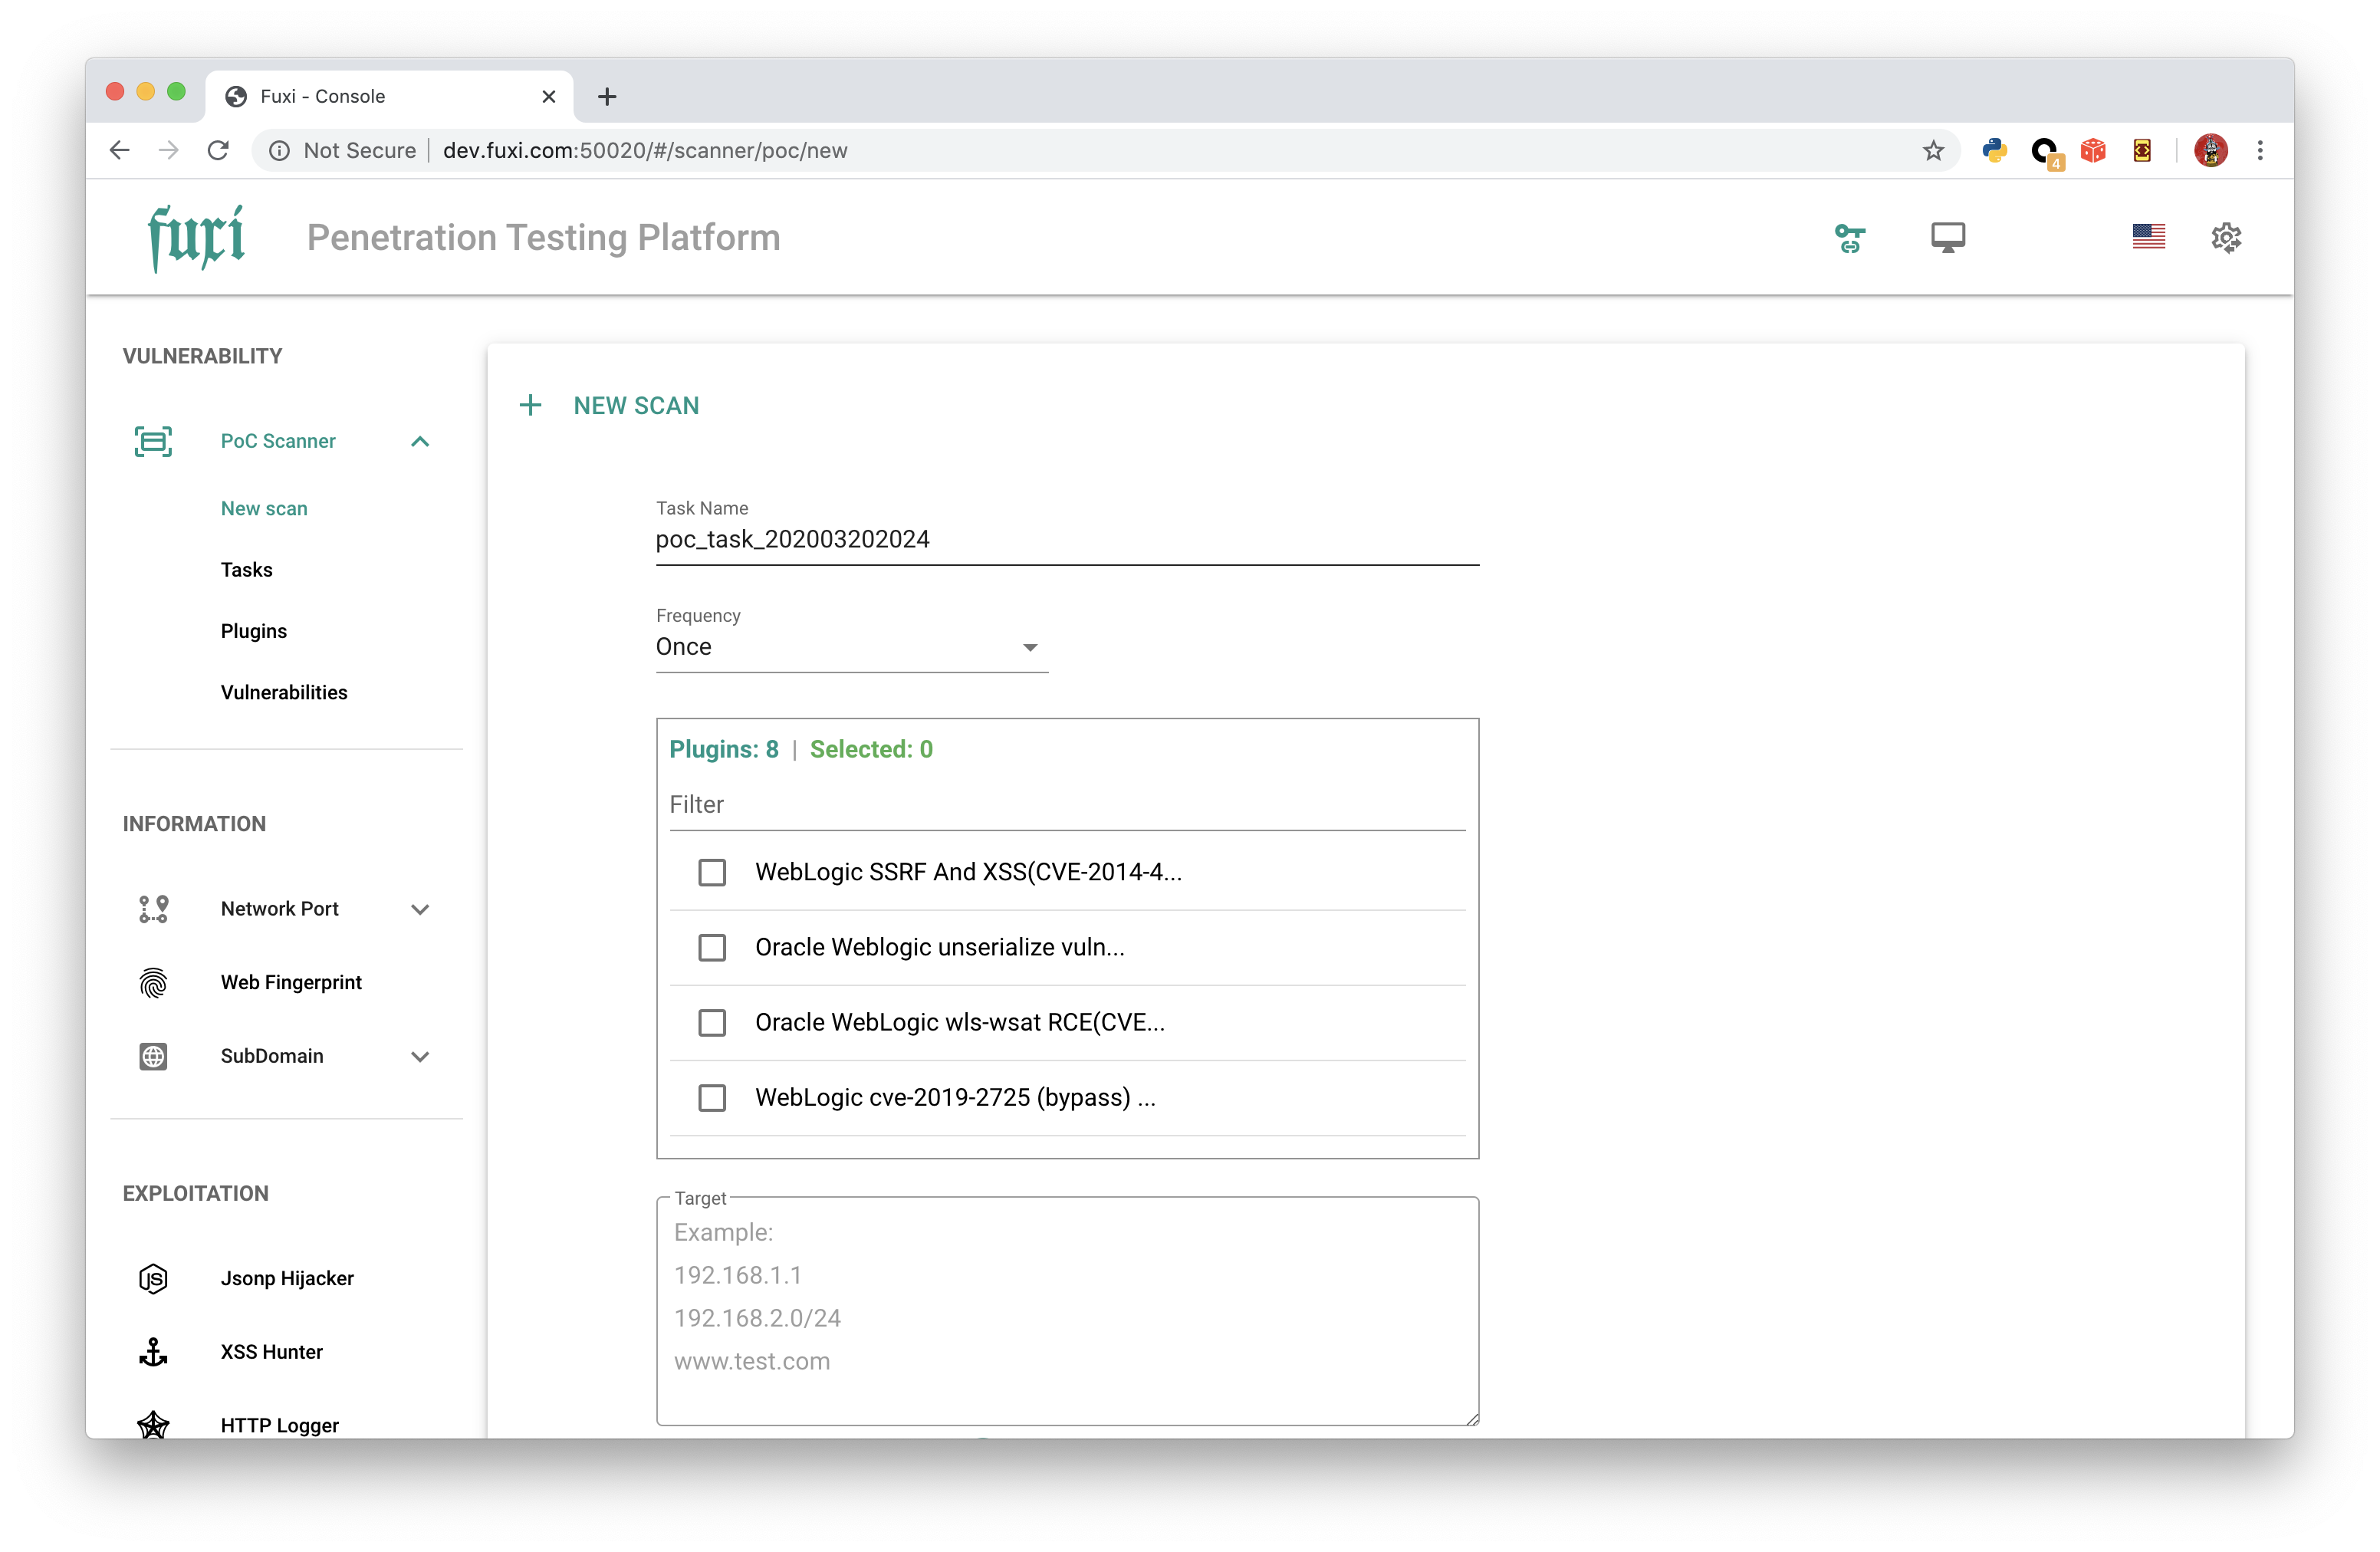 jeffzh3ng/fuxi
Plattformübergreifende Penetrationstest-Plattform mit Docker-Unterstützung, webbasierter Oberfläche und API für automatisiertes…
 vanhauser-thc/thc-ipv6
IPv6-Angriffs-Toolkit
 dnsviz/dnsviz
Analysiert DNS-Delegation und DNSSEC-Sicherheit, indem Resolver und autoritative Server abgefragt werden, und validiert, diagnostiziert und…
 arthepsy/ssh-audit
SSH-Server-Audit (Banner, Schlüsselaustausch, Verschlüsselung, MAC, Kompression, Kompatibilität, Sicherheit, usw.)
 blacktop/ipsw-diffs
Veröffentlicht pro Build Diffs von iOS-, iPadOS- und macOS-IPSW-Firmware-Releases und ermöglicht so einen Vergleich der Systemkomponenten auf…
 xalgorix/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…








