
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen

 irsdl/iis-shortname-scanner
Neueste Version von Scannern für die IIS-Short-Filename-(8.3)-Offenlegungsschwachstelle
 filosottile/heartbleed
Ein Checker (Website und Tool) für CVE-2014-0160
 chichou/grapefruit
Open-Source-Suite für mobile Sicherheitstests für iOS und Android. Zuvor Passionfruit
 simsong/bulk_extractor
Dies ist der Entwicklungsbaum. Produktionsdownloads befinden sich unter:
 silverhack/monkey365
PowerShell-basiertes Framework zur Sicherheitsbewertung für Microsoft 365, Azure und Entra ID. Scannt nach Fehlkonfigurationen,…
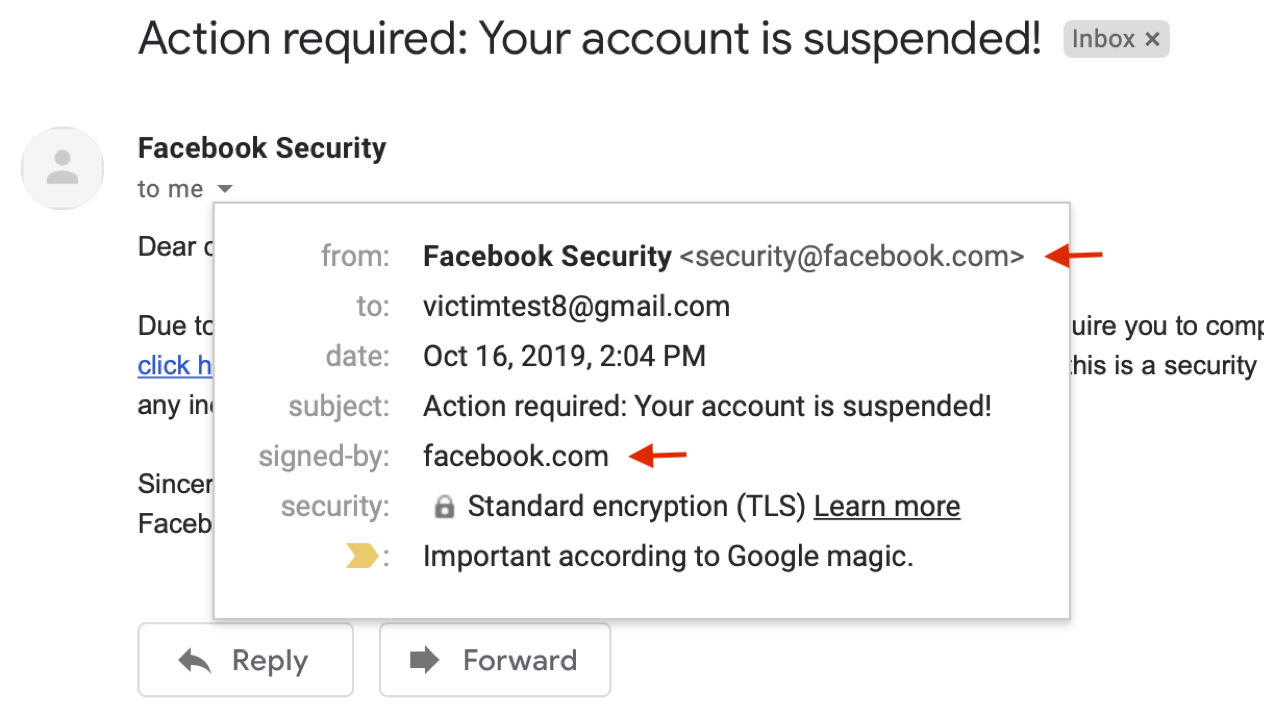 chenjj/espoofer
Ein E-Mail-Spoofing-Testwerkzeug, das darauf abzielt, SPF/DKIM/DMARC zu umgehen und DKIM-Signaturen zu fälschen.🍻
 dheerajmadhukar/4-zero-3
403/401 Bypass Methods + Bash Automation + Deine Unterstützung ;)
 nixawk/labs
Schwachstellen-Labore für Sicherheitsanalysen
 fkie-cad/fact_core
Firmware-Analyse- und Vergleichstool
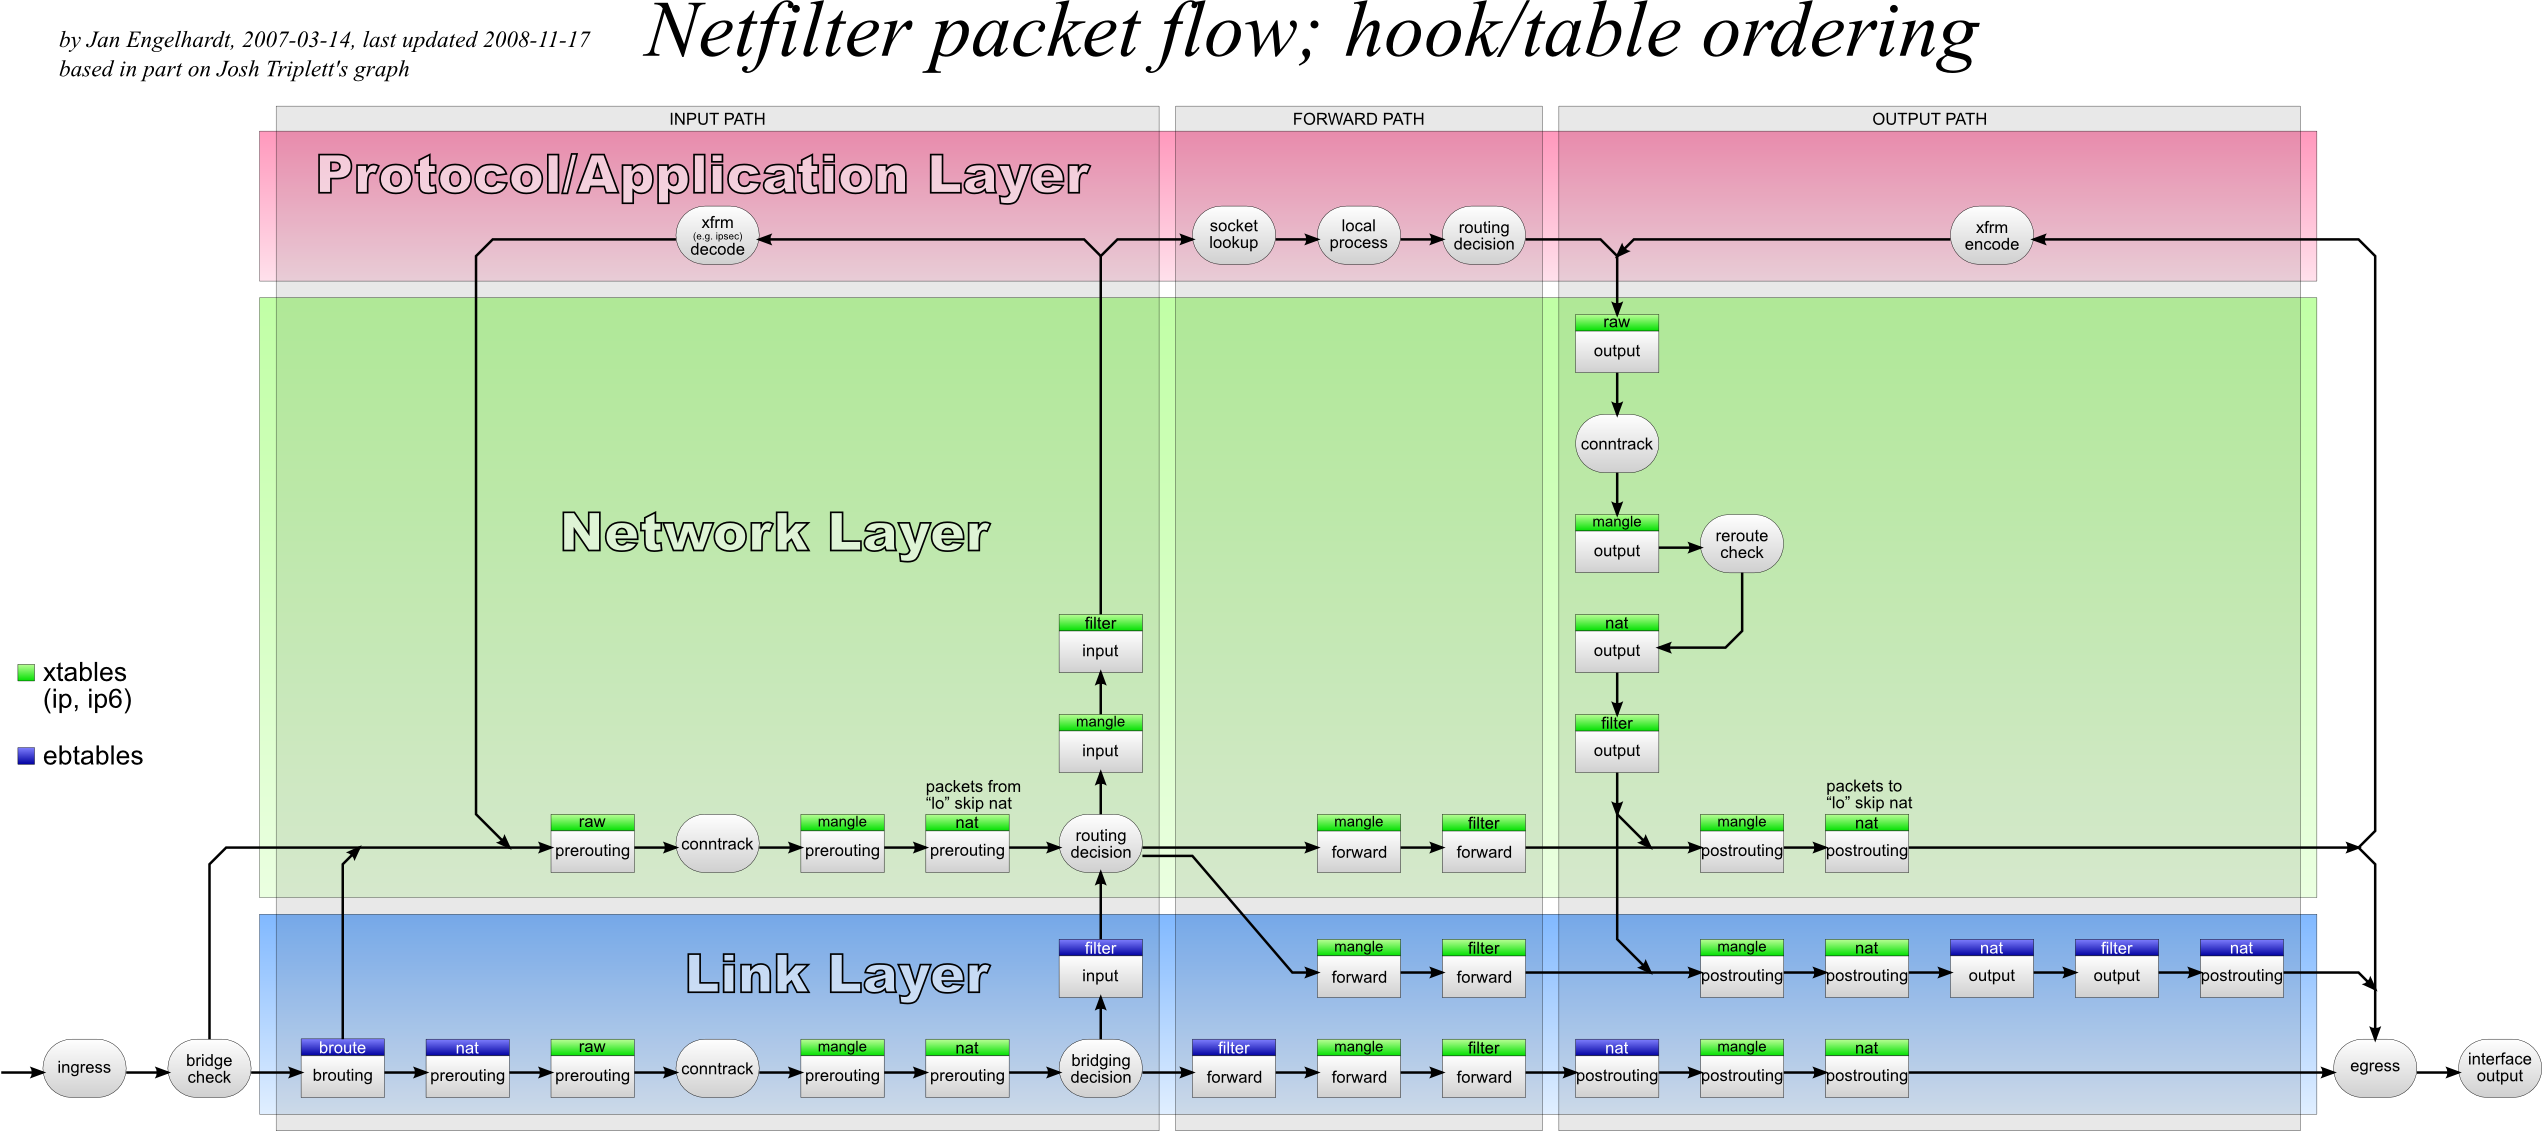 trimstray/iptables-essentials
Iptables-Grundlagen: Häufige Firewall-Regeln und -Befehle.
 ascit31/dark-moon
Autonome KI-Pentesting-Engine für kontinuierliche offensive Sicherheit über Web, Cloud, AD und Kubernetes. Agentisches Denken + echte…
 chompie1337/smbghost_rce_poc
Proof-of-Concept-Remote-Code-Execution-Exploit für CVE-2020-0796 (SMBGhost), der auf die Windows-SMBv3-Komprimierungssicherheitslücke mit…
 xaitax/sploitscan
Aggregiert CVE-Details, Exploit-Datenbanken und EPSS-Scores mit KI-Risikobewertung und Import von Schwachstellenscannern für priorisiertes Patchen.
 hardentools/hardentools
Hardentools reduziert einfach die Angriffsfläche auf Microsoft Windows-Computern, indem es riskante Features mit niedriger Hürde deaktiviert.
 1n3/brutex
Führe automatisch Brute-Force-Angriffe auf alle Dienste eines Ziels durch.
 googleprojectzero/sandbox-attacksurface-analysis-tools
Sammlung von Tools zur Analyse von Windows-Sandboxes auf exponierte Angriffsflächen.
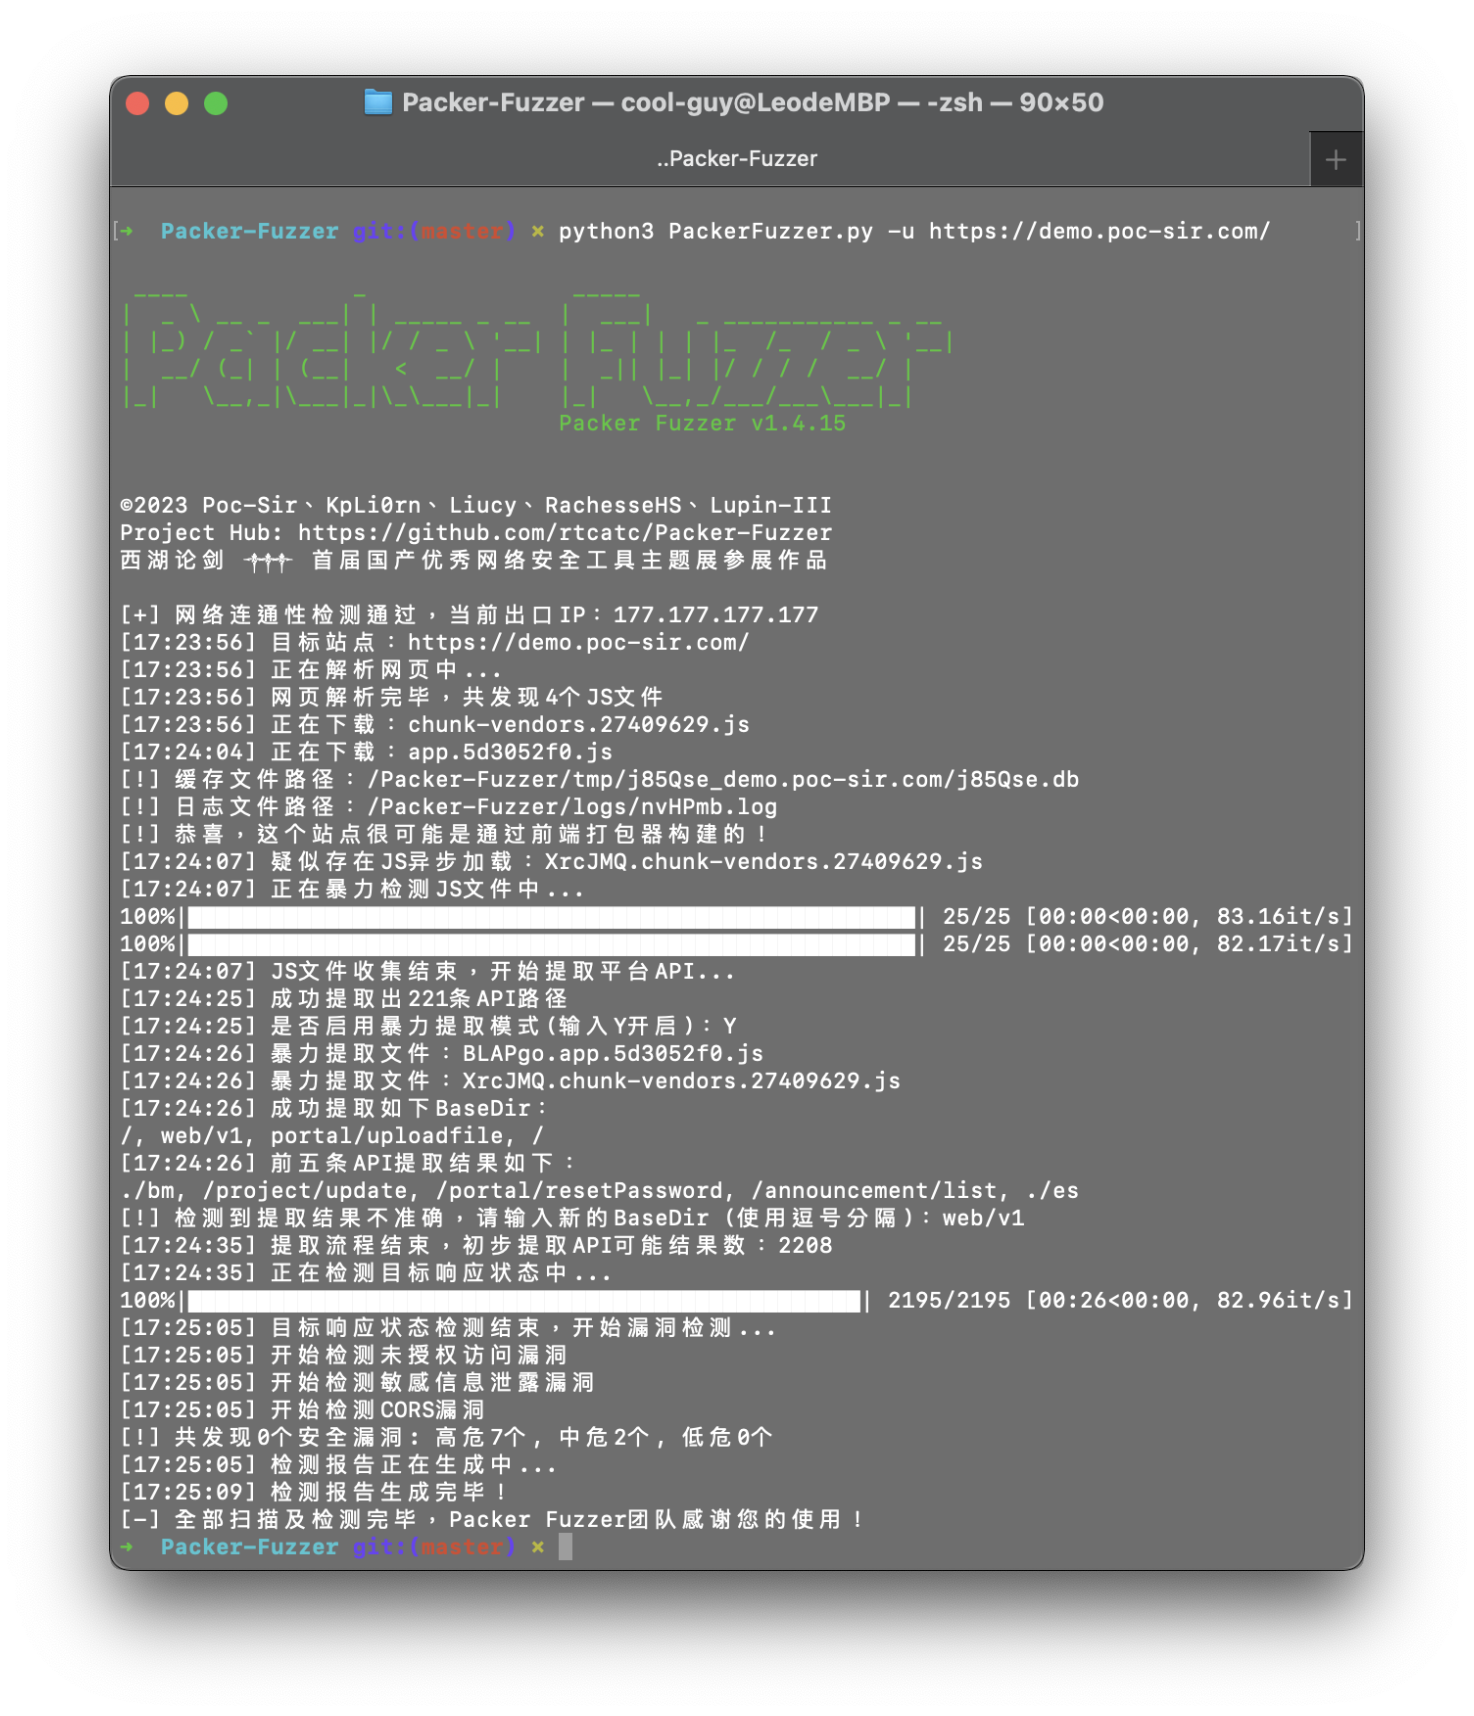 rtcatc/packer-fuzzer
Packer Fuzzer ist ein schneller und effizienter Scanner für die Sicherheitserkennung von Websites, die mit Javascript-Modul-Bündlern wie Webpack…
 swisskyrepo/graphqlmap
Sicherheitsmodul für php7 und php8 - Tötet Bugklassen und virtual-patcht den Rest!








